Website bán hàng bị hack ảnh hưởng đến SEO và uy tín ra sao?
Website bán hàng bị hack không chỉ là một sự cố kỹ thuật mà có thể kéo theo thiệt hại dây chuyền về SEO, doanh thu, dữ liệu và uy tín thương hiệu. Mã độc, trang spam, link ẩn hoặc chuyển hướng bất thường khiến Google đánh giá website thiếu an toàn, giảm crawl, giảm index, tụt thứ hạng và thậm chí gắn cảnh báo bảo mật trên kết quả tìm kiếm. Khi đó, traffic organic sụt giảm, quảng cáo có nguy cơ bị từ chối, còn dữ liệu tracking và báo cáo marketing trở nên sai lệch.
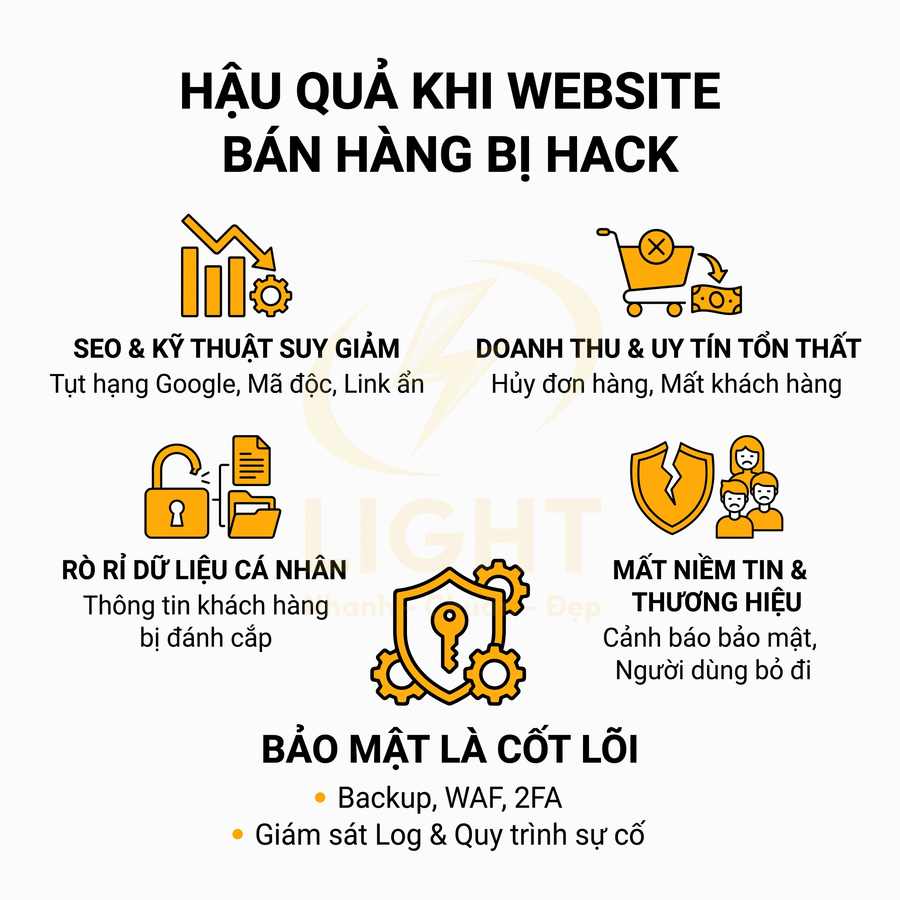
Ở phía khách hàng, cảnh báo trình duyệt, nội dung lạ, lỗi thanh toán hoặc thông tin sản phẩm bị chỉnh sửa sẽ làm mất cảm giác an toàn. Người dùng dễ rời trang, bỏ giỏ, hủy mua và chuyển sang đối thủ, khiến tỷ lệ chuyển đổi, tỷ lệ quay lại và giá trị vòng đời khách hàng giảm mạnh. Nghiêm trọng hơn, đơn hàng, form tư vấn, tài khoản, dữ liệu cá nhân và thông tin thanh toán có thể bị gián đoạn hoặc rò rỉ, tạo thêm rủi ro pháp lý và vận hành.
Thiệt hại thường không dừng lại khi mã độc đã được xóa. Doanh nghiệp còn phải phục hồi index, làm sạch URL spam, kiểm tra tracking, rà soát social, khôi phục dữ liệu và xây lại niềm tin. Vì vậy, bảo mật, backup, phân quyền, WAF, 2FA, giám sát log và quy trình xử lý sự cố phải được xem là phần cốt lõi của hệ thống bán hàng, không phải hạng mục bổ sung.
Website bán hàng bị hack làm mất traffic, đơn hàng, dữ liệu khách và niềm tin thương hiệu
Website bán hàng bị hack kéo theo chuỗi thiệt hại nghiêm trọng về kỹ thuật, kinh doanh và thương hiệu. Mã độc, spam link, chuyển hướng lạ khiến Google gắn cảnh báo không an toàn, giảm crawl, giảm index, làm traffic organic tụt mạnh, chiến dịch quảng cáo trả phí bị từ chối hoặc đội chi phí. Người dùng thấy màn hình cảnh báo đỏ sẽ đóng tab, hủy mua, ghi nhớ thương hiệu như một địa chỉ rủi ro, làm tỷ lệ thoát tăng, tỷ lệ chuyển đổi và quay lại giảm sâu. Khi thiết kế website, doanh nghiệp cần kiểm soát quyền sửa nội dung, đường dẫn và cấu hình chuyển hướng. Những thay đổi trái phép ở các vị trí này có thể đưa khách sang trang lừa đảo, làm gián đoạn hành trình mua và ảnh hưởng đến khả năng tiếp cận từ tìm kiếm.
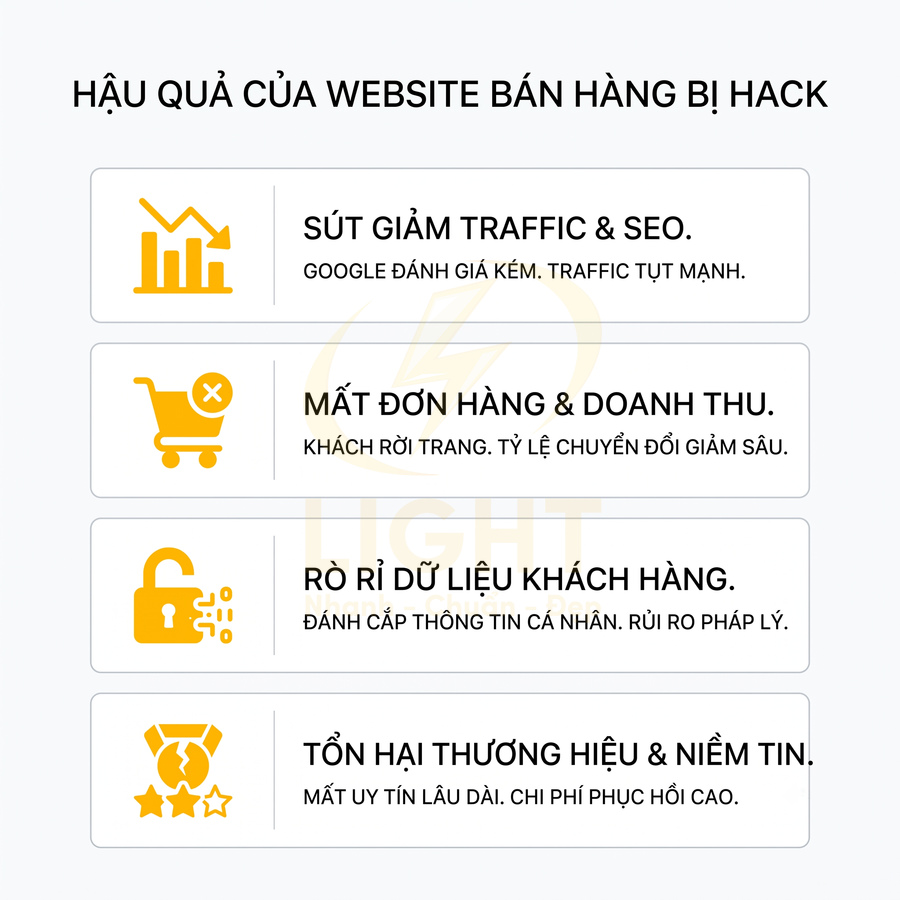
Song song, đơn hàng, form tư vấn, thanh toán và dữ liệu khách hàng có thể bị gián đoạn hoặc rò rỉ, gây mất doanh thu hiện tại, tương lai và rủi ro pháp lý. Nếu thiếu lớp bảo mật, backup và quy trình phục hồi, website rất dễ tái nhiễm, mất SEO, mất niềm tin và phải chi trả chi phí khắc phục kéo dài.
Mã độc, spam link và chuyển hướng lạ khiến Google đánh giá website không an toàn
Khi một website bán hàng bị hack, thiệt hại không chỉ dừng ở việc giao diện bị thay đổi hay xuất hiện vài đường link lạ. Ở tầng sâu hơn, toàn bộ cấu trúc kỹ thuật của website có thể bị cài cắm mã độc một cách có chủ đích, nhằm phục vụ cho các chiến dịch SEO mũ đen, phát tán malware hoặc lừa đảo người dùng. Hacker thường tận dụng:
- Hệ thống nội dung (CMS) để chèn nội dung ẩn, link ẩn, landing page spam. Gyöngyi và Garcia-Molina (2005), trong Web Spam Taxonomy, phân loại thao túng tìm kiếm thành các kỹ thuật tác động đến nội dung, liên kết và che giấu hành vi. Từ khóa hoặc liên kết ẩn có thể phục vụ mục tiêu nâng thứ hạng cho trang của kẻ tấn công. Tuy nhiên, cảnh báo bảo mật và tác vụ thủ công là hai cơ chế khác nhau. Google phân biệt cảnh báo về nội dung gây hại với biện pháp xử lý hành vi thao túng tìm kiếm. Vì vậy, cần kiểm tra cả hai báo cáo để xác định nguyên nhân suy giảm khả năng tiếp cận khách hàng.
- Các file cấu hình máy chủ để điều khiển luồng truy cập và chuyển hướng.
- Các thư viện JavaScript, CSS để tải thêm script độc hại từ server bên ngoài.
Nghiên cứu The Ghost in the Browser: Analysis of Web-based Malware của Provos và cộng sự (2007) xác định bốn nguồn đưa nội dung độc hại vào website: máy chủ bị xâm nhập, nội dung người dùng đóng góp, quảng cáo và tiện ích bên thứ ba. Nhóm tác giả phân tích những trường hợp trình duyệt bị khai thác khi tải nội dung từ các nguồn này. Vì vậy, giao diện vẫn bình thường không chứng minh website an toàn. Với website bán hàng, việc kiểm tra phải bao gồm mã thực thi, tài nguyên nhúng và đường dẫn chuyển hướng, thay vì chỉ quan sát trang chủ hoặc trang sản phẩm.
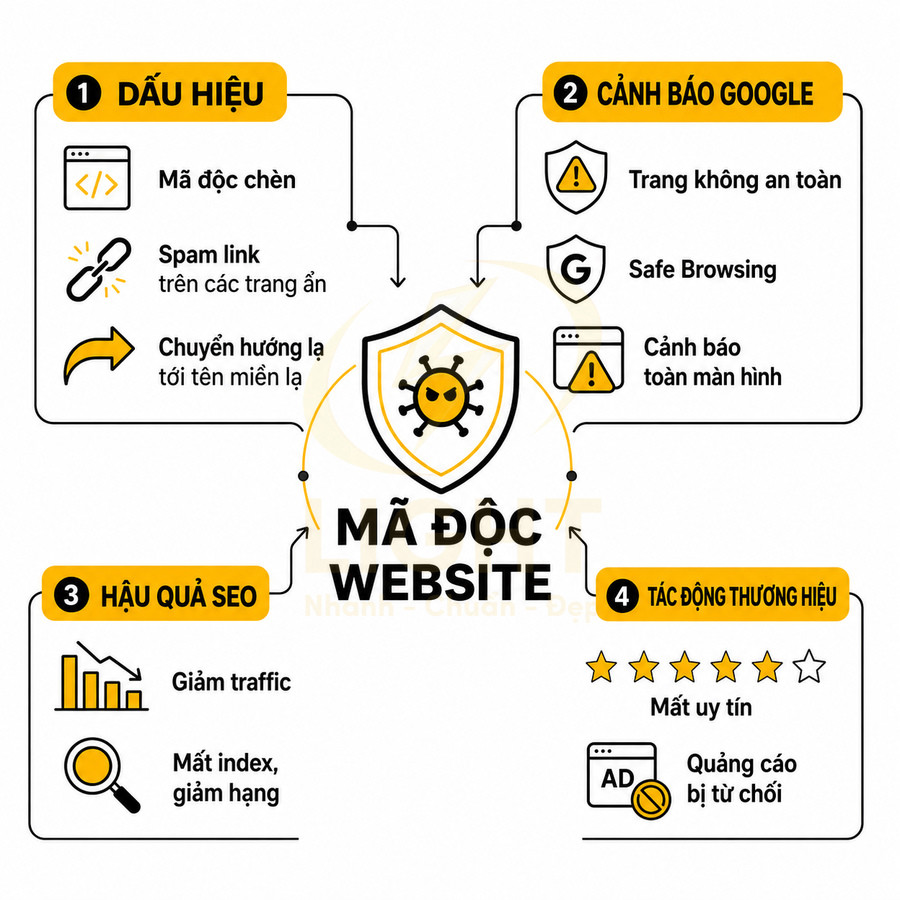
Về mặt kỹ thuật, mã độc có thể được chèn vào nhiều vị trí nhạy cảm:
- File theme: thêm đoạn PHP/JS mã hóa (obfuscate) khó đọc, tự động sinh link spam trong footer, sidebar, hoặc nội dung bài viết.
- Plugin: lợi dụng plugin có lỗ hổng hoặc bị cài plugin giả mạo để mở “cửa hậu” (backdoor), cho phép hacker truy cập lại bất cứ lúc nào.
- File core của CMS: chỉnh sửa trực tiếp các file hệ thống (như index.php, wp-config.php, functions.php…) để chèn shell, tạo user admin ẩn.
- File .htaccess: cấu hình redirect theo user-agent, referrer, quốc gia, giúp hacker chỉ chuyển hướng người dùng thật, tránh bot của công cụ quét bảo mật.
- File JavaScript: chèn mã theo dõi, script tải từ domain lạ, hoặc mã tự động redirect sau vài giây.
- Database: chèn mã độc vào nội dung bài viết, widget, block HTML, hoặc tạo thêm bảng (table) ẩn chứa dữ liệu backdoor.
Các đoạn mã này có thể thực hiện nhiều hành vi nguy hiểm:
- Chèn link ẩn tới các website spam, casino, nội dung người lớn, thuốc, hoặc hệ thống PBN, làm bẩn hồ sơ backlink và nội dung của website.
- Tự động redirect người dùng dựa trên user-agent, IP, thiết bị, thời gian truy cập; người dùng thật bị chuyển sang trang lừa đảo, trong khi bot của Google vẫn thấy nội dung “bình thường”.
- Tải script từ domain lạ để theo dõi hành vi, đánh cắp cookie, session, token đăng nhập, hoặc thực hiện tấn công chuỗi (chaining attack) sang các dịch vụ khác mà người dùng đã đăng nhập.
- Chèn iframe hiển thị nội dung từ server của hacker, biến website thành “vỏ bọc” cho các chiến dịch phishing hoặc phát tán phần mềm độc hại.
Khi hệ thống quét bảo mật của Google (Safe Browsing) hoặc các công cụ như Chrome, Firefox, Edge phát hiện mẫu mã độc, domain hoặc URL đáng ngờ, website có thể bị:
- Gắn cảnh báo “Trang web này có thể bị tấn công” trên kết quả tìm kiếm.
- Gắn cảnh báo toàn màn hình “Trang web này có chứa phần mềm độc hại” khi người dùng truy cập.
- Giảm mạnh tần suất crawl, giảm index, thậm chí tạm thời loại khỏi kết quả tìm kiếm với nhiều từ khóa quan trọng.
Hệ quả là:
- Traffic organic tụt đột ngột do website bị giảm hiển thị hoặc mất index cho nhiều URL.
- Chiến dịch quảng cáo trả phí (Google Ads, Facebook Ads) bị ảnh hưởng vì trang đích bị đánh giá không an toàn, có thể bị từ chối hoặc tăng chi phí.
- Thương hiệu bị gắn nhãn tiêu cực trong mắt khách hàng và đối tác, đặc biệt khi họ nhìn thấy cảnh báo đỏ ngay trên trình duyệt.
Trong nhiều trường hợp, ngay cả khi đã dọn mã độc, nếu không xử lý triệt để các backdoor, không làm sạch toàn bộ file và database, website vẫn có thể bị tái nhiễm. Điều này khiến quá trình khôi phục SEO, traffic và niềm tin thương hiệu kéo dài nhiều tháng, thậm chí lâu hơn.
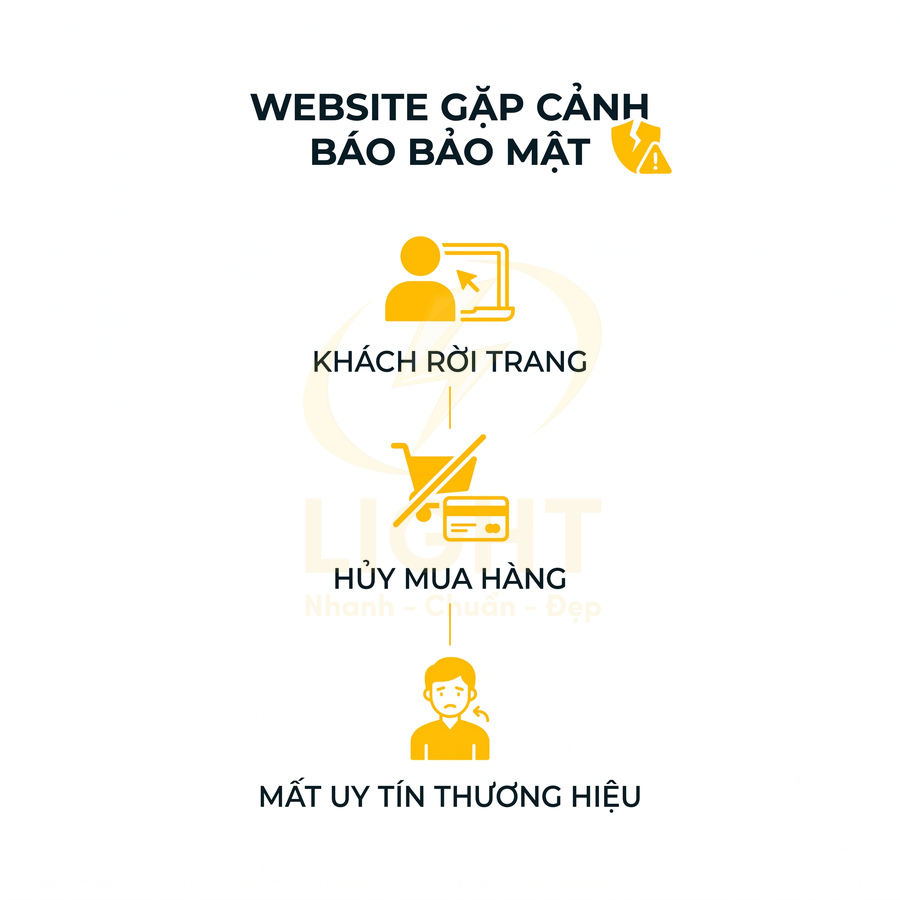
Khách gặp cảnh báo bảo mật dễ rời trang, hủy mua và không quay lại
Người dùng hiện nay đã quen với các cảnh báo bảo mật của trình duyệt và có xu hướng phản ứng rất mạnh với bất kỳ dấu hiệu rủi ro nào. Khi truy cập website bán hàng mà trình duyệt hiển thị màn hình cảnh báo màu đỏ với các thông điệp như “Kết nối của bạn không phải là kết nối riêng tư”, “Trang web này có chứa phần mềm độc hại” hoặc “Trang web lừa đảo”, đa số khách hàng sẽ:
- Đóng tab ngay lập tức, không cố gắng truy cập tiếp.
- Ghi nhớ tên thương hiệu hoặc domain như một địa chỉ “nguy hiểm”.
- Tìm kiếm nhà cung cấp khác có website an toàn hơn.
Akhawe và Felt (2013), trong Alice in Warningland: A Large-Scale Field Study of Browser Security Warning Effectiveness, phân tích hơn 25 triệu lượt hiển thị cảnh báo trên Firefox và Chrome. Trong nghiên cứu, người dùng chỉ tiếp tục qua khoảng 10% cảnh báo mã độc hoặc lừa đảo trên Firefox và 25% trên Chrome. Cảnh báo có thể làm gián đoạn truy cập trước bước mua hàng, ngay cả khi khách đã chọn kết quả tìm kiếm. Đây là số liệu về hành vi vượt cảnh báo, không phải tỷ lệ hủy đơn; phản ứng với cảnh báo chứng chỉ cũng khác đáng kể.
Ngay cả khi họ đã có ý định mua hàng, cảnh báo bảo mật khiến họ nghi ngờ sâu sắc:
- Thông tin thẻ ngân hàng (số thẻ, CVV, ngày hết hạn) có thể bị đánh cắp trong quá trình thanh toán.
- Dữ liệu cá nhân như số điện thoại, email, địa chỉ giao hàng, thông tin đăng nhập có thể bị rò rỉ, bán cho bên thứ ba hoặc dùng để lừa đảo.
- Đơn hàng có thể không được xử lý đúng, bị can thiệp, hoặc bị lợi dụng để gửi hàng giả, hàng kém chất lượng.
Kim, Ferrin và Rao (2008), trong A trust-based consumer decision-making model in electronic commerce: The role of trust, perceived risk, and their antecedents, kiểm định mô hình bằng dữ liệu khảo sát trực tuyến và phân tích phương trình cấu trúc. Kết quả cho thấy niềm tin cùng rủi ro cảm nhận có ảnh hưởng đáng kể đến quyết định mua. Các quan ngại về bảo mật, quyền riêng tư và chất lượng thông tin cũng liên quan đến niềm tin. Khôi phục khả năng đặt hàng cần đi cùng khôi phục sự an tâm, thông qua thông tin chính xác, quy trình thanh toán rõ ràng và bảo vệ dữ liệu.
Hành vi này dẫn đến các hệ quả trực tiếp và có thể đo lường được:
- Tỷ lệ thoát (bounce rate) tăng mạnh trên các trang sản phẩm, giỏ hàng, thanh toán, đặc biệt từ nguồn organic và referral.
- Tỷ lệ chuyển đổi (conversion rate) giảm sâu ngay cả khi traffic vẫn còn, vì khách dừng lại ở bước xem sản phẩm, không dám đi tiếp đến bước thanh toán.
- Tỷ lệ quay lại (returning visitors) giảm do khách đã có trải nghiệm xấu, không muốn thử lại, kể cả khi sự cố đã được khắc phục.
Ở góc độ thương hiệu, một lần gặp cảnh báo bảo mật có thể khiến khách hàng gắn nhãn doanh nghiệp là:
- Không an toàn: không bảo vệ được dữ liệu khách hàng.
- Thiếu chuyên nghiệp: không kiểm soát được hệ thống, không phát hiện sớm sự cố.
- Không đáng tin: nếu website còn bị hack, liệu sản phẩm, dịch vụ, hậu mãi có đáng tin hay không.
Những ấn tượng này rất khó xóa bỏ, ảnh hưởng trực tiếp đến giá trị vòng đời khách hàng (Customer Lifetime Value). Một khách hàng tiềm năng có thể mang lại nhiều đơn hàng trong nhiều năm, nhưng chỉ cần một trải nghiệm bảo mật tệ, họ có thể rời bỏ vĩnh viễn và còn cảnh báo người khác không nên mua.
Đồng thời, hiệu ứng lan truyền tiêu cực trên mạng xã hội, group, diễn đàn cũng rất mạnh. Chỉ cần vài bài đăng kiểu “Website X bị hack, mọi người cẩn thận” là đủ để làm giảm đáng kể tỷ lệ click từ các kênh truyền thông khác, dù website đã được xử lý sạch mã độc.
Đơn hàng, form tư vấn, thanh toán và dữ liệu khách hàng có thể bị gián đoạn hoặc rò rỉ
Website bán hàng là trung tâm xử lý dữ liệu và giao dịch, kết nối nhiều hệ thống: cổng thanh toán, CRM, email marketing, kho vận, đơn vị vận chuyển. Khi bị hack, không chỉ giao diện bị ảnh hưởng mà toàn bộ luồng dữ liệu có thể bị gián đoạn, bị chuyển hướng hoặc bị đánh cắp.
Hacker có thể triển khai nhiều kỹ thuật tấn công tinh vi:
- Chèn mã theo dõi (keylogger, form grabber) vào trang thanh toán hoặc trang đăng ký, ghi lại mọi thông tin người dùng nhập vào form, sau đó gửi về server của hacker. Nikiforakis và cộng sự (2012), trong You Are What You Include: Large-scale Evaluation of Remote JavaScript Inclusions, khảo sát hơn 3,3 triệu trang thuộc 10.000 website phổ biến. Có 88,45% website trong mẫu sử dụng ít nhất một thư viện JavaScript từ bên ngoài. Nhóm tác giả chỉ ra rằng nhà cung cấp bị xâm nhập có thể phát mã sửa nội dung trang hoặc lấy thông tin đăng nhập. Một nguồn mã nhúng bị chiếm quyền có thể ảnh hưởng website sử dụng nó. Trang thanh toán vì vậy phải được rà soát cả nguồn mã bên ngoài và những dữ liệu mà mã đó có thể tiếp cận.
- Chuyển hướng form đặt hàng sang một endpoint khác (API, script bên ngoài) để lưu dữ liệu khách hàng song song với hệ thống chính mà không bị phát hiện ngay.
- Thay đổi email nhận đơn trong cấu hình hệ thống, khiến đơn hàng không về đúng bộ phận, gây thất lạc đơn, chậm xử lý, khách không nhận được xác nhận.
- Truy cập database và tải xuống bảng chứa thông tin khách hàng, đơn hàng, lịch sử mua, mã giảm giá, token đăng nhập, sau đó bán trên chợ dữ liệu ngầm.
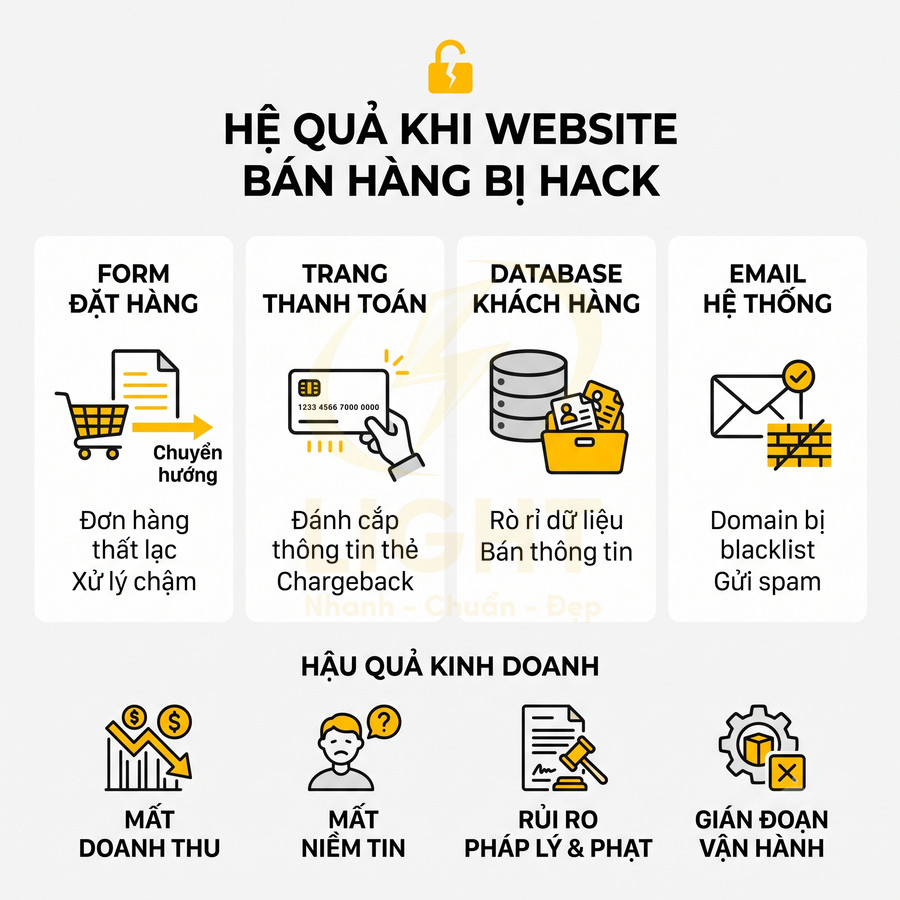
Bảng dưới đây tóm tắt các rủi ro chính liên quan đến dữ liệu và giao dịch khi website bị hack:
| Thành phần | Rủi ro khi bị hack | Hậu quả kinh doanh |
|---|---|---|
| Form đặt hàng | Chuyển hướng, không gửi, gửi về email lạ | Mất đơn, xử lý chậm, khách không nhận được xác nhận |
| Trang thanh toán | Chèn script đánh cắp thông tin thẻ, ví điện tử | Rủi ro pháp lý, khiếu nại, chargeback, mất uy tín nghiêm trọng |
| Database khách hàng | Bị tải xuống, rò rỉ, bán cho bên thứ ba | Spam, lừa đảo, mất niềm tin, có thể bị phạt theo quy định bảo vệ dữ liệu |
| Email hệ thống | Bị thay đổi, bị dùng để gửi spam | Email vào spam, domain bị blacklist, giảm khả năng giao tiếp với khách |
Khi dữ liệu khách hàng bị rò rỉ, thiệt hại vượt xa phạm vi kỹ thuật:
- Mất doanh thu hiện tại do đơn hàng bị thất lạc, thanh toán bị gián đoạn, khách hủy mua.
- Mất doanh thu tương lai vì khách mất niềm tin, không quay lại, không giới thiệu cho người khác.
- Rủi ro pháp lý nếu doanh nghiệp hoạt động ở thị trường có quy định chặt về bảo vệ dữ liệu cá nhân (ví dụ GDPR, các nghị định về bảo vệ dữ liệu), có thể bị phạt tiền, bị yêu cầu thông báo công khai sự cố, bị kiểm tra hệ thống.
- Rủi ro vận hành khi email hệ thống bị dùng để gửi spam, domain bị đưa vào blacklist, làm giảm khả năng gửi email thông báo đơn hàng, khuyến mãi, chăm sóc khách hàng.
Nếu doanh nghiệp không có quy trình ứng phó sau sự cố (incident handling) rõ ràng, không thông báo cho khách hàng bị ảnh hưởng, không phối hợp với đơn vị thanh toán và cơ quan quản lý khi cần, mức độ thiệt hại về uy tín và pháp lý có thể tăng lên rất nhanh.
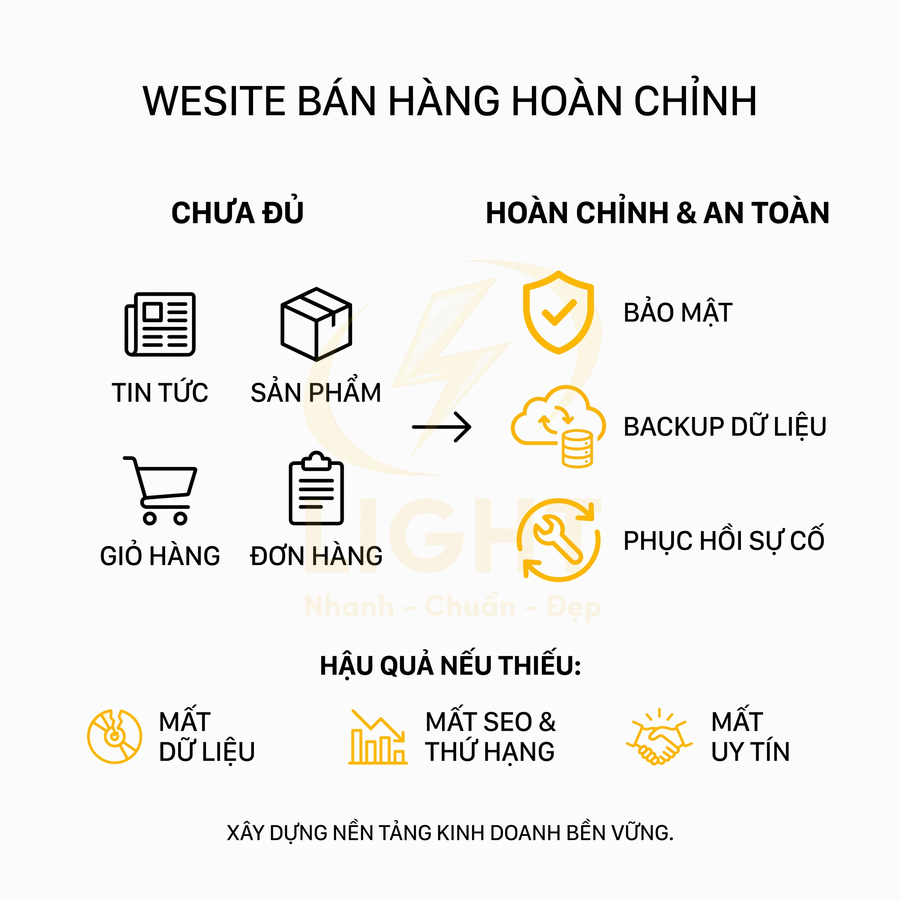
Website chỉ có tin tức, sản phẩm, đơn hàng và giỏ hàng vẫn không đủ nếu thiếu bảo mật và phục hồi sự cố
Nhiều doanh nghiệp đầu tư mạnh vào giao diện đẹp, trải nghiệm người dùng, tính năng bán hàng, tích hợp thanh toán, nhưng lại xem nhẹ lớp bảo mật và khả năng phục hồi sau sự cố. Một website bán hàng chuyên nghiệp cần được nhìn nhận như một hệ thống vận hành liên tục, trong đó bảo mật, backup và khả năng khôi phục là thành phần cốt lõi, không thể tách rời khỏi tính năng kinh doanh.
Các yếu tố thường bị bỏ qua nhưng cực kỳ quan trọng:
- Backup định kỳ và test restore: không chỉ sao lưu dữ liệu mà còn phải kiểm tra khả năng khôi phục (restore test) trên môi trường riêng, đảm bảo có thể quay lại trạng thái sạch trong thời gian ngắn khi bị hack.
- Giám sát log truy cập: theo dõi log web server, log ứng dụng, log đăng nhập admin để phát hiện sớm các hành vi bất thường như đăng nhập lạ, truy cập file nhạy cảm, tăng đột biến request từ một IP.
- Phân quyền tài khoản quản trị: tách bạch quyền hạn, không dùng chung một tài khoản admin cho nhiều người, giới hạn quyền theo vai trò (role-based access control), bật xác thực hai yếu tố (2FA) cho tài khoản quan trọng.
- Quy trình phản ứng sự cố (incident response) rõ ràng: ai chịu trách nhiệm tạm dừng hệ thống, ai liên hệ nhà cung cấp hosting, ai làm việc với đơn vị thanh toán, ai thông báo cho khách hàng, thời gian xử lý từng bước.
Website chỉ có sản phẩm, giỏ hàng, đơn hàng mà thiếu lớp bảo mật và quy trình phục hồi giống như một cửa hàng có nhiều hàng hóa nhưng không có khóa cửa, không có camera, không có bảo hiểm. Khi sự cố xảy ra, thiệt hại không chỉ là doanh thu trong vài ngày mà còn là:
- Mất dữ liệu: mất lịch sử đơn hàng, dữ liệu khách hàng, cấu hình hệ thống, nội dung SEO tích lũy nhiều năm.
- Mất SEO: mất index, mất thứ hạng, mất backlink chất lượng vì website bị gắn cờ độc hại, phải mất nhiều tháng để phục hồi.
- Mất uy tín thương hiệu: khách hàng, đối tác, nhà cung cấp, đơn vị thanh toán đều đánh giá thấp mức độ chuyên nghiệp và an toàn của doanh nghiệp.
- Chi phí khắc phục kéo dài: chi phí thuê chuyên gia bảo mật, chi phí làm sạch mã độc, khôi phục dữ liệu, tối ưu lại SEO, chạy lại chiến dịch marketing để lấy lại niềm tin.
Đầu tư vào bảo mật, backup và quy trình phục hồi sự cố vì thế không phải là chi phí phụ, mà là một phần của chiến lược kinh doanh bền vững cho mọi website bán hàng.
Website bị hack ảnh hưởng đến SEO qua index, ranking và chất lượng nội dung
Website bị hack làm biến dạng bức tranh tổng thể về chủ đề, chất lượng và độ tin cậy trong mắt Google. Hàng loạt trang spam được index khiến phân bố chủ đề bị lệch, topic authority suy giảm, truy vấn nhận về trở nên hỗn tạp và tỷ lệ nội dung kém chất lượng tăng cao. Song song đó, việc chèn từ khóa độc hại, link ẩn vào title, meta, heading và nội dung phá vỡ mapping từ khóa–URL, làm giảm relevance, trust và tín hiệu E-E-A-T, thậm chí kích hoạt Manual Action. Các redirect độc hại tiếp tục “rút máu” tín hiệu SEO, chuyển sức mạnh sang site spam, phá vỡ cấu trúc internal link, silo và dữ liệu đo lường. Cuối cùng, Google có thể gắn cảnh báo bảo mật, giảm hạng hoặc loại khỏi index, kéo traffic organic lao dốc và rất khó phục hồi hoàn toàn.
Trang spam bị index làm loãng chủ đề chính và kéo traffic sai intent
Sau khi bị hack, vấn đề không chỉ dừng ở việc xuất hiện nhiều URL lạ, mà còn tác động trực tiếp đến cách Google xây dựng mô hình hiểu về toàn bộ website. Hệ thống của Google sử dụng các tín hiệu như nội dung, internal link, anchor text, schema, log crawl… để xác định topic authority và mức độ chuyên sâu của một domain. Khi hàng trăm hoặc hàng nghìn trang spam được tạo tự động, các tín hiệu này bị nhiễu mạnh.
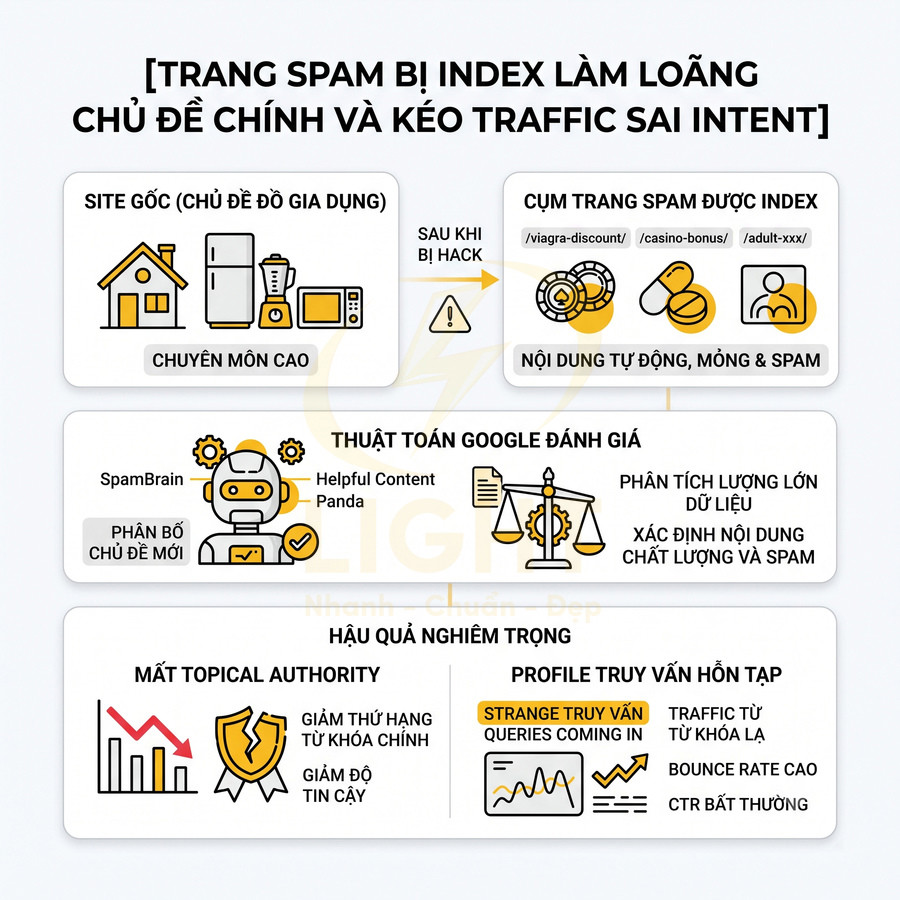
Các trang spam thường có đặc điểm kỹ thuật:
- Tự động sinh URL theo pattern: /viagra-discount-01/, /online-casino-bonus/, /adult-xxx-free/…
- Dùng template nội dung trùng lặp, spin content, hoặc copy từ nhiều nguồn khác nhau.
- Chèn internal link trỏ về một số trang “hub” để đẩy sức mạnh, đồng thời chèn external link ra các site vệ tinh hoặc site bán hàng bất hợp pháp.
- Tối ưu onpage mạnh cho từ khóa spam (keyword density cao, anchor text trùng lặp, heading nhồi nhét).
Về mặt thuật toán, các cụm trang này làm thay đổi phân bố chủ đề (topic distribution) của toàn site. Thay vì 90–95% nội dung xoay quanh “đồ gia dụng”, “thiết bị nhà bếp”, “nội thất”, giờ đây Google có thể thấy 30–40% URL liên quan đến “viagra”, “casino”, “adult content”. Điều này khiến:
- Entity và chủ đề chính bị pha loãng: Google khó gắn website với một entity/ngách cụ thể, làm giảm khả năng được xem là chuyên gia (topical authority) trong lĩnh vực ban đầu.
- Profile truy vấn trở nên hỗn tạp: Website bắt đầu nhận impression và click từ các truy vấn không liên quan, kéo theo CTR bất thường, session ngắn, bounce rate cao cho những truy vấn đó.
- Tỷ lệ nội dung chất lượng thấp tăng: Thuật toán như Panda, hệ thống đánh giá Helpful Content, SpamBrain có thể đánh giá site chứa nhiều nội dung mỏng, auto-generated, không hữu ích.
Ví dụ, một website bán đồ gia dụng vốn có cấu trúc silo rõ ràng: /noi-com-dien/, /may-hut-bui/, /may-loc-khong-khi/. Sau khi bị hack, xuất hiện thêm hàng loạt URL như /viagra-discount/, /casino-online-bonus/, /adult-xxx-free-video/. Khi các URL này được index:
- Nhóm chủ đề “sức khỏe tình dục”, “cá cược”, “nội dung người lớn” bắt đầu được gắn với domain.
- Các báo cáo trong Google Search Console và Google Analytics thể hiện nhiều truy vấn lạ, không mang lại chuyển đổi.
- Google có xu hướng giảm niềm tin vào mức độ “chuyên môn” của site về đồ gia dụng, từ đó giảm khả năng xếp hạng cho các từ khóa thương mại quan trọng.
Ở mức độ sâu hơn, nếu các trang spam được liên kết chặt chẽ với các trang tiền tệ (money page) thông qua anchor text không liên quan, cấu trúc internal link bị phá vỡ. Các cụm topic cluster vốn được xây dựng để hỗ trợ SEO (ví dụ cluster “nồi chiên không dầu”) bị “nhiễm” anchor text và link từ các trang spam, khiến Google khó phân biệt đâu là cụm nội dung chính, đâu là cụm spam.
Title, meta description, heading và nội dung bị chèn từ khóa độc hại hoặc link ẩn
Hacker thường ưu tiên chỉnh sửa các trang đã có sẵn traffic và backlink vì đây là nơi tập trung nhiều tín hiệu SEO nhất. Thay vì tạo mới hoàn toàn, chúng tận dụng “link equity” và lịch sử tín nhiệm của các URL này để đẩy các từ khóa hoặc link spam. Về mặt kỹ thuật, việc can thiệp có thể diễn ra ở nhiều lớp:
- Chỉnh sửa trực tiếp file template (theme, plugin) để chèn thêm đoạn code sinh title/meta spam.
- Thêm script hoặc iframe tải nội dung từ server bên ngoài, hiển thị khác nhau cho user và bot.
- Sử dụng CSS (display:none, visibility:hidden, font-size:0) hoặc kỹ thuật positioning để tạo link ẩn.
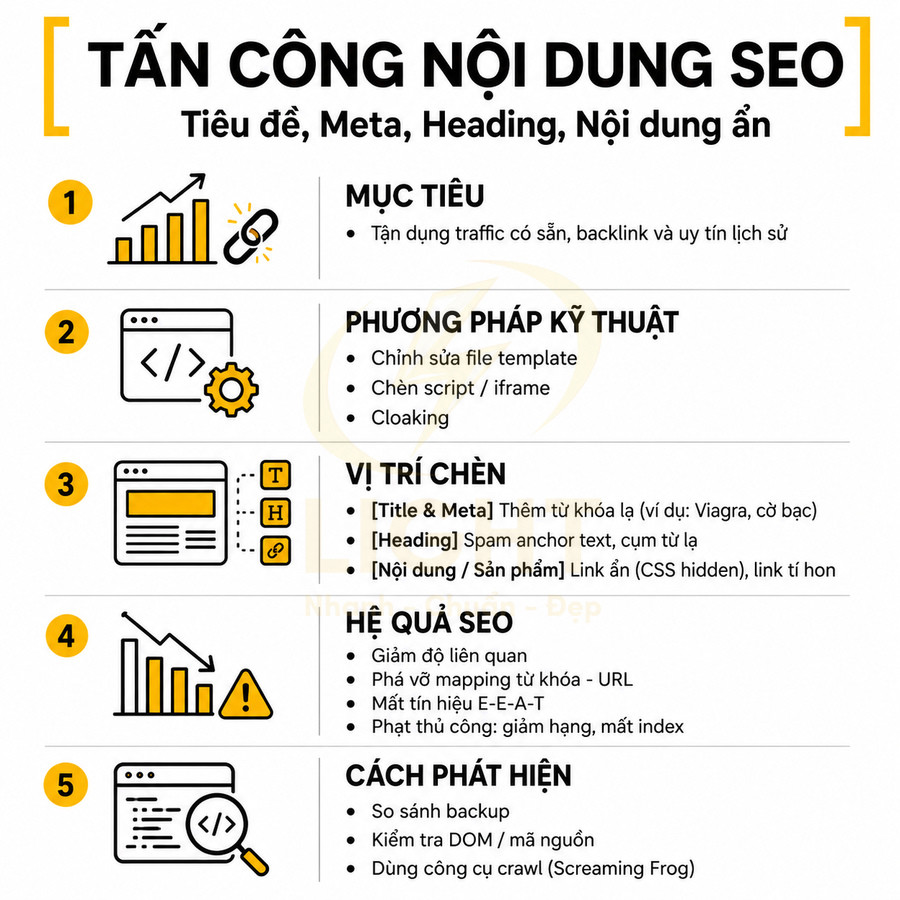
Các vị trí bị can thiệp phổ biến:
- Title và meta description: Chèn thêm từ khóa tiếng Anh, tiếng Nga, tiếng Nhật… liên quan đến thuốc, cờ bạc, nội dung người lớn. Ví dụ: “Mua nồi chiên không dầu giá rẻ | Buy Viagra Online Discount”.
- Heading (H1, H2, H3): Thêm cụm từ lạ hoặc đoạn text chứa anchor text spam, đôi khi chỉ hiển thị với Googlebot (cloaking) thông qua user-agent detection.
- Nội dung bài viết, mô tả sản phẩm: Cài link ẩn hoặc link rất nhỏ, trùng màu với background, hoặc chỉ hiển thị trong DOM nhưng không render trên giao diện.
Hệ quả chuyên sâu đối với SEO:
- Giảm độ liên quan (relevance) theo cấp URL và toàn site: Khi title, heading và nội dung bị “nhiễu” bởi từ khóa không liên quan, mô hình NLP của Google (như BERT, MUM) có thể đánh giá sai mục đích chính của trang. Điều này làm giảm khả năng trang được xem là kết quả phù hợp nhất cho truy vấn ban đầu.
- Phá vỡ mapping giữa từ khóa – URL: Các URL vốn được tối ưu cho một nhóm từ khóa cụ thể (ví dụ “mua nồi cơm điện cao tần”) nay chứa thêm nhiều từ khóa spam, khiến Google khó xác định trang nên xếp hạng cho truy vấn nào.
- Giảm độ tin cậy (trust) và tín hiệu E-E-A-T: Việc tham gia (dù vô tình) vào mạng lưới link spam, chuyển sức mạnh sang các site độc hại, làm suy yếu perception về độ uy tín, chuyên môn và tính an toàn của website.
Ở mức độ xử phạt, Google có thể áp dụng các hình phạt thủ công (Manual Actions) liên quan đến “User-generated spam”, “Unnatural links”, “Hacked content”. Khi đó:
- Nhiều URL bị gắn cờ, giảm hạng mạnh hoặc bị loại khỏi index.
- Các tín hiệu tích cực trước đó (backlink chất lượng, lịch sử click tốt, dwell time cao) bị “đè” bởi tín hiệu spam.
- Quá trình khôi phục yêu cầu phải làm sạch toàn bộ link ẩn, nội dung spam, gửi yêu cầu xem xét lại (reconsideration request) và chờ Google đánh giá lại.
Về mặt kỹ thuật SEO, việc phát hiện các thay đổi này cần kết hợp:
- So sánh phiên bản nội dung qua backup hoặc hệ thống version control.
- Kiểm tra DOM thực tế và mã nguồn HTML để phát hiện link ẩn, script lạ.
- Sử dụng các công cụ crawl (Screaming Frog, Sitebulb…) để rà soát title, meta, heading bất thường, anchor text lạ.
Redirect lạ chuyển người dùng và Googlebot sang website khác làm mất tín hiệu SEO
Kỹ thuật redirect độc hại thường tinh vi hơn so với redirect thông thường (301, 302) dùng trong SEO. Hacker có thể sử dụng:
- JavaScript redirect (location.replace, location.href) kích hoạt sau vài giây.
- Meta refresh với thời gian trễ nhỏ (0–2 giây).
- Điều kiện dựa trên user-agent, IP, cookie, referrer để phân biệt người dùng thật, Googlebot, bot của công cụ SEO. Invernizzi và cộng sự (2016), trong Cloak of Visibility: Detecting When Machines Browse a Different Web, phân tích mười dịch vụ che giấu nội dung và kiểm thử hệ thống phát hiện trên 94.946 địa chỉ trang đã gán nhãn. Các kỹ thuật được ghi nhận sử dụng thông tin trình duyệt, địa chỉ mạng và ngữ cảnh truy cập để cung cấp nội dung khác nhau. Một lần truy cập không thấy chuyển hướng chưa đủ xác nhận website sạch. Việc kiểm tra nên so sánh truy cập trực tiếp với truy cập từ tìm kiếm, trên nhiều thiết bị và mạng, đồng thời theo dõi chuỗi chuyển hướng.
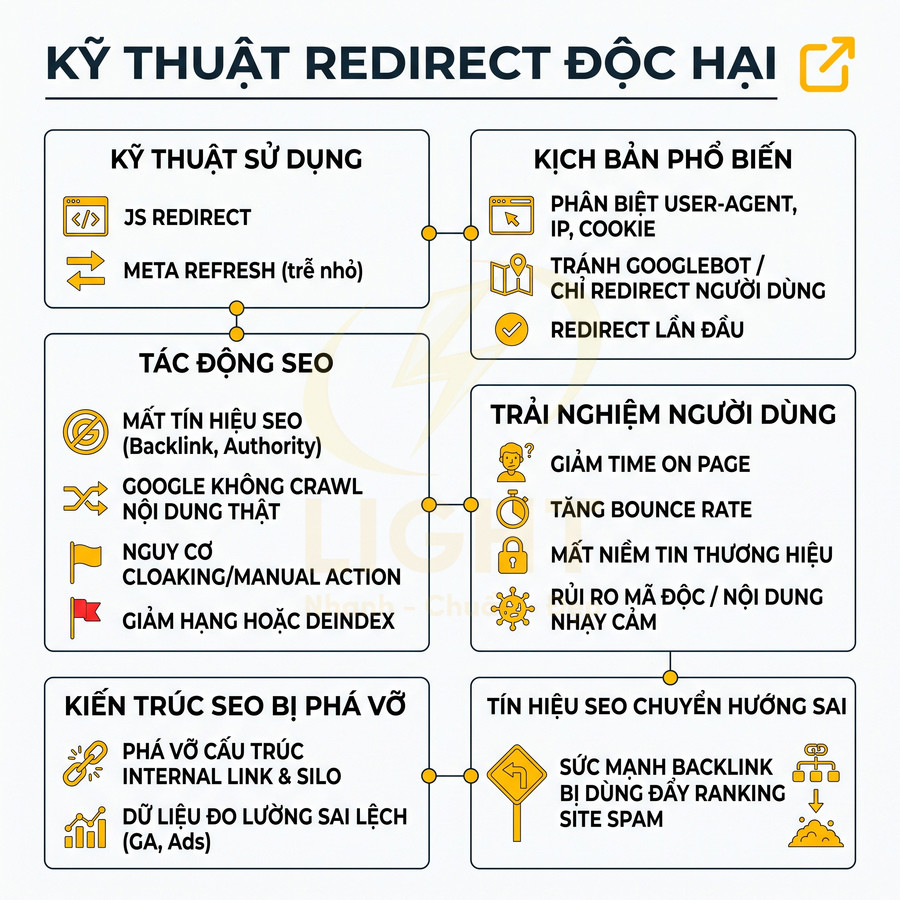
Một số kịch bản phổ biến:
- Chỉ redirect khi user-agent là trình duyệt phổ biến (Chrome, Safari, Firefox), không redirect với Googlebot để tránh bị phát hiện nhanh.
- Chỉ redirect người dùng từ một số quốc gia có tỷ lệ chuyển đổi cao cho chiến dịch spam.
- Chỉ redirect lần đầu để giảm khả năng bị chủ site phát hiện khi kiểm tra lại nhiều lần.
Trong nhiều trường hợp, hacker cũng redirect cả Googlebot sang website khác để tận dụng sức mạnh backlink và authority của domain bị hack. Khi đó:
- Tín hiệu SEO tích lũy bị “chuyển hướng” sai mục đích: Thay vì phục vụ nội dung gốc, toàn bộ sức mạnh từ backlink, lịch sử tương tác, internal link… bị dùng để đẩy ranking cho site spam.
- Google không thể crawl nội dung thật: Nếu redirect xảy ra trước khi nội dung được render, Google chỉ thấy trang đích spam, dẫn đến việc deindex hoặc giảm hạng URL gốc.
- Hành vi cloaking và spam redirect: Khi Google phát hiện sự khác biệt giữa trải nghiệm người dùng và bot, hoặc pattern redirect bất thường, site có nguy cơ bị đánh giá là spam, nhận Manual Action hoặc bị thuật toán giảm tín nhiệm.
Về mặt trải nghiệm người dùng, redirect lạ gây ra:
- Giảm mạnh thời gian trên trang (time on page) vì người dùng bị đưa sang trang không liên quan.
- Tăng bounce rate và giảm conversion rate, đặc biệt với các landing page chạy quảng cáo hoặc SEO.
- Mất niềm tin thương hiệu khi người dùng bị chuyển sang các trang độc hại, chứa malware hoặc nội dung nhạy cảm.
Ở cấp độ kiến trúc SEO, redirect độc hại có thể phá vỡ:
- Cấu trúc internal link: Các link quan trọng dẫn về money page bị thay thế hoặc chèn thêm bước redirect.
- Cấu trúc silo/topic cluster: Các cụm nội dung được thiết kế để hỗ trợ lẫn nhau bị “đứt mạch” khi một số node trong cluster redirect ra ngoài.
- Dữ liệu đo lường: Google Analytics, Google Ads, các hệ thống tracking khác ghi nhận nguồn traffic, hành vi người dùng sai lệch, gây khó khăn cho việc tối ưu.
Traffic organic giảm do Google hạ thứ hạng hoặc gắn cảnh báo trang nguy hiểm
Khi website bị hack, tác động đến traffic organic thường diễn ra theo chuỗi, gắn với cách Google phát hiện và phản ứng với nội dung/tín hiệu bất thường. Có thể phân tích sâu hơn từng giai đoạn:
- Giai đoạn cảnh báo nội bộ: Google Search Console bắt đầu xuất hiện cảnh báo “Hacked content”, “Security issues”, “Increase in soft 404”, “Crawl anomaly”. Ở giai đoạn này, hệ thống của Google đã phát hiện dấu hiệu bất thường trong nội dung, cấu trúc URL, hoặc phản hồi HTTP. Traffic có thể chỉ dao động nhẹ, nhưng:
- Một số URL mới bị hack có thể bị chặn index hoặc đánh dấu là chất lượng thấp.
- Tần suất crawl có thể thay đổi, Google thử nghiệm nhiều đường crawl để xác định phạm vi ảnh hưởng.
- Các tín hiệu trust bắt đầu bị điều chỉnh giảm, đặc biệt nếu phát hiện malware hoặc redirect độc hại.
- Giai đoạn gắn cảnh báo: Khi mức độ rủi ro đủ lớn, Google có thể gắn nhãn “Trang web này có thể bị tấn công” hoặc “Không an toàn” trên kết quả tìm kiếm hoặc trong Chrome. Hệ quả:
- CTR giảm mạnh vì người dùng e ngại click vào kết quả có cảnh báo.
- Bounce rate tăng vì một số trình duyệt hoặc phần mềm bảo mật chặn truy cập.
- Các tín hiệu tương tác xấu này quay ngược lại, góp phần làm giảm ranking cho nhiều từ khóa.
- Giai đoạn giảm hạng hoặc loại khỏi index: Nếu website không được xử lý kịp thời, hoặc mức độ hack nghiêm trọng, Google có thể:
- Giảm hạng hàng loạt URL, đặc biệt là các trang có dấu hiệu spam, redirect lạ, nội dung bị chèn.
- Loại khỏi index một phần hoặc toàn bộ site, nhất là khi có malware, phishing, hoặc spam ở quy mô lớn.
- Áp dụng Manual Action, yêu cầu chủ site khắc phục và gửi yêu cầu xem xét lại.
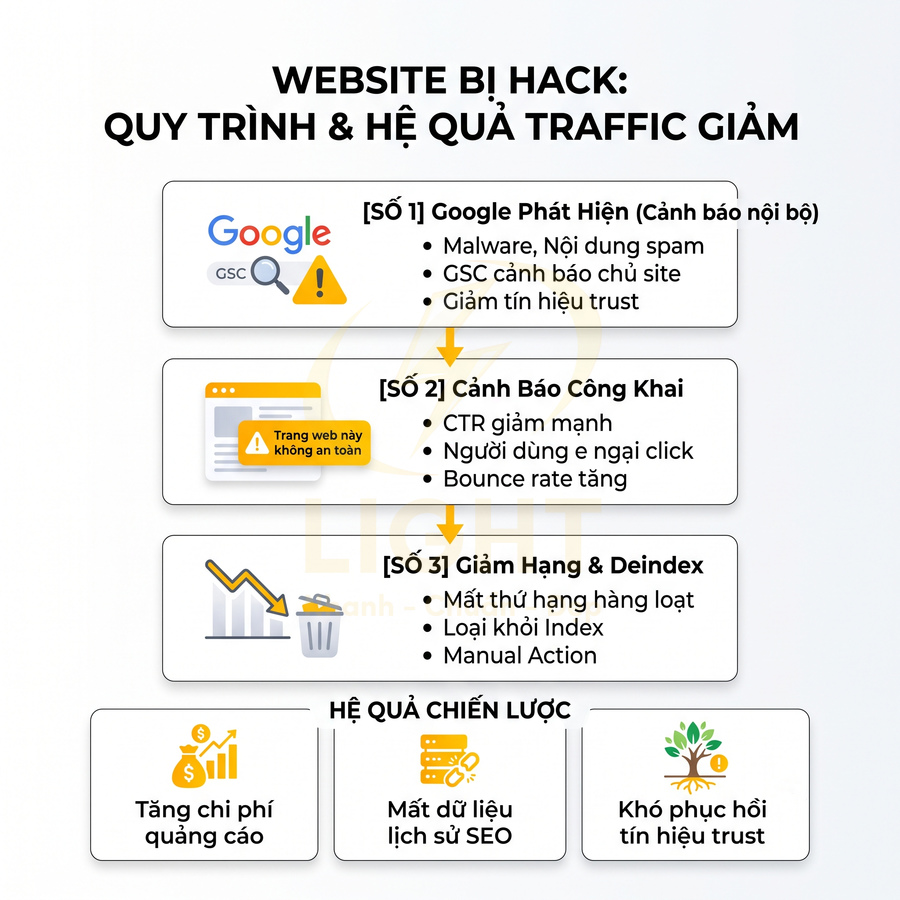
Traffic organic giảm 50–90% không chỉ là mất lượng truy cập miễn phí mà còn kéo theo nhiều hệ quả chiến lược:
- Tăng chi phí quảng cáo: Doanh nghiệp buộc phải đẩy mạnh Google Ads, Facebook Ads, hoặc các kênh trả phí khác để bù lại lượng khách hàng từ SEO, làm tăng CPA và giảm biên lợi nhuận.
- Mất dữ liệu lịch sử quan trọng: Khi nhiều URL mất ranking hoặc bị deindex, dữ liệu về từ khóa chuyển đổi tốt, hành vi người dùng theo từng landing page, funnel tự nhiên… bị gián đoạn, gây khó khăn cho việc tối ưu dài hạn.
- Khó phục hồi tín hiệu SEO: Sau khi khắc phục hack, Google cần thời gian để:
- Crawl lại toàn bộ site, xác nhận đã sạch nội dung và link spam.
- Cập nhật lại mô hình đánh giá chất lượng, topical authority, E-E-A-T.
- Gỡ cảnh báo bảo mật và, nếu có, gỡ Manual Action sau khi xem xét lại.
Trong nhiều trường hợp, dù đã xử lý xong hack, website vẫn không thể quay lại mức traffic cũ trong ngắn hạn vì:
- Một phần backlink chất lượng đã bị mất hoặc bị nghi ngờ do giai đoạn spam.
- Đối thủ đã tận dụng thời gian website bị suy yếu để chiếm vị trí top cho các từ khóa quan trọng.
- Google vẫn giữ mức độ “thận trọng” nhất định, cần thêm thời gian để thu thập tín hiệu tích cực mới (nội dung chất lượng, tương tác tốt, backlink tự nhiên) trước khi phục hồi hoàn toàn.
Website bị hack ảnh hưởng đến uy tín bán hàng và tỷ lệ chuyển đổi
Website bị hack làm sụp đổ cảm giác an toàn trong mắt khách hàng, khiến họ nghi ngờ tính chính chủ, độ bảo mật thanh toán và khả năng bảo vệ dữ liệu cá nhân. Các cảnh báo trình duyệt, nội dung lạ, lỗi thanh toán hay spam đánh giá – bình luận đều góp phần làm website trông “bẩn”, thiếu kiểm soát, từ đó kéo giảm mạnh niềm tin và thiện cảm. Khi thông tin sản phẩm, giá, tồn kho, khuyến mãi bị sửa sai, doanh nghiệp đối mặt rủi ro tài chính, tranh chấp pháp lý và áp lực vận hành, trong khi khách hàng cảm thấy bị lừa dối. Hệ quả cuối cùng là tỷ lệ thêm giỏ hàng, gửi form, gọi điện, thanh toán đều giảm, chi phí quảng cáo đội lên, doanh thu và uy tín thương hiệu suy giảm lâu dài.
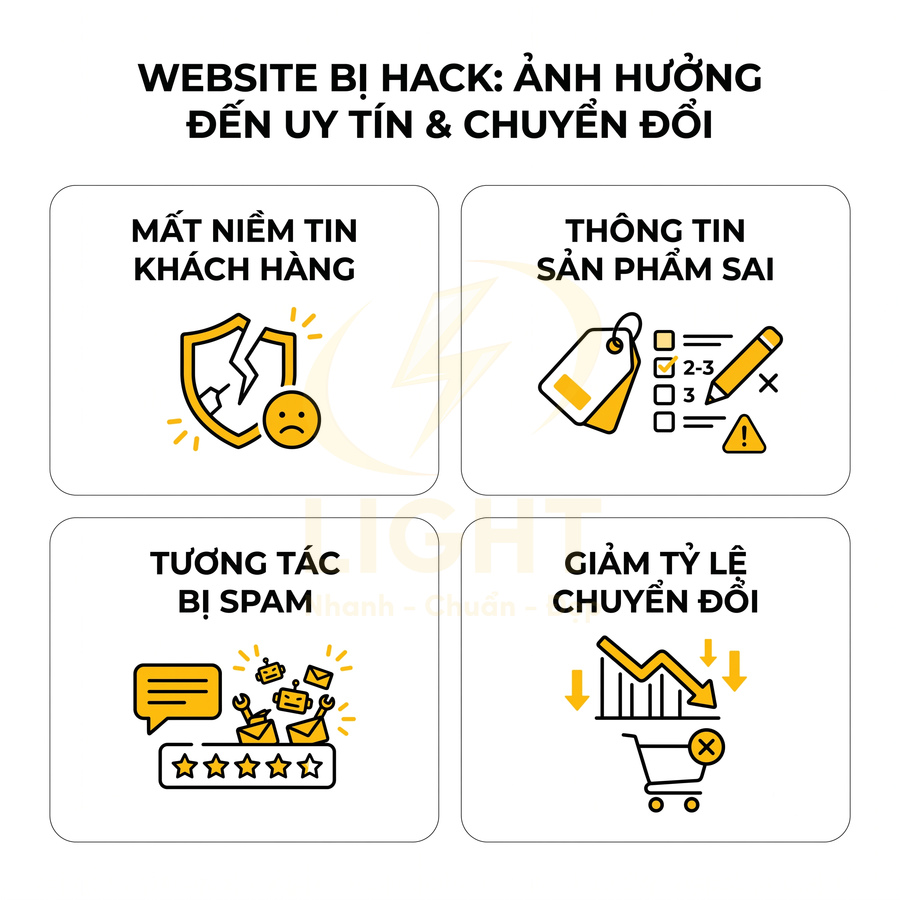
Khách hàng mất niềm tin khi thấy cảnh báo trình duyệt, nội dung lạ hoặc lỗi thanh toán
Uy tín bán hàng trong thương mại điện tử không chỉ đến từ sản phẩm tốt, giá cạnh tranh, chăm sóc khách hàng chu đáo, mà còn từ mức độ an toàn cảm nhận được trong toàn bộ hành trình mua sắm. Về mặt tâm lý, khách hàng luôn đánh giá rủi ro trước khi đưa thông tin cá nhân và thông tin thanh toán lên một website. Khi website bị hack hoặc có dấu hiệu bị can thiệp, chuỗi niềm tin này bị phá vỡ ngay lập tức. Gefen, Karahanna và Straub (2003), trong Trust and TAM in Online Shopping: An Integrated Model, nghiên cứu những người có kinh nghiệm mua sắm trực tuyến và mua lặp lại. Kết quả cho thấy niềm tin quan trọng tương đương tính hữu ích và sự dễ sử dụng trong việc giải thích ý định giao dịch. Niềm tin còn gắn với cảm nhận về cơ chế bảo vệ và giao diện quen thuộc. Trong bối cảnh bị xâm nhập, giao diện lạ hoặc thanh toán bất thường có thể làm suy yếu những nền tảng này. Lịch sử mua hàng tốt không thay thế được trải nghiệm an toàn hiện tại.
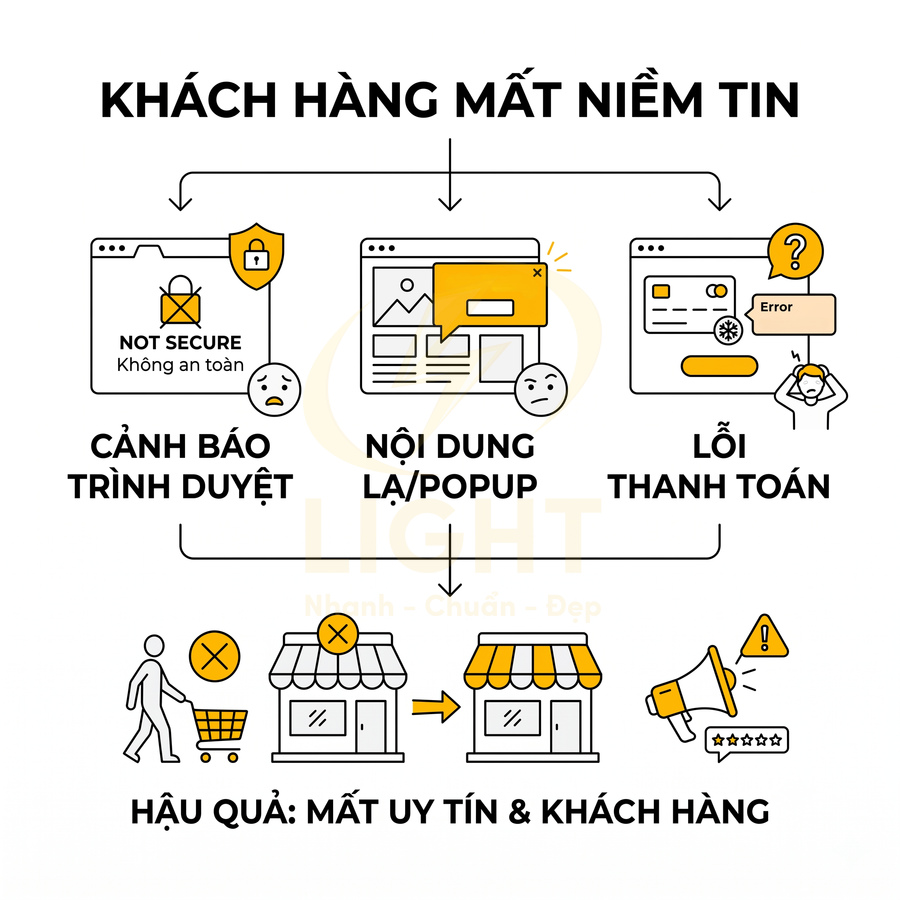
Trong thực tế, khách hàng có thể gặp các dấu hiệu bất thường như:
- Cảnh báo trình duyệt về bảo mật, chứng chỉ SSL, phần mềm độc hại:
- Trình duyệt hiển thị màn hình đỏ cảnh báo “Deceptive site ahead”, “Your connection is not private”.
- Biểu tượng ổ khóa trên thanh địa chỉ bị gạch chéo, hoặc hiển thị “Not Secure”.
- Cảnh báo website có thể chứa mã độc, lừa đảo, hoặc đánh cắp thông tin thẻ.
- Nội dung lạ như banner cờ bạc, link tiếng nước ngoài, popup quảng cáo kỳ quặc:
- Banner, popup dẫn tới trang cá cược, nội dung người lớn, hoặc website nước ngoài không liên quan.
- Chèn link ẩn trong mô tả sản phẩm, footer, menu, khiến cấu trúc nội dung bị “bẩn”.
- Thay đổi logo, slogan, hoặc chèn thông điệp lạ làm khách nghi ngờ tính chính chủ của website.
- Lỗi thanh toán như không nhận được OTP, không có email xác nhận, trang bị treo khi thanh toán:
- Trang thanh toán bị redirect sang domain lạ trước khi nhập thông tin thẻ.
- Form thanh toán load chậm, báo lỗi không rõ ràng, hoặc yêu cầu nhập lại nhiều lần.
- Không gửi email xác nhận đơn hàng, không hiển thị mã đơn sau khi thanh toán.
Khi gặp các dấu hiệu trên, khách hàng lập tức đặt ra hàng loạt câu hỏi về mức độ an toàn và tính hợp pháp của website:
- “Website này có phải chính hãng không, hay là trang giả mạo?”
- “Thông tin thẻ của mình có bị lưu lại ở đâu đó, có nguy cơ bị rút tiền không?”
- “Nếu có vấn đề, mình có được hỗ trợ, hoàn tiền, bảo vệ quyền lợi không?”
Về mặt hành vi, một khi niềm tin bị tổn thương, khách hàng thường phản ứng theo các hướng sau:
- Chuyển sang đối thủ có website ổn định, an toàn hơn:
- Khách dễ dàng tìm sản phẩm tương tự trên sàn TMĐT hoặc website khác chỉ với vài thao tác tìm kiếm.
- Đối thủ có giao diện chuyên nghiệp, chứng chỉ SSL đầy đủ, không cảnh báo bảo mật sẽ được ưu tiên.
- Không quay lại ngay cả khi website đã được khắc phục:
- Niềm tin một khi đã mất rất khó phục hồi, đặc biệt trong bối cảnh khách có nhiều lựa chọn thay thế.
- Khách hàng có xu hướng “gắn nhãn” website là không an toàn, dù sau này doanh nghiệp đã xử lý triệt để.
- Chia sẻ trải nghiệm xấu trên mạng xã hội, group, diễn đàn:
- Đăng bài cảnh báo trong các group mua sắm, review, cộng đồng niche liên quan đến sản phẩm.
- Lan truyền hình ảnh chụp màn hình cảnh báo trình duyệt, nội dung lạ, lỗi thanh toán.
- Tạo hiệu ứng “đám đông” khiến nhiều khách hàng tiềm năng khác né tránh website.
Về mặt chuyên môn, các hệ thống phân tích hành vi người dùng (session recording, heatmap, funnel analysis) thường ghi nhận:
- Tỷ lệ thoát (bounce rate) tăng mạnh tại các trang có cảnh báo hoặc nội dung lạ.
- Tỷ lệ hoàn tất checkout giảm đột ngột tại bước nhập thông tin thẻ hoặc đăng nhập.
- Thời gian dừng trên trang giảm, số phiên quay lại (returning sessions) giảm rõ rệt.
Điều này cho thấy tác động của việc bị hack không chỉ là vấn đề kỹ thuật, mà là vấn đề niềm tin thương hiệu, ảnh hưởng trực tiếp đến doanh thu và khả năng mở rộng kinh doanh.
Thông tin sản phẩm, giá, tồn kho và khuyến mãi bị sửa sai gây rủi ro khi xử lý đơn
Khi hacker hoặc người có quyền truy cập trái phép can thiệp vào hệ thống quản trị (CMS, ERP, CRM, plugin thương mại điện tử), dữ liệu sản phẩm có thể bị chỉnh sửa một cách âm thầm. Các thay đổi này thường không được phát hiện ngay, nhưng lại tác động trực tiếp đến trải nghiệm mua sắm và quy trình xử lý đơn.
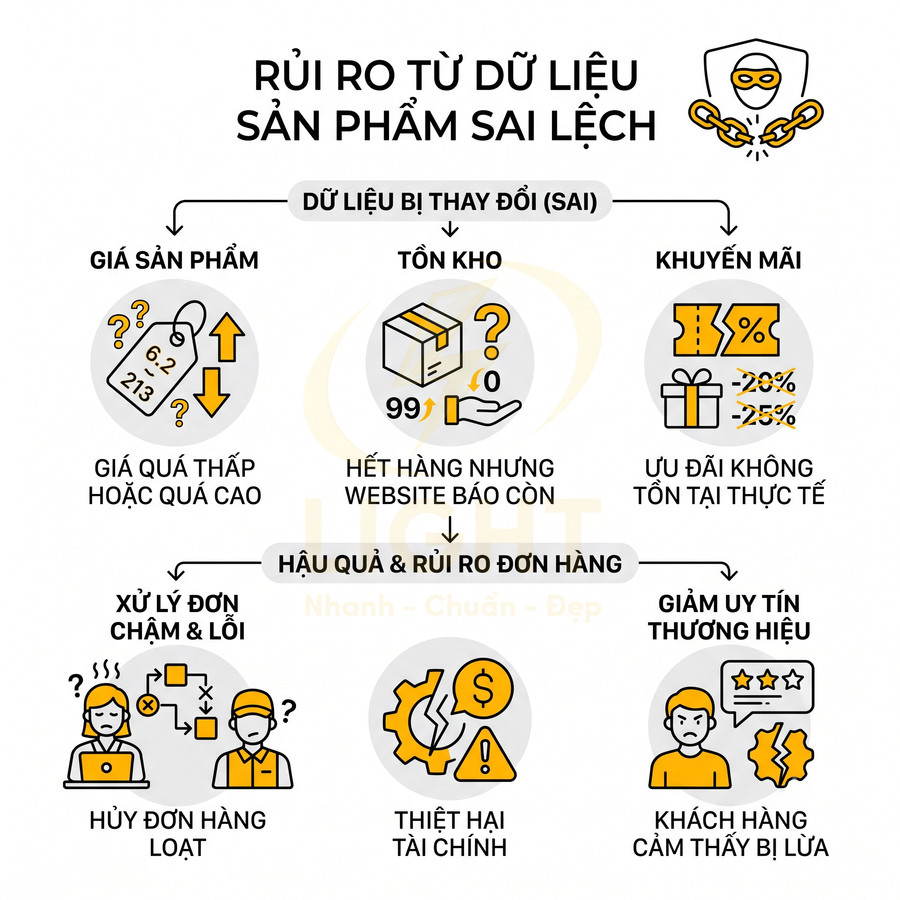
Các dạng sai lệch dữ liệu thường gặp gồm:
- Giá sai (quá thấp hoặc quá cao):
- Giá giảm bất thường xuống gần 0 hoặc thấp hơn giá vốn, gây thiệt hại tài chính nếu vẫn phải giao hàng.
- Giá tăng đột biến, cao hơn nhiều so với thị trường, khiến khách nghĩ doanh nghiệp “chặt chém”.
- Giá hiển thị trên trang sản phẩm khác với giá ở trang checkout, gây tranh cãi khi thanh toán.
- Tồn kho sai (hết hàng nhưng vẫn cho đặt, hoặc ngược lại):
- Sản phẩm đã hết nhưng hệ thống vẫn hiển thị “Còn hàng”, cho phép đặt số lượng lớn.
- Tồn kho thực tế còn nhưng website báo “Hết hàng”, làm mất cơ hội bán.
- Sai lệch tồn kho giữa website và hệ thống kho nội bộ, gây khó khăn trong đối soát.
- Khuyến mãi ảo không tồn tại trong hệ thống kế toán, CRM:
- Hiển thị mã giảm giá, combo, freeship không được cấu hình trong hệ thống nội bộ.
- Banner khuyến mãi ghi thời hạn, điều kiện khác với chính sách thật.
- Chênh lệch giữa giá sau khuyến mãi trên website và giá ghi nhận trong hóa đơn, phiếu xuất kho.
Các sai lệch này dẫn đến nhiều tình huống rủi ro trong vận hành và pháp lý:
- Khách đặt hàng với giá thấp bất thường, doanh nghiệp khó xử lý hủy đơn mà không gây bức xúc:
- Nếu hủy đơn, khách có thể tố “lừa đảo giá”, “không tôn trọng cam kết hiển thị trên website”.
- Nếu chấp nhận giao, doanh nghiệp chịu lỗ, đặc biệt với đơn số lượng lớn hoặc sản phẩm giá trị cao.
- Hệ thống báo còn hàng nhưng thực tế hết, gây chậm giao, hủy đơn hàng loạt:
- Phải chia nhỏ đơn, giao thiếu, hoặc đề nghị đổi sản phẩm khác, làm giảm mức độ hài lòng.
- Tăng áp lực lên kho, mua hàng, chăm sóc khách hàng để xử lý bù trừ, xin lỗi, hoàn tiền.
- Khuyến mãi hiển thị trên website nhưng không được áp dụng trong hệ thống nội bộ:
- Khách hàng chụp màn hình làm bằng chứng, yêu cầu áp dụng đúng khuyến mãi đã công bố.
- Nguy cơ tranh chấp, khiếu nại lên các cơ quan bảo vệ người tiêu dùng hoặc mạng xã hội.
Về mặt vận hành, các bộ phận sau đều bị ảnh hưởng:
- Đội chăm sóc khách hàng (CSKH):
- Phải giải thích lý do chênh lệch giá, tồn kho, khuyến mãi cho từng khách.
- Tăng khối lượng xử lý khiếu nại, yêu cầu hoàn tiền, đổi sản phẩm.
- Bộ phận kho và vận hành:
- Phải kiểm tra chéo tồn kho thực tế với số liệu trên hệ thống sau mỗi đợt sự cố.
- Nguy cơ giao nhầm, giao thiếu, hoặc phải thu hồi đơn đã xuất.
- Kế toán và tài chính:
- Phải điều chỉnh doanh thu, chiết khấu, công nợ do sai lệch giá và khuyến mãi.
- Rủi ro sai lệch báo cáo tài chính, ảnh hưởng đến đánh giá hiệu quả kinh doanh.
Về mặt thương hiệu, khách hàng dễ cảm thấy bị “lừa”, “treo đầu dê bán thịt chó”, dù nguyên nhân thực tế là website bị can thiệp trái phép. Một số khách hàng không quan tâm đến lý do kỹ thuật, họ chỉ nhìn vào kết quả cuối cùng: thông tin hiển thị và trải nghiệm thực tế không khớp nhau, từ đó đánh giá doanh nghiệp thiếu minh bạch.
Đánh giá, bình luận, form và chat bị spam làm giảm độ tin cậy của trang bán hàng
Các khu vực tương tác người dùng trên website thương mại điện tử là mục tiêu ưa thích của hacker và bot spam. Khi không có cơ chế bảo vệ tốt (captcha, rate limiting, lọc nội dung, xác thực email), các khu vực này nhanh chóng bị “ngập” trong nội dung rác. Jindal và Liu (2008), trong Opinion Spam and Analysis, phân tích 5,8 triệu đánh giá từ 2,14 triệu người đánh giá. Nhóm tác giả phân biệt ý kiến giả nhằm thao túng danh tiếng, đánh giá chỉ nói về thương hiệu và nội dung không thực sự đánh giá sản phẩm. Nghiên cứu cũng ghi nhận nhiều nội dung trùng hoặc gần trùng giữa các tài khoản và sản phẩm. Điểm sao cao không đủ bảo đảm độ tin cậy khi dữ liệu đánh giá bị thao túng. Rà soát nội dung lặp, quảng cáo và liên kết bất thường giúp bảo vệ thông tin khách sử dụng trước khi mua.
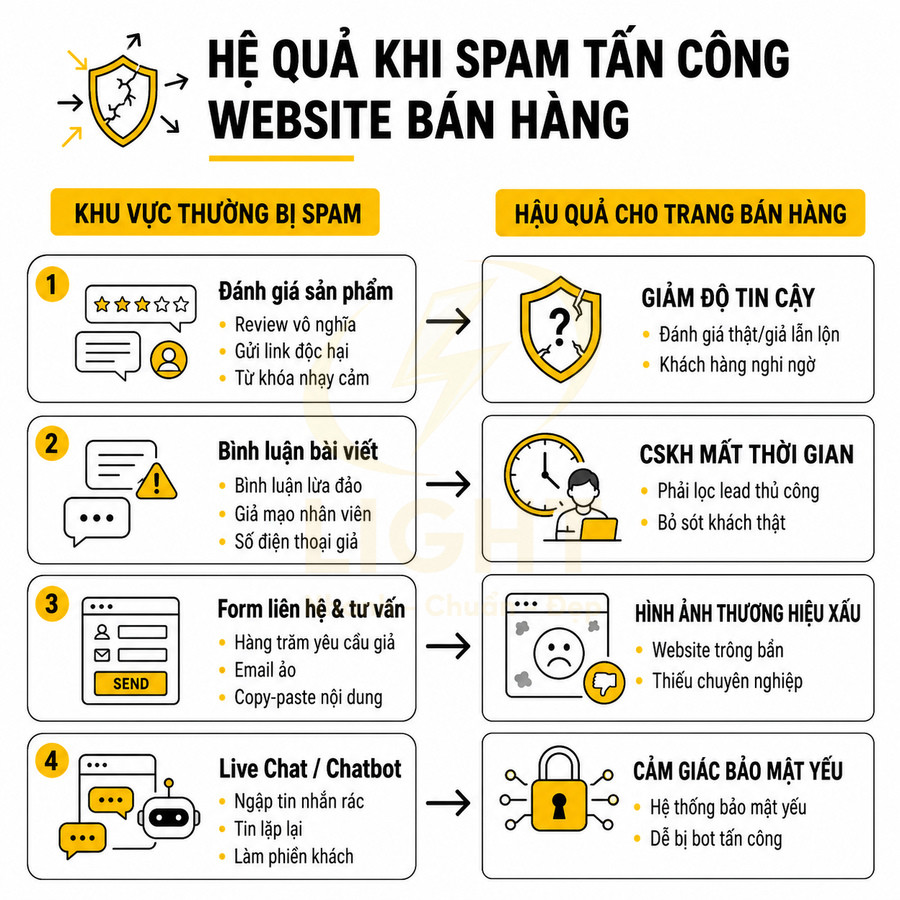
Các khu vực thường bị lợi dụng gồm:
- Phần đánh giá sản phẩm (product reviews).
- Phần bình luận blog hoặc bài viết hướng dẫn.
- Các form liên hệ, form tư vấn, form đăng ký nhận ưu đãi.
- Các widget chat tích hợp từ bên thứ ba (live chat, chatbot, social chat).
Khi bị spam, website có thể xuất hiện:
- Hàng loạt đánh giá với nội dung vô nghĩa, link spam, từ khóa nhạy cảm:
- Review 5 sao hoặc 1 sao nhưng nội dung là quảng cáo thuốc, cờ bạc, nội dung người lớn.
- Chèn link dẫn tới website độc hại, phishing, hoặc trang chứa mã độc.
- Nội dung lặp lại, copy-paste, không liên quan đến sản phẩm.
- Bình luận chứa nội dung lừa đảo, dẫn link sang trang độc hại:
- Giả mạo nhân viên hỗ trợ, yêu cầu khách click vào link để nhận quà, hoàn tiền.
- Đưa số điện thoại, tài khoản ngân hàng giả, lừa khách chuyển tiền.
- Form liên hệ bị bot gửi hàng trăm yêu cầu mỗi ngày:
- Thông tin liên hệ giả, email không tồn tại, số điện thoại ảo.
- Nội dung giống nhau, chứa từ khóa spam, link lạ.
Tác động của spam đến hoạt động kinh doanh và hình ảnh thương hiệu:
- Độ tin cậy của đánh giá sản phẩm giảm, khách khó phân biệt review thật – giả:
- Khách hàng dựa rất nhiều vào review để ra quyết định mua, đặc biệt với sản phẩm mới.
- Khi review bị “bẩn”, khách nghi ngờ toàn bộ hệ thống đánh giá của website.
- Đội sale, CSKH mất thời gian lọc lead, bỏ sót khách hàng thật:
- Phải phân loại thủ công giữa yêu cầu thật và spam, làm giảm năng suất.
- Nguy cơ bỏ lỡ khách hàng tiềm năng vì bị trôi trong “biển” dữ liệu rác.
- Hình ảnh thương hiệu xấu đi vì website trông “bẩn”, thiếu kiểm soát:
- Giao diện chứa nhiều nội dung nhạy cảm, phản cảm, gây ấn tượng thiếu chuyên nghiệp.
- Khách có cảm giác doanh nghiệp không đủ năng lực bảo vệ chính website của mình.
Ở góc độ kỹ thuật, spam còn có thể được sử dụng như một phần của chiến dịch tấn công lớn hơn: dò lỗ hổng form, thử injection, thu thập email, hoặc làm quá tải hệ thống (DoS nhẹ). Vì vậy, việc để spam tồn tại kéo dài không chỉ là vấn đề thẩm mỹ, mà còn là dấu hiệu hệ thống bảo mật yếu.
Tỷ lệ thêm giỏ hàng, form tư vấn, cuộc gọi và thanh toán giảm vì trải nghiệm không an toàn
Tỷ lệ chuyển đổi (conversion rate) trên website bán hàng phụ thuộc rất nhiều vào trải nghiệm người dùng xuyên suốt từ lúc xem sản phẩm đến khi thanh toán. Khi website bị hack hoặc chèn mã độc, các yếu tố quan trọng trong hành trình này thường bị ảnh hưởng tiêu cực.
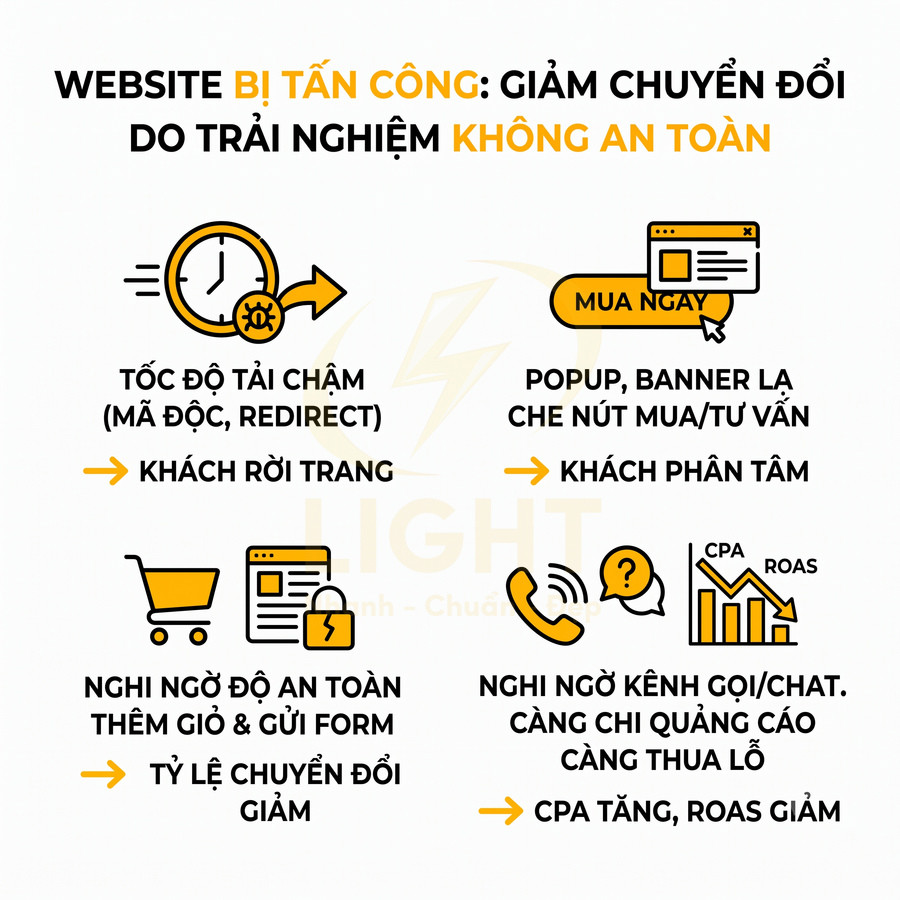
Các vấn đề thường gặp gồm:
- Tốc độ tải trang chậm do mã độc, script lạ, redirect vòng:
- Chèn thêm script theo dõi, đào tiền ảo, hoặc redirect nhiều bước làm tăng thời gian tải.
- Trang sản phẩm, trang giỏ hàng, trang thanh toán trở nên nặng, dễ timeout.
- Popup, banner lạ che mất nút mua hàng, form tư vấn:
- Popup tự động bật liên tục, khó tắt, che khuất nút “Thêm vào giỏ”, “Thanh toán”.
- Banner chèn từ nguồn ngoài làm vỡ layout, đẩy các nút quan trọng xuống dưới màn hình.
- Thông báo lỗi khi thêm giỏ hàng, gửi form, thanh toán:
- Lỗi không rõ nguyên nhân, không có hướng dẫn xử lý, khiến khách bỏ cuộc.
- Form tư vấn gửi xong không có phản hồi, không email xác nhận, làm khách nghi ngờ.
Kết quả là các chỉ số chuyển đổi quan trọng bị ảnh hưởng trực tiếp:
- Tỷ lệ thêm giỏ hàng (Add to Cart) giảm:
- Khách bị phân tâm bởi nội dung lạ, popup, banner không liên quan.
- Khách nghi ngờ độ an toàn nên dừng lại ở bước xem sản phẩm, không dám thêm vào giỏ.
- Tỷ lệ gửi form tư vấn giảm:
- Form lỗi, captcha sai, redirect bất thường khiến khách không hoàn tất được.
- Khách lo ngại thông tin cá nhân (số điện thoại, email) bị lộ hoặc bị spam.
- Tỷ lệ gọi điện, chat giảm:
- Khách nghi ngờ toàn bộ hệ thống của doanh nghiệp, kể cả số hotline, kênh chat.
- Widget chat bị lỗi, không kết nối được, hoặc hiển thị thông tin lạ.
Ngay cả khi doanh nghiệp vẫn duy trì ngân sách quảng cáo lớn, kéo được nhiều traffic từ Google Ads, Facebook Ads, TikTok Ads…, tỷ lệ chuyển đổi thấp khiến chi phí trên mỗi đơn hàng (CPA) tăng cao. Về mặt phân tích dữ liệu, có thể thấy:
- Chi phí cho mỗi lượt click (CPC) không đổi, nhưng số đơn hàng giảm.
- Funnel từ “Visit > View Product > Add to Cart > Checkout > Purchase” bị rơi mạnh ở các bước giữa.
- ROAS (Return On Ad Spend) giảm, làm giảm hiệu quả tổng thể của hoạt động marketing.
Ở tầm chiến lược, website bị hack không chỉ làm mất đơn hàng trong ngắn hạn, mà còn làm méo mó dữ liệu phân tích hành vi người dùng. Doanh nghiệp khó đánh giá chính xác hiệu quả chiến dịch, khó tối ưu funnel, vì dữ liệu đã bị “nhiễu” bởi các yếu tố bất thường do tấn công gây ra.
Website bị hack làm lãng phí ngân sách quảng cáo và tăng chi phí marketing online
Website bị hack khiến toàn bộ hệ thống quảng cáo vận hành trên một nền tảng không an toàn, làm thất thoát ngân sách và bóp méo dữ liệu tối ưu. Click thật từ Google Ads, Facebook Ads, TikTok Ads, Zalo Ads dễ bị đổ vào trang nhiễm mã độc, trang lỗi, trang bị redirect hoặc bị gắn cảnh báo bảo mật, dẫn đến mất lead, mất đơn và nguy cơ chiến dịch bị từ chối, domain bị gắn cờ. Tỷ lệ chuyển đổi sụt giảm, CR, CPA, ROAS, Quality Score đều sai lệch, kéo theo thuật toán tối ưu “học sai” và remarketing hoạt động kém hiệu quả. Đội marketing buộc phải dừng chiến dịch, rà soát toàn bộ landing page, kiểm tra lại pixel, làm sạch dữ liệu và làm lại báo cáo, trong khi team kỹ thuật phải xử lý mã độc, khôi phục hệ thống. Tổng chi phí quảng cáo, nhân sự, cơ hội kinh doanh và khắc phục sự cố có thể tăng gấp 4–5 lần so với việc đầu tư sớm vào bảo mật, backup và quy trình ứng phó sự cố.
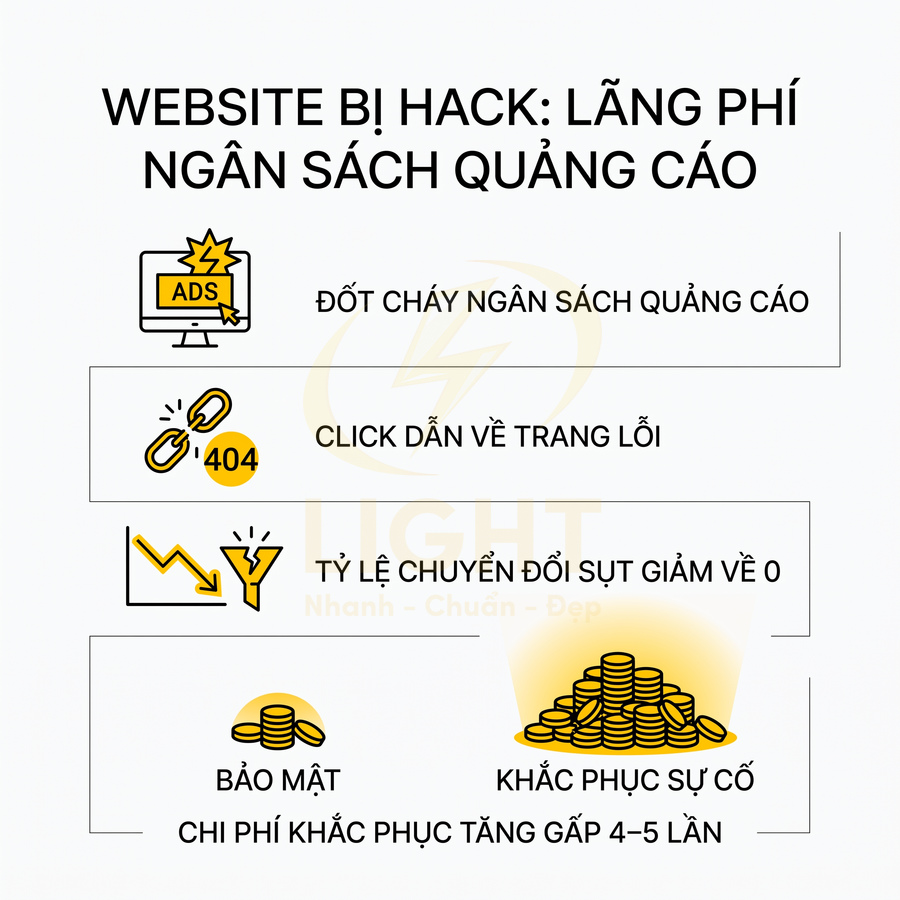
Quảng cáo dẫn về trang nhiễm mã độc làm mất click, mất lead và có nguy cơ bị từ chối chiến dịch
Khi website bị hack nhưng các chiến dịch Google Ads, Facebook Ads, TikTok Ads, Zalo Ads vẫn chạy bình thường, vấn đề không chỉ dừng ở việc mất traffic mà còn ảnh hưởng sâu đến toàn bộ hệ thống marketing performance. Hacker thường chèn mã độc (malicious script), iframe ẩn, hoặc cấu hình lại redirect trên server, khiến mọi click quảng cáo đều đi vào một môi trường không còn “sạch” và không còn kiểm soát được.
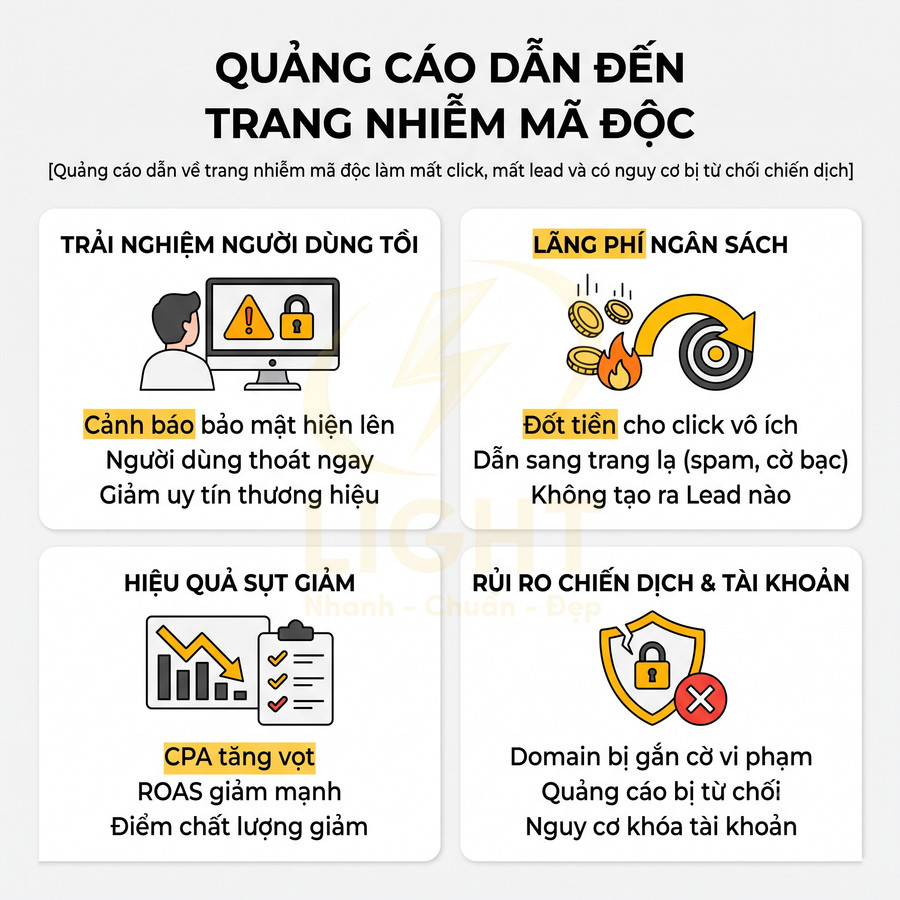
Ở lớp trải nghiệm người dùng, rủi ro xuất hiện ngay từ lần truy cập đầu tiên:
- Người dùng click vào quảng cáo nhưng trình duyệt hoặc công cụ bảo mật hiển thị cảnh báo bảo mật (phishing, malware, deceptive site), làm giảm mạnh mức độ tin tưởng thương hiệu. Phần lớn người dùng sẽ thoát ngay, dẫn đến tỷ lệ thoát (bounce rate) tăng đột biến.
- Trang đích bị redirect sang website lạ (thường là trang spam, cờ bạc, nội dung người lớn, hoặc trang chứa mã độc khác). Ngân sách quảng cáo lúc này vô tình trở thành nguồn nuôi traffic cho hacker, trong khi thương hiệu không thu được bất kỳ giá trị nào.
- Các nền tảng quảng cáo có cơ chế quét URL tự động. Khi phát hiện URL chứa mã độc, script đáng ngờ hoặc nội dung vi phạm chính sách, hệ thống có thể gắn cờ (flag) domain, từ chối quảng cáo, hoặc yêu cầu xác minh bổ sung. Một số trường hợp nặng hơn, domain bị đưa vào blacklist nội bộ.
Hệ quả trực tiếp đối với hiệu quả quảng cáo và tài khoản:
- Ngân sách quảng cáo bị đốt cho những lượt click không tạo ra bất kỳ lead, form submit, cuộc gọi hay đơn hàng nào. CPA (Cost per Action) tăng vọt, ROAS giảm mạnh.
- Điểm chất lượng (Quality Score) của từ khóa và mẫu quảng cáo giảm do trải nghiệm trang đích kém, tỷ lệ thoát cao, thời gian on-site thấp. Khi Quality Score giảm, CPC trung bình tăng, khiến chi phí để duy trì cùng một lượng traffic trở nên đắt đỏ hơn.
- Tài khoản quảng cáo có nguy cơ bị hạn chế phân phối, giảm độ ưu tiên hiển thị, hoặc bị khóa tạm thời. Trong nhiều trường hợp, đội marketing phải gửi khiếu nại, cung cấp bằng chứng đã xử lý mã độc, chờ xét duyệt lại, gây gián đoạn toàn bộ kế hoạch truyền thông.
Ở góc độ thương hiệu, việc người dùng liên tục gặp cảnh báo bảo mật hoặc bị chuyển sang trang lạ khi click quảng cáo sẽ làm giảm uy tín, tăng khả năng bị đánh giá tiêu cực trên mạng xã hội, từ đó ảnh hưởng dài hạn đến brand trust và brand safety.
Click thật bị đổ vào trang lỗi, trang bị chuyển hướng hoặc trang bị cảnh báo bảo mật
Trong giai đoạn website đã bị hack nhưng chưa được phát hiện, các chiến dịch quảng cáo vẫn tiếp tục phân phối bình thường. Điều này tạo ra một “vùng mù” trong phân tích dữ liệu: traffic vẫn tăng, chi phí vẫn tiêu, nhưng conversion gần như biến mất. Về mặt kỹ thuật, hacker có thể:
- Xóa hoặc chỉnh sửa file hệ thống, làm hỏng cấu trúc URL, dẫn đến trang 404, trang lỗi server (5xx). Người dùng click vào quảng cáo nhưng chỉ thấy trang lỗi, không có nội dung, không có form, không có CTA.
- Cấu hình redirect 301/302 hoặc meta refresh để chuyển hướng người dùng sang domain khác ngay sau khi load trang. Một số mã độc còn phân biệt nguồn truy cập (referrer), chỉ redirect với traffic đến từ quảng cáo, khiến việc phát hiện càng khó khăn.
- Chèn script gây cảnh báo bảo mật từ trình duyệt, Google Safe Browsing hoặc các phần mềm antivirus. Người dùng sẽ nhận thông báo “Trang web này có thể chứa mã độc” và gần như không ai dám tiếp tục truy cập.
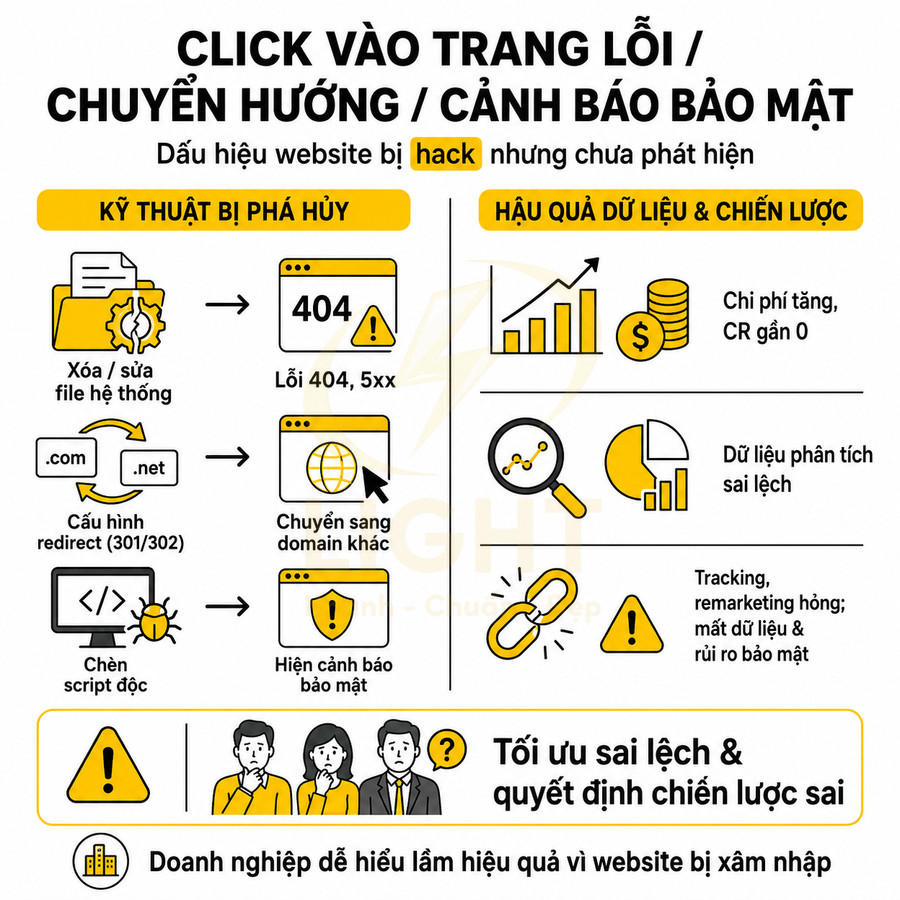
Những vấn đề này kéo theo chuỗi hệ quả sâu hơn đối với dữ liệu và tối ưu chiến dịch:
- Tỷ lệ chuyển đổi từ quảng cáo về gần 0 trong khi chi phí vẫn tăng đều mỗi ngày. Các chỉ số như CR (Conversion Rate), CPL, CPA bị “vỡ” hoàn toàn, khiến mọi mô hình tối ưu (Maximize Conversions, tCPA, tROAS) đều hoạt động sai lệch.
- Dữ liệu phân tích bị méo trên Google Analytics, Facebook Analytics hoặc các hệ thống BI nội bộ. Session tăng nhưng không có event chuyển đổi, thời gian trên trang thấp, tỷ lệ thoát cao, làm hỏng các mô hình attribution và phễu phân tích hành vi.
- Remarketing, tracking không hoạt động đúng vì pixel không được load, bị chặn, hoặc bị chèn thêm mã độc. Một số loại malware còn can thiệp vào thẻ tracking, thay đổi ID pixel, gửi dữ liệu về server của hacker, khiến doanh nghiệp vừa mất dữ liệu, vừa có nguy cơ vi phạm quyền riêng tư người dùng.
Ở cấp độ chiến lược, khi dữ liệu đầu vào đã sai, mọi quyết định tối ưu ngân sách, phân bổ kênh, điều chỉnh thông điệp, tối ưu creative đều trở nên thiếu chính xác. Đội marketing có thể hiểu nhầm rằng sản phẩm, thông điệp hoặc kênh quảng cáo không hiệu quả, trong khi nguyên nhân gốc lại nằm ở việc website bị xâm nhập.
Đội marketing phải dừng chiến dịch, sửa trang đích, kiểm tra pixel và làm lại báo cáo
Khi sự cố được phát hiện (thường thông qua phản ánh của khách hàng, cảnh báo từ nền tảng quảng cáo, hoặc báo cáo bất thường về conversion), đội marketing buộc phải chuyển từ trạng thái tối ưu sang trạng thái “chữa cháy”. Quy trình xử lý thường bao gồm nhiều bước phức tạp, liên quan đến cả marketing, kỹ thuật và đôi khi là pháp lý.
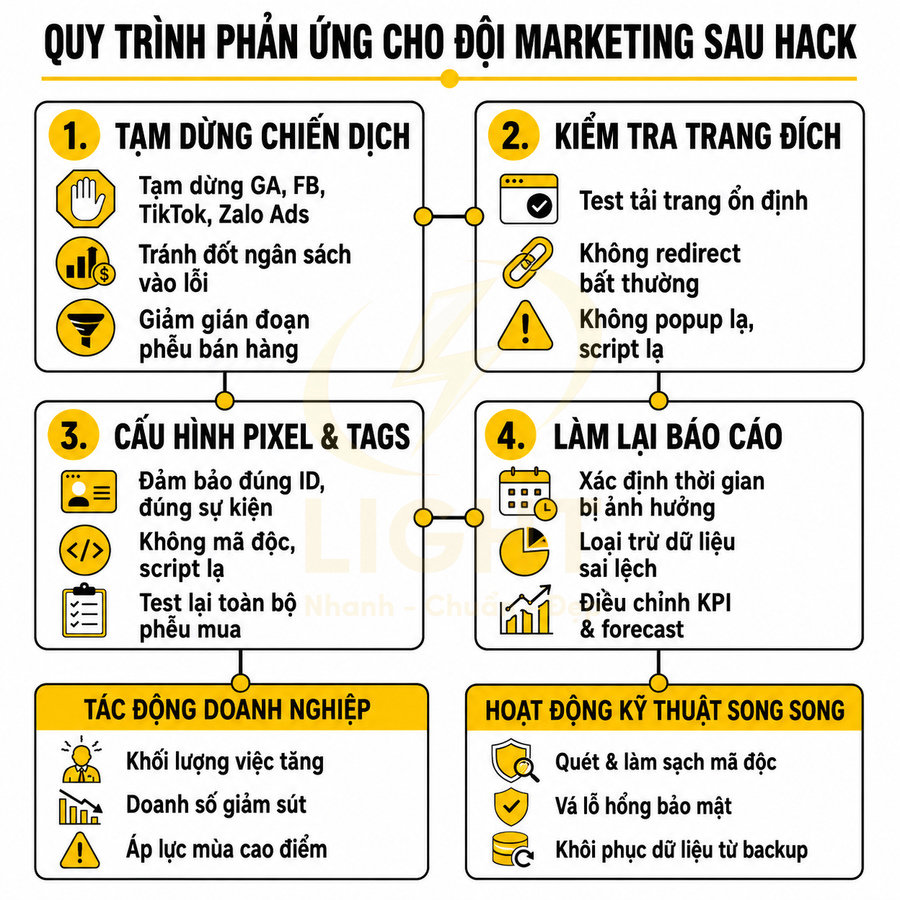
- Tạm dừng toàn bộ chiến dịch trên Google Ads, Facebook Ads, TikTok Ads, Zalo Ads để tránh tiếp tục đốt ngân sách vào trang đích lỗi hoặc nhiễm mã độc. Việc tạm dừng này làm gián đoạn phễu bán hàng, ảnh hưởng đến doanh số ngắn hạn và cả kế hoạch truyền thông dài hạn.
- Kiểm tra lại tất cả trang đích, bao gồm landing page cho từng nhóm chiến dịch, trang sản phẩm, trang collection, trang form đăng ký, trang thanh toán. Mỗi URL cần được test:
- Khả năng load ổn định, không lỗi 404/500.
- Không bị redirect bất thường.
- Không xuất hiện popup lạ, script lạ, hoặc nội dung không thuộc về thương hiệu.
- Kiểm tra và cấu hình lại pixel, event tracking trên Google Tag Manager, Facebook Pixel, TikTok Pixel, Zalo Conversion Tracking:
- Đảm bảo đúng ID, đúng event (ViewContent, AddToCart, Lead, Purchase…).
- Đảm bảo thẻ không bị chèn thêm script lạ, không gửi dữ liệu đến domain không xác định.
- Test lại toàn bộ funnel: từ click quảng cáo đến hoàn tất đơn hàng hoặc gửi form.
- Làm lại báo cáo để loại bỏ dữ liệu sai lệch trong thời gian website bị hack. Điều này đòi hỏi:
- Xác định chính xác khoảng thời gian bị ảnh hưởng.
- Loại trừ hoặc gắn nhãn (label) dữ liệu trong khoảng thời gian đó.
- Điều chỉnh lại các chỉ số KPI, forecast, và báo cáo hiệu quả theo tuần/tháng/quý.
Khối lượng công việc tăng đột biến, trong khi kết quả kinh doanh giảm mạnh. Đội marketing phải dành thời gian giải thích với ban lãnh đạo về nguyên nhân doanh thu giảm, chi phí quảng cáo tăng, dữ liệu phân tích bị méo. Áp lực này càng lớn nếu doanh nghiệp đang chạy các chiến dịch quan trọng như ra mắt sản phẩm mới, mùa cao điểm bán hàng, hoặc đang trong giai đoạn gọi vốn, cần số liệu đẹp để trình bày với nhà đầu tư.
Ở phía kỹ thuật, team dev hoặc đối tác agency phải xử lý thêm các đầu việc như:
- Quét và làm sạch mã độc, vá lỗ hổng bảo mật, cập nhật CMS, plugin, theme.
- Khôi phục dữ liệu từ backup, kiểm tra tính toàn vẹn của database, file media.
- Làm việc với hosting, nhà cung cấp CDN, SSL để gỡ cảnh báo bảo mật, cập nhật chứng chỉ.
Tất cả những hoạt động này đều tiêu tốn thời gian, nguồn lực và làm chậm lại mọi kế hoạch marketing – sales vốn đã được lên lịch chặt chẽ.
Thiếu bảo mật khiến chi phí quảng cáo, nhân sự và thời gian khắc phục tăng gấp 4–5 lần
Khi tính tổng chi phí của một sự cố website bị hack, cần nhìn ở góc độ toàn diện thay vì chỉ tính tiền thuê chuyên gia bảo mật hoặc chi phí kỹ thuật. Tác động tài chính thực tế thường bao gồm nhiều lớp chi phí ẩn mà doanh nghiệp dễ bỏ qua nếu không phân tích kỹ. Cavusoglu, Mishra và Raghunathan (2004), trong The Effect of Internet Security Breach Announcements on Market Value: Capital Market Reactions for Breached Firms and Internet Security Developers, sử dụng phương pháp nghiên cứu sự kiện để đo phản ứng thị trường. Các doanh nghiệp bị xâm nhập trong mẫu mất trung bình 2,1% giá trị thị trường trong hai ngày quanh thông báo sự cố. Tác động tài chính có thể xuất hiện ngoài khoản tiền khắc phục kỹ thuật. Tuy nhiên, đây là giá trị thị trường của doanh nghiệp niêm yết, không phải mức giảm doanh thu áp dụng cho mọi cửa hàng trực tuyến.
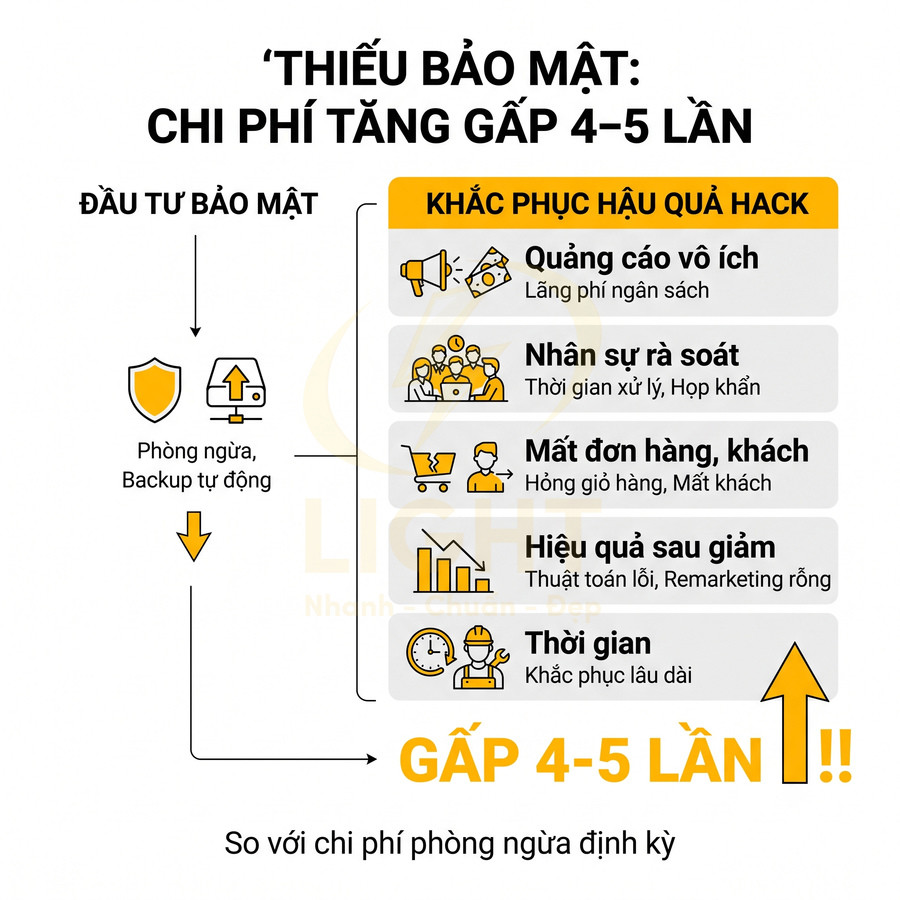
- Ngân sách quảng cáo bị lãng phí trong thời gian website lỗi hoặc nhiễm mã độc:
- Chi phí cho click không tạo ra chuyển đổi.
- Chi phí cho impression bị giảm hiệu quả do điểm chất lượng thấp.
- Chi phí cơ hội khi không thể tận dụng các khung giờ, mùa vụ có tỷ lệ chuyển đổi cao.
- Chi phí nhân sự nội bộ dành cho việc xử lý sự cố:
- Thời gian của đội marketing để dừng chiến dịch, rà soát landing page, kiểm tra tracking, làm lại báo cáo.
- Thời gian của đội kỹ thuật để quét mã độc, vá lỗ hổng, khôi phục dữ liệu, test lại hệ thống.
- Thời gian của quản lý, lãnh đạo để họp khẩn, ra quyết định, làm việc với đối tác, giải trình với ban điều hành hoặc nhà đầu tư.
- Chi phí cơ hội do mất đơn hàng, mất khách hàng tiềm năng:
- Khách hàng không thể hoàn tất đơn hàng hoặc không dám để lại thông tin vì lo ngại bảo mật.
- Khách hàng quay sang đối thủ cạnh tranh có website hoạt động ổn định hơn.
- Ảnh hưởng dài hạn đến LTV (Lifetime Value) vì mất đi những khách hàng có khả năng mua lại nhiều lần.
Nhiều nghiên cứu nội bộ của các agency cho thấy, một sự cố hack website bán hàng có thể khiến tổng chi phí marketing trong tháng đó tăng gấp 4–5 lần so với bình thường nếu tính cả phần doanh thu bị mất và chi phí cơ hội. Không chỉ chi phí trực tiếp tăng, mà hiệu quả của các chiến dịch sau đó cũng bị ảnh hưởng do:
- Thuật toán tối ưu của các nền tảng quảng cáo bị “học sai” trong giai đoạn dữ liệu nhiễu, cần thời gian để “re-learn”.
- Remarketing pool bị rỗng hoặc sai lệch, làm giảm hiệu quả các chiến dịch bám đuổi khách hàng.
- Niềm tin của khách hàng vào thương hiệu bị suy giảm, khiến tỷ lệ click và tỷ lệ chuyển đổi khó quay lại mức cũ trong ngắn hạn.
Đầu tư vào bảo mật, backup định kỳ, quy trình phục hồi sự cố (incident response, disaster recovery) thường rẻ hơn rất nhiều so với chi phí khắc phục hậu quả. Một số biện pháp phòng ngừa có thể giảm đáng kể rủi ro và chi phí:
- Thiết lập hệ thống giám sát uptime, giám sát thay đổi file, cảnh báo bất thường về traffic và conversion.
- Thực hiện backup tự động nhiều lớp (file + database), lưu trữ ở nhiều vị trí, thường xuyên test khả năng khôi phục.
- Chuẩn hóa quy trình phối hợp giữa marketing – kỹ thuật – agency khi phát hiện sự cố, bao gồm checklist tạm dừng chiến dịch, kiểm tra trang đích, xác minh tracking, và khôi phục dữ liệu.
Khi bảo mật được xem là một phần của chiến lược marketing performance, doanh nghiệp không chỉ bảo vệ được ngân sách quảng cáo mà còn bảo vệ được dữ liệu, uy tín thương hiệu và toàn bộ hệ sinh thái digital của mình.
Các dấu hiệu website bán hàng bị hack cần kiểm tra ngay
Cần xem website như một hệ thống thống nhất, nơi mỗi dấu hiệu bất thường đều có thể là manh mối cho một cuộc tấn công đã hoặc đang diễn ra. Từ cảnh báo trong Google Search Console, kết quả tìm kiếm xuất hiện nội dung lạ, cho đến việc website tự chuyển hướng, tải chậm, bật popup hoặc phát sinh file không rõ nguồn gốc, tất cả đều phản ánh nguy cơ mã độc, SEO spam hay chiếm quyền điều khiển.
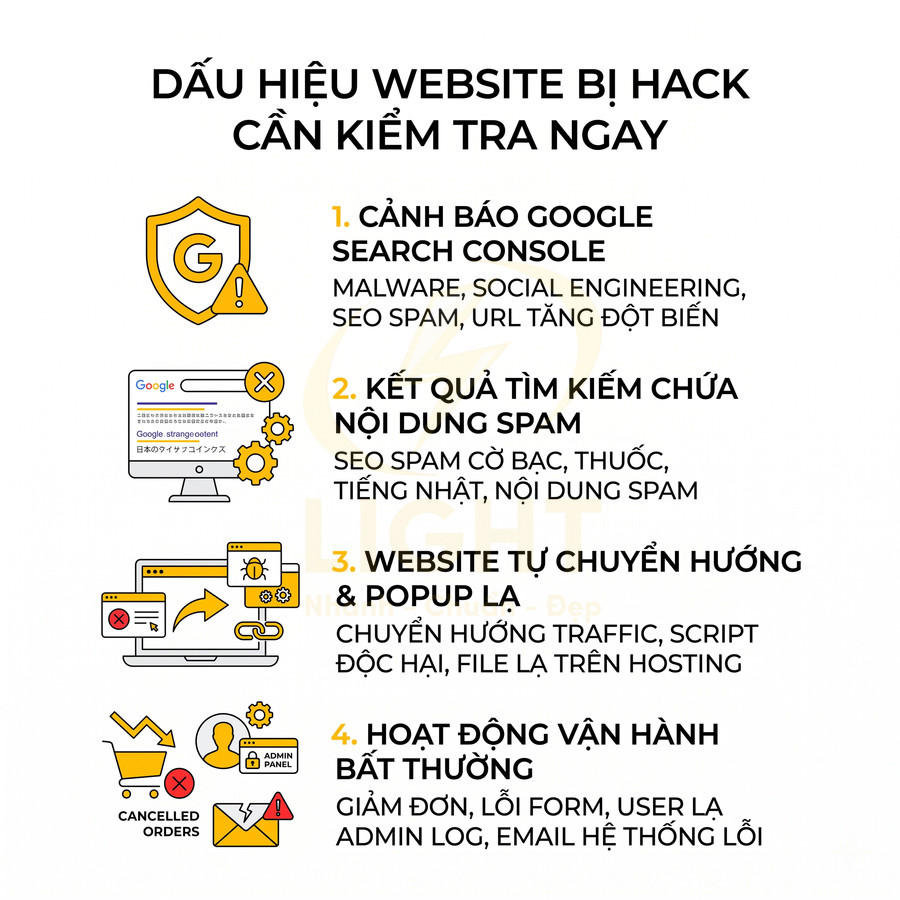
Bên cạnh đó, các thay đổi về vận hành như đơn hàng giảm, form không ghi nhận dữ liệu, email hệ thống bị lỗi, tài khoản quản trị xuất hiện user lạ, log truy cập dày đặc request nghi vấn… là lớp cảnh báo sâu hơn, cho thấy hacker có thể đã can thiệp vào dữ liệu và quy trình kinh doanh.
Việc phát hiện sớm, ghi nhận đầy đủ dấu hiệu và phối hợp giữa kỹ thuật – marketing – vận hành giúp khoanh vùng, xử lý và khôi phục website an toàn, hạn chế tối đa thiệt hại về doanh thu và uy tín thương hiệu.
Google Search Console báo Security Issues, Manual Actions hoặc URL lạ tăng bất thường
Google Search Console (GSC) không chỉ là công cụ SEO mà còn là “hệ thống cảnh báo sớm” khi website bán hàng bị tấn công. Việc đọc và phân tích đúng các tín hiệu trong GSC giúp phát hiện sớm mã độc, nội dung spam hoặc thao túng liên kết trước khi Google áp dụng hình phạt nặng.
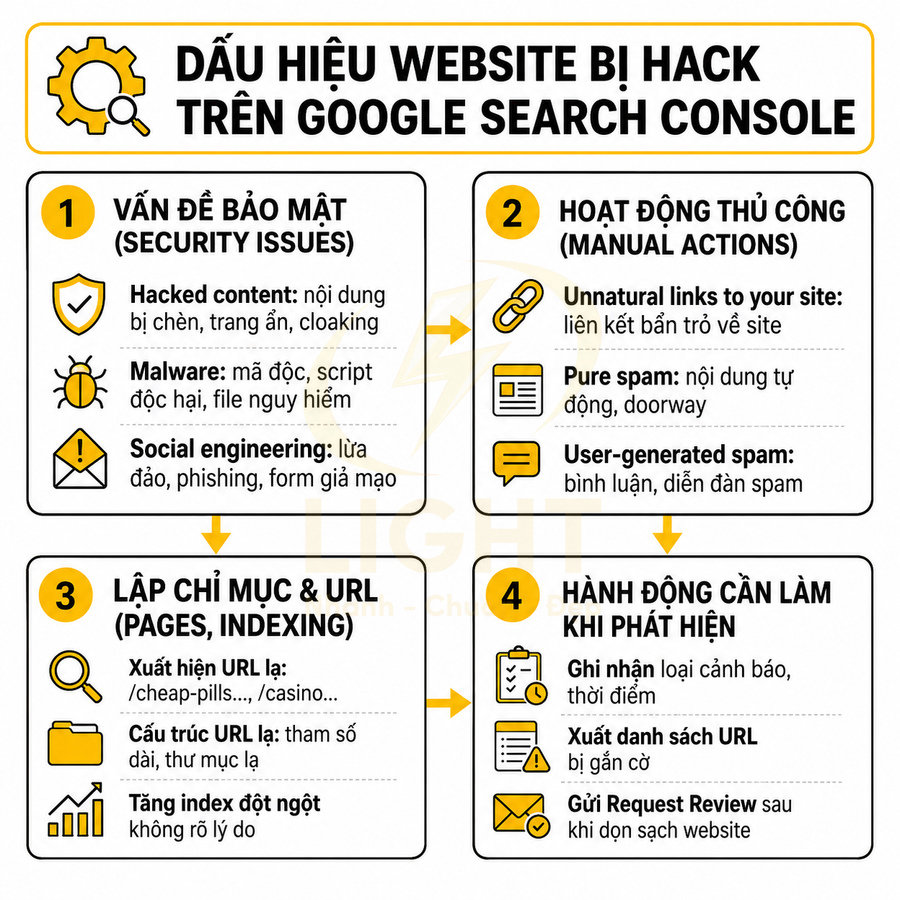
Các khu vực quan trọng trong GSC cần kiểm tra kỹ:
- Tab Security & Manual Actions → Security issues:
- Cảnh báo “Hacked content”: Thường xuất hiện khi Google phát hiện nội dung bị chèn thêm, tạo trang ẩn, cloaking hoặc nội dung chỉ hiển thị cho bot.
- Cảnh báo “Malware”: Cho thấy website có chứa mã độc, script độc hại, file tải về nguy hiểm hoặc bị lợi dụng để phát tán virus.
- Cảnh báo “Social engineering”: Liên quan đến các trang lừa đảo (phishing), giả mạo form đăng nhập, cổng thanh toán, trang ngân hàng hoặc ví điện tử.
- Tab Manual Actions:
- “Unnatural links to your site”: Có thể là dấu hiệu hacker xây dựng hệ thống liên kết bẩn trỏ về website để thao túng thứ hạng hoặc che giấu hoạt động spam.
- “Pure spam”: Thường xuất hiện khi website bị chèn hàng loạt nội dung tự động, nội dung spin, trang doorway hoặc mạng lưới spam.
- “User-generated spam”: Dễ gặp ở website có phần bình luận, diễn đàn, review sản phẩm; hacker có thể lợi dụng để chèn link, script hoặc nội dung spam.
- Phần Pages, Indexing & URL Inspection:
- Số lượng URL được index tăng đột biến trong thời gian ngắn, đặc biệt khi bạn không hề triển khai thêm danh mục, bài viết hay landing page mới.
- Xuất hiện nhiều URL có cấu trúc lạ, ví dụ:
- /cheap-pills-xxx/
- /casino-bonus-2024/
- /viagra-offer/, /loan-fast-approval/
- Nhiều URL có tham số dài, chuỗi ký tự khó hiểu, hoặc thư mục không tồn tại trong cấu trúc code gốc.
Nên thiết lập thói quen kiểm tra GSC định kỳ (ít nhất 1–2 lần/tuần) và bật email thông báo để không bỏ lỡ cảnh báo. Khi phát hiện vấn đề, cần:
- Ghi nhận lại toàn bộ loại cảnh báo, thời điểm bắt đầu xuất hiện.
- Xuất danh sách URL bị gắn cờ để đối chiếu với mã nguồn và database.
- Sau khi xử lý mã độc, sử dụng chức năng “Request Review” trong GSC để Google đánh giá lại.
Kết quả tìm kiếm xuất hiện tiêu đề, mô tả, ngôn ngữ hoặc trang spam không thuộc website
Việc kiểm tra thương hiệu trên Google là cách trực quan để phát hiện website bị hack theo dạng SEO spam hoặc Japanese/Foreign Keyword Hack. Hacker thường chèn nội dung và meta tag chỉ hiển thị cho bot tìm kiếm, khiến người dùng bình thường khó phát hiện nếu không soi kỹ.
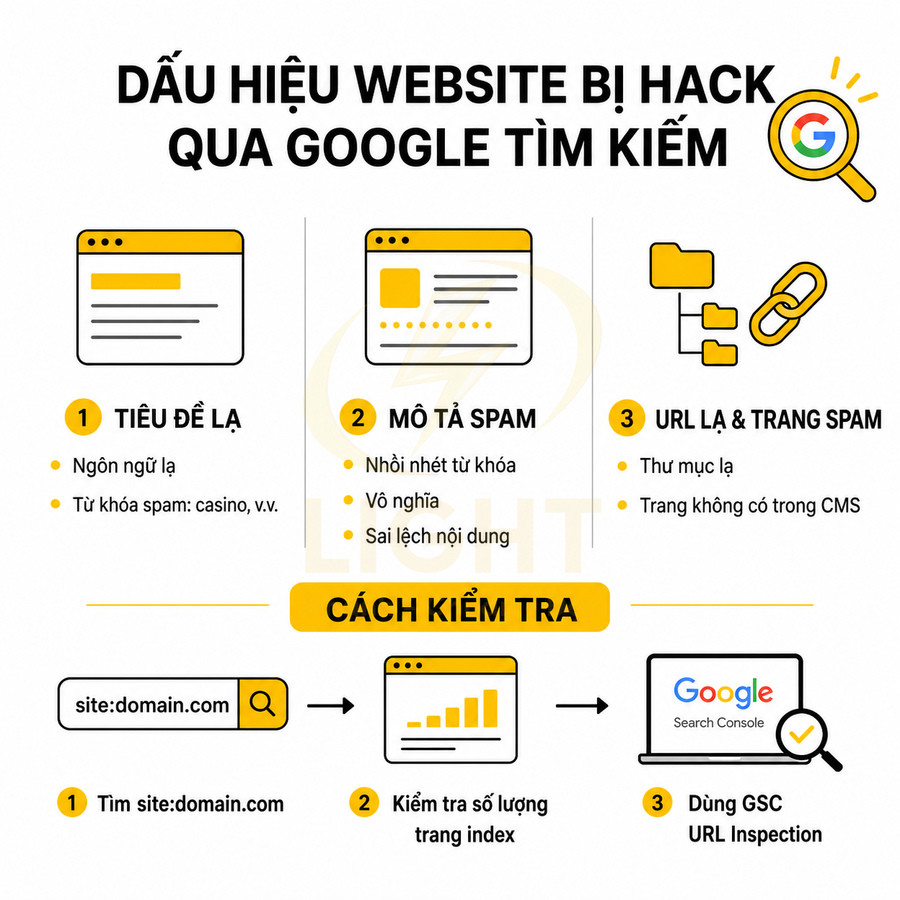
Các dấu hiệu cần chú ý khi tìm kiếm theo tên thương hiệu hoặc dùng cú pháp site:domain.com:
- Tiêu đề (title) bất thường:
- Xuất hiện từ khóa tiếng Nhật, tiếng Nga, tiếng Anh không liên quan đến ngành hàng.
- Chứa cụm từ như: “buy cheap…”, “online casino…”, “adult video…”, “pills”, “viagra”, “loan”, “betting”…
- Tiêu đề không trùng với nội dung thực tế khi truy cập trang, có dấu hiệu cloaking.
- Mô tả (meta description) chứa nội dung spam:
- Đề cập đến thuốc, cờ bạc, nội dung người lớn, tài chính đen, lừa đảo.
- Nhồi nhét từ khóa, câu văn vô nghĩa, lặp lại nhiều lần.
- Ngôn ngữ trong mô tả khác với ngôn ngữ chính của website (ví dụ site bán hàng tiếng Việt nhưng mô tả lại là tiếng Nhật/Anh).
- URL lạ không thuộc cấu trúc website ban đầu:
- Thư mục mới như /news/, /blog/, /promo/ xuất hiện dù bạn chưa từng triển khai.
- URL có dạng chuỗi ký tự dài, chứa nhiều dấu “-” hoặc từ khóa spam.
- Trang con nằm sâu nhiều cấp thư mục mà trong CMS không hề có.
Để khoanh vùng khu vực bị hack, có thể:
- Sử dụng site:domain.com từkhóaspam để lọc nhanh các trang có nội dung liên quan.
- So sánh số lượng trang index trên Google với số lượng trang thực tế trong CMS.
- Kiểm tra file .htaccess, file cấu hình server và các plugin SEO (nếu dùng CMS như WordPress) để phát hiện đoạn code chèn thêm meta, redirect hoặc schema lạ.
Trong nhiều trường hợp, hacker chỉ hiển thị nội dung spam cho bot Google (cloaking), nên khi truy cập trực tiếp sẽ thấy trang bình thường. Khi đó cần dùng công cụ URL Inspection trong GSC hoặc tính năng “View crawled page” để xem phiên bản Googlebot nhìn thấy.
Website tự chuyển hướng, tải chậm, bật popup lạ hoặc xuất hiện file không rõ nguồn gốc
Các dấu hiệu về hiệu năng và hành vi bất thường trên giao diện người dùng thường liên quan trực tiếp đến mã độc hoặc script bị chèn vào hệ thống. Đặc biệt với website bán hàng, hacker có thể lợi dụng để chuyển hướng traffic, đánh cắp dữ liệu thanh toán hoặc chèn quảng cáo kiếm tiền.
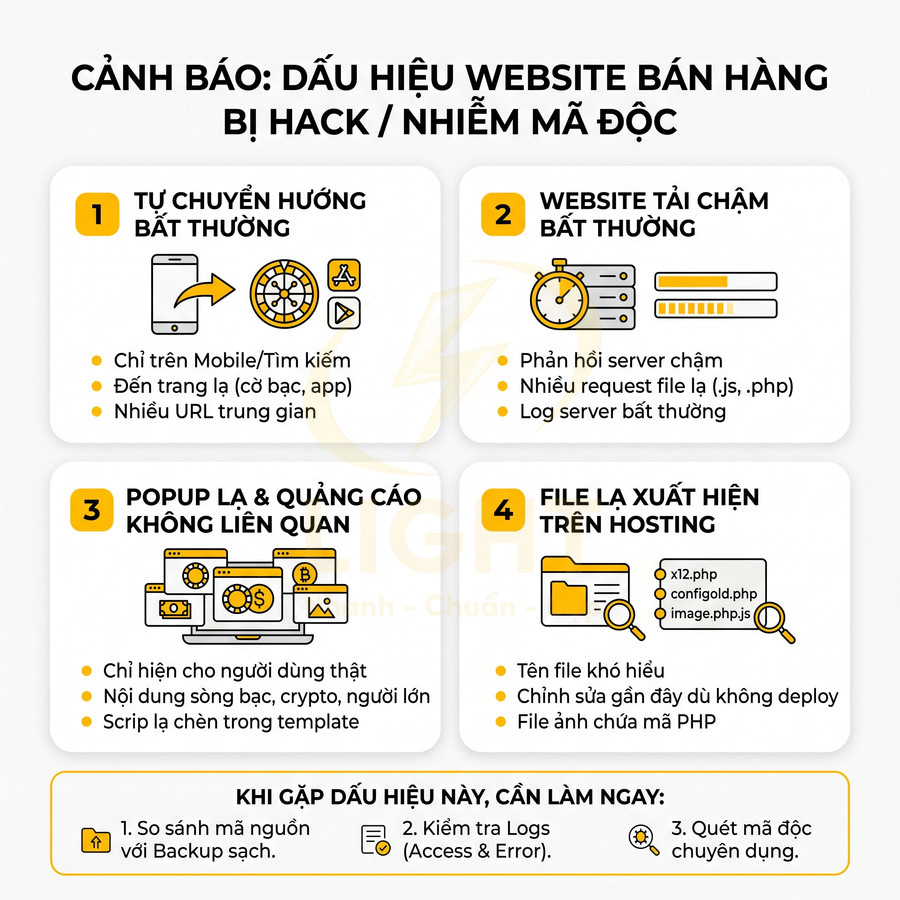
- Tự động chuyển hướng (redirect) bất thường:
- Chỉ xảy ra khi truy cập từ mobile, từ quảng cáo hoặc từ kết quả tìm kiếm, trong khi truy cập trực tiếp bằng desktop thì bình thường.
- Chuyển hướng sang các domain lạ, trang quảng cáo, trang cờ bạc, nội dung người lớn hoặc trang tải app không rõ nguồn gốc.
- Redirect dạng chuỗi (multi-step redirect), đi qua nhiều URL trung gian để che giấu nguồn gốc.
- Website tải chậm bất thường:
- Thời gian phản hồi server tăng cao dù CPU, RAM, băng thông trên hosting vẫn trong ngưỡng an toàn.
- Xuất hiện nhiều request đến các file .js, .css, .php lạ hoặc domain bên thứ ba không thuộc hệ thống.
- Log server ghi nhận lượng lớn request GET/POST đến một số file cụ thể, có dấu hiệu bị khai thác lỗ hổng.
- Popup lạ, quảng cáo không liên quan:
- Popup chỉ xuất hiện với người dùng thật (trình duyệt thật), không xuất hiện khi dùng chế độ xem nguồn hoặc một số công cụ kiểm tra.
- Quảng cáo nội dung không liên quan đến sản phẩm/dịch vụ, thường là casino, crypto, người lớn, phần mềm crack.
- Popup được chèn thông qua script từ domain thứ ba, thường nằm trong footer, header hoặc file template chung.
- File lạ trong thư mục code, hosting:
- Xuất hiện file .php, .js, .ico, .txt với tên khó hiểu, ví dụ: x12.php, cache.php, configold.php, image.php nhưng dung lượng lớn bất thường.
- Các file có thời gian chỉnh sửa gần đây nhưng bạn không hề deploy code mới.
- File .ico hoặc .jpg nhưng thực chất chứa mã PHP (có thể kiểm tra bằng cách mở file bằng text editor).
Khi gặp các dấu hiệu trên, cần:
- So sánh toàn bộ mã nguồn với bản backup sạch gần nhất để phát hiện file thêm mới hoặc bị chỉnh sửa.
- Kiểm tra access log và error log để tìm thời điểm bắt đầu bị tấn công, IP nghi vấn, loại request (POST/GET) và URL bị khai thác.
- Sử dụng công cụ quét mã độc chuyên dụng hoặc script tự viết để tìm:
- Hàm eval, base64decode, gzinflate, pregreplace với /e, createfunction…
- Chuỗi mã hóa dài bất thường, thường được đặt trong biến hoặc comment.
Đơn hàng, form, email hệ thống, tài khoản quản trị và log truy cập có hoạt động bất thường
Website bán hàng bị hack không chỉ ảnh hưởng đến SEO và giao diện mà còn tác động trực tiếp đến vận hành, doanh thu và dữ liệu khách hàng. Nhiều cuộc tấn công nhắm vào việc đánh cắp thông tin đơn hàng, tài khoản hoặc chiếm quyền quản trị.
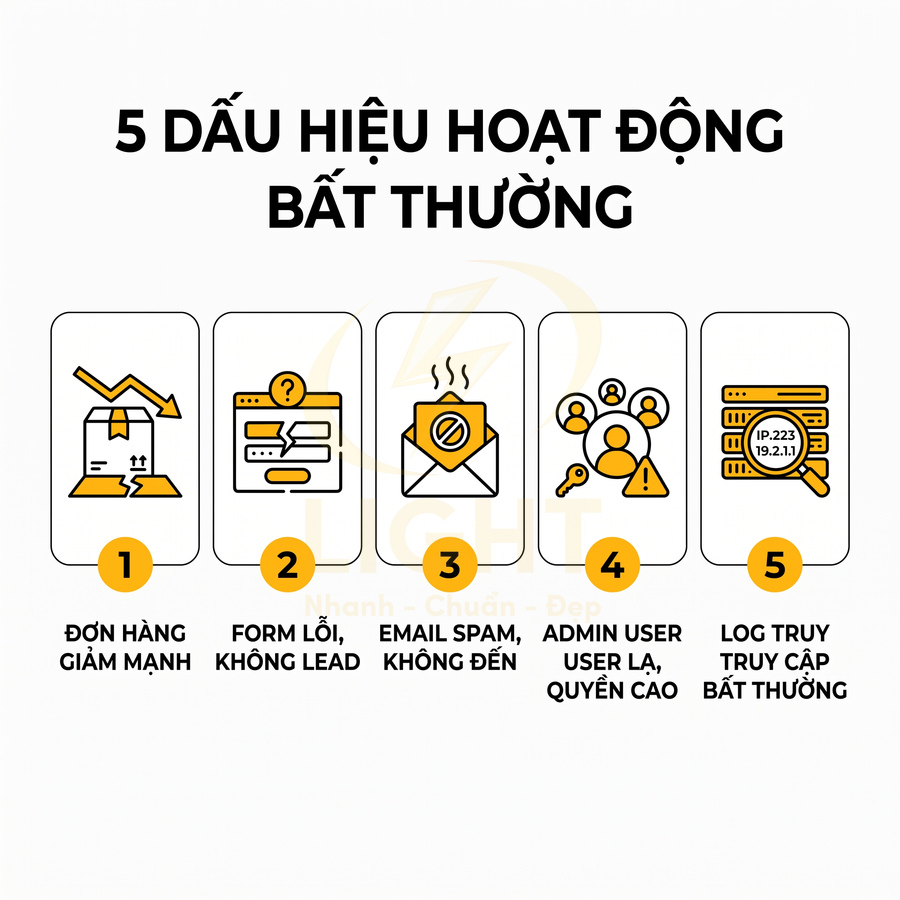
- Số lượng đơn hàng giảm mạnh dù traffic vẫn tương đương:
- Traffic từ quảng cáo, SEO, social vẫn ổn định nhưng tỷ lệ chuyển đổi (conversion rate) giảm rõ rệt.
- Khách hàng phản ánh không đặt được hàng, bị lỗi ở bước thanh toán hoặc bị chuyển sang trang lạ khi bấm “Thanh toán”.
- Có khả năng form checkout bị chèn script, redirect hoặc bị thay đổi endpoint gửi dữ liệu.
- Form liên hệ ít lead hơn hoặc không nhận được email thông báo:
- Form vẫn hiển thị bình thường nhưng dữ liệu không được ghi vào hệ thống hoặc không gửi về email.
- Endpoint xử lý form bị thay đổi, dữ liệu bị gửi sang server khác trước khi (hoặc thay vì) lưu vào database.
- Hacker có thể chèn thêm trường ẩn (hidden field) hoặc script để thu thập thông tin khách hàng.
- Email hệ thống bị trả về, bị đánh dấu spam nhiều hơn:
- Domain hoặc IP gửi mail bị liệt vào blacklist do website bị lợi dụng để gửi spam.
- Cấu hình SPF, DKIM, DMARC bị chỉnh sửa hoặc bị thêm record lạ.
- Khách hàng không nhận được email xác nhận đơn hàng, reset mật khẩu, dẫn đến giảm uy tín và tăng khiếu nại.
- Tài khoản quản trị xuất hiện user lạ, quyền cao bất thường:
- Trong trang quản trị (CMS, admin panel, hệ thống CRM/ERP tích hợp) xuất hiện user mới với quyền admin hoặc quyền chỉnh sửa cấu hình.
- Một số tài khoản admin cũ bị đổi email, đổi password hoặc thêm phương thức xác thực mới mà không được phép.
- Log hoạt động (activity log) ghi nhận thao tác cấu hình, cài plugin, chỉnh sửa code vào thời điểm ngoài giờ làm việc.
- Log truy cập ghi nhận nhiều request bất thường:
- Nhiều request từ IP lạ, quốc gia không thuộc thị trường mục tiêu, đặc biệt là các dải IP thường liên quan đến bot tấn công.
- Request lặp lại đến các URL nhạy cảm: /wp-admin/, /xmlrpc.php, /admin/, /login/, /phpmyadmin/…
- Pattern tấn công rõ ràng: brute force đăng nhập, scan lỗ hổng plugin, thử upload file, khai thác SQL injection hoặc XSS.
Khi phát hiện các dấu hiệu vận hành bất thường, nên:
- Phối hợp chặt chẽ giữa đội kỹ thuật, marketing, vận hành và CSKH để đối chiếu dữ liệu: traffic, đơn hàng, phản hồi khách hàng, log hệ thống.
- Kiểm tra toàn bộ quy trình thanh toán, tích hợp cổng thanh toán, API với đơn vị vận chuyển, CRM để đảm bảo không có endpoint nào bị thay đổi.
- Rà soát và reset quyền truy cập: đổi mật khẩu admin, kích hoạt 2FA, thu hồi token API, khóa tạm thời tài khoản nghi vấn.
Nguyên nhân phổ biến khiến website bán hàng bị hack
Mật khẩu quản trị yếu, dùng chung tài khoản và thiếu 2FA khiến lớp nhận diện – xác thực trở thành điểm vỡ trận, tạo điều kiện cho brute force, dictionary attack và khai thác mật khẩu bị lộ. Khi đã đăng nhập được, kẻ tấn công dễ dàng chèn mã độc, tạo user ẩn, thay đổi cấu hình thanh toán, đánh cắp dữ liệu khách hàng.
Ở lớp ứng dụng, theme, plugin, module, CMS và thư viện không cập nhật bản vá bảo mật mở ra lỗ hổng RCE, SQL injection, XSS, đặc biệt nguy hiểm tại plugin thanh toán, vận chuyển, form và chức năng upload.
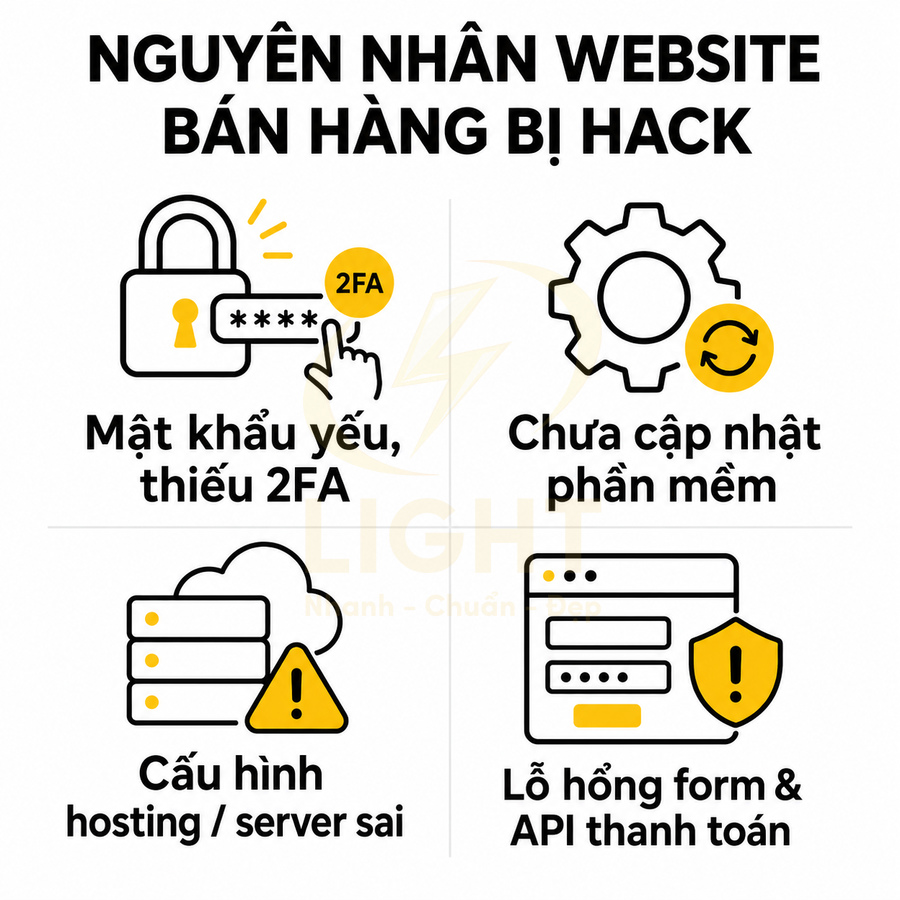
Tầng hạ tầng cấu hình sai hosting/VPS, phân quyền file quá rộng, thiếu WAF, backup kém an toàn, cộng với form, upload, API và tích hợp CRM/marketing thiếu kiểm soát bảo mật, biến website bán hàng thành mục tiêu lý tưởng cho tấn công tự động và tấn công có chủ đích.
Mật khẩu quản trị yếu, tài khoản dùng chung và không bật xác thực hai lớp
Một trong những nguyên nhân đơn giản nhưng lại có tỷ lệ bị khai thác cao nhất nằm ở lớp nhận diện và xác thực (authentication). Khi kẻ tấn công không cần phải khai thác lỗ hổng kỹ thuật phức tạp mà chỉ cần “đoán đúng” hoặc lấy được mật khẩu, toàn bộ hệ thống quản trị sẽ bị mở toang.
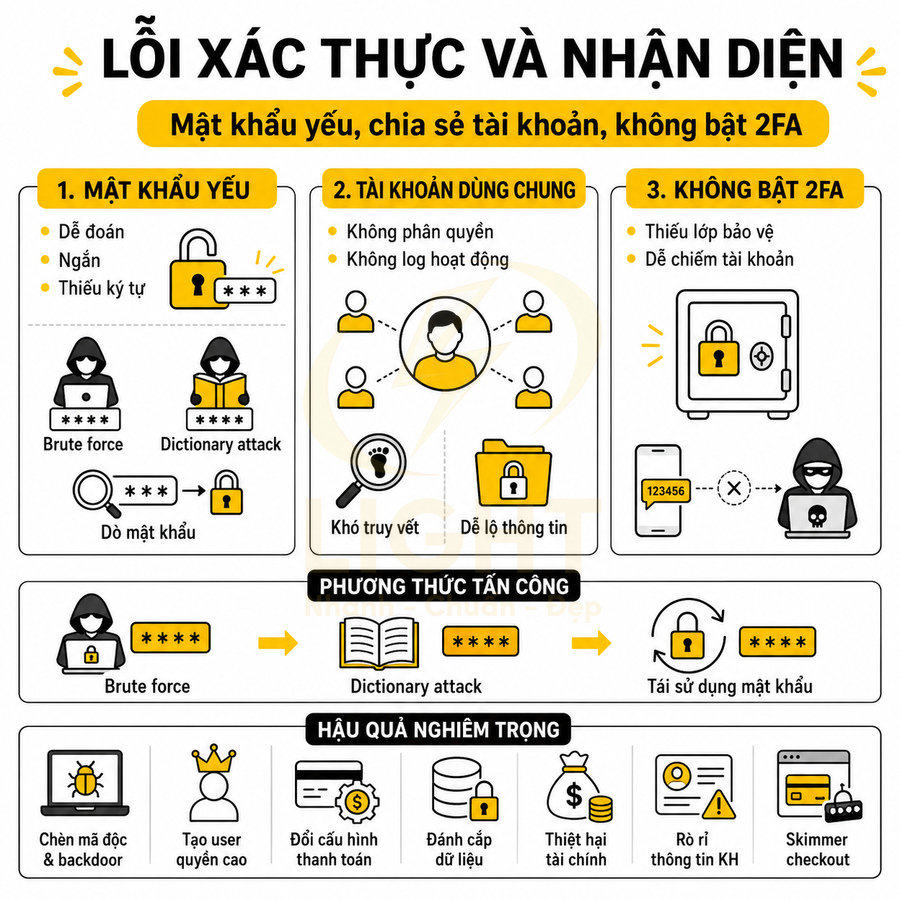
Các vấn đề thường gặp:
- Mật khẩu yếu, dễ đoán: sử dụng chuỗi ký tự ngắn, không có ký tự đặc biệt, không trộn chữ hoa – chữ thường, hoặc dùng các mẫu phổ biến như 123456, password, tên thương hiệu + 123, số điện thoại, ngày sinh, biển số xe. Những mật khẩu này có thể bị phá trong vài giây đến vài phút bằng brute force hoặc dictionary attack.
- Mật khẩu tái sử dụng trên nhiều dịch vụ: dùng cùng một mật khẩu cho email, tài khoản mạng xã hội, tài khoản mua hosting, tài khoản admin website. Khi một dịch vụ bất kỳ bị lộ dữ liệu (data breach), hacker chỉ cần thử lại mật khẩu đó trên các hệ thống khác (credential stuffing).
- Tài khoản dùng chung cho nhiều nhân sự: một tài khoản admin được chia sẻ cho cả team marketing, vận hành, kỹ thuật. Không có cơ chế phân quyền (role-based access control – RBAC), không log được ai đã làm gì, cũng không thể thu hồi quyền của từng người khi nghỉ việc.
- Không bật xác thực hai lớp (2FA) cho tài khoản quản trị, hosting, domain, dịch vụ email: chỉ cần mật khẩu bị lộ là hacker đăng nhập được ngay, không cần thêm bất kỳ yếu tố xác thực nào khác.
Về mặt kỹ thuật, hacker thường áp dụng:
- Brute force: thử lần lượt hàng triệu tổ hợp mật khẩu, kết hợp với danh sách username phổ biến như admin, root, info, support, tên thương hiệu. Nếu hệ thống không giới hạn số lần đăng nhập sai, không có captcha, không chặn IP, khả năng bị dò thành công rất cao.
- Dictionary attack: sử dụng danh sách mật khẩu phổ biến, từ điển tiếng Việt/Anh, các mẫu mật khẩu thường dùng (tên + năm sinh, tên + 123, qwerty, 111111, …). Cách này nhanh hơn brute force vì tập trung vào các mật khẩu có xác suất cao.
- Khai thác mật khẩu bị lộ từ các dịch vụ khác: thu thập dữ liệu từ các vụ rò rỉ (dump) trên internet, dark web, sau đó tự động thử đăng nhập vào hệ thống quản trị website, cPanel, tài khoản quản lý domain, tài khoản email nội bộ. Bonneau và cộng sự (2012), trong The Quest to Replace Passwords: A Framework for Comparative Evaluation of Web Authentication Schemes, xây dựng 25 tiêu chí đánh giá xác thực, gồm khả năng chống đoán mật khẩu, lừa đảo và rò rỉ từ dịch vụ khác. Phân tích chỉ ra rằng việc dùng lại mật khẩu khiến thông tin bị lộ ở một nơi có thể đe dọa tài khoản tại nơi khác. Mỗi tài khoản quản trị quan trọng cần mật khẩu riêng. Khi chọn lớp xác thực bổ sung, phải xem xét khả năng chống từng loại tấn công và quy trình khôi phục tài khoản.
Khi đã đăng nhập được vào admin hoặc các hệ thống liên quan, kẻ tấn công có thể:
- Chèn mã độc vào theme, plugin, file core hoặc vào các khu vực cho phép nhập HTML/JS (banner, popup, widget, custom code), từ đó phát tán mã độc cho khách truy cập, chuyển hướng sang trang lừa đảo, cài backdoor.
- Tạo user mới với quyền cao nhất, ẩn trong danh sách người dùng hoặc đổi role của tài khoản hiện có, giúp duy trì quyền truy cập ngay cả khi mật khẩu tài khoản ban đầu bị đổi.
- Thay đổi cấu hình như URL thanh toán, email nhận đơn hàng, cấu hình SMTP, DNS, từ đó chuyển hướng thanh toán, đánh cắp dữ liệu đơn hàng, chiếm quyền gửi email marketing.
- Tải mã nguồn, database về máy
Đặc biệt với website bán hàng, việc mất quyền kiểm soát tài khoản quản trị có thể dẫn đến:
- Rò rỉ dữ liệu khách hàng (email, số điện thoại, địa chỉ, lịch sử mua hàng).
- Thay đổi giá sản phẩm, mã giảm giá, cấu hình vận chuyển, gây thiệt hại tài chính trực tiếp.
- Chèn mã theo dõi, skimmer để đánh cắp thông tin thẻ thanh toán trên trang checkout.
Theme, plugin, module, CMS hoặc thư viện mã nguồn chưa cập nhật bản vá bảo mật
Lớp ứng dụng (application layer) là nơi chứa phần lớn logic nghiệp vụ của website bán hàng: giỏ hàng, thanh toán, quản lý sản phẩm, khuyến mãi, kết nối với các hệ thống khác. Các nền tảng CMS như WordPress, Magento, OpenCart, PrestaShop, Shopify (app bên thứ ba), cùng với theme, plugin, module, thư viện JavaScript/PHP đều là phần mềm và mọi phần mềm đều có khả năng tồn tại lỗ hổng.
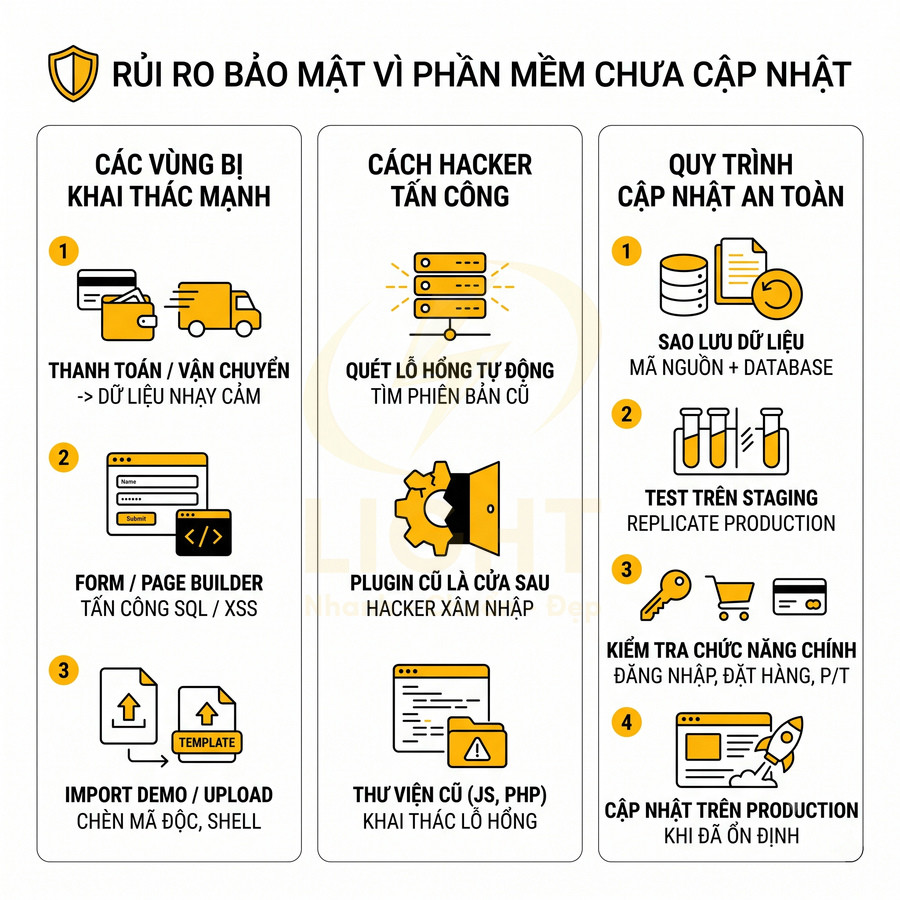
Các nhà phát triển thường xuyên phát hành:
- Bản vá bảo mật (security patch) để khắc phục lỗ hổng đã được phát hiện và công bố.
- Bản cập nhật tính năng có thể đi kèm sửa lỗi bảo mật nhưng không được gắn nhãn rõ ràng.
- Bản nâng cấp lớn thay đổi cấu trúc, API, cơ chế xác thực, phân quyền.
Khi website không được cập nhật kịp thời, các rủi ro xuất hiện:
- Tận dụng lỗ hổng đã công bố: sau khi một lỗ hổng được công bố (CVE, blog bảo mật, changelog), hacker sẽ viết script tự động quét internet để tìm các website chưa vá. Chỉ cần xác định được phiên bản CMS/plugin đang dùng, chúng có thể tấn công hàng loạt mà không cần nhắm mục tiêu cụ thể.
- Plugin cũ, không còn được hỗ trợ: nhiều plugin/theme bị bỏ rơi, không còn cập nhật, nhưng vẫn được cài trên website bán hàng vì “vẫn chạy được”. Theo thời gian, các lỗ hổng trong những thành phần này trở thành “cửa sau” lý tưởng để chèn shell, upload file, thực thi mã từ xa (RCE), SQL injection, XSS.
- Thư viện JavaScript, PHP cũ: các thư viện như jQuery, lodash, moment.js, PHPMailer, Guzzle, framework PHP (Laravel, Symfony, CodeIgniter) nếu dùng bản cũ có thể chứa lỗ hổng XSS, prototype pollution, SSRF, RCE. Hacker chỉ cần tìm đúng endpoint hoặc chức năng sử dụng thư viện đó để khai thác.
Đối với website bán hàng, các lỗ hổng thường bị khai thác mạnh ở:
- Plugin thanh toán, vận chuyển: thường xử lý dữ liệu nhạy cảm, có kết nối với API bên ngoài, dễ bị tấn công nếu không kiểm tra đầu vào, không xác thực chữ ký, không mã hóa dữ liệu.
- Plugin form, builder: cho phép người dùng nhập dữ liệu tùy ý, nếu không lọc và escape đúng cách sẽ dẫn đến SQL injection, XSS, file inclusion.
- Theme có chức năng import demo, upload: nhiều theme cho phép upload file, import template, nếu không giới hạn loại file, không kiểm tra MIME type, không đặt thư mục upload ngoài vùng thực thi PHP sẽ bị lợi dụng để upload shell.
Quy trình cập nhật an toàn thường bao gồm:
- Sao lưu đầy đủ mã nguồn và database trước khi cập nhật.
- Triển khai bản cập nhật trên môi trường staging giống với production để test xung đột, lỗi chức năng, hiệu năng.
- Kiểm tra lại các chức năng quan trọng: đăng ký, đăng nhập, đặt hàng, thanh toán, gửi email, kết nối API.
- Chỉ cập nhật trên môi trường thật khi đã xác nhận ổn định.
Nếu bỏ qua hoàn toàn việc cập nhật, website sẽ dần trở thành mục tiêu dễ dàng cho các cuộc tấn công tự động, đặc biệt là các chiến dịch mass exploit nhắm vào một lỗ hổng cụ thể trong CMS hoặc plugin phổ biến.
Hosting, VPS, phân quyền file, backup và firewall cấu hình sai
Bảo mật không chỉ nằm ở mã nguồn mà còn ở tầng hạ tầng (infrastructure). Một website bán hàng có thể dùng mã nguồn khá an toàn nhưng vẫn bị chiếm quyền nếu:
- Hosting/VPS cấu hình sai quyền truy cập, cho phép thực thi file ở những thư mục không cần thiết (ví dụ: thư mục upload ảnh, backup, log). Khi đó, chỉ cần upload được một file .php vào thư mục này, hacker có thể chạy shell.
- Phân quyền file, thư mục quá rộng (777 hoặc 775 cho các thư mục nhạy cảm), cho phép web server hoặc user khác ghi đè, chỉnh sửa, tạo file mới. Điều này tạo điều kiện để chèn backdoor, sửa file core, thêm script độc hại.
- Không có firewall ứng dụng web (WAF): mọi request, kể cả request chứa payload SQL injection, XSS, RCE, brute force, đều đi thẳng vào ứng dụng mà không bị lọc, không bị giới hạn tần suất, không bị chặn theo mẫu tấn công đã biết.
- Backup lưu trên cùng server với website, không mã hóa, đặt trong thư mục có thể truy cập qua web hoặc có quyền đọc/ghi rộng. Khi server bị xâm nhập, hacker có thể xóa toàn bộ backup hoặc tải xuống để phân tích, trích xuất dữ liệu.
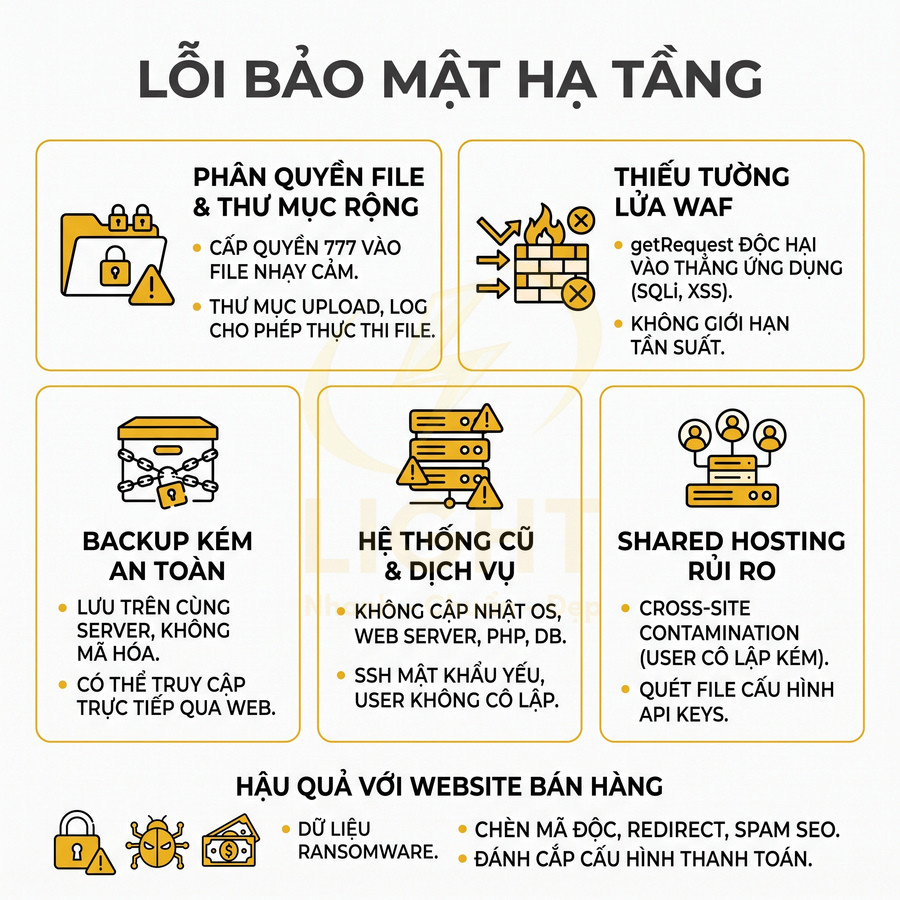
Trên môi trường shared hosting, rủi ro còn tăng thêm:
- Nếu một website trên cùng server bị hack, và cấu hình isolation (cô lập user, chroot, container) không tốt, hacker có thể truy cập sang thư mục của website khác (cross-site contamination).
- Các script độc hại có thể quét toàn bộ home directory để tìm file cấu hình chứa thông tin database, API key, thông tin SMTP, từ đó mở rộng phạm vi tấn công.
Ở cấp độ hệ điều hành và dịch vụ, các lỗi cấu hình thường gặp:
- Không cập nhật bản vá bảo mật cho hệ điều hành, web server (Apache, Nginx), PHP, database (MySQL, MariaDB), OpenSSL.
- Cho phép đăng nhập SSH bằng mật khẩu yếu, không giới hạn IP, không dùng key pair.
- Không tách riêng user chạy web server với user quản trị, dẫn đến việc nếu web server bị khai thác thì hacker có quyền quá lớn trên hệ thống file.
Với website bán hàng, việc mất an toàn ở tầng hạ tầng có thể dẫn đến:
- Toàn bộ mã nguồn và database bị mã hóa bởi ransomware, yêu cầu chuộc tiền.
- Chèn mã độc vào tất cả file .php, .js, gây redirect, hiển thị popup lừa đảo, gắn link spam SEO.
- Đánh cắp thông tin cấu hình kết nối đến các hệ thống khác (CRM, ERP, cổng thanh toán) để tấn công dây chuyền.
Form liên hệ, upload file, API thanh toán, CRM và công cụ marketing thiếu kiểm soát bảo mật
Các điểm tương tác với bên ngoài (entry points) là nơi dữ liệu từ người dùng hoặc hệ thống khác đi vào website. Nếu không được kiểm soát tốt, đây sẽ là “cửa chính” cho nhiều kiểu tấn công:
- Form liên hệ, form đăng ký: cho phép nhập text tự do, upload file, gửi dữ liệu vào database hoặc gửi qua email.
- Chức năng upload file (CV, hình ảnh, tài liệu, chứng từ thanh toán): thường xuất hiện trong trang tuyển dụng, trang tài khoản khách hàng, trang hỗ trợ.
- API kết nối thanh toán, CRM, email marketing: trao đổi dữ liệu đơn hàng, thông tin khách hàng, trạng thái thanh toán, chiến dịch marketing.
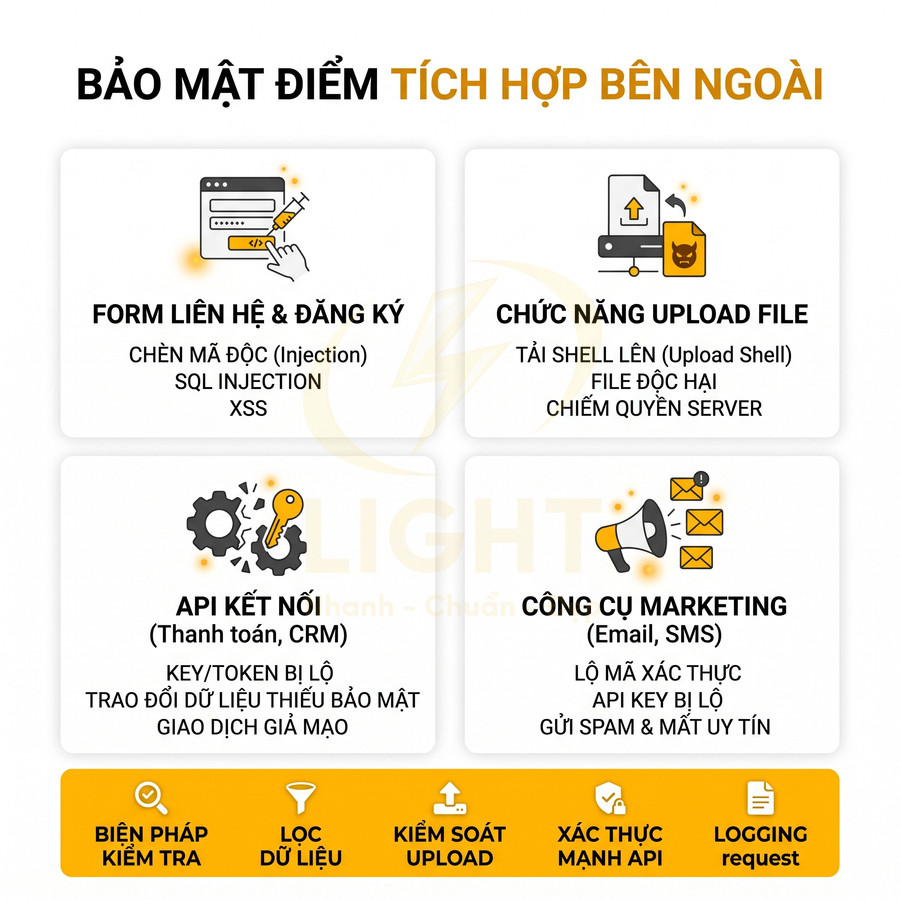
Các lỗ hổng phổ biến tại những điểm này:
- Upload shell: nếu chức năng upload không giới hạn loại file, chỉ kiểm tra phần mở rộng (extension) mà không kiểm tra MIME type, không đổi tên file, không lưu file ra ngoài thư mục thực thi, hacker có thể upload file .php, .asp, .phtml, .phar… Sau đó truy cập trực tiếp file này để thực thi lệnh trên server.
- SQL injection: dữ liệu từ form được đưa thẳng vào câu lệnh SQL mà không dùng prepared statement, không escape đúng cách. Hacker có thể chèn payload để đọc, sửa, xóa dữ liệu, tạo user admin mới, dump toàn bộ database.
- XSS và injection vào HTML/JS: trường nhập liệu không được lọc, cho phép chèn script, từ đó đánh cắp cookie, token, chiếm quyền phiên đăng nhập của admin hoặc khách hàng.
- Chiếm quyền API: nếu API key, token được hard-code trong mã nguồn phía client, hoặc endpoint API không kiểm tra chữ ký, không giới hạn IP, không giới hạn tần suất, hacker có thể dùng API để gửi spam, truy cập dữ liệu, tạo đơn hàng ảo, thay đổi trạng thái thanh toán.
Đối với website bán hàng, các tích hợp thường gặp:
- Cổng thanh toán: nếu không xác thực callback từ cổng thanh toán (ví dụ không kiểm tra chữ ký số, không kiểm tra IP whitelist), hacker có thể giả mạo thông báo “thanh toán thành công” để nhận hàng mà không trả tiền.
- CRM, ERP: API đồng bộ đơn hàng, khách hàng, tồn kho. Nếu endpoint không yêu cầu xác thực mạnh, không giới hạn quyền, kẻ tấn công có thể truy cập dữ liệu nhạy cảm hoặc sửa thông tin đơn hàng.
- Công cụ email marketing, SMS: nếu token bị lộ, hacker có thể gửi spam hàng loạt dưới danh nghĩa thương hiệu, gây ảnh hưởng uy tín và có thể bị khóa tài khoản bởi nhà cung cấp dịch vụ.
Việc kiểm tra bảo mật cho từng điểm tích hợp là bắt buộc, bao gồm:
- Kiểm tra và lọc dữ liệu đầu vào (input validation), mã hóa và escape dữ liệu đầu ra (output encoding).
- Giới hạn loại file, kích thước file, thư mục lưu trữ, quyền thực thi đối với chức năng upload.
- Sử dụng cơ chế xác thực mạnh cho API: token ngắn hạn, chữ ký số, IP whitelist, giới hạn tần suất (rate limiting).
- Log chi tiết các request bất thường để có thể truy vết khi xảy ra sự cố.
Website bán hàng cần công cụ kéo thả nhưng phải kiểm soát bảo mật từng block nội dung
Website bán hàng hiện đại cần page builder kéo thả để đội marketing tự tạo landing page, A/B test và tối ưu chiến dịch nhanh, nhưng đồng thời phải kiểm soát chặt chẽ bảo mật ở từng block nội dung. Trọng tâm là xây dựng cơ chế phân quyền, ghi log và rollback thay vì cho phép mọi người chỉnh sửa trực tiếp trên môi trường live. Các block nhạy cảm như form, CTA, HTML custom, pixel, script quảng cáo phải được kiểm duyệt kỹ, giới hạn người được phép cấu hình và lưu trong thư viện snippet đã được duyệt. Song song, cần kiểm tra giao diện trên desktop, tablet, mobile, nhiều trình duyệt và IP khác nhau để phát hiện mã độc ẩn. Cuối cùng, môi trường staging đóng vai trò “lá chắn” giúp thử nghiệm plugin, landing page, cập nhật CMS an toàn trước khi triển khai lên production.
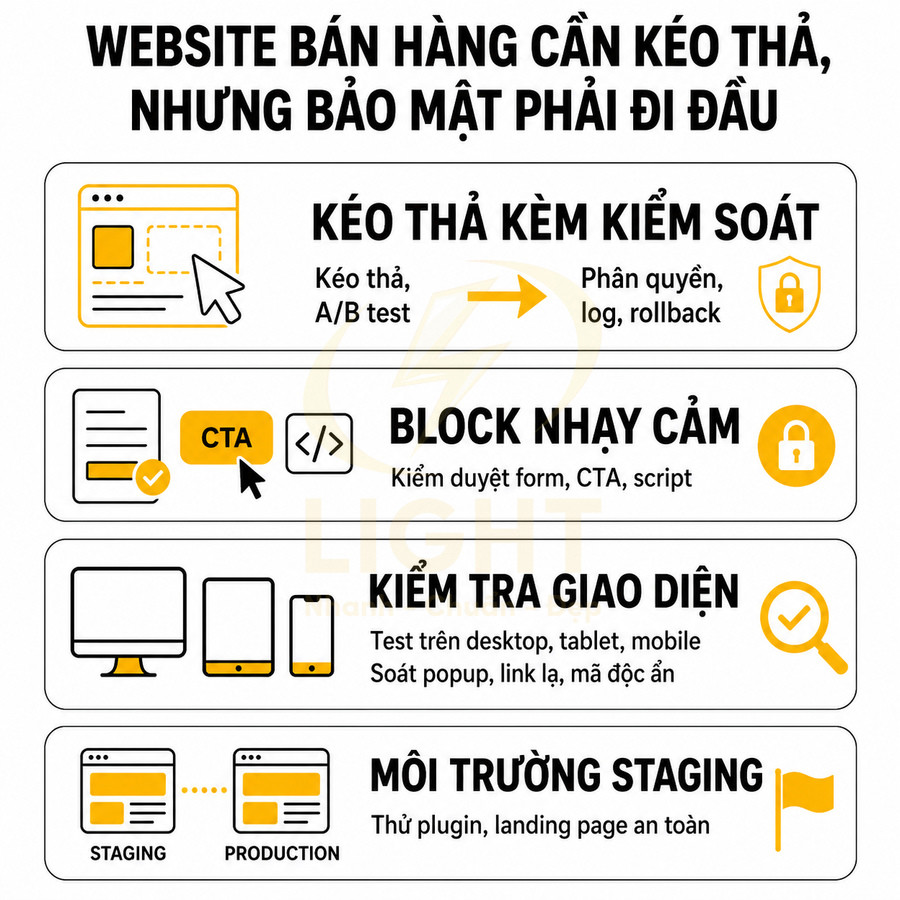
Landing page kéo thả cần phân quyền chỉnh sửa, lưu lịch sử thay đổi và rollback nhanh
Các công cụ kéo thả (page builder) như Elementor, Webflow, Builder.io, hay các page builder tích hợp trong CMS nội bộ giúp đội marketing tạo landing page nhanh, A/B test liên tục, thay đổi nội dung theo chiến dịch mà không cần chờ đội kỹ thuật. Tuy nhiên, khi áp dụng cho website bán hàng có thanh toán, thu thập dữ liệu khách hàng, hoặc kết nối với CRM, rủi ro bảo mật tăng lên đáng kể nếu không có cơ chế kiểm soát chặt chẽ.
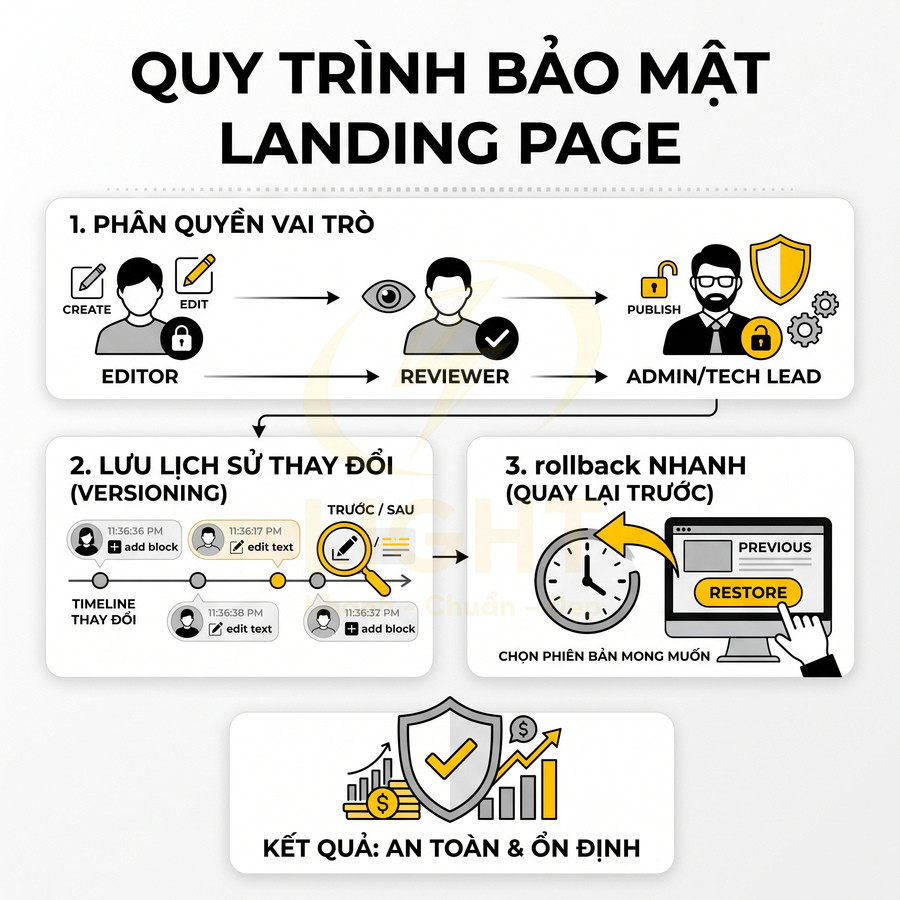
Vấn đề thường gặp khi dùng page builder mà không có quy trình bảo mật:
- Nhiều người có quyền chỉnh sửa trực tiếp trên trang live: nhân sự marketing, cộng tác viên, agency bên ngoài đều có thể truy cập và sửa nội dung trên môi trường production. Chỉ cần một người vô tình chèn đoạn script sai, hoặc cố ý chèn mã độc, toàn bộ website có thể bị ảnh hưởng.
- Không lưu lịch sử thay đổi chi tiết: một số page builder chỉ lưu bản nháp tổng thể, không lưu versioning theo từng block hoặc từng lần publish. Khi phát hiện trang bị chèn mã lạ, rất khó truy ngược:
- Ai là người chỉnh sửa cuối cùng?
- Thay đổi diễn ra vào thời điểm nào?
- Block nào bị chèn mã độc, block nào vẫn an toàn?
- Không có chức năng rollback nhanh, theo phiên bản: nếu chỉ có 1–2 bản nháp, khi bị hack hoặc bị chèn mã độc, việc khôi phục phải dựa vào backup toàn site, gây:
- Downtime dài, ảnh hưởng doanh thu.
- Rollback cả những thay đổi hợp lệ khác, làm mất dữ liệu marketing.
- Khó tách riêng landing page bị lỗi khỏi các trang khác.
Giải pháp cần thiết không chỉ là “có page builder” mà là có page builder được vận hành theo chuẩn bảo mật:
- Phân quyền rõ ràng theo vai trò:
- Người tạo nội dung (Editor/Content): được phép tạo landing page mới, chỉnh sửa nội dung, thay đổi layout trong phạm vi các block đã được cho phép, nhưng không được publish trực tiếp lên môi trường live. Saltzer và Schroeder (1975), trong The Protection of Information in Computer Systems, trình bày nguyên tắc mỗi người dùng và chương trình chỉ sử dụng những quyền cần thiết để hoàn thành công việc. Cơ chế này giới hạn thiệt hại do sai sót và giảm khả năng sử dụng quyền ngoài mục đích. Áp dụng vào website bán hàng, người sửa mô tả sản phẩm không cần quyền cài tiện ích, thay mã thanh toán hoặc xuất dữ liệu khách hàng. Quyền đăng nội dung nên được tách khỏi quyền thay đổi hệ thống, giúp thu hẹp phạm vi ảnh hưởng khi một tài khoản bị chiếm dụng.
- Người duyệt nội dung (Reviewer/Marketing Lead): kiểm tra nội dung, hình ảnh, thông điệp, đảm bảo đúng brand guideline, đúng thông tin sản phẩm, nhưng vẫn không có quyền chèn script tùy ý.
- Người publish (Admin/Tech Lead): có quyền đưa landing page lên live sau khi đã kiểm tra thêm về mặt kỹ thuật, bảo mật, tracking code, và tương thích với hệ thống.
- Lưu lịch sử thay đổi (versioning) chi tiết cho từng landing page:
- Lưu lại mỗi lần save hoặc publish, kèm theo:
- Người thực hiện.
- Thời gian thực hiện.
- Mô tả ngắn (commit message) nếu có.
- So sánh được sự khác biệt giữa hai phiên bản (diff), đặc biệt là:
- Thêm/bớt block HTML custom.
- Thay đổi script, pixel, hoặc mã nhúng.
- Thay đổi link outbound, redirect, hoặc form action.
- Lưu lại mỗi lần save hoặc publish, kèm theo:
- Cơ chế rollback nhanh, có kiểm soát:
- Cho phép quay lại phiên bản trước đó chỉ với vài thao tác, không cần restore toàn bộ database.
- Rollback có log: ai rollback, rollback về phiên bản nào, lý do.
- Ưu tiên rollback theo từng landing page thay vì toàn site, để giảm tác động đến các trang khác.
Với website bán hàng quy mô lớn, nên kết hợp page builder với các cơ chế bảo mật bổ sung như:
- Workflow phê duyệt nhiều bước (multi-step approval) cho các landing page có gắn form thu thập dữ liệu nhạy cảm hoặc tích hợp thanh toán.
- Giới hạn quyền chỉnh sửa trên môi trường live, buộc mọi thay đổi phải đi qua staging hoặc môi trường preview trước khi publish.
- Audit log tập trung để đội bảo mật có thể rà soát các hành vi bất thường liên quan đến chỉnh sửa nội dung.
Block form, CTA, video, mã nhúng, pixel và script quảng cáo cần kiểm duyệt trước khi xuất bản
Trong page builder, không phải block nào cũng có mức độ rủi ro như nhau. Các block chỉ chứa text, hình ảnh tĩnh thường ít nguy hiểm hơn so với các block cho phép chèn mã. Những block sau cần được xem là vùng nhạy cảm và phải có quy trình kiểm duyệt chặt chẽ:
- HTML custom: cho phép chèn bất kỳ đoạn HTML, CSS, JavaScript nào. Đây là nơi dễ bị lợi dụng để:
- Chèn script đánh cắp cookie, token đăng nhập.
- Chèn form giả mạo để thu thập thông tin thẻ, mật khẩu.
- Chèn link hoặc iframe trỏ đến trang lừa đảo.
- Script nhúng từ bên thứ ba: ví dụ chat widget, heatmap, tool A/B testing, công cụ popup, social proof. Nếu script bị compromise từ phía nhà cung cấp, toàn bộ website có thể bị ảnh hưởng.
- Pixel, tracking code quảng cáo: Facebook Pixel, Google Tag, TikTok Pixel, hoặc các nền tảng quảng cáo khác. Nếu bị chèn sai hoặc bị thay thế, có thể:
- Gửi dữ liệu người dùng về server không được phép.
- Tạo kênh theo dõi trái phép (shadow tracking).
- Làm sai lệch dữ liệu đo lường, tối ưu quảng cáo sai hướng.
- Block form và CTA có action tùy chỉnh: form đăng ký, form thanh toán, nút “Mua ngay”, “Thanh toán”, nếu cho phép cấu hình URL đích hoặc JavaScript onClick, rất dễ bị lợi dụng để:
- Redirect người dùng sang trang thanh toán giả.
- Gửi dữ liệu form đến server của hacker.
- Chèn mã theo dõi trái phép vào quá trình submit.
- Block video, iframe, embed: nhúng video từ nền tảng không uy tín, hoặc iframe từ domain lạ có thể hiển thị nội dung độc hại, popup, hoặc form giả mạo.
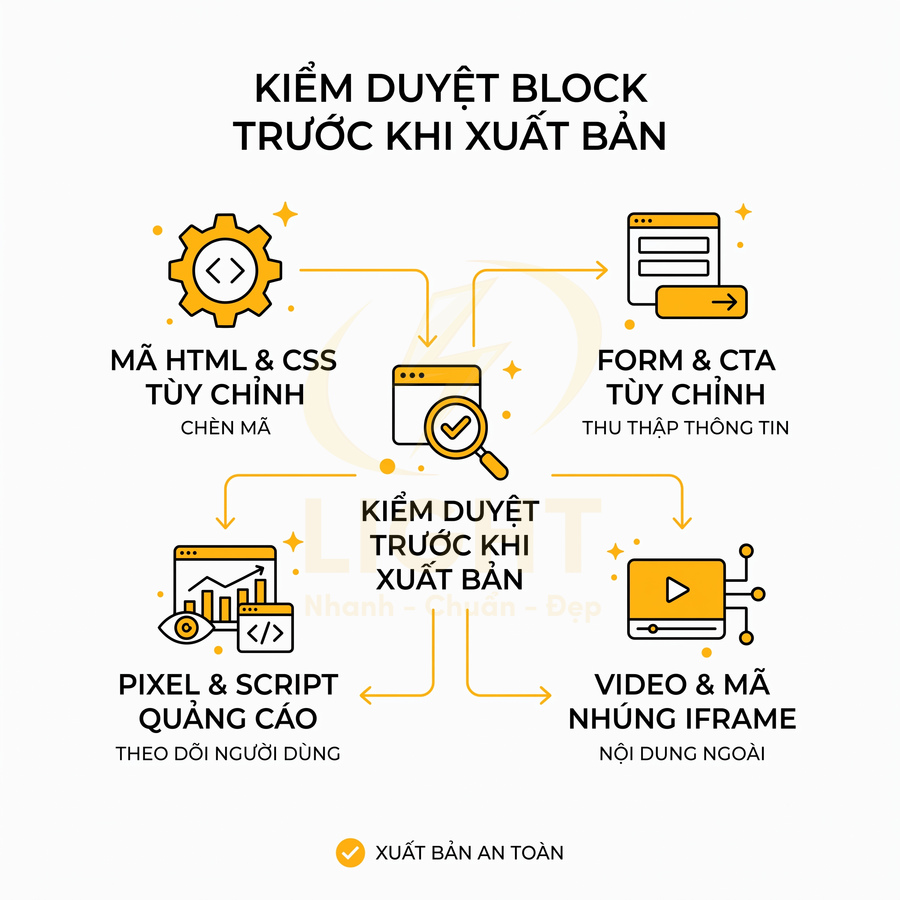
Để giảm thiểu rủi ro, cần thiết lập quy trình và cơ chế kỹ thuật:
- Quy trình duyệt mã nhúng:
- Mọi đoạn HTML custom, script, pixel mới phải được:
- Gửi qua kênh chính thức (ticket, hệ thống quản lý yêu cầu).
- Được đội kỹ thuật hoặc bảo mật kiểm tra trước khi đưa vào page builder.
- Lưu trữ thư viện snippet đã được duyệt, để marketer chỉ chọn từ danh sách an toàn, hạn chế việc tự ý copy-paste mã từ nguồn không rõ ràng.
- Mọi đoạn HTML custom, script, pixel mới phải được:
- Giới hạn người được phép thêm hoặc chỉnh sửa script:
- Chỉ role kỹ thuật hoặc admin mới được:
- Tạo block HTML custom mới.
- Thêm/chỉnh sửa script, pixel, hoặc mã nhúng.
- Marketer chỉ được phép:
- Bật/tắt các snippet đã được duyệt.
- Chọn snippet từ danh sách whitelist.
- Chỉ role kỹ thuật hoặc admin mới được:
- Định kỳ rà soát các block có chứa mã tùy chỉnh:
- Tạo báo cáo liệt kê:
- Tất cả landing page có sử dụng HTML custom, script, iframe.
- Domain đích của các script và iframe.
- So sánh định kỳ với baseline ban đầu để phát hiện:
- Script mới xuất hiện mà không có yêu cầu chính thức.
- Pixel bị thay đổi ID hoặc domain nhận dữ liệu.
- Tạo báo cáo liệt kê:
Giao diện desktop, tablet và mobile phải được kiểm tra để tránh mã độc ẩn theo từng thiết bị
Nhiều cuộc tấn công hiện đại không hiển thị mã độc một cách “lộ liễu” trên mọi thiết bị. Thay vào đó, attacker thường cấu hình script để chỉ kích hoạt trong các điều kiện cụ thể nhằm tránh bị phát hiện bởi đội kỹ thuật hoặc các công cụ quét tự động. Một số kịch bản phổ biến:
- Chỉ hiển thị trên mobile: vì đội kỹ thuật thường kiểm tra trên desktop, attacker cấu hình:
- Redirect sang trang lừa đảo chỉ khi user-agent là mobile.
- Hiển thị popup, banner cài app giả, hoặc thông báo trúng thưởng chỉ trên điện thoại.
- Chỉ kích hoạt trên trình duyệt cụ thể: ví dụ chỉ trên Chrome hoặc Safari, dựa trên user-agent. Điều này giúp mã độc “ẩn” khỏi các công cụ quét tự động chạy trên môi trường khác.
- Chỉ hoạt động với IP hoặc quốc gia nhất định: attacker có thể cấu hình:
- Chỉ redirect người dùng từ một quốc gia có tỷ lệ chuyển đổi cao.
- Ẩn hoàn toàn hành vi độc hại với IP của đội kỹ thuật (ví dụ IP văn phòng, IP VPN nội bộ).
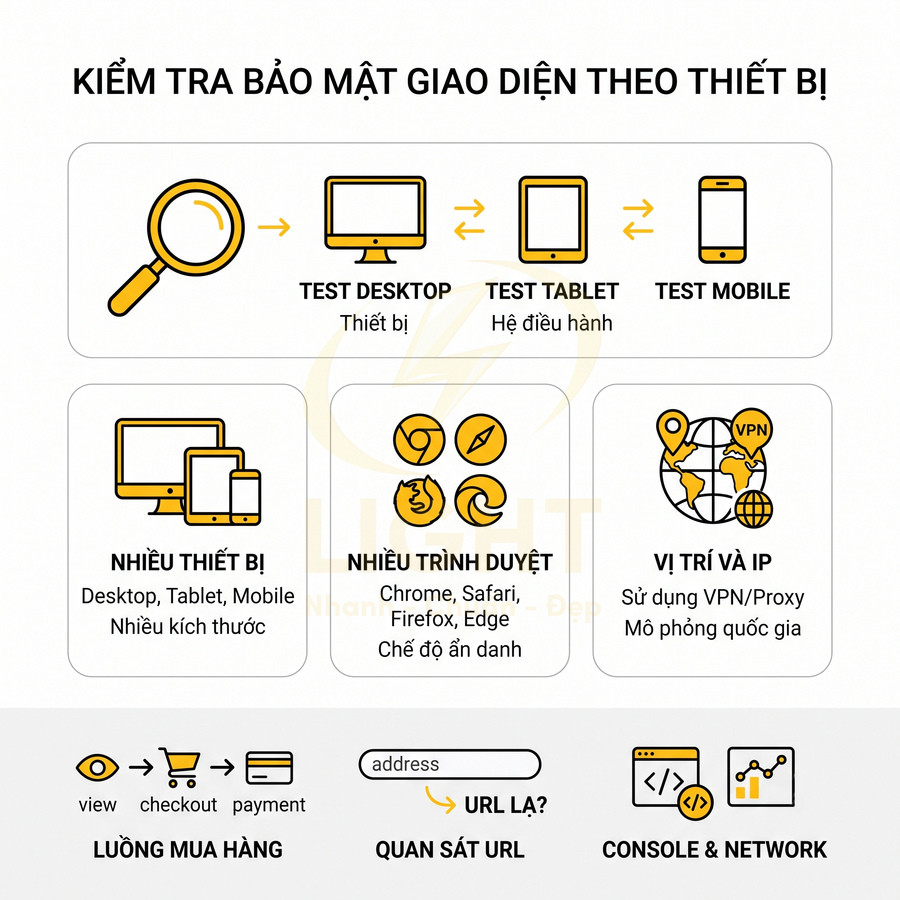
Vì vậy, khi kiểm tra website sau sự cố hoặc trong quy trình kiểm tra định kỳ, cần mở rộng phạm vi test:
- Test trên nhiều thiết bị:
- Desktop với độ phân giải khác nhau.
- Tablet (iPad, Android tablet) với orientation dọc/ngang.
- Mobile với nhiều kích thước màn hình, hệ điều hành (iOS, Android).
- Test trên nhiều trình duyệt:
- Chrome, Safari, Firefox, Edge.
- Kiểm tra cả chế độ ẩn danh (incognito/private) để loại bỏ ảnh hưởng của extension.
- Test từ nhiều IP, quốc gia khác nhau:
- Sử dụng VPN hoặc dịch vụ proxy để mô phỏng truy cập từ các quốc gia khác.
- Quan sát xem có:
- Redirect bất thường chỉ xuất hiện với một số IP.
- Popup, banner, hoặc iframe lạ chỉ hiển thị trong điều kiện nhất định.
Đối với website bán hàng, nên xây dựng checklist kiểm tra bảo mật giao diện theo thiết bị, bao gồm:
- Kiểm tra toàn bộ luồng mua hàng (view sản phẩm → add to cart → checkout → thanh toán) trên desktop, tablet, mobile.
- Quan sát kỹ URL trên thanh địa chỉ, đảm bảo không có redirect sang domain lạ trong bất kỳ bước nào.
- Kiểm tra console và network (trong DevTools) để phát hiện request đến domain không nằm trong danh sách cho phép.
Staging giúp thử plugin, landing page và chiến dịch mới trước khi đưa lên website thật
Môi trường staging là một bản sao gần như đầy đủ của website thật (production), bao gồm code, cấu hình, và trong nhiều trường hợp là cả dữ liệu (đã được ẩn hoặc làm giả). Mục tiêu của staging là tạo một “sandbox” an toàn để thử nghiệm mọi thay đổi trước khi áp dụng lên site live. Với website bán hàng, staging là một thành phần gần như bắt buộc nếu muốn vận hành an toàn và ổn định.
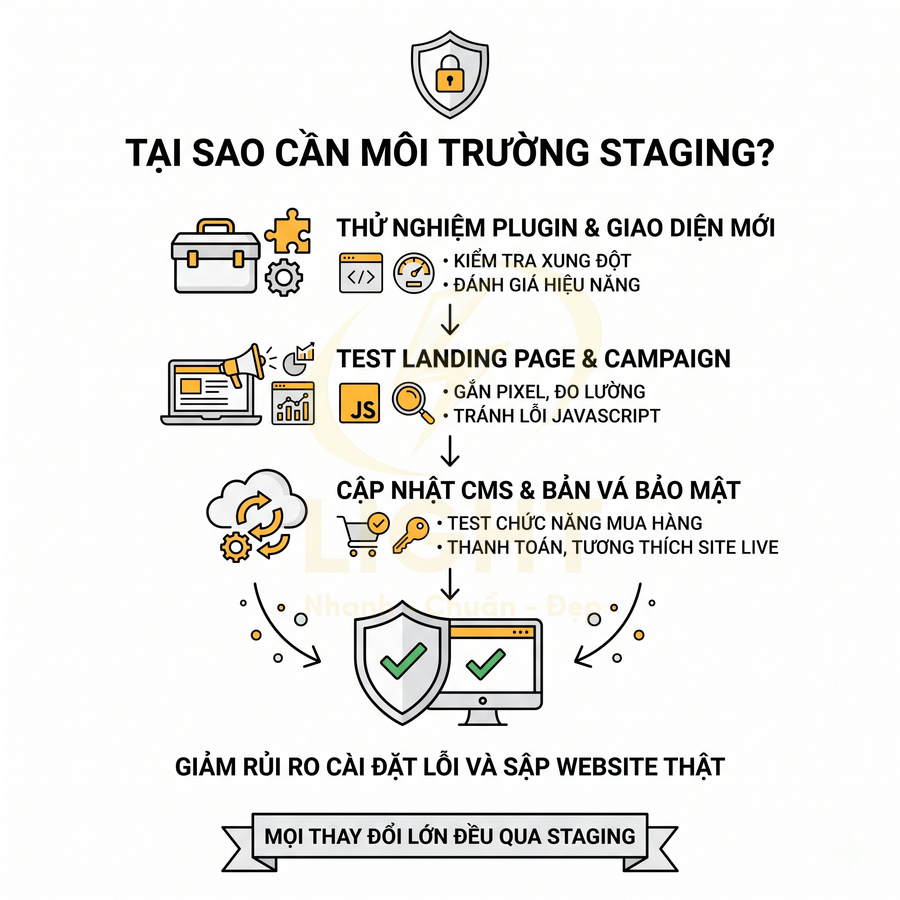
Các trường hợp sử dụng chính của staging:
- Test plugin, theme, module mới:
- Trước khi cài plugin mới (thanh toán, vận chuyển, tối ưu tốc độ, SEO, bảo mật), cần:
- Cài và cấu hình trên staging.
- Kiểm tra xung đột với plugin hiện có.
- Đánh giá tác động đến hiệu năng (tốc độ load, số lượng request).
- Với theme hoặc module giao diện mới, staging cho phép:
- Test toàn bộ luồng UI/UX.
- Đảm bảo không phá vỡ layout hiện tại.
- Trước khi cài plugin mới (thanh toán, vận chuyển, tối ưu tốc độ, SEO, bảo mật), cần:
- Test landing page mới, script quảng cáo, pixel:
- Marketer có thể:
- Tạo landing page mới trên staging.
- Gắn pixel, script đo lường, A/B testing.
- Chạy test nội bộ hoặc với một nhóm user nhỏ.
- Đội kỹ thuật kiểm tra:
- Script có gây lỗi JavaScript không.
- Có tạo redirect, popup, hoặc request bất thường không.
- Có ảnh hưởng đến tốc độ load trang không.
- Marketer có thể:
- Test cập nhật CMS và bản vá bảo mật:
- Trước khi nâng cấp phiên bản CMS (WordPress, Magento, Shopify app, framework custom), cần:
- Cập nhật trên staging.
- Chạy bộ test chức năng quan trọng: đăng ký, đăng nhập, mua hàng, thanh toán, gửi email.
- Với bản vá bảo mật, staging giúp:
- Đảm bảo bản vá không gây lỗi không mong muốn.
- Đánh giá tác động đến các tích hợp bên thứ ba (payment gateway, ERP, CRM).
- Trước khi nâng cấp phiên bản CMS (WordPress, Magento, Shopify app, framework custom), cần:
Lợi ích bảo mật và vận hành khi có staging:
- Giảm rủi ro cài plugin lỗi, chứa lỗ hổng lên website thật:
- Nhiều plugin miễn phí hoặc ít được cập nhật có thể chứa lỗ hổng XSS, SQL injection, file upload.
- Test trên staging giúp phát hiện sớm hành vi bất thường hoặc xung đột với hệ thống hiện tại.
- Giảm nguy cơ landing page mới làm sập site:
- Landing page phức tạp, nhiều script, nhiều block embed có thể:
- Làm tăng tải server đột biến.
- Gây lỗi JavaScript ảnh hưởng đến các trang khác.
- Staging cho phép stress test, load test trước khi mở cho toàn bộ traffic.
- Landing page phức tạp, nhiều script, nhiều block embed có thể:
- Kiểm soát tốt hơn việc cập nhật bản vá nhưng chưa tương thích với code hiện tại:
- Nhiều bản vá bảo mật thay đổi hành vi API, quyền truy cập, hoặc cấu trúc database.
- Nếu cập nhật trực tiếp trên production, có thể:
- Làm hỏng luồng thanh toán.
- Làm lỗi tích hợp với hệ thống nội bộ.
- Staging cho phép:
- Thử cập nhật.
- Điều chỉnh code custom cho tương thích.
- Chỉ deploy lên production khi đã kiểm tra đầy đủ.
Để staging thực sự hiệu quả, cần:
- Đồng bộ dữ liệu và cấu hình với production ở mức hợp lý (ẩn hoặc mã hóa dữ liệu nhạy cảm).
- Thiết lập quyền truy cập riêng, không để staging bị index bởi công cụ tìm kiếm.
- Xây dựng quy trình: mọi thay đổi lớn đều phải đi qua staging trước khi lên live.
Chặn click tặc và lọc traffic bất thường giúp phát hiện rủi ro bảo mật sớm hơn
Giám sát và chặn click tặc giúp doanh nghiệp vừa bảo vệ ngân sách quảng cáo, vừa tăng cường lớp phòng thủ an ninh cho hệ thống. Bằng cách phân tích IP, thiết bị, quốc gia, user-agent và tần suất truy cập, các nền tảng như Google Analytics, WAF, SIEM hay công cụ chống click tặc có thể nhận diện sớm bot, script tự động và hành vi dò quét lỗ hổng. Khi phát hiện traffic bất thường, hệ thống áp dụng lọc theo quốc gia, giới hạn tần suất, chặn user-agent lạ hoặc yêu cầu CAPTCHA, từ đó giảm nguy cơ brute force, scan lỗ hổng và click ảo. Sự kết hợp giữa lọc traffic thông minh và rule chặn động giúp phát hiện rủi ro bảo mật từ giai đoạn rất sớm.
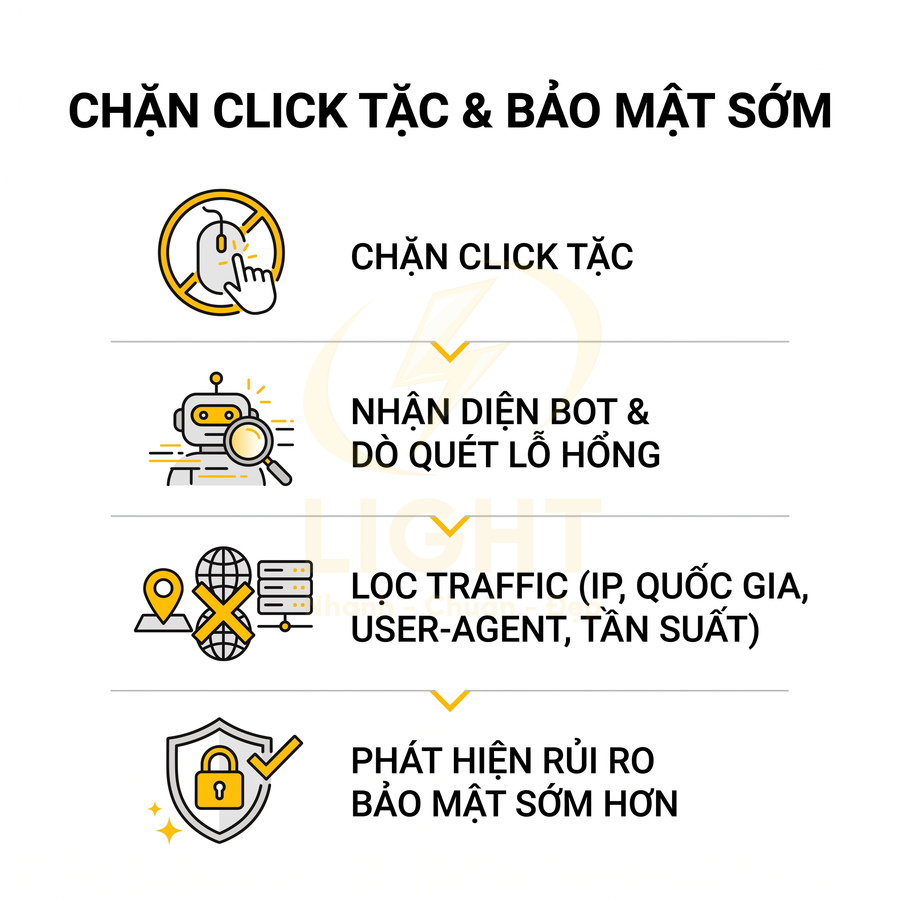
IP, thiết bị, quốc gia, user-agent và tần suất truy cập bất thường có thể báo hiệu bot hoặc dò quét
Trong môi trường vận hành website và chạy quảng cáo trả phí, việc giám sát traffic không chỉ phục vụ mục tiêu marketing mà còn là một lớp phòng thủ an ninh quan trọng. Các hệ thống phân tích traffic như Google Analytics, log server, công cụ chống click tặc, WAF hay SIEM có thể cung cấp dữ liệu chi tiết về hành vi truy cập, từ đó giúp nhận diện sớm các mẫu bất thường (anomaly) liên quan đến bot, script tự động hoặc hoạt động dò quét lỗ hổng.
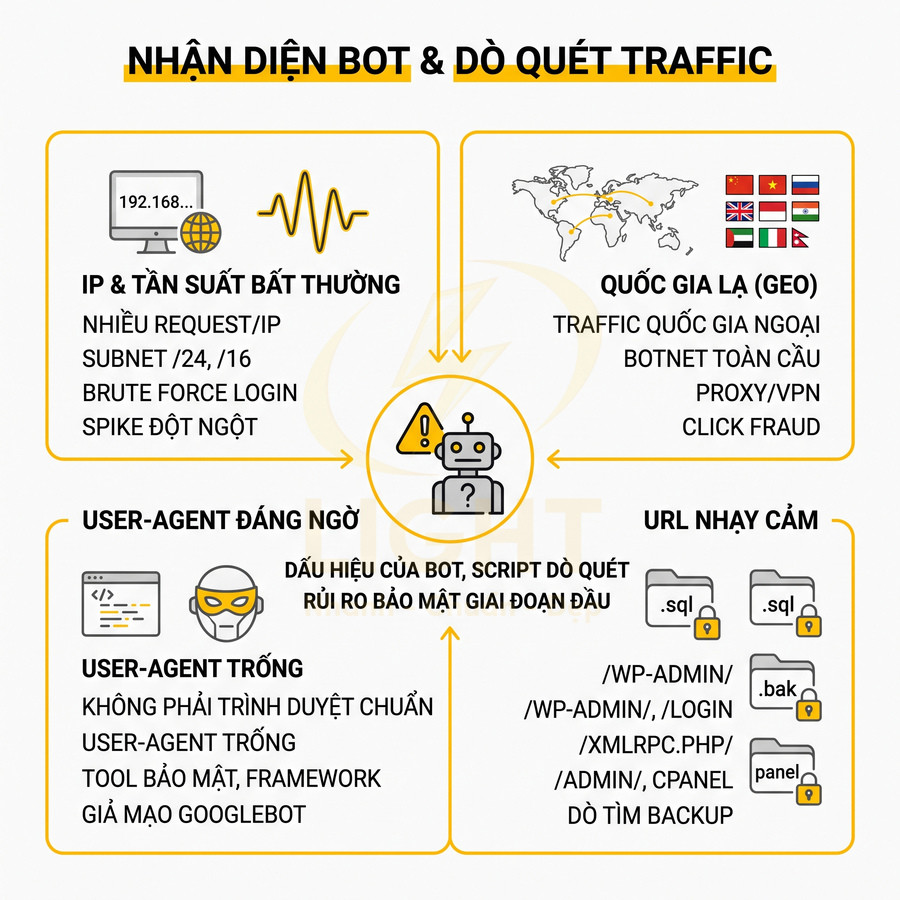
Một số chỉ báo kỹ thuật thường gặp:
- Nhiều request từ một IP hoặc dải IP trong thời gian ngắn: Đây là dấu hiệu điển hình của:
- Brute force login (thử mật khẩu liên tục vào /wp-login.php, /admin, /login).
- Scan lỗ hổng bằng các công cụ như Nmap, Nikto, WPScan, sqlmap.
- Bot crawl không tuân thủ robots.txt, gửi request song song với tần suất rất cao.
- Thống kê số request/phút hoặc request/giây theo IP.
- Nhóm (aggregate) theo subnet /24, /16 để phát hiện tấn công phân tán từ cùng một nhà mạng.
- So sánh với baseline traffic bình thường để phát hiện spike bất thường.
- Traffic lớn từ quốc gia không phải thị trường mục tiêu: Nếu doanh nghiệp chỉ bán hàng tại Việt Nam nhưng log cho thấy lượng lớn session từ các quốc gia như US, RU, CN, BR, UA… truy cập vào các URL nhạy cảm, đây thường là:
- Botnet toàn cầu đang scan diện rộng theo dải IP.
- Proxy/VPN được dùng để ẩn danh nguồn tấn công.
- Hệ thống click fraud thuê server ở nước ngoài để tạo click ảo.
- GeoIP filtering: chặn hoặc thắt chặt rate limit với quốc gia không phải thị trường.
- Thiết lập rule WAF cho phép truy cập nhạy cảm chỉ từ một số quốc gia nhất định.
- User-agent lạ, không phải trình duyệt phổ biến: User-agent giúp phân biệt:
- Trình duyệt thật (Chrome, Safari, Firefox, Edge, mobile browser).
- Các thư viện HTTP (curl, python-requests, Java, Go-http-client).
- Bot của công cụ tìm kiếm (Googlebot, Bingbot) hoặc bot giả mạo.
- User-agent trống hoặc rất ngắn, không theo chuẩn.
- User-agent tự nhận là Chrome/Firefox nhưng thiếu thông tin hệ điều hành, version.
- User-agent của tool bảo mật, scanner, hoặc framework tấn công.
- Thiết lập rule chặn hoặc yêu cầu CAPTCHA với user-agent đáng ngờ.
- Đối chiếu IP với danh sách IP chính thức của Googlebot/Bingbot để phát hiện giả mạo.
- Truy cập liên tục vào các URL nhạy cảm như /wp-admin/, /xmlrpc.php/, /admin/: Các endpoint này thường là mục tiêu:
- /wp-admin/, /wp-login.php: brute force tài khoản WordPress, khai thác plugin/theme.
- /xmlrpc.php: tấn công XML-RPC để brute force hoặc DDoS khuếch đại.
- /admin/, /cpanel/, /phpmyadmin/: tìm panel quản trị, database, file manager.
- Request lặp lại với nhiều tham số username/password khác nhau.
- Thử truy cập hàng loạt đường dẫn đoán tên như /admin1, /administrator, /login, /panel.
- Request chứa payload lạ (SQL injection, XSS, path traversal) trong query string hoặc body.
Khi các chỉ báo trên xuất hiện đồng thời (ví dụ: nhiều request từ một dải IP nước ngoài, user-agent lạ, tập trung vào URL nhạy cảm), khả năng cao đó là:
- Bot dò quét lỗ hổng có hệ thống, sử dụng wordlist để tìm file, thư mục dễ khai thác.
- Công cụ brute force mật khẩu, thử nhiều credential hoặc token API.
- Script tự động tìm kiếm backup file (.zip, .sql, .bak), file cấu hình, thư mục upload.
Việc kết hợp phân tích traffic với rule chặn động (dynamic blocking) giúp phát hiện rủi ro bảo mật ở giai đoạn rất sớm, trước khi lỗ hổng bị khai thác thành công.
Click ảo và bot làm sai lệch dữ liệu traffic, tỷ lệ chuyển đổi, CPA và ROAS
Click tặc (click fraud) không chỉ là vấn đề lãng phí ngân sách quảng cáo mà còn là vấn đề chất lượng dữ liệu. Khi phần lớn traffic đến từ bot hoặc người dùng không có ý định mua hàng, toàn bộ hệ thống đo lường và tối ưu quảng cáo sẽ bị méo.
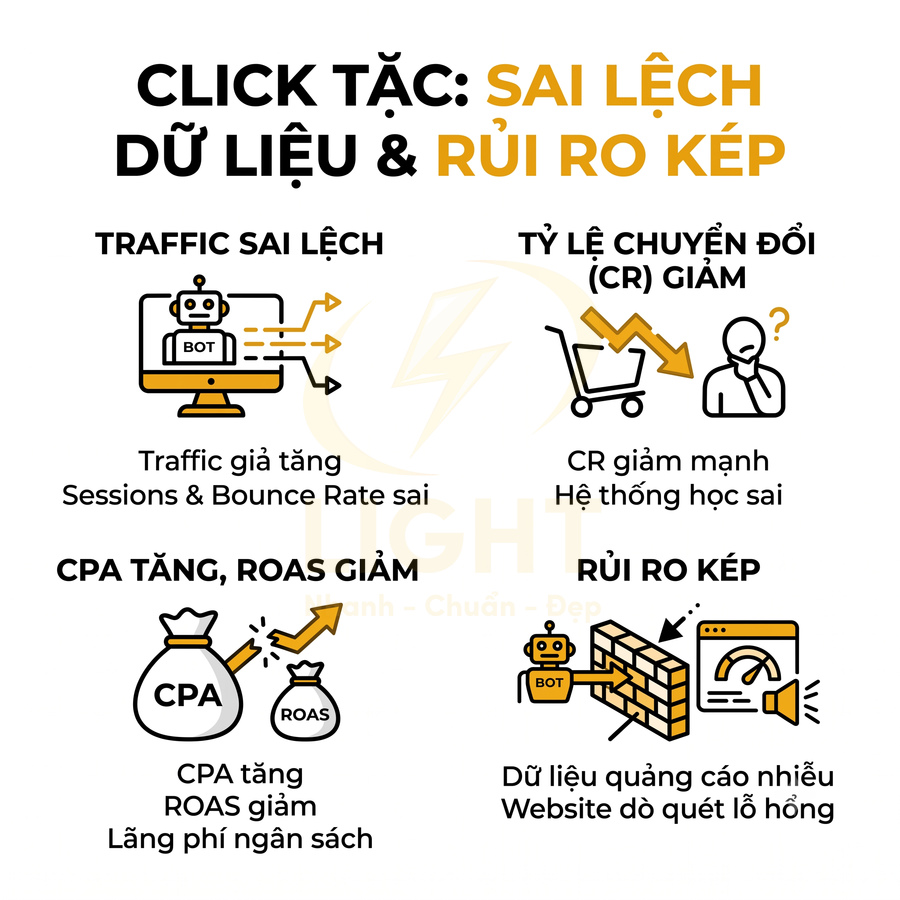
- Làm sai lệch số liệu traffic:
- Số phiên (sessions), số người dùng (users) tăng ảo, khiến doanh nghiệp tưởng rằng chiến dịch đang thu hút nhiều quan tâm.
- Tỷ lệ thoát (bounce rate), thời gian trên trang, số trang/phiên bị bóp méo, làm sai lệch phân tích hành vi.
- Các kênh quảng cáo bị đánh giá sai: kênh có nhiều bot có vẻ như mang lại nhiều traffic nhưng thực chất không tạo doanh thu.
- Làm giảm tỷ lệ chuyển đổi:
- Khi mẫu số (số phiên, số click) tăng do bot, nhưng số đơn hàng/lead không tăng tương ứng, tỷ lệ chuyển đổi (CR) sẽ giảm mạnh.
- Hệ thống tối ưu (Google Ads, Facebook Ads) có thể học sai, vì thuật toán dựa trên dữ liệu lịch sử để phân phối quảng cáo.
- Nhà quảng cáo có thể đưa ra quyết định sai, tắt nhầm nhóm quảng cáo tốt, giữ lại nhóm có nhiều bot.
- Làm tăng CPA, giảm ROAS:
- CPA (Cost per Acquisition) tăng vì chi phí quảng cáo bị chia cho nhiều click ảo không tạo chuyển đổi.
- ROAS (Return on Ad Spend) giảm vì doanh thu không tương xứng với chi phí đã chi cho lượng click không hợp lệ.
- Báo cáo tài chính và báo cáo marketing không phản ánh đúng hiệu quả thực tế, gây khó khăn cho việc phân bổ ngân sách.
Khi bot vừa click quảng cáo, vừa dò quét website, rủi ro tăng lên theo hai chiều:
- Chiều marketing: dữ liệu chiến dịch bị nhiễu, thuật toán tối ưu bị “đầu độc”, remarketing list chứa nhiều user ảo.
- Chiều bảo mật: bot tận dụng cơ hội truy cập để:
- Thử khai thác lỗ hổng trên landing page, form, API.
- Thu thập cấu trúc URL, tham số, cookie, header để chuẩn bị tấn công sâu hơn.
- Tìm endpoint chưa được bảo vệ (ví dụ: API nội bộ, endpoint debug, file backup).
Do đó, giải pháp chống click tặc cần được thiết kế như một phần của chiến lược security & data quality, chứ không chỉ là một tiện ích tiết kiệm chi phí quảng cáo.
Chặn truy cập độc hại giúp bảo vệ form, giỏ hàng, trang thanh toán và landing page quảng cáo
Các lớp bảo vệ như WAF (Web Application Firewall), anti-bot, anti-click fraud hoạt động ở tầng ứng dụng (application layer) có thể phân tích sâu nội dung request, cookie, hành vi người dùng để quyết định cho phép, chặn hoặc yêu cầu xác thực bổ sung (CAPTCHA, challenge).
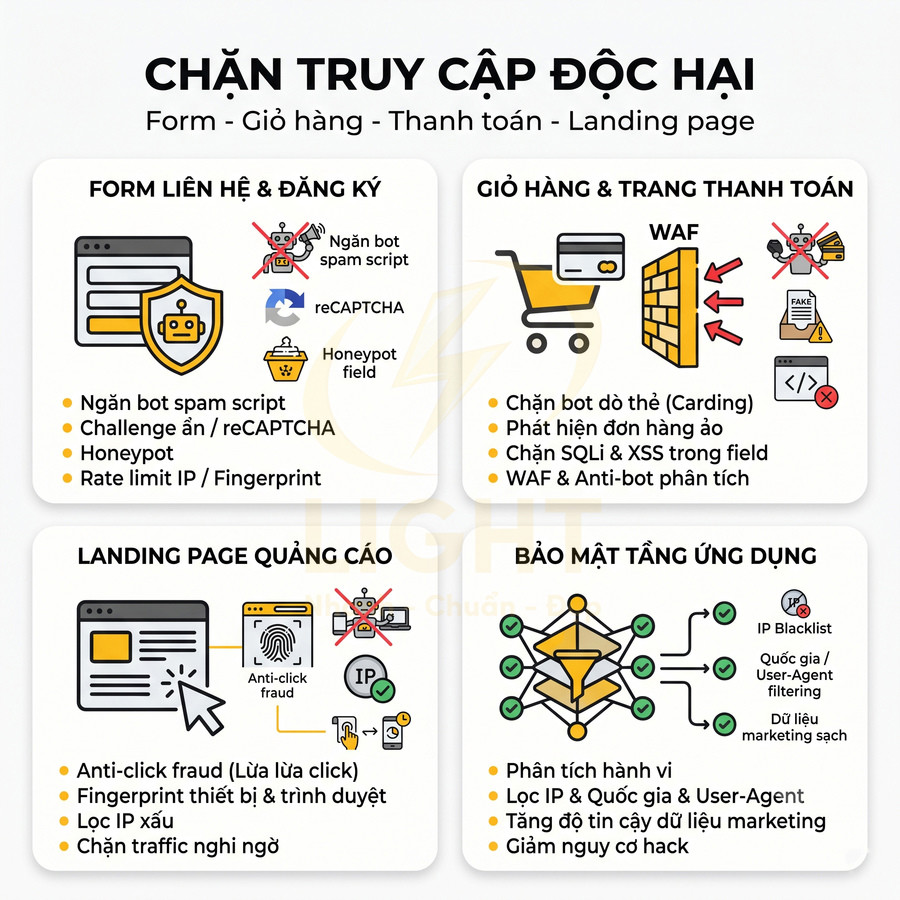
- Ngăn bot gửi spam form:
- Form liên hệ, form đăng ký, form nhận báo giá thường bị spam bằng script tự động để:
- Gửi nội dung quảng cáo, link độc hại.
- Làm đầy database, gây khó khăn cho đội CSKH.
- Tạo nhiễu trong báo cáo lead, khiến tỉ lệ chốt đơn bị sai lệch.
- Giải pháp:
- Áp dụng reCAPTCHA hoặc các cơ chế challenge ẩn (invisible challenge, honeypot field).
- Rate limit theo IP, device fingerprint, session ID.
- Phân tích nội dung form (content-based filtering) để phát hiện pattern spam.
- Form liên hệ, form đăng ký, form nhận báo giá thường bị spam bằng script tự động để:
- Bảo vệ trang giỏ hàng, thanh toán khỏi các request bất thường:
- Giỏ hàng và trang thanh toán là nơi xử lý dữ liệu nhạy cảm (thông tin cá nhân, địa chỉ, phương thức thanh toán).
- Bot có thể:
- Thử tấn công logic nghiệp vụ (business logic) như thay đổi giá, lợi dụng mã giảm giá.
- Thử carding (dò thẻ) bằng cách gửi nhiều request thanh toán nhỏ.
- Gây quá tải hệ thống bằng việc tạo hàng loạt đơn hàng ảo.
- WAF và anti-bot có thể:
- Phát hiện pattern bất thường trong số lượng request POST tới endpoint thanh toán.
- Chặn request chứa payload nghi ngờ (SQLi, XSS, RCE) trong field thanh toán.
- Áp dụng cơ chế xác thực bổ sung khi phát hiện hành vi đáng ngờ.
- Bảo vệ landing page quảng cáo khỏi click ảo, bot tấn công:
- Landing page là điểm đến chính của traffic quảng cáo, thường được tối ưu cho chuyển đổi, nhưng cũng là mục tiêu dễ bị bot khai thác.
- Các công cụ anti-click fraud có thể:
- Gắn fingerprint cho thiết bị, trình duyệt để phát hiện click lặp lại bất thường.
- Đối chiếu IP với blacklist, VPN, proxy, data center.
- Đánh giá hành vi trên trang (scroll, thời gian tương tác, event) để phân biệt người thật và bot.
- Khi phát hiện click không hợp lệ, hệ thống có thể:
- Chặn hiển thị quảng cáo cho IP/thiết bị đó trong tương lai.
- Gửi log chi tiết cho đội kỹ thuật để phân tích thêm.
- Loại trừ traffic nghi ngờ khỏi báo cáo phân tích để giữ dữ liệu “sạch” hơn.
Kết hợp bảo mật ở tầng ứng dụng với lọc traffic theo IP, quốc gia, user-agent, hành vi giúp giảm đáng kể nguy cơ bị hack, đồng thời giữ cho dữ liệu marketing đủ độ tin cậy để tối ưu chiến dịch.
Log traffic hỗ trợ truy vết thời điểm bị tấn công và URL bị khai thác
Log server (access log, error log) và log ứng dụng là nguồn dữ liệu cốt lõi trong quy trình incident response và forensics. Thay vì chỉ xóa mã độc trên bề mặt, phân tích log cho phép hiểu sâu cách thức tấn công, đường đi của hacker và điểm yếu trong hệ thống.
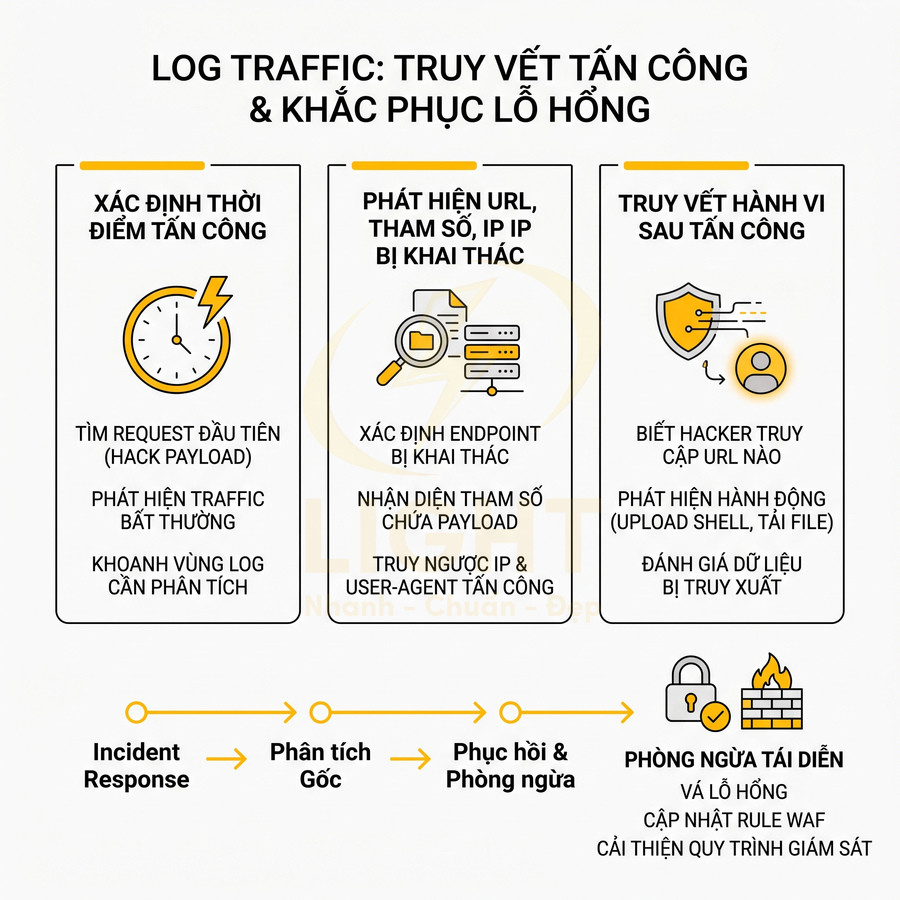
- Xác định thời điểm bắt đầu bị tấn công:
- Thông qua access log có thể:
- Tìm request đầu tiên chứa payload khai thác (ví dụ: chuỗi SQL injection, mã độc trong parameter).
- Phát hiện spike traffic bất thường về số lượng request hoặc lỗi 4xx/5xx.
- Đối chiếu với thời điểm hệ thống ghi nhận sự cố (downtime, CPU tăng đột biến, database quá tải).
- Việc xác định chính xác mốc thời gian giúp:
- Khoanh vùng log cần phân tích, tránh phải xử lý toàn bộ lịch sử.
- Đánh giá mức độ ảnh hưởng (bao nhiêu dữ liệu, bao nhiêu user bị tác động).
- Thông qua access log có thể:
- Phát hiện URL, tham số, IP đã khai thác lỗ hổng:
- Log chi tiết thường bao gồm:
- Đường dẫn URL và query string.
- Method (GET, POST, PUT, DELETE), status code.
- IP nguồn, user-agent, referrer.
- Phân tích log cho phép:
- Xác định endpoint bị khai thác (ví dụ: /search?q=, /api/upload, /admin/ajax).
- Nhận diện tham số chứa payload (id, q, file, redirect_url…).
- Truy ngược IP hoặc dải IP đã gửi request tấn công để đưa vào blacklist hoặc rule WAF.
- Có thể áp dụng:
- Regex search trong log để tìm pattern payload (UNION SELECT, <script>, ../../, system(), exec()).
- Correlation giữa nhiều log source (web server, database, ứng dụng) để thấy toàn bộ luồng tấn công.
- Log chi tiết thường bao gồm:
- Truy vết hành vi của hacker sau khi vào được hệ thống:
- Nếu tấn công thành công, log giúp:
- Biết hacker đã truy cập những URL nào sau khi chiếm quyền.
- Phát hiện hành động như upload shell, tải file, thay đổi cấu hình, tạo tài khoản admin mới.
- Đánh giá xem dữ liệu nào đã bị truy xuất hoặc tải xuống.
- Log ứng dụng, log hệ điều hành, log database khi được đồng bộ về một hệ thống tập trung (SIEM) sẽ:
- Cho phép dựng lại timeline chi tiết của toàn bộ sự cố.
- Giúp xác định lỗ hổng gốc (root cause) thay vì chỉ thấy hậu quả.
- Nếu tấn công thành công, log giúp:
Khi xử lý sự cố, việc khai thác tối đa thông tin từ log giúp đội kỹ thuật thiết kế các biện pháp phòng ngừa tái diễn như vá lỗ hổng, thay đổi kiến trúc, siết chặt phân quyền, cập nhật rule WAF và cải thiện quy trình giám sát traffic.
Tự động đăng bài mạng xã hội cần bảo vệ tài khoản, token và nội dung thương hiệu
Hệ thống tự động đăng bài trên social cần được xem như một phần mở rộng của tài sản số, vì chỉ một lỗ hổng nhỏ cũng có thể khiến hacker chiếm quyền fanpage, tài khoản quảng cáo và làm sai lệch thông điệp thương hiệu. Khi website hoặc server tích hợp bị tấn công, kẻ xấu có thể lợi dụng API, token và lịch đăng để phát tán nội dung lừa đảo, chèn link độc hại, thay đổi link đích trong các chiến dịch quan trọng, gây mất niềm tin người dùng và bị nền tảng phạt giảm reach, khóa tài khoản. Do đó, việc bảo vệ token, lịch đăng, nội dung, link và CTA, đồng thời giám sát, sao lưu và rà soát bài tự động sau sự cố là bắt buộc để giữ an toàn thương hiệu.
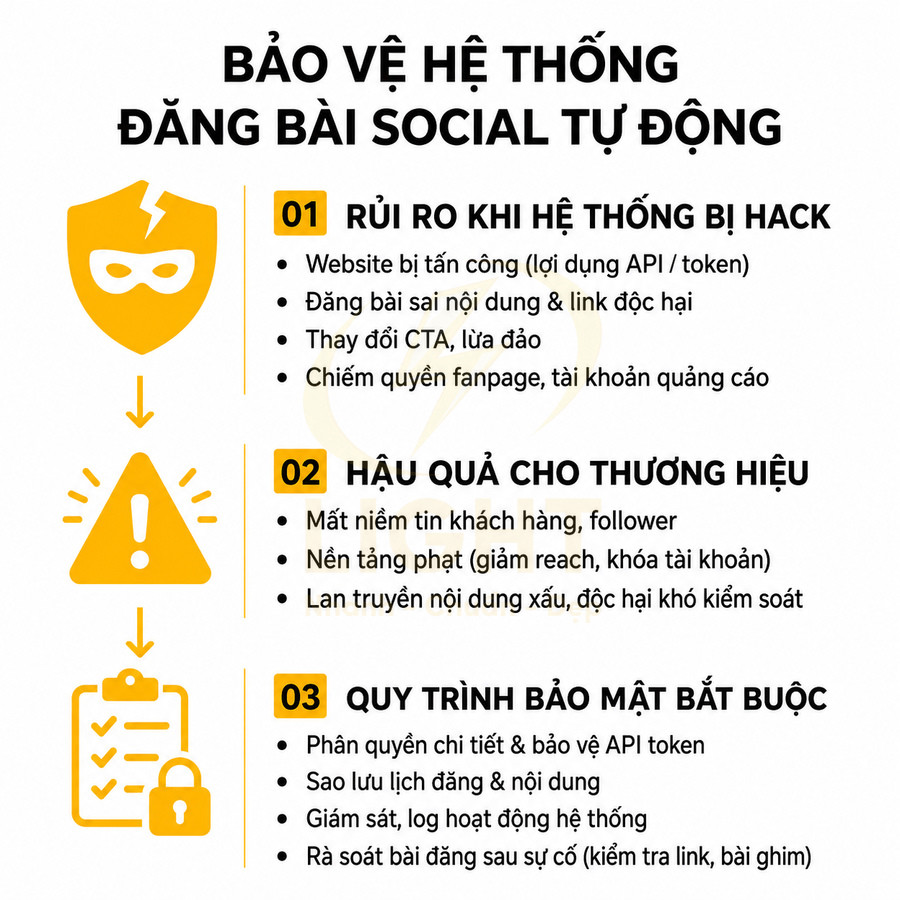
Website bị hack có thể phát tán bài đăng sai nội dung lên Facebook, TikTok, Zalo hoặc Google Business Profile
Nhiều website bán hàng hiện nay tích hợp sâu với hệ thống CRM, marketing automation và các nền tảng social để tự động đăng bài lên Facebook, TikTok, Zalo, Google Business Profile… Thông thường, hệ thống này chạy theo lịch, dùng API và gần như không có bước kiểm duyệt thủ công ở mỗi lần đăng. Khi website hoặc server tích hợp bị hack, kẻ tấn công không chỉ chiếm quyền trên website mà còn có thể:
- Đăng bài sai nội dung, chèn link độc hại, nội dung lừa đảo (phishing), hoặc nội dung nhạy cảm, trái chính sách nền tảng.
- Thay đổi link đích trong các bài đăng cũ, biến các bài post vốn an toàn thành “bẫy” dẫn người dùng đến trang chứa mã độc, form đánh cắp thông tin, hoặc trang mạo danh.
- Lợi dụng fanpage, tài khoản social để phát tán spam, quảng cáo dịch vụ bất hợp pháp, hoặc tham gia các chiến dịch tấn công có chủ đích (malvertising, scam).
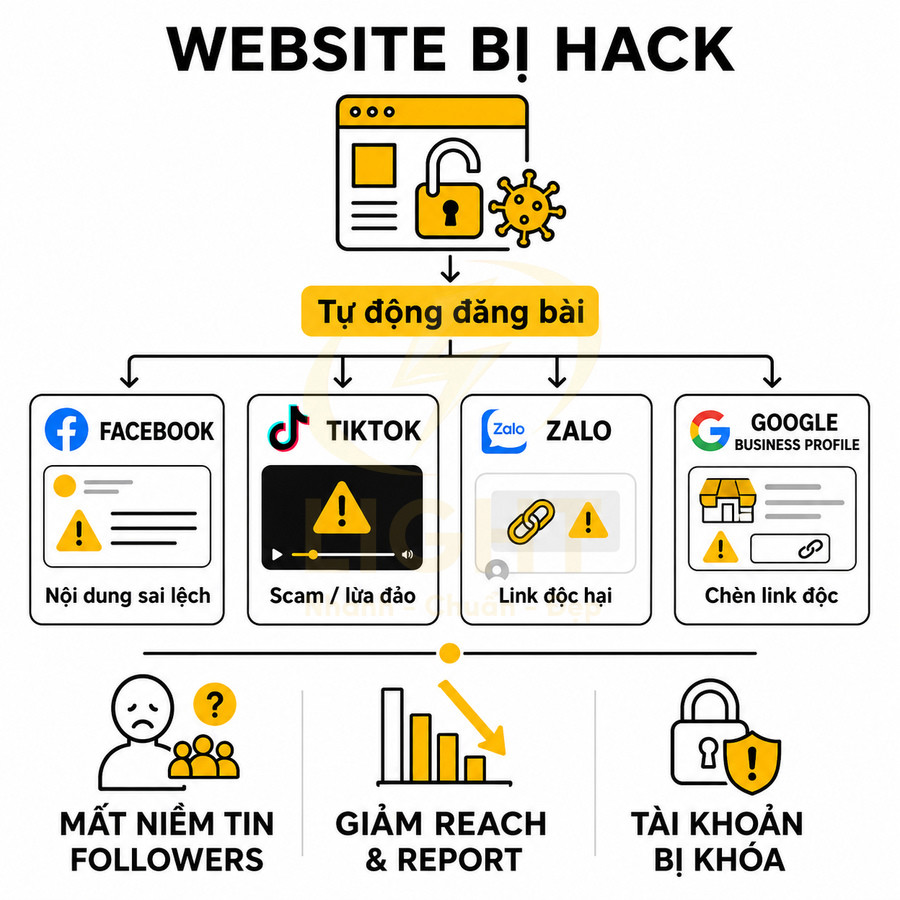
Hậu quả không chỉ dừng ở việc mất kiểm soát nội dung, mà còn ảnh hưởng trực tiếp đến:
- Niềm tin của người theo dõi: người dùng thấy fanpage đăng nội dung lạ, link dẫn đến trang nguy hiểm sẽ nghi ngờ năng lực bảo mật và sự chuyên nghiệp của thương hiệu. Một số người có thể bỏ theo dõi, report page hoặc chia sẻ thông tin tiêu cực.
- Uy tín với các nền tảng social: Facebook, TikTok, Zalo, Google có hệ thống phát hiện spam, malware, phishing. Khi phát hiện tài khoản hoặc page liên tục phát tán link xấu, nền tảng có thể:
- Giảm reach tự nhiên của toàn bộ page.
- Hạn chế khả năng chạy quảng cáo, hoặc tăng mức độ kiểm duyệt.
- Tạm khóa, thậm chí khóa vĩnh viễn tài khoản hoặc tài sản quảng cáo.
- Khả năng lan rộng của link độc hại: nội dung tự động đăng thường được:
- Share vào group, cộng đồng.
- Được bot index, lưu cache, hoặc được các công cụ social listening thu thập.
- Được người dùng chụp màn hình, forward qua inbox, email, Zalo.
Vì vậy, bất kỳ hệ thống tự động đăng bài nào cũng phải được xem như một phần mở rộng của “tài sản số” quan trọng, cần có chiến lược bảo mật tương đương với website, CRM và hệ thống thanh toán.
API token, lịch đăng, caption, ảnh và link chiến dịch cần được phân quyền và sao lưu
Các hệ thống auto-post thường bao gồm nhiều thành phần nhạy cảm, nếu bị lộ hoặc bị chỉnh sửa trái phép sẽ gây thiệt hại lớn. Một số thành phần cốt lõi cần chú ý:
- API token / access token kết nối với Facebook Graph API, TikTok API, Zalo OA API, Google Business Profile API:
- Token thường có quyền đăng bài, sửa bài, xóa bài, xem insight, đôi khi còn có quyền quản lý comment, inbox.
- Nếu token được cấp với scope quá rộng, hacker có thể dùng để chiếm quyền kiểm soát gần như toàn bộ tài khoản social liên quan.
- Lịch đăng (schedule) cho các chiến dịch:
- Lịch đăng thường chứa thông tin về thời gian, nội dung, kênh đăng, nhóm đối tượng mục tiêu.
- Hacker có thể chèn thêm bài độc hại vào các khung giờ có traffic cao, hoặc thay thế nội dung trong các chiến dịch quan trọng.
- Caption, ảnh, video, link được lưu trong hệ thống:
- Caption có thể bị sửa thành nội dung lừa đảo, gắn link phishing.
- Ảnh/video có thể bị thay bằng nội dung phản cảm, vi phạm bản quyền, hoặc chứa QR code độc hại.
- Link chiến dịch (landing page, form đăng ký, trang thanh toán) có thể bị thay bằng link dẫn đến site giả mạo.
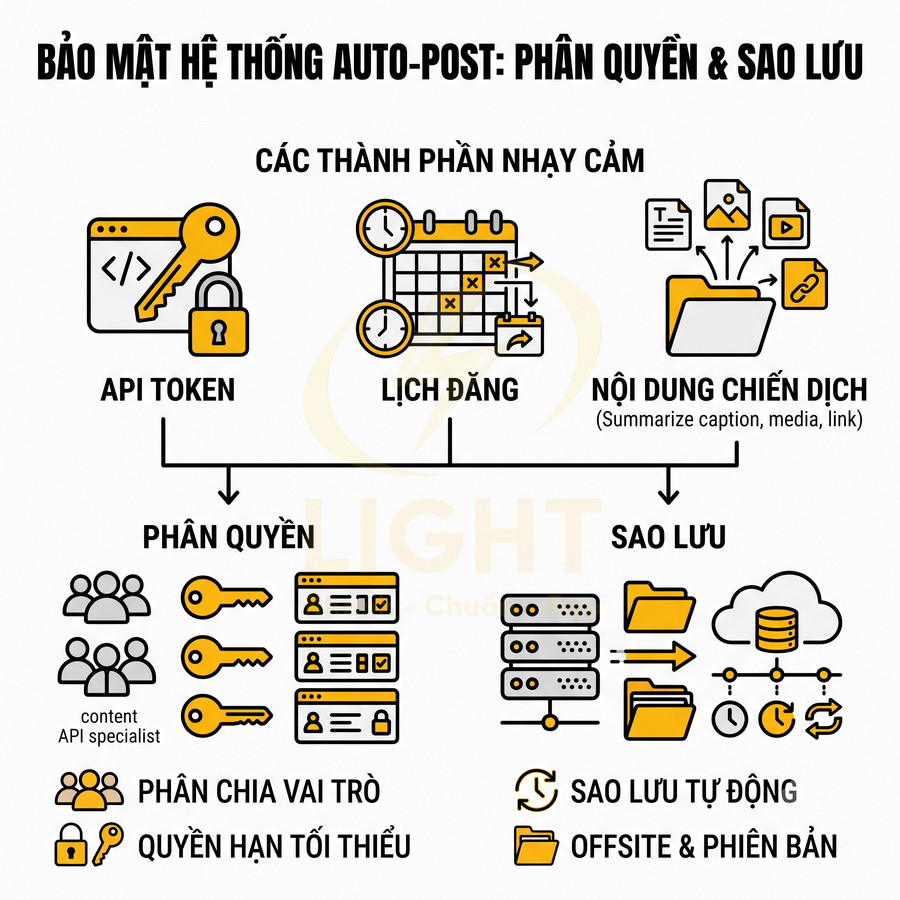
Để giảm thiểu rủi ro, cần áp dụng các nguyên tắc bảo mật chuyên sâu hơn, không chỉ dừng ở mức “đặt mật khẩu mạnh”:
- Phân quyền chi tiết (role-based access control):
- Tách rõ quyền “lên lịch nội dung”, “duyệt nội dung”, “quản lý token”, “quản trị hệ thống”.
- Không để tài khoản content hoặc cộng tác viên có quyền xem token hoặc chỉnh sửa cấu hình tích hợp API.
- Áp dụng nguyên tắc least privilege: mỗi tài khoản chỉ có đúng quyền cần thiết để làm việc.
- Mã hóa và bảo vệ token:
- Lưu token ở dạng mã hóa trong database, không ghi log token ở dạng plain text.
- Không hard-code token trong source code, file cấu hình public, hoặc lưu trong repo Git công khai.
- Sử dụng secret manager (hoặc ít nhất là cơ chế environment variable an toàn) để quản lý token.
- Thiết lập cơ chế rotate token định kỳ và thu hồi (revoke) token ngay khi nghi ngờ có rò rỉ.
- Sao lưu lịch đăng và nội dung:
- Thiết lập backup tự động cho:
- Lịch đăng (schedule) của từng kênh.
- Caption, media (ảnh, video), link gốc của từng bài.
- Lưu version nội dung để có thể rollback nhanh nếu phát hiện bị chỉnh sửa trái phép.
- Lưu backup ở môi trường tách biệt (offsite hoặc ít nhất là khác server) để tránh bị xóa cùng lúc khi server chính bị tấn công.
- Thiết lập backup tự động cho:
- Giám sát và log hoạt động:
- Ghi log chi tiết các hành động:
- Tạo, sửa, xóa lịch đăng.
- Thay đổi token, thêm mới kết nối social.
- Chỉnh sửa caption, media, link.
- Thiết lập cảnh báo khi:
- Có số lượng lớn bài đăng bất thường trong thời gian ngắn.
- Có thay đổi token hoặc cấu hình API ngoài khung giờ làm việc.
- Có IP lạ đăng nhập vào hệ thống quản trị auto-post.
- Ghi log chi tiết các hành động:
Khi có sự cố, việc đã có sẵn backup lịch đăng, nội dung và log chi tiết sẽ giúp đội ngũ kỹ thuật và marketing:
- Khoanh vùng thời gian bị tấn công.
- Xác định bài nào bị chèn link độc hại, bài nào bị sửa caption.
- Khôi phục nhanh nội dung sạch, giảm thời gian gián đoạn chiến dịch.
Nội dung social phải dẫn về trang an toàn, đúng CTA và không bị chuyển hướng độc hại
Sau khi website bị hack, ngay cả khi đã dọn sạch mã độc trên server, vẫn còn một lớp rủi ro khác: các link đã được phát tán trên social. Những link này có thể:
- Dẫn đến trang 404 hoặc trang lỗi do:
- URL bị đổi cấu trúc khi khôi phục website.
- Trang bị xóa trong quá trình xử lý sự cố.
- Bị redirect sang domain lạ nếu:
- File .htaccess, cấu hình web server, hoặc plugin redirect vẫn còn mã độc.
- DNS, cấu hình proxy/CDN bị chỉnh sửa, trỏ sang server của hacker.
- Dẫn đến trang có cảnh báo bảo mật từ trình duyệt hoặc Google Safe Browsing do:
- Domain hoặc URL đã bị liệt vào danh sách nguy hiểm.
- Chứng chỉ SSL bị cấu hình sai, hoặc bị cảnh báo “không an toàn”.
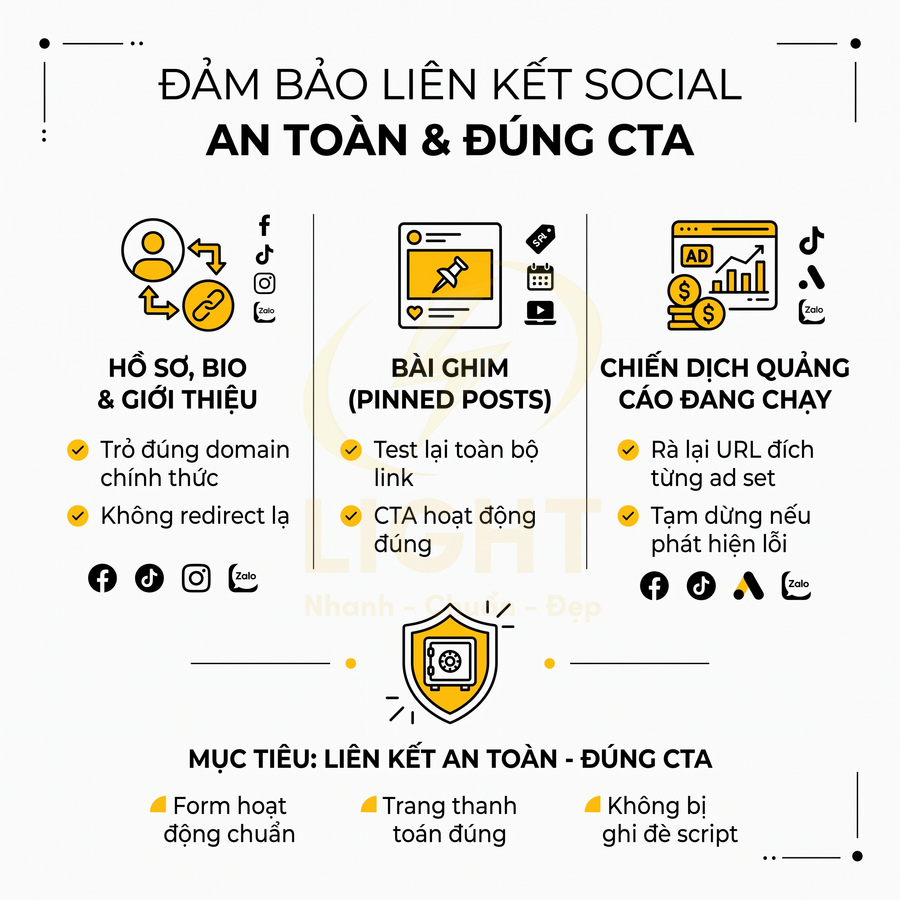
Để bảo vệ trải nghiệm người dùng và giữ vững hiệu quả chuyển đổi (conversion), cần có quy trình kiểm tra lại các link quan trọng trên social sau sự cố:
- Kiểm tra link trong bio, profile, phần giới thiệu:
- Facebook, TikTok, Instagram, Zalo OA, Google Business Profile thường có 1–2 vị trí link chính (website, landing page, linktree…).
- Đây là nơi người dùng click nhiều nhất, nên phải đảm bảo:
- Link trỏ đúng domain chính thức.
- Không qua các redirect lạ, short link không rõ nguồn gốc.
- Trang đích có SSL hợp lệ, không báo “Not secure”.
- Kiểm tra bài ghim (pinned post):
- Bài ghim thường là:
- Thông báo quan trọng.
- Chiến dịch lớn (sale, ra mắt sản phẩm, webinar…).
- Form đăng ký, landing page thu lead.
- Cần test lại toàn bộ link trong bài ghim:
- Đảm bảo CTA (đăng ký, mua hàng, tải tài liệu…) hoạt động đúng.
- Không có redirect vòng, redirect sang domain lạ, hoặc popup lạ xuất hiện.
- Bài ghim thường là:
- Kiểm tra các chiến dịch đang chạy quảng cáo:
- Đối với Facebook Ads, TikTok Ads, Google Ads, Zalo Ads:
- Rà lại URL đích trong từng ad set, từng mẫu quảng cáo.
- Test click từ giao diện người dùng (không chỉ xem trong trình quản lý quảng cáo).
- Nếu phát hiện link lỗi hoặc redirect độc hại:
- Tạm dừng ngay chiến dịch liên quan.
- Sửa link, test lại, sau đó mới bật lại quảng cáo.
- Đối với Facebook Ads, TikTok Ads, Google Ads, Zalo Ads:
Ngoài việc đảm bảo link an toàn, cần xác nhận rằng CTA và hành trình người dùng (user journey) vẫn đúng như thiết kế ban đầu:
- Form đăng ký vẫn gửi dữ liệu về đúng hệ thống CRM, không bị chèn thêm field lạ.
- Trang thanh toán không bị thêm bước trung gian, không yêu cầu thông tin nhạy cảm bất thường.
- Các nút “Mua ngay”, “Đăng ký ngay” không bị override bởi script lạ hoặc popup dẫn sang site khác.
Kiểm tra bài đăng tự động sau sự cố giúp tránh lan truyền link độc hại và mất uy tín thương hiệu
Sau khi xử lý xong phần kỹ thuật trên website (dọn mã độc, vá lỗ hổng, đổi mật khẩu, cập nhật plugin…), một bước quan trọng thường bị bỏ qua là rà soát toàn bộ bài đăng tự động trong giai đoạn xảy ra sự cố. Đây là giai đoạn hacker có thể đã:
- Chèn link độc hại vào caption hoặc comment tự động.
- Thay đổi URL trong các bài post đã lên lịch sẵn.
- Tạo thêm các bài đăng mới thông qua API mà không ai để ý.
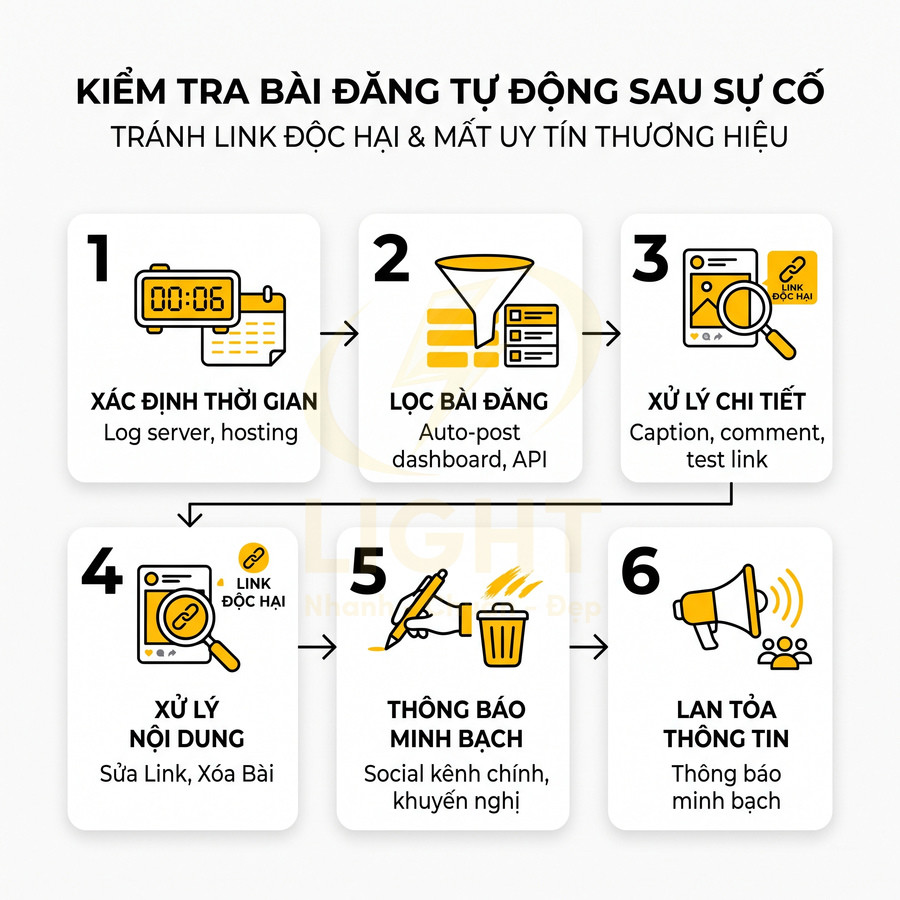
Quy trình kiểm tra nên được thực hiện có hệ thống, ưu tiên theo mức độ rủi ro:
- Bước 1: Xác định khung thời gian sự cố:
- Dựa trên log server, log hệ thống auto-post, thông báo từ hosting hoặc từ người dùng.
- Xác định khoảng thời gian “nghi ngờ” (ví dụ: từ 10h ngày 01 đến 18h ngày 03).
- Bước 2: Lọc các bài đăng tự động trong khoảng thời gian đó:
- Sử dụng:
- Dashboard của hệ thống auto-post.
- API của Facebook, TikTok, Zalo, Google để liệt kê post theo thời gian.
- Phân loại:
- Bài đúng kế hoạch (đã có trong lịch đăng gốc).
- Bài lạ, không có trong lịch, hoặc nội dung khác biệt đáng kể.
- Sử dụng:
- Bước 3: Kiểm tra link và nội dung chi tiết:
- Đối chiếu caption, ảnh, link với bản lưu trong hệ thống (hoặc backup) để phát hiện chỉnh sửa.
- Test click từng link:
- Nếu dẫn đến trang 404, trang lạ, hoặc bị cảnh báo bảo mật → đánh dấu cần xử lý.
- Nếu redirect qua nhiều bước, domain lạ → xem xét xóa hoặc sửa ngay.
- Bước 4: Xóa hoặc chỉnh sửa các bài chứa link độc hại:
- Ưu tiên:
- Bài có reach cao, nhiều tương tác.
- Bài đang được chạy quảng cáo hoặc được ghim.
- Với bài quan trọng, có thể:
- Chỉnh sửa caption, thay link sạch.
- Gắn thêm ghi chú ngắn giải thích nếu cần.
- Với bài hoàn toàn độc hại, không thuộc chiến dịch nào → xóa hẳn.
- Ưu tiên:
- Bước 5: Thông báo minh bạch cho người dùng:
- Khi có khả năng người dùng đã click vào link xấu, nên:
- Đăng một thông báo chính thức trên các kênh social chính.
- Giải thích ngắn gọn:
- Thời gian xảy ra sự cố.
- Loại rủi ro (ví dụ: link dẫn đến trang giả mạo, không phải trang chính thức).
- Khuyến nghị người dùng:
- Không nhập mật khẩu, thông tin thẻ trên các trang lạ.
- Đổi mật khẩu nếu nghi ngờ đã cung cấp thông tin.
- Giữ giọng điệu trách nhiệm, minh bạch, không đổ lỗi, thể hiện rằng thương hiệu coi trọng an toàn của khách hàng và đã triển khai biện pháp khắc phục.
- Khi có khả năng người dùng đã click vào link xấu, nên:
Việc chủ động kiểm tra, làm sạch và thông báo không chỉ giúp hạn chế lan truyền link độc hại, mà còn là một phần quan trọng của incident response trong bối cảnh thương hiệu vận hành đa kênh (omnichannel), nơi website, social, CRM và quảng cáo đều liên thông chặt chẽ.
Quy trình xử lý website bán hàng bị hack để giảm thiệt hại SEO và doanh thu
Quy trình xử lý website bán hàng bị hack cần ưu tiên hai mục tiêu: bảo vệ người dùng và hạn chế thiệt hại SEO/doanh thu. Trước hết, phải ngắt toàn bộ nguồn traffic chủ động như quảng cáo trả phí, hệ thống auto post, workflow automation và thông báo ngay cho đội ngũ nội bộ, agency, publisher để dừng dẫn link về site nhiễm mã độc. Tiếp theo là cô lập hệ thống, đổi toàn bộ mật khẩu quan trọng, rà soát user, log server, file và database để khoanh vùng lỗ hổng. Sau đó khôi phục từ backup sạch, cập nhật bản vá, quét mã độc, kiểm tra lại luồng thanh toán, form, pixel, CRM. Cuối cùng, xử lý cảnh báo trong Search Console, gửi Request Review, dọn URL spam, cập nhật sitemap và thiết lập cơ chế giám sát, cảnh báo sớm.
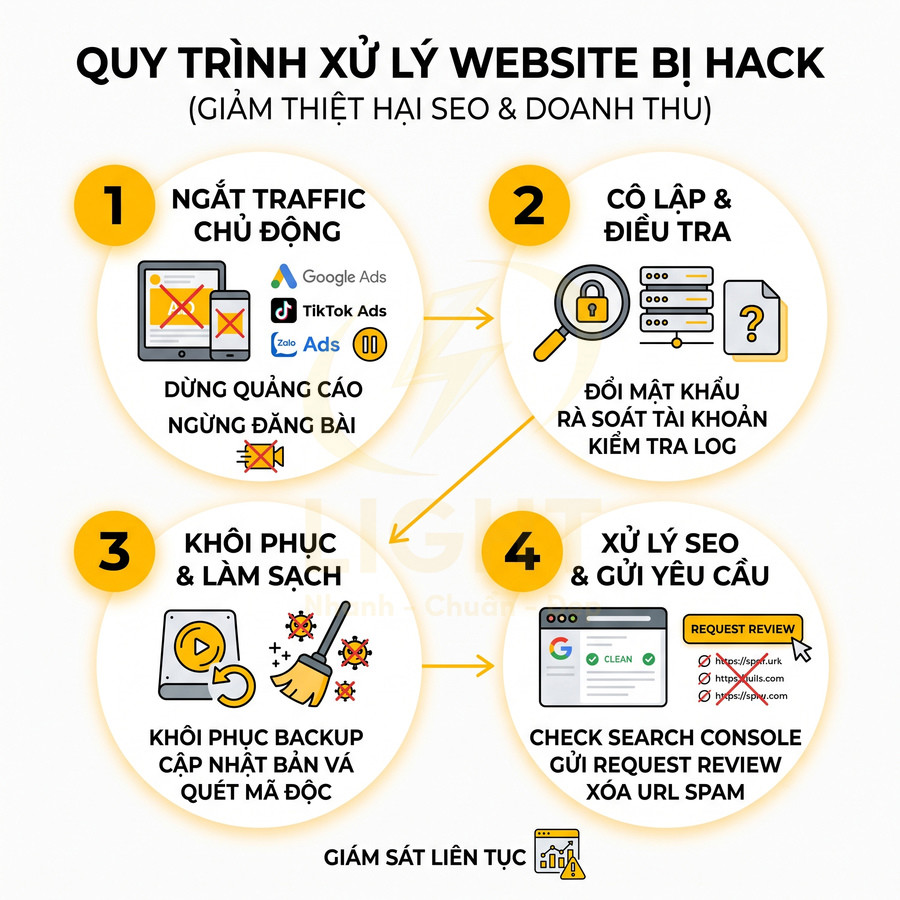
Tạm dừng quảng cáo, tự động đăng bài và các chiến dịch kéo traffic về trang bị nhiễm mã độc
Khi phát hiện website bán hàng bị hack, ưu tiên hàng đầu là giảm thiểu thiệt hại ngay lập tức về ngân sách, uy tín thương hiệu và rủi ro bảo mật cho người dùng. Ở giai đoạn này, chưa cần vội sửa mã nguồn, mà cần ngắt mọi nguồn traffic đang chủ động đổ về site để tránh khuếch tán sự cố.
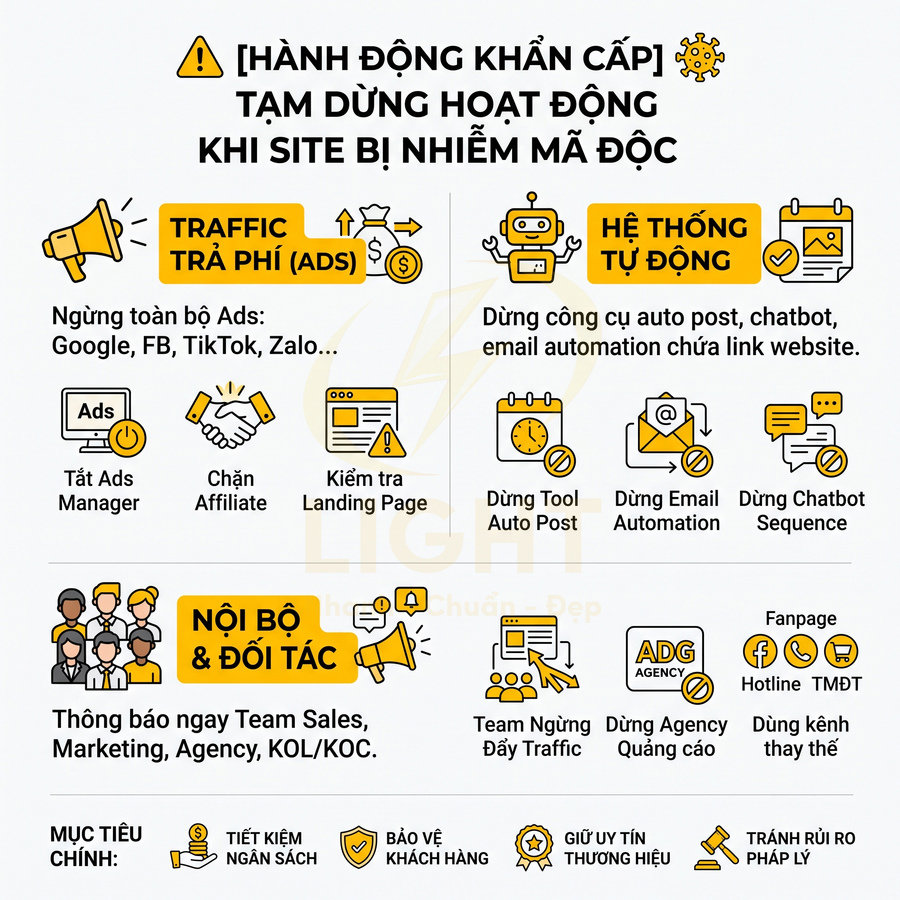
- Tạm dừng tất cả chiến dịch quảng cáo trả phí (Google Ads, Facebook Ads, TikTok Ads, Zalo Ads, affiliate, v.v.) đang dẫn traffic về website:
- Đóng hoặc tạm dừng toàn bộ campaign, ad set, ad group có URL trỏ về domain bị nhiễm.
- Kiểm tra kỹ các đường link trong quảng cáo: landing page, trang sản phẩm, trang khuyến mãi, trang thanh toán.
- Đối với affiliate hoặc đối tác media, cần gửi thông báo tạm dừng ngay để họ ngừng chạy link.
- Tạm dừng hệ thống tự động đăng bài có chứa link website:
- Dừng các tool auto post lên Facebook, Instagram, TikTok, Zalo, forum, blog vệ tinh.
- Dừng các workflow trong hệ thống marketing automation (VD: email sequence, chatbot, SMS) đang gửi link về site.
- Kiểm tra các kịch bản remarketing, retargeting có gắn link website trong nội dung.
- Thông báo nội bộ và đối tác liên quan:
- Thông báo cho team marketing, sales, CSKH, vận hành để không tiếp tục đẩy traffic về các trang nghi ngờ bị nhiễm.
- Thông báo cho agency, đối tác quảng cáo, publisher, KOL/KOC nếu họ đang gắn link website trong nội dung.
- Hướng dẫn tạm thời sử dụng kênh thay thế (fanpage, hotline, sàn TMĐT) để xử lý đơn hàng trong thời gian site gián đoạn.
Các hành động này giúp:
- Giảm lãng phí ngân sách quảng cáo: tránh việc tiếp tục đốt tiền vào traffic dẫn đến trang lỗi, trang cảnh báo bảo mật hoặc trang bị chuyển hướng sang site lạ.
- Hạn chế số người dùng tiếp xúc với mã độc: giảm nguy cơ người dùng bị đánh cắp thông tin thẻ, tài khoản, cookie hoặc bị lừa đảo.
- Giảm tốc độ lan truyền link độc hại trên social và các kênh khác: hạn chế việc Google và các nền tảng khác ghi nhận thêm tín hiệu xấu về domain (spam, phishing, malware).
- Giảm rủi ro pháp lý và uy tín thương hiệu: tránh việc khách hàng tố cáo, báo cáo lừa đảo, hoặc khiếu nại do bị mất dữ liệu khi truy cập website.
Cô lập website, đổi mật khẩu, kiểm tra tài khoản quản trị, log server, file lạ và database bất thường
Sau khi đã ngắt các nguồn traffic chủ động, bước tiếp theo là cô lập hệ thống và điều tra sơ bộ để ngăn chặn hacker tiếp tục khai thác, đồng thời thu thập dấu vết phục vụ việc xử lý triệt để.
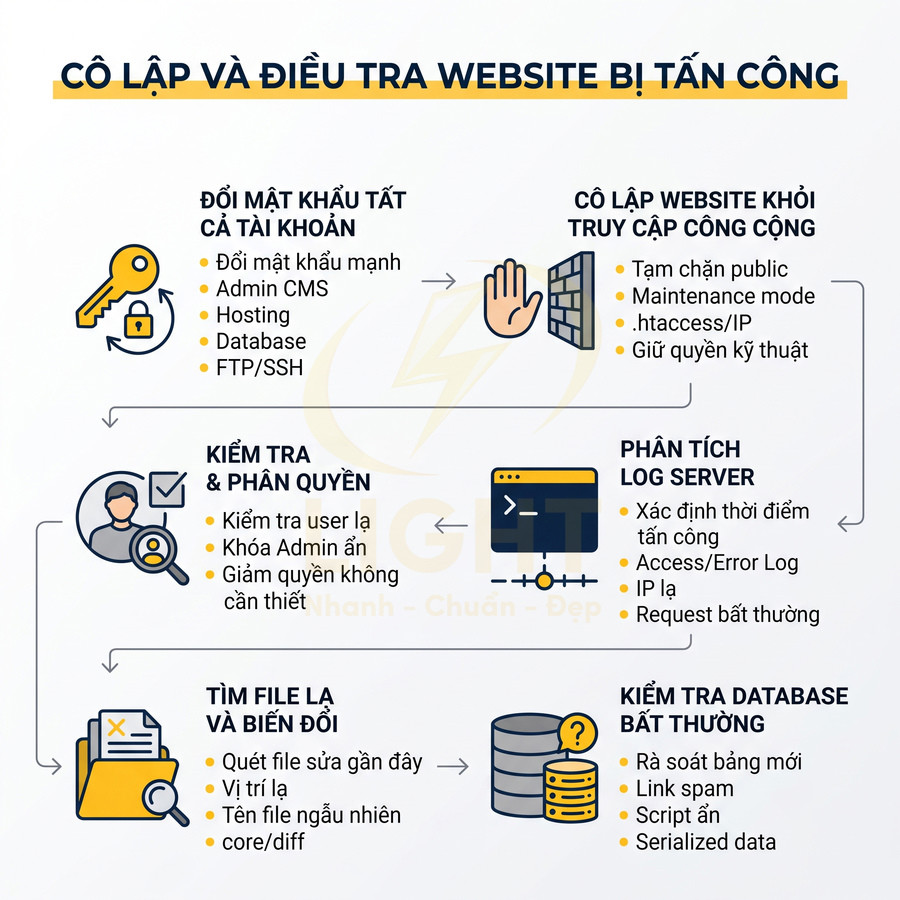
- Đổi mật khẩu tất cả tài khoản quan trọng:
- Admin CMS (WordPress, Magento, OpenCart, Shopify self-hosted, v.v.).
- Tài khoản hosting, control panel (cPanel, Plesk, DirectAdmin).
- Tài khoản FTP/SFTP, SSH, Git (nếu có deploy qua repository).
- Tài khoản database (MySQL, MariaDB, PostgreSQL, v.v.).
- Email quản trị, email dùng để reset mật khẩu các dịch vụ trên.
Nên sử dụng mật khẩu mạnh (dài > 12 ký tự, có chữ hoa, chữ thường, số, ký tự đặc biệt) và bật 2FA cho các tài khoản hỗ trợ.
- Cô lập website khỏi truy cập public nếu cần:
- Tạm thời bật chế độ maintenance hoặc chặn truy cập bằng .htaccess, firewall, hoặc giới hạn IP (chỉ cho phép IP nội bộ).
- Nếu nghi ngờ bị chèn mã độc phát tán malware, có thể tạm thời trỏ DNS về trang thông báo bảo trì an toàn.
- Đảm bảo vẫn giữ quyền truy cập kỹ thuật (SSH, SFTP, panel) để xử lý.
- Kiểm tra tài khoản quản trị và phân quyền:
- Rà soát danh sách user trong CMS, hosting, FTP, database.
- Xóa hoặc khóa ngay các tài khoản lạ, tài khoản không rõ chủ sở hữu, hoặc tài khoản bị nâng quyền bất thường.
- Giảm quyền các user không cần thiết: chỉ để quyền admin cho người thực sự cần, còn lại chuyển về editor, author, v.v.
- Phân tích log server:
- Kiểm tra access log, error log của web server (Apache, Nginx, LiteSpeed).
- Xác định thời điểm đầu tiên có dấu hiệu bất thường: request lạ, upload file, truy cập vào các script admin ẩn.
- Ghi nhận IP, user-agent, đường dẫn bị khai thác (VD: lỗ hổng upload, form contact, plugin cũ).
- Đối chiếu với log của firewall (nếu có) để xem các request bị chặn hoặc cho phép.
- Quét file để tìm file lạ, file bị chỉnh sửa gần đây:
- Liệt kê các file được sửa đổi trong khoảng thời gian nghi ngờ (dựa trên mtime).
- Tìm các file có tên lạ, tên ngẫu nhiên, hoặc nằm ở vị trí không hợp lý (VD: trong thư mục upload nhưng là file .php).
- Kiểm tra các file core của CMS, plugin, theme xem có bị chèn mã độc (obfuscated code, eval, base64_decode, gzinflate, shell).
- Sử dụng công cụ so sánh với bản gốc (diff với bản sạch, checksum) để phát hiện thay đổi.
- Kiểm tra database để phát hiện bảng, record bất thường:
- Rà soát các bảng mới được tạo gần đây, bảng có tên lạ, hoặc kích thước phình to bất thường.
- Kiểm tra các bảng chứa nội dung (posts, pages, options, settings) xem có bị chèn link spam, script, iframe, redirect.
- Tìm các record chứa mã độc ẩn trong trường text, HTML, hoặc serialized data.
- Ghi lại cấu trúc và dữ liệu nghi ngờ để đối chiếu với bản backup sạch.
Giai đoạn này mục tiêu là khoanh vùng phạm vi tấn công, hiểu được vector xâm nhập (plugin lỗi, mật khẩu yếu, lộ thông tin, lỗ hổng server) để tránh lặp lại sau khi khôi phục.
Khôi phục từ backup sạch, cập nhật bản vá, quét mã độc và kiểm tra lại thanh toán, form, pixel, CRM
Khi đã có đủ thông tin về phạm vi và cách thức tấn công, bước tiếp theo là khôi phục hệ thống về trạng thái an toàn, đồng thời đảm bảo toàn bộ luồng kinh doanh và tracking marketing hoạt động chính xác. Li và cộng sự (2016), trong Remedying Web Hijacking: Notification Effectiveness and Webmaster Comprehension, theo dõi 760.935 sự cố website bị chiếm quyền. Khoảng 80% quản trị viên làm sạch thành công các dấu hiệu trong lần yêu cầu xem xét đầu tiên, nhưng hơn 12% website bị tấn công lại trong vòng 30 ngày. Nhóm tác giả nhận thấy nhiều chủ website xử lý triệu chứng mà chưa giải quyết nguyên nhân. Khôi phục phải đi kèm đóng đường xâm nhập, gồm vá lỗ hổng, thu hồi quyền truy cập bị lộ và kiểm tra mã còn sót. Theo dõi sau phục hồi giúp phát hiện dấu hiệu tái nhiễm.
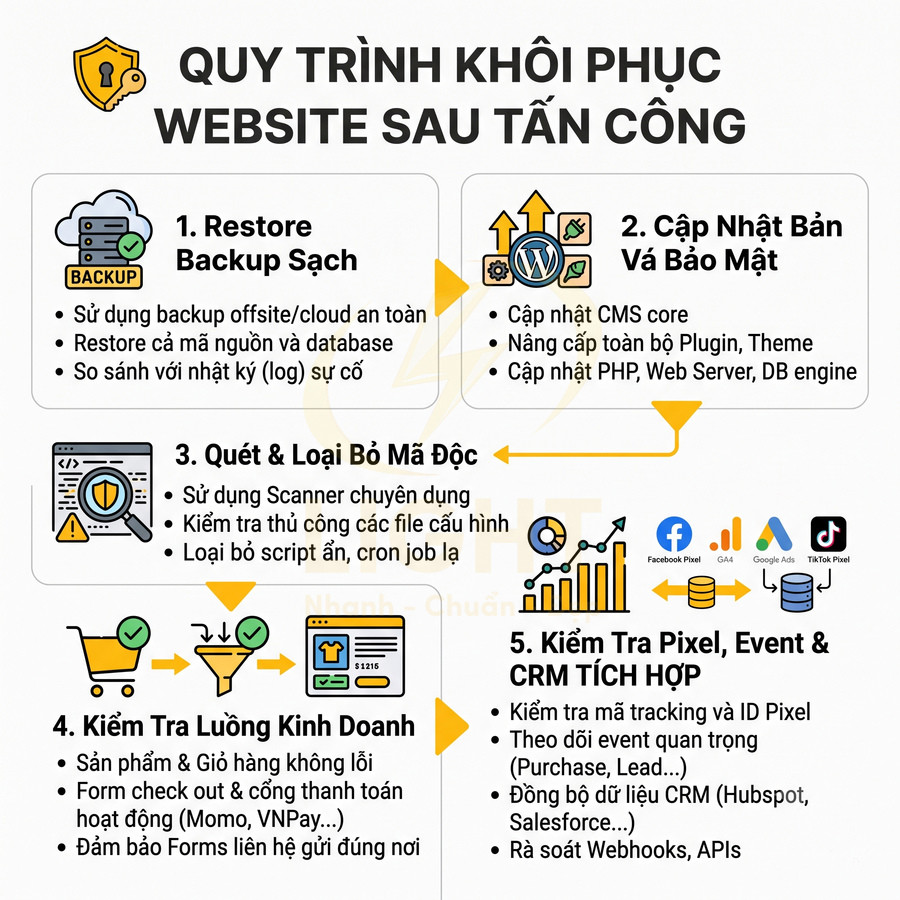
- Khôi phục website từ backup sạch:
- Ưu tiên sử dụng bản backup trước thời điểm bị hack, đã được lưu trữ ở nơi an toàn (offsite, cloud backup).
- Khôi phục cả mã nguồn và database, hoặc từng phần nếu xác định được phần nào bị nhiễm.
- Sau khi restore, so sánh với log để đảm bảo không khôi phục lại các file đã bị cài mã độc từ trước.
- Nếu không có backup sạch, cần tiến hành làm sạch thủ công: gỡ mã độc trong file, dọn dữ liệu spam trong database, thay thế file core bằng bản gốc.
- Cập nhật CMS, plugin, theme, module lên phiên bản mới nhất:
- Cập nhật core CMS để vá các lỗ hổng bảo mật đã được công bố.
- Cập nhật toàn bộ plugin, extension, module, theme đang sử dụng; gỡ bỏ những plugin không còn dùng đến.
- Kiểm tra lại các plugin/theme từ nguồn không uy tín, cân nhắc thay thế bằng giải pháp chính thống.
- Đảm bảo môi trường server (PHP, web server, database engine) cũng được cập nhật bản vá bảo mật.
- Quét mã độc bằng công cụ chuyên dụng và kiểm tra thủ công:
- Sử dụng các scanner bảo mật (server-level hoặc CMS-level) để quét toàn bộ thư mục webroot.
- Tìm kiếm các pattern mã độc phổ biến: mã hóa base64, eval, shell, backdoor, file uploader ẩn.
- Kiểm tra thủ công các file cấu hình quan trọng (wp-config.php, configuration.php, index.php, .htaccess, v.v.).
- Đảm bảo không còn script ẩn, cron job lạ, hoặc scheduled task có thể tái nhiễm mã độc.
- Kiểm tra lại toàn bộ luồng chuyển đổi kinh doanh:
- Luồng xem sản phẩm: trang danh mục, trang chi tiết sản phẩm phải load đúng, không redirect lạ, không chèn popup độc hại.
- Luồng thêm giỏ hàng: kiểm tra chức năng add to cart, update cart, voucher, phí ship.
- Luồng thanh toán: form checkout, cổng thanh toán (VNPay, MoMo, OnePay, Stripe, PayPal, v.v.) hoạt động bình thường, không bị chèn field lạ hoặc redirect sang domain khác.
- Form liên hệ, form đăng ký, form nhận báo giá: đảm bảo dữ liệu gửi về đúng email, CRM, không bị chèn script thu thập dữ liệu.
- Kiểm tra lại pixel, event tracking, CRM và các tích hợp marketing:
- Kiểm tra Facebook Pixel, Google Analytics/GA4, Google Ads Conversion, TikTok Pixel, v.v.:
- Đảm bảo mã tracking không bị thay thế bằng ID của bên thứ ba.
- Kiểm tra các event quan trọng: ViewContent, AddToCart, InitiateCheckout, Purchase, Lead.
- Kiểm tra tích hợp CRM (HubSpot, Salesforce, Getfly, v.v.):
- Đảm bảo dữ liệu khách hàng, đơn hàng, lead vẫn được đồng bộ chính xác.
- Đảm bảo không có endpoint API lạ được thêm vào để hút dữ liệu ra ngoài.
- Kiểm tra các webhook, integration với hệ thống ERP, kho, vận chuyển để tránh rò rỉ dữ liệu đơn hàng.
- Kiểm tra Facebook Pixel, Google Analytics/GA4, Google Ads Conversion, TikTok Pixel, v.v.:
Ở giai đoạn này, mục tiêu là đảm bảo website sạch, an toàn và vận hành đúng, không chỉ về mặt kỹ thuật mà còn về mặt dữ liệu kinh doanh và tracking marketing, tránh mất mát dữ liệu hoặc sai lệch báo cáo.
Gửi yêu cầu Google xem xét lại sau khi xử lý cảnh báo bảo mật và URL spam
Sau khi đã làm sạch website và củng cố bảo mật, cần xử lý phần liên quan đến SEO và tín hiệu tin cậy trên Google để khôi phục thứ hạng và traffic tự nhiên.
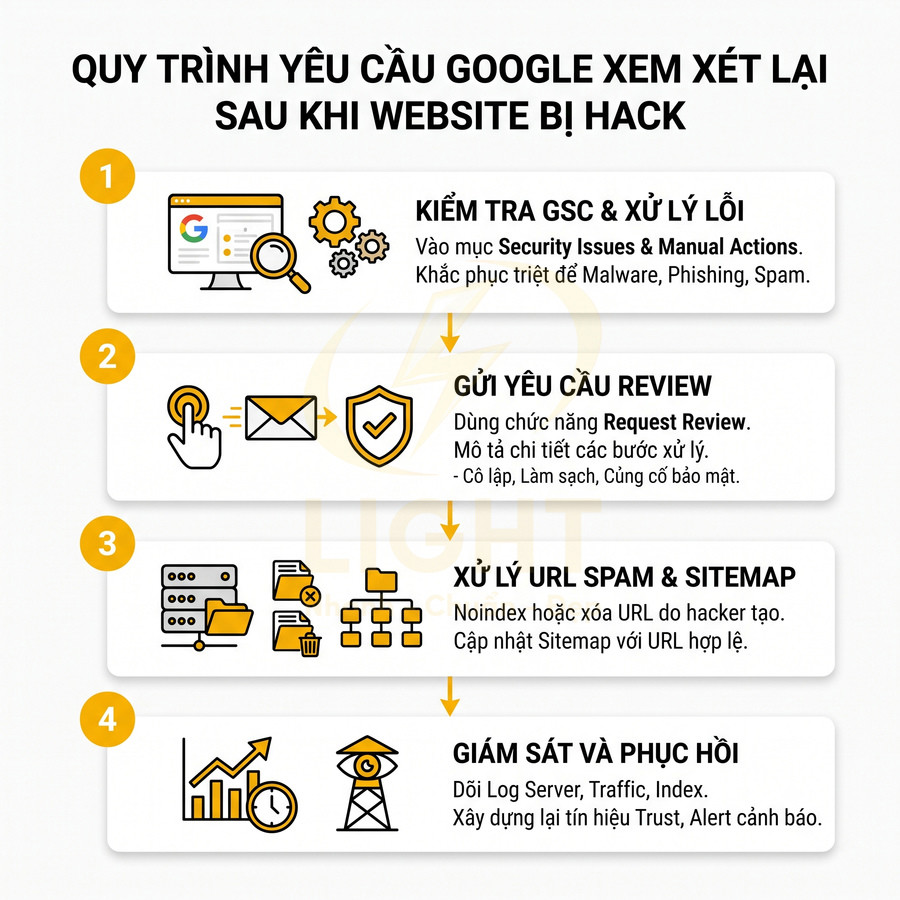
- Kiểm tra và xử lý cảnh báo trong Google Search Console:
- Truy cập Google Search Console, vào mục Security Issues để xem các cảnh báo về malware, phishing, hacked content.
- Nếu có cảnh báo trong Manual Actions (tác vụ thủ công) liên quan đến spam, hacked site, cần đọc kỹ mô tả và ví dụ URL bị ảnh hưởng.
- Đảm bảo các vấn đề được nêu trong cảnh báo đã được xử lý triệt để (xóa mã độc, xóa nội dung spam, chặn truy cập file độc hại).
- Xác nhận đã khắc phục và gửi yêu cầu xem xét lại (Request Review):
- Trong phần Security Issues hoặc Manual Actions, sử dụng chức năng Request Review.
- Mô tả chi tiết các bước đã thực hiện:
- Cách phát hiện và cô lập sự cố.
- Cách làm sạch mã nguồn, database, xóa URL spam.
- Các biện pháp bảo mật bổ sung: đổi mật khẩu, cập nhật bản vá, cấu hình firewall, hạn chế quyền.
- Giữ nội dung giải trình ngắn gọn nhưng cụ thể và có tính kỹ thuật, thể hiện rằng vấn đề đã được xử lý tận gốc.
- Loại bỏ hoặc noindex các URL spam, cập nhật sitemap:
- Rà soát các URL bị hacker tạo ra (thường là trang tiếng nước ngoài, nội dung spam, pharma, casino, v.v.).
- Xóa hoàn toàn các URL này khỏi hệ thống nếu có thể; nếu không, dùng noindex và chặn bằng robots.txt hoặc password protect.
- Cập nhật sitemap để chỉ chứa các URL hợp lệ, không còn URL spam hoặc URL trả về lỗi.
- Dùng chức năng URL Removal trong Search Console để yêu cầu ẩn tạm thời các URL spam khỏi kết quả tìm kiếm nếu cần.
Trong thời gian Google xử lý yêu cầu xem xét lại, cần:
- Tiếp tục giám sát log server, traffic và index:
- Theo dõi access log để phát hiện request bất thường, dấu hiệu cố gắng khai thác lại.
- Giám sát traffic từ các nguồn lạ, spike bất thường từ quốc gia không phải thị trường mục tiêu.
- Kiểm tra thường xuyên báo cáo Coverage, Security Issues, Manual Actions trong Search Console.
- Thiết lập cảnh báo sớm:
- Cài đặt alert khi có thay đổi lớn về số lượng URL index, traffic organic giảm đột ngột, hoặc xuất hiện nhiều 404/5xx.
- Sử dụng các công cụ giám sát uptime, thay đổi file, thay đổi DNS để phát hiện sớm sự cố tái diễn.
- Xây dựng lại tín hiệu tin cậy:
- Cập nhật nội dung chất lượng, tối ưu onpage, cải thiện trải nghiệm người dùng để tăng lại tín hiệu tích cực.
- Thông báo minh bạch cho khách hàng (nếu phù hợp) về việc sự cố đã được xử lý và hệ thống đã an toàn.
Phòng chống website bán hàng bị hack bằng bảo mật, backup và sửa lỗi SEO toàn trang
Hệ thống phòng chống website bán hàng bị hack cần kết hợp chặt chẽ giữa bảo mật chủ động, quy trình backup và tối ưu SEO kỹ thuật. Trước hết, duy trì nền tảng an toàn bằng cách cập nhật định kỳ CMS, plugin, theme, thư viện và cấu hình máy chủ, đồng thời giới hạn quyền thực thi và tắt các chức năng không cần thiết để giảm bề mặt tấn công. Tiếp theo, xây dựng chiến lược backup nhiều lớp với cơ chế test restore, phân quyền quản trị chặt chẽ, 2FA, SSL, WAF và chống brute force nhằm đảm bảo vừa khó bị xâm nhập vừa khôi phục nhanh khi có sự cố. Cuối cùng, audit toàn bộ sitemap, robots.txt, canonical, redirect, schema, internal link và theo dõi index, traffic, log server, cảnh báo bảo mật, chuyển đổi để phát hiện sớm dấu hiệu tái nhiễm và lỗi SEO.
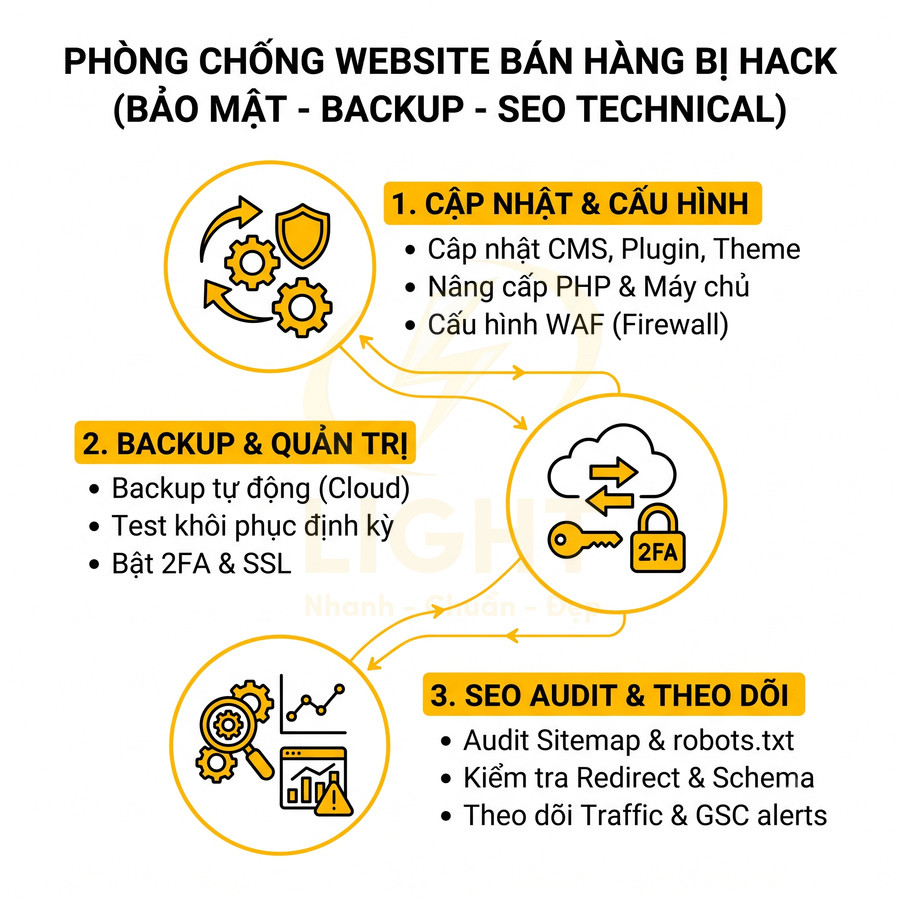
Cập nhật CMS, plugin, theme, module, thư viện và cấu hình máy chủ định kỳ
Phòng ngừa luôn rẻ hơn khắc phục, đặc biệt với website bán hàng nơi dữ liệu khách hàng, đơn hàng và thanh toán là tài sản cốt lõi. Việc cập nhật và bảo trì định kỳ không chỉ giúp vá lỗ hổng bảo mật mà còn cải thiện hiệu năng, khả năng tương thích và độ ổn định của hệ thống.
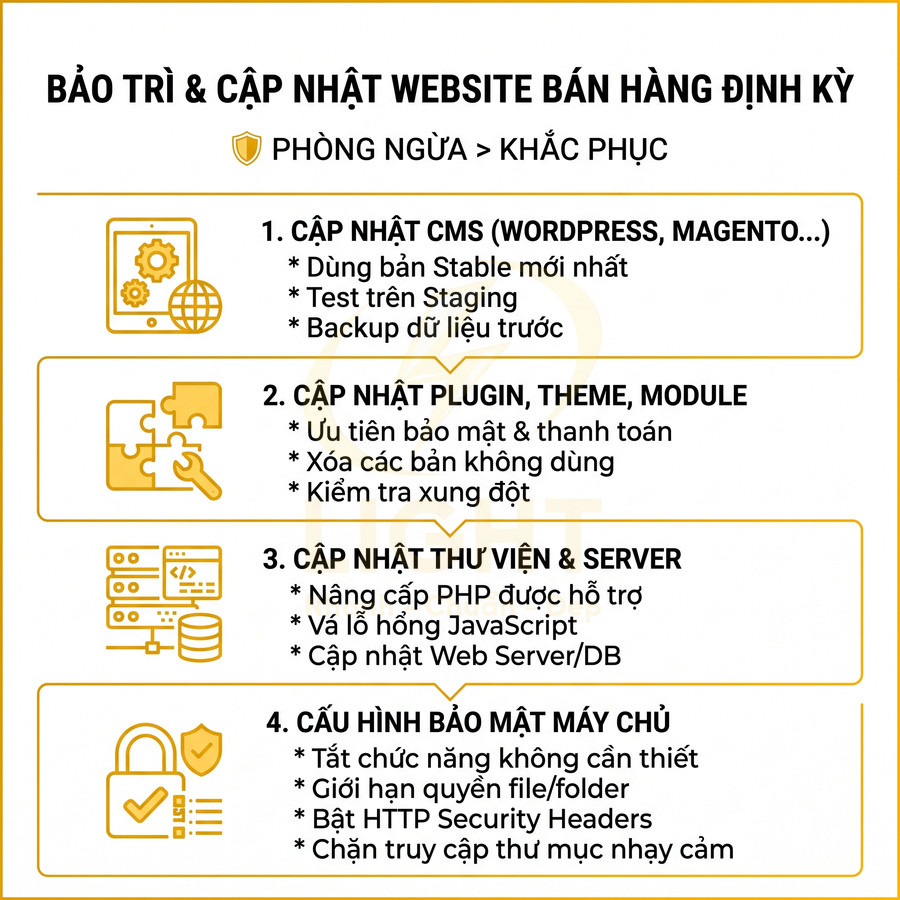
- Cập nhật CMS (WordPress, Magento, v.v.) lên phiên bản ổn định mới nhất:
- Luôn ưu tiên bản stable, tránh dùng bản beta trên môi trường production.
- Thiết lập môi trường staging để test cập nhật trước khi áp dụng lên site thật.
- Kiểm tra changelog của phiên bản mới: các bản vá bảo mật (security patch), thay đổi về database, thay đổi API.
- Đảm bảo quy trình: backup → cập nhật → kiểm thử chức năng chính (đặt hàng, thanh toán, đăng nhập).
- Cập nhật plugin, theme, module, loại bỏ plugin không dùng:
- Ưu tiên cập nhật các plugin liên quan đến bảo mật, thanh toán, form, upload file vì đây là điểm tấn công phổ biến.
- Gỡ bỏ hoàn toàn (deactivate + delete) plugin, theme không sử dụng để giảm bề mặt tấn công.
- Chỉ dùng plugin, theme từ nhà phát triển uy tín, có update thường xuyên, nhiều lượt cài đặt và đánh giá tốt.
- Kiểm tra xung đột sau khi cập nhật: lỗi JS, CSS, lỗi 500, lỗi chức năng giỏ hàng, checkout.
- Cập nhật thư viện PHP, JavaScript, server (PHP version, web server):
- Nâng cấp PHP lên phiên bản được hỗ trợ bảo mật (security support), tránh dùng phiên bản đã end-of-life.
- Cập nhật các thư viện JS phổ biến (jQuery, React, Vue, v.v.) để vá lỗ hổng XSS, prototype pollution.
- Cập nhật web server (Nginx, Apache) và database (MySQL, MariaDB) để tận dụng bản vá bảo mật và tối ưu hiệu năng.
- Rà soát các thư viện bên thứ ba (payment gateway SDK, shipping API, analytics SDK) để tránh lỗ hổng từ dependency.
- Rà soát cấu hình máy chủ, tắt chức năng không cần thiết, giới hạn quyền thực thi:
- Tắt các module, extension không dùng (PHP functions nguy hiểm như
exec,shell_exec,passthrunếu không thực sự cần). - Cấu hình quyền file/folder tối thiểu: file 644, folder 755, hạn chế quyền ghi cho user web server.
- Bật HTTP security headers:
Content-Security-Policy,X-Frame-Options,X-Content-Type-Options,Strict-Transport-Security. - Giới hạn truy cập vào thư mục nhạy cảm (wp-admin, admin, panel) bằng IP whitelist hoặc bảo vệ thêm bằng HTTP Auth.
- Vô hiệu hóa directory listing, chặn truy cập trực tiếp vào file cấu hình (wp-config.php, .env, config.php).
- Tắt các module, extension không dùng (PHP functions nguy hiểm như
Backup tự động, test restore, phân quyền quản trị, 2FA, SSL, firewall và chống brute force
Hệ thống bảo mật cơ bản cho website bán hàng cần được thiết kế theo nhiều lớp (defense in depth), kết hợp backup, kiểm soát truy cập, mã hóa kết nối và cơ chế phát hiện – ngăn chặn tấn công. Mục tiêu là vừa giảm khả năng bị hack, vừa đảm bảo khả năng khôi phục nhanh khi có sự cố.
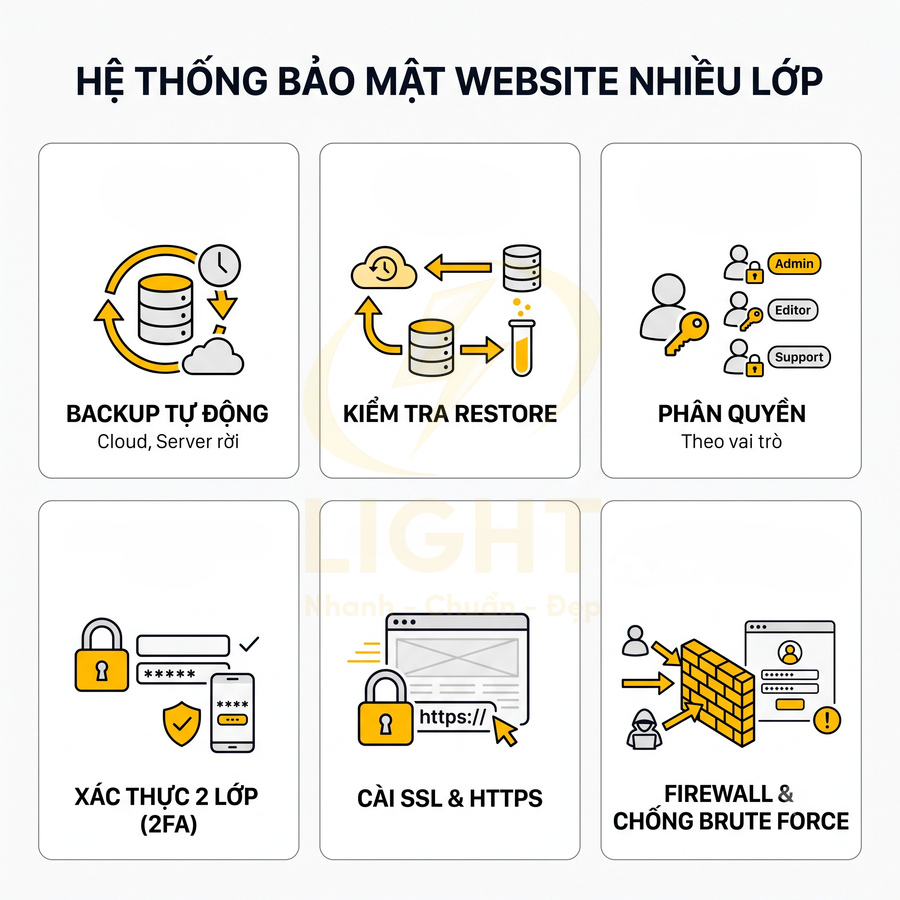
- Backup tự động hàng ngày/tuần, lưu trên server khác hoặc cloud:
- Thiết lập backup toàn bộ code, database và file upload (hình sản phẩm, hóa đơn, tài liệu).
- Lưu backup trên hệ thống tách biệt: cloud storage, server khác, không đặt trên cùng server production.
- Áp dụng chiến lược 3-2-1: 3 bản sao, 2 loại media, 1 bản ở offsite.
- Mã hóa backup chứa dữ liệu nhạy cảm (thông tin khách hàng, đơn hàng) và bảo vệ bằng mật khẩu mạnh.
- Test restore định kỳ để đảm bảo backup dùng được:
- Thực hiện restore thử trên môi trường staging để kiểm tra tính toàn vẹn dữ liệu.
- Kiểm tra khả năng khôi phục đầy đủ: database, media, cấu hình, plugin, theme.
- Đo thời gian khôi phục để ước lượng downtime khi xảy ra sự cố thực tế.
- Ghi lại quy trình restore chi tiết để đội ngũ kỹ thuật có thể thao tác nhanh, tránh sai sót.
- Phân quyền quản trị, không dùng chung tài khoản admin:
- Tạo tài khoản riêng cho từng nhân sự, gán role phù hợp (admin, editor, marketer, support) theo nguyên tắc least privilege.
- Không chia sẻ tài khoản admin chung; nếu cần truy cập tạm thời, tạo user riêng và xóa sau khi hoàn thành.
- Ghi log hoạt động quản trị: đăng nhập, thay đổi cấu hình, cài plugin, chỉnh sửa code.
- Vô hiệu hóa hoặc xóa tài khoản của nhân sự đã nghỉ việc hoặc không còn sử dụng.
- Bật 2FA cho tài khoản quan trọng:
- Kích hoạt xác thực hai lớp (2FA) cho tài khoản admin, tài khoản hosting, panel quản trị server, tài khoản thanh toán.
- Ưu tiên dùng ứng dụng tạo mã OTP (Google Authenticator, Authy, v.v.) thay vì chỉ SMS.
- Lưu trữ mã backup 2FA ở nơi an toàn để tránh bị khóa tài khoản khi mất thiết bị.
- Cài SSL và cấu hình HTTPS chuẩn:
- Sử dụng chứng chỉ SSL hợp lệ (Let’s Encrypt hoặc CA thương mại), cấu hình redirect toàn bộ HTTP sang HTTPS.
- Kiểm tra mixed content để đảm bảo mọi tài nguyên (hình ảnh, JS, CSS) đều tải qua HTTPS.
- Bật HSTS để trình duyệt luôn ưu tiên kết nối HTTPS, giảm nguy cơ tấn công man-in-the-middle.
- Đảm bảo các trang thanh toán, đăng nhập, tài khoản khách hàng luôn được mã hóa đầy đủ.
- Firewall ứng dụng web và cơ chế chống brute force đăng nhập:
- Cài đặt Web Application Firewall (WAF) để chặn các mẫu tấn công phổ biến: SQL injection, XSS, file inclusion, path traversal.
- Giới hạn số lần đăng nhập sai, khóa tạm thời IP hoặc tài khoản khi vượt ngưỡng.
- Ẩn hoặc đổi URL trang đăng nhập mặc định (ví dụ: wp-login.php) để giảm scan tự động.
- Thiết lập blacklist/whitelist IP, chặn quốc gia hoặc dải IP không liên quan đến thị trường mục tiêu nếu cần.
Audit sitemap, robots.txt, canonical, redirect, schema, internal link và URL lạ sau mỗi lần khắc phục
Sau mỗi lần xử lý sự cố bảo mật hoặc cập nhật lớn, website bán hàng cần được audit SEO kỹ thuật toàn diện để loại bỏ dấu vết spam, khôi phục cấu trúc crawl/index chuẩn và tránh mất thứ hạng từ khóa quan trọng.
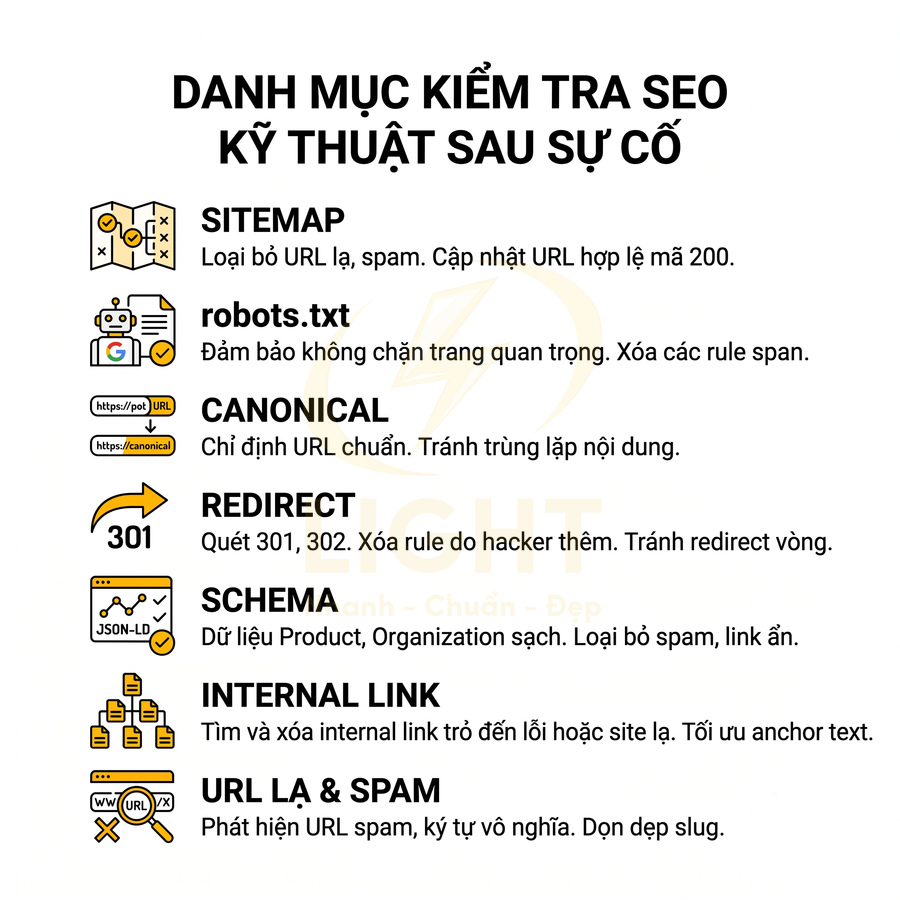
- Sitemap: loại bỏ URL spam, cập nhật URL hợp lệ:
- Quét sitemap để phát hiện URL lạ: slug chứa từ khóa spam, ký tự vô nghĩa, thư mục không tồn tại.
- Đảm bảo sitemap chỉ chứa URL trả về mã 200, không chứa 404, 5xx, redirect hoặc URL noindex.
- Cập nhật sitemap sau khi xóa mã độc, xóa URL spam, xóa sản phẩm hoặc danh mục bị chèn.
- Gửi lại sitemap trong Google Search Console để Google thu thập lại cấu trúc chuẩn.
- robots.txt: đảm bảo không chặn nhầm trang quan trọng:
- Kiểm tra các dòng
Disallowđể chắc chắn không chặn trang sản phẩm, danh mục, trang thanh toán, trang tài khoản. - Loại bỏ các rule do hacker chèn nhằm chặn index trang sạch và ưu tiên trang spam.
- Đảm bảo file robots.txt không bị redirect đến URL lạ hoặc chứa link spam.
- Sử dụng công cụ kiểm tra robots trong GSC để test khả năng crawl của bot.
- Kiểm tra các dòng
- Canonical: tránh trùng lặp nội dung, chỉ định URL chuẩn:
- Rà soát thẻ
rel="canonical"trên trang sản phẩm, danh mục, filter, pagination. - Đảm bảo canonical không trỏ đến URL spam, subdomain lạ hoặc domain khác do hacker chèn.
- Chuẩn hóa canonical cho các biến thể URL (tham số UTM, sort, filter) để tránh phân tán tín hiệu SEO.
- Kiểm tra các template (product, category, blog) để đảm bảo canonical được sinh đúng logic.
- Rà soát thẻ
- Redirect: kiểm tra 301, 302, tránh redirect vòng, redirect lạ:
- Scan toàn bộ redirect để phát hiện chuỗi redirect dài, redirect loop, redirect đến domain lạ.
- Xóa các rule redirect do hacker thêm vào file .htaccess, cấu hình server hoặc plugin SEO.
- Chuẩn hóa redirect HTTP → HTTPS, non-www → www (hoặc ngược lại) để tránh trùng lặp.
- Đảm bảo các URL cũ quan trọng (sản phẩm, danh mục) được redirect 301 đúng đến URL mới tương ứng.
- Schema: đảm bảo dữ liệu có cấu trúc không bị chèn nội dung spam:
- Kiểm tra schema Product, Organization, Breadcrumb, FAQ, Review để phát hiện nội dung spam, link ẩn.
- Đảm bảo không có schema trỏ đến domain spam, từ khóa nhạy cảm hoặc nội dung không liên quan.
- Sử dụng công cụ kiểm tra dữ liệu có cấu trúc để phát hiện lỗi, cảnh báo và nội dung bất thường.
- Chuẩn hóa lại schema theo chuẩn mới nhất (JSON-LD), tránh trùng lặp hoặc khai báo sai loại.
- Internal link: loại bỏ link dẫn đến URL spam hoặc 404:
- Quét internal link trên toàn site để tìm link trỏ đến URL 404, 5xx, URL spam hoặc domain lạ.
- Xóa hoặc sửa các link bị chèn trong nội dung sản phẩm, blog, footer, menu, widget.
- Tối ưu lại cấu trúc internal link để ưu tiên trang sản phẩm, danh mục, landing page quan trọng.
- Đảm bảo anchor text không chứa từ khóa spam, nội dung nhạy cảm hoặc không liên quan.
Theo dõi index, traffic, log server, cảnh báo bảo mật và chuyển đổi để phát hiện tái nhiễm
Việc theo dõi liên tục giúp phát hiện sớm tái nhiễm mã độc, tấn công mới hoặc các vấn đề SEO phát sinh sau khi khắc phục. Website bán hàng cần kết hợp dữ liệu từ công cụ tìm kiếm, analytics, log server và hệ thống bảo mật để có cái nhìn toàn diện.
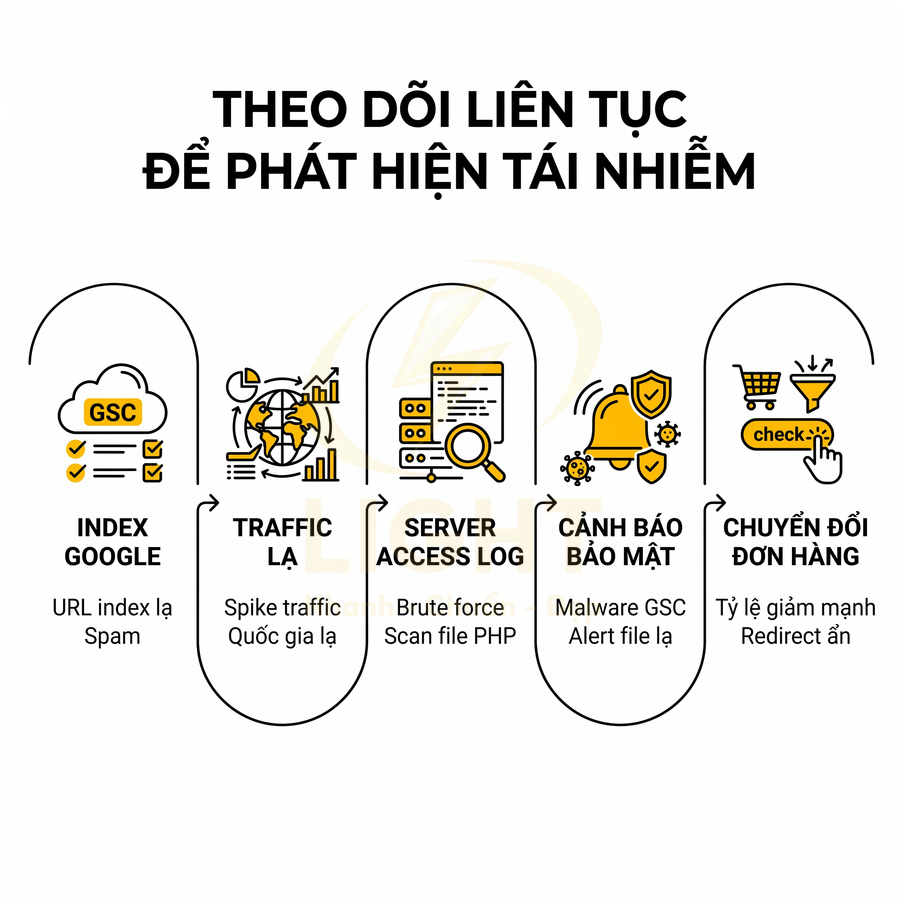
- Index: số lượng URL index, loại nội dung:
- Theo dõi số lượng URL được index trong Google Search Console, so sánh với số URL hợp lệ thực tế.
- Phát hiện đột biến tăng/giảm URL index, đặc biệt là sự xuất hiện của nhiều URL lạ, thư mục không tồn tại.
- Kiểm tra loại nội dung được index: sản phẩm, danh mục, blog, hay trang spam, tag, search, parameter.
- Sử dụng báo cáo trang bị loại trừ (Excluded) để phát hiện pattern URL spam, soft 404, crawl anomaly.
- Traffic: nguồn, quốc gia, thiết bị, hành vi bất thường:
- Giám sát traffic theo quốc gia, thiết bị, nguồn (organic, referral, direct, paid) để phát hiện lưu lượng bất thường.
- Phát hiện spike traffic từ quốc gia không phải thị trường mục tiêu, hoặc từ referral domain lạ.
- Kiểm tra hành vi người dùng: time on site rất thấp, bounce rate cực cao, truy cập hàng loạt vào URL lạ.
- Phân tích landing page có traffic tăng đột biến để xem có bị chèn nội dung spam hoặc redirect ẩn không.
- Log server: request lạ, IP đáng ngờ:
- Rà soát access log để phát hiện request bất thường: scan file PHP, truy cập vào file không tồn tại, pattern tấn công SQLi/XSS.
- Phân tích tần suất request từ một IP hoặc dải IP, phát hiện brute force, DDoS layer 7.
- Kiểm tra request đến các file upload, thư mục tạm, thư mục backup để phát hiện shell hoặc file độc hại.
- Kết hợp log server với WAF để tự động chặn IP có hành vi tấn công lặp lại.
- Cảnh báo bảo mật: từ GSC, hosting, plugin bảo mật:
- Theo dõi thông báo từ Google Search Console về malware, phishing, nội dung spam, manual action.
- Kích hoạt email alert từ nhà cung cấp hosting, dịch vụ WAF, plugin bảo mật khi phát hiện file lạ, thay đổi core, login bất thường.
- Cấu hình ngưỡng cảnh báo hợp lý để không bị “ngợp” bởi false positive nhưng vẫn phát hiện được sự cố quan trọng.
- Lưu lại lịch sử cảnh báo và hành động xử lý để đánh giá xu hướng tấn công và cải thiện cấu hình bảo mật.
- Chuyển đổi: tỷ lệ đơn hàng, form, thanh toán:
- Theo dõi conversion rate tổng thể và theo từng kênh (organic, ads, email) để phát hiện sụt giảm bất thường.
- Kiểm tra funnel: trang sản phẩm → giỏ hàng → checkout → thanh toán để xác định bước bị rớt nhiều hơn bình thường.
- Phát hiện các dấu hiệu bị chèn script, redirect ẩn trên trang thanh toán làm thất thoát đơn hàng hoặc chuyển hướng sang cổng giả mạo.
- So sánh dữ liệu analytics với dữ liệu thực tế trong hệ thống đơn hàng để phát hiện sai lệch do tracking bị can thiệp.
FAQ về website bán hàng bị hack, SEO và uy tín thương hiệu
Phần FAQ này giải đáp các lo ngại lớn nhất khi website bán hàng bị hack, tập trung vào tác động tới SEO, cảnh báo bảo mật và uy tín thương hiệu. Nội dung làm rõ vì sao website bị hack gần như luôn gây tụt hạng, mất index, bị gắn nhãn “không an toàn”, thậm chí dính Manual Action, và các yếu tố quyết định khả năng phục hồi thứ hạng. Bên cạnh đó là quy trình kỹ thuật để Google gỡ cảnh báo, chiến lược xử lý URL spam (410/404, không lạm dụng redirect), tiêu chí có nên đổi hosting/VPS, cách kiểm tra nguy cơ rò rỉ dữ liệu đơn hàng – khách hàng, vai trò của sitemap trong quá trình khôi phục, hiệu quả tương đối của giải pháp chặn click tặc, cùng khuyến nghị tần suất kiểm tra bảo mật định kỳ cho website bán hàng.
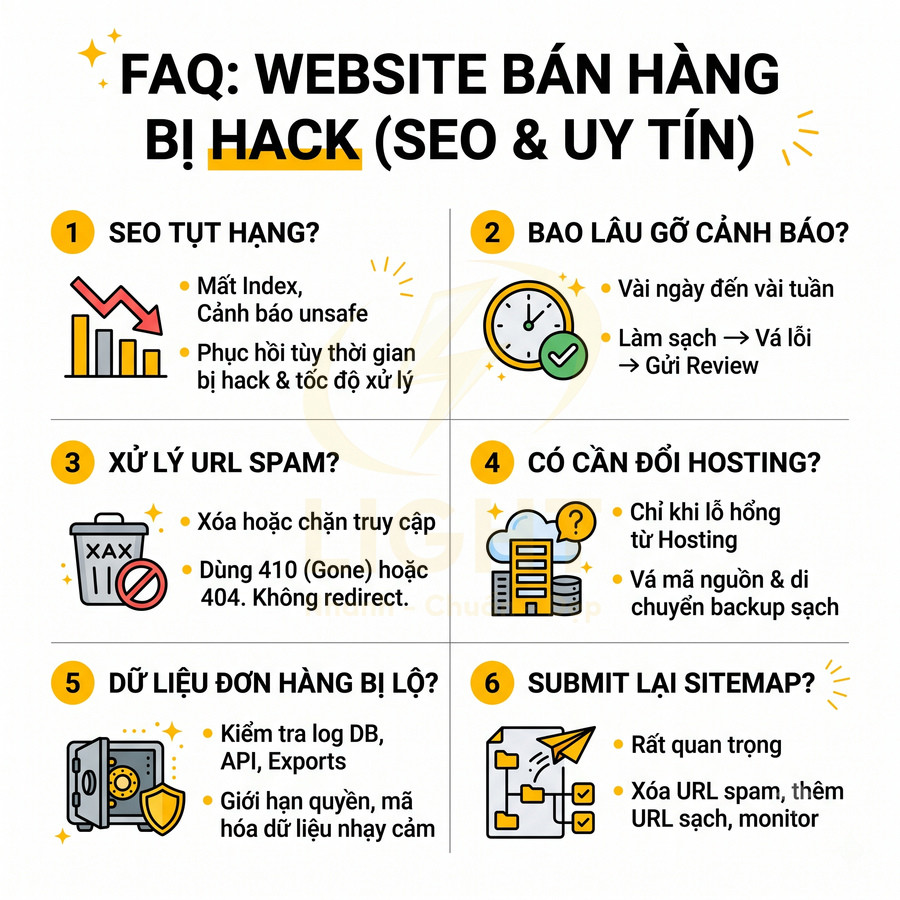
Website bị hack có làm mất thứ hạng SEO không?
Website bị hack gần như luôn tác động tiêu cực đến SEO, không chỉ ở thứ hạng mà còn ở khả năng index và mức độ tin cậy trong mắt Google. Một số cơ chế ảnh hưởng chính:
- Nội dung bị chèn spam, redirect lạ:
- Hacker thường chèn nội dung tiếng nước ngoài, nội dung người lớn, casino, thuốc, hoặc tạo hàng loạt trang con chứa từ khóa spam.
- Các trang này có thể được liên kết nội bộ từ menu, footer, hoặc sitemap giả, làm loãng chủ đề chính của website bán hàng.
- Redirect ẩn (cloaking) có thể khiến người dùng bị chuyển sang trang khác, trong khi Googlebot vẫn thấy nội dung khác, dẫn đến vi phạm Google Webmaster Guidelines.
- Google gắn cảnh báo bảo mật, giảm hiển thị:
- Website có thể bị gắn nhãn “This site may be hacked” hoặc “Trang web này có thể bị tấn công” trên kết quả tìm kiếm.
- Trình duyệt (Chrome, Firefox…) có thể hiển thị cảnh báo đỏ “Deceptive site ahead” hoặc “Trang web không an toàn”, làm giảm mạnh CTR và traffic tự nhiên.
- Trong nhiều trường hợp, Google tạm thời giảm tần suất crawl hoặc hạn chế index các URL mới cho đến khi website được xác nhận an toàn.
- Manual Actions do hacked content hoặc spam link:
- Nếu hacker chèn hệ thống link out hoặc private blog network (PBN) trên website, Google có thể áp dụng Manual Action cho “User-generated spam” hoặc “Hacked content”.
- Manual Action có thể khiến:
- Một phần URL bị loại khỏi kết quả tìm kiếm.
- Toàn bộ domain bị giảm mạnh thứ hạng hoặc gần như biến mất khỏi SERP.
- Trong Google Search Console, mục Security & Manual Actions sẽ hiển thị chi tiết loại vi phạm và phạm vi ảnh hưởng.
Sau khi khắc phục, thứ hạng có thể phục hồi một phần hoặc toàn bộ, phụ thuộc vào:
- Thời gian website bị nhiễm: Website bị hack càng lâu, càng dễ mất tín hiệu tin cậy (trust signals), backlink chất lượng có thể bị giảm giá trị.
- Mức độ thay đổi cấu trúc và nội dung: Nếu hacker chỉnh sửa sâu vào cấu trúc URL, internal link, schema, hoặc xóa/sửa nội dung quan trọng, việc phục hồi SEO sẽ khó hơn.
- Tốc độ và chất lượng xử lý:
- Dọn sạch triệt để mã độc, xóa toàn bộ cửa hậu (backdoor), cập nhật CMS, plugin, theme.
- Gửi yêu cầu xem xét lại (Reconsideration Request) rõ ràng, có mô tả chi tiết các bước đã thực hiện.
- Khôi phục nội dung gốc từ backup sạch, tối ưu lại onpage, internal link, structured data.
Trong nhiều case thực tế, nếu xử lý nhanh (trong vòng vài ngày) và website có lịch sử uy tín tốt, thứ hạng có thể phục hồi 70–100% sau vài tuần đến vài tháng. Tuy nhiên, với các website bị spam nặng, mất nhiều backlink chất lượng hoặc bị Google đánh giá lại toàn bộ chất lượng, có thể phải xây dựng lại chiến lược SEO gần như từ đầu.
Google mất bao lâu để gỡ cảnh báo website không an toàn?
Thời gian Google gỡ cảnh báo phụ thuộc vào cả yếu tố kỹ thuật lẫn mức độ tin cậy của website. Quy trình chuẩn thường gồm:
- Bước 1: Làm sạch hoàn toàn mã độc:
- Quét toàn bộ mã nguồn, database, thư mục upload, thư mục tạm.
- So sánh file core của CMS (WordPress, Magento, OpenCart…) với bản gốc để phát hiện file lạ hoặc file bị chỉnh sửa.
- Xóa shell, backdoor, script lạ, cron job bất thường, tài khoản admin giả.
- Bước 2: Khóa lỗ hổng:
- Cập nhật phiên bản CMS, plugin, theme lên bản mới nhất.
- Đổi toàn bộ mật khẩu (hosting, FTP/SFTP, database, admin panel, email liên quan).
- Cấu hình lại phân quyền file/folder, tắt chức năng không cần thiết (editor trong CMS, thực thi PHP trong thư mục upload…).
- Bước 3: Gửi yêu cầu xem xét lại trong Google Search Console:
- Vào mục Security Issues hoặc Manual Actions để xem chi tiết cảnh báo.
- Nhấn “Request Review” và mô tả cụ thể:
- Nguyên nhân (dự đoán) website bị hack.
- Các bước kỹ thuật đã thực hiện để làm sạch và vá lỗ hổng.
- Các biện pháp phòng ngừa trong tương lai.
Sau khi gửi yêu cầu, thời gian Google gỡ cảnh báo thường từ vài ngày đến vài tuần, tùy:
- Mức độ nghiêm trọng của sự cố:
- Hacked content nhẹ, ít URL: thường được xử lý nhanh hơn.
- Spam quy mô lớn, nhiều subdomain, nhiều pattern tấn công: thời gian review có thể lâu hơn.
- Khả năng chứng minh website đã an toàn:
- Nội dung mô tả trong Reconsideration Request càng chi tiết, càng tăng khả năng được xử lý nhanh.
- Nếu Google vẫn phát hiện mã độc hoặc URL spam còn tồn tại, yêu cầu có thể bị từ chối và phải gửi lại sau khi xử lý tiếp.
- Tần suất Googlebot crawl lại website:
- Website lớn, traffic cao, crawl rate tốt thường được cập nhật trạng thái nhanh hơn.
- Có thể hỗ trợ bằng cách:
- Cập nhật sitemap và submit lại.
- Dùng URL Inspection cho các trang chủ chốt (trang chủ, category chính, trang sản phẩm bán chạy).
Có nên xóa toàn bộ URL spam sau khi website bị hack không?
Việc xử lý URL spam cần có chiến lược kỹ thuật rõ ràng để tránh gây thêm tín hiệu xấu cho SEO. Các bước khuyến nghị:
- Xóa hoặc chặn truy cập các URL spam:
- Xác định toàn bộ pattern URL spam (ví dụ: /cheap-viagra-, /casino-, /ru/… ).
- Xóa file hoặc record tương ứng trong CMS/database.
- Nếu không thể xóa ngay, có thể tạm thời chặn truy cập bằng password protection hoặc IP restriction trong server config.
- Trả về mã 410 hoặc 404 cho URL không còn dùng:
- 410 Gone: báo cho Google biết URL đã bị xóa vĩnh viễn, thường giúp deindex nhanh hơn.
- 404 Not Found: chấp nhận được nếu không thể cấu hình 410, Google vẫn sẽ loại dần các URL này khỏi index.
- Không nên để URL spam trả về 200 (OK) với nội dung trống hoặc nội dung không liên quan.
- Cập nhật sitemap để loại bỏ URL spam:
- Đảm bảo sitemap chỉ chứa URL hợp lệ, có nội dung thật, không chứa URL spam hoặc URL test.
- Nếu hacker tạo sitemap giả (sitemap_hacked.xml, sitemap1.xml…), cần xóa hoặc chặn truy cập.
Không nên redirect URL spam về trang chủ hoặc trang quan trọng, vì:
- Có thể làm loãng chủ đề (topic dilution), khiến Google khó hiểu chủ đề chính của website.
- Dễ bị Google đánh giá là cố tình “tái sử dụng” tín hiệu từ URL spam, gây hiểu nhầm là hành vi thao túng.
- Người dùng truy cập từ kết quả tìm kiếm spam sẽ bị chuyển về trang không liên quan, làm tăng bounce rate và giảm trải nghiệm.
Trong một số trường hợp rất đặc biệt (ví dụ: URL spam trùng với URL cũ hợp lệ đã bị chiếm dụng), có thể cân nhắc redirect 301 về URL đúng chủ đề, nhưng cần phân tích kỹ log, lịch sử index và đảm bảo không còn nội dung spam liên quan.
Website bị hack có cần đổi hosting hoặc VPS không?
Quyết định đổi hosting/VPS nên dựa trên phân tích nguyên nhân gốc (root cause analysis), không chỉ dựa vào cảm tính. Một số tình huống:
- Không phải lúc nào cũng cần đổi hosting:
- Nếu lỗ hổng đến từ CMS, plugin, theme lỗi thời hoặc mật khẩu yếu, việc đổi hosting mà không xử lý mã nguồn chỉ làm tốn chi phí mà không tăng an toàn.
- Trong nhiều case, chỉ cần:
- Cập nhật toàn bộ phần mềm.
- Thắt chặt phân quyền file/folder.
- Cấu hình WAF (Web Application Firewall) hoặc firewall ở mức ứng dụng.
- Nên xem xét đổi hosting nếu:
- Hosting bảo mật kém, nhiều website trên cùng server bị hack:
- Shared hosting không tách biệt tốt giữa các tài khoản, dễ bị lây nhiễm chéo.
- Không có cơ chế isolation (CageFS, CloudLinux, container…).
- Nhà cung cấp không hỗ trợ tốt trong việc xử lý sự cố:
- Không hỗ trợ log chi tiết, không hỗ trợ restore backup.
- Phản hồi chậm, không có khuyến nghị kỹ thuật rõ ràng.
- Cấu hình server không đáp ứng yêu cầu bảo mật tối thiểu:
- Không bật HTTPS chuẩn, không hỗ trợ HTTP/2, TLS hiện đại.
- Không có cơ chế chống brute-force, rate limiting, hoặc không cho phép cài đặt WAF.
- Hosting bảo mật kém, nhiều website trên cùng server bị hack:
Nếu nguyên nhân đến từ mã nguồn hoặc plugin, việc đổi hosting mà không xử lý triệt để cũng không giải quyết được vấn đề. Trong trường hợp chuyển server, cần:
- Đảm bảo chỉ migrate từ backup sạch, không mang theo mã độc.
- Kiểm tra lại toàn bộ permission, cấu hình PHP, web server, database trên server mới.
- Cập nhật DNS, kiểm tra HTTPS, HSTS, redirect www/non-www, HTTP/HTTPS để tránh lỗi SEO kỹ thuật.
Làm sao biết dữ liệu đơn hàng và khách hàng có bị ảnh hưởng không?
Đối với website bán hàng, dữ liệu đơn hàng và thông tin khách hàng là tài sản cực kỳ nhạy cảm. Cần đánh giá có hệ thống:
- Kiểm tra log truy cập database, API:
- Rà soát các kết nối lạ đến database (IP bất thường, thời gian truy cập ngoài giờ, số lượng query lớn).
- Kiểm tra các truy vấn SELECT lớn vào bảng chứa:
- Thông tin khách hàng (email, số điện thoại, địa chỉ).
- Thông tin đơn hàng, lịch sử giao dịch.
- Nếu có API kết nối với hệ thống khác (ERP, CRM, mobile app), kiểm tra log request/response để phát hiện pattern bất thường.
- Kiểm tra file log của cổng thanh toán, CRM:
- Đối chiếu số lượng giao dịch, số lượng request webhook, callback từ cổng thanh toán.
- Phát hiện các request lặp lại, request từ IP lạ, hoặc request truy cập endpoint không được document.
- Trong CRM, kiểm tra:
- Hoạt động export dữ liệu (CSV, Excel, API bulk export).
- Tài khoản user mới được tạo với quyền cao bất thường.
- Rà soát hoạt động bất thường:
- Xuất dữ liệu lớn trong khoảng thời gian ngắn.
- Thay đổi cấu trúc bảng (ALTER TABLE), thêm cột mới chứa dữ liệu mã hóa hoặc log ẩn.
- Trigger, stored procedure lạ được thêm vào database.
Nếu nghi ngờ dữ liệu bị rò rỉ, cần:
- Tham khảo ý kiến pháp lý về nghĩa vụ thông báo rò rỉ dữ liệu theo quy định hiện hành.
- Xem xét thông báo cho khách hàng, đặc biệt nếu có nguy cơ lộ thông tin thanh toán, email, số điện thoại.
- Tăng cường bảo mật:
- Mã hóa dữ liệu nhạy cảm ở mức database.
- Giới hạn quyền truy cập nội bộ theo nguyên tắc least privilege.
- Bật log chi tiết và giám sát bất thường (SIEM, alert qua email/Slack…).
Sau khi khôi phục website có cần submit lại sitemap không?
Submit lại sitemap là bước quan trọng để Google cập nhật nhanh trạng thái mới của website sau khi bị hack:
- Cập nhật sitemap để loại bỏ URL spam, thêm URL hợp lệ:
- Đảm bảo sitemap chỉ chứa:
- Trang danh mục (category) chính.
- Trang sản phẩm còn bán.
- Trang nội dung quan trọng (blog, hướng dẫn, chính sách).
- Loại bỏ:
- URL spam, URL test, staging, dev.
- URL trả về 404/410 hoặc bị noindex.
- Đảm bảo sitemap chỉ chứa:
- Submit lại sitemap trong Google Search Console:
- Vào mục Sitemaps, xóa sitemap cũ nếu cần, thêm lại sitemap mới.
- Theo dõi trạng thái:
- Số URL gửi đi.
- Số URL được index.
- Lỗi crawl liên quan đến sitemap.
- Dùng URL Inspection cho các trang quan trọng để yêu cầu index lại nhanh hơn:
- Kiểm tra từng URL:
- Trạng thái index hiện tại.
- Phiên bản Google nhìn thấy (rendered HTML).
- Nhấn “Request Indexing” cho:
- Trang chủ.
- Category chính.
- Trang sản phẩm có doanh thu cao.
- Kiểm tra từng URL:
Việc submit lại sitemap không chỉ giúp Google bỏ nhanh URL spam mà còn là tín hiệu cho thấy website đã được chủ động dọn dẹp và cấu trúc lại, hỗ trợ quá trình phục hồi SEO.
Chặn click tặc có giúp giảm nguy cơ bị bot tấn công không?
Các giải pháp chặn click tặc (click fraud protection) thường tập trung vào bảo vệ ngân sách quảng cáo, nhưng nhiều hệ thống hiện đại tích hợp thêm lớp bảo mật cơ bản:
- Lọc bot, IP bất thường:
- Nhận diện pattern truy cập lặp lại, click liên tục từ cùng IP hoặc dải IP.
- Phân biệt người dùng thật và bot dựa trên:
- User agent.
- Hành vi di chuyển chuột, thời gian trên trang.
- Tần suất request.
- Giới hạn tần suất truy cập:
- Rate limiting theo IP, session, hoặc fingerprint.
- Giảm nguy cơ bị scan hàng loạt URL trong thời gian ngắn.
- Chặn quốc gia không mục tiêu:
- Block hoặc challenge (CAPTCHA) truy cập từ các quốc gia không nằm trong thị trường mục tiêu.
- Giảm bề mặt tấn công từ các nguồn thường xuyên phát sinh bot độc hại.
Các cơ chế này giúp giảm một phần nguy cơ bị bot dò quét và tấn công, nhưng không thể thay thế cho:
- Firewall ở mức server hoặc WAF chuyên dụng.
- Cập nhật bảo mật định kỳ cho CMS, plugin, theme.
- Cấu hình server an toàn (SSH key, tắt dịch vụ không cần thiết, bảo vệ panel quản trị).
Website bán hàng nên kiểm tra bảo mật bao lâu một lần?
Tần suất kiểm tra bảo mật nên gắn với mức độ quan trọng và doanh thu của website. Khuyến nghị cơ bản:
- Hàng tuần:
- Quét mã độc (bằng công cụ tự động hoặc dịch vụ bảo mật).
- Kiểm tra log truy cập web server, log đăng nhập admin.
- Cập nhật nhỏ:
- Bản vá bảo mật cho CMS, plugin, theme.
- Cập nhật rule của WAF, firewall.
- Hàng tháng:
- Audit quyền truy cập:
- Rà soát tài khoản admin, editor, developer.
- Thu hồi quyền của nhân sự đã nghỉ hoặc đối tác không còn làm việc.
- Kiểm tra hệ thống backup:
- Đảm bảo có backup định kỳ, lưu trữ ở nơi tách biệt.
- Thử khôi phục (restore test) để chắc chắn backup sử dụng được.
- Rà soát plugin, theme:
- Gỡ bỏ plugin không dùng, plugin không còn được nhà phát triển hỗ trợ.
- Kiểm tra license, nguồn gốc plugin/theme (tránh dùng bản null, crack).
- Audit quyền truy cập:
- Hàng quý:
- Kiểm tra toàn diện bảo mật:
- Pen-test ở mức cơ bản (scan lỗ hổng phổ biến như SQLi, XSS, RCE…).
- Đánh giá cấu hình server, database, network.
- Rà soát SEO kỹ thuật:
- Kiểm tra index, crawl errors, redirect chain, canonical.
- Đảm bảo không còn URL lạ, subdomain lạ, sitemap lạ.
- Đánh giá và cập nhật quy trình phục hồi sự cố:
- Thời gian phát hiện – phản ứng – khôi phục.
- Phân công rõ ràng vai trò giữa team kỹ thuật, marketing, CSKH khi có sự cố.
- Kiểm tra toàn diện bảo mật:
Với website có doanh thu lớn, nên có hệ thống giám sát bảo mật gần như theo thời gian thực (real-time monitoring) để phát hiện và xử lý sự cố nhanh nhất có thể, kết hợp alert qua email, SMS hoặc công cụ chat nội bộ khi có dấu hiệu bất thường.
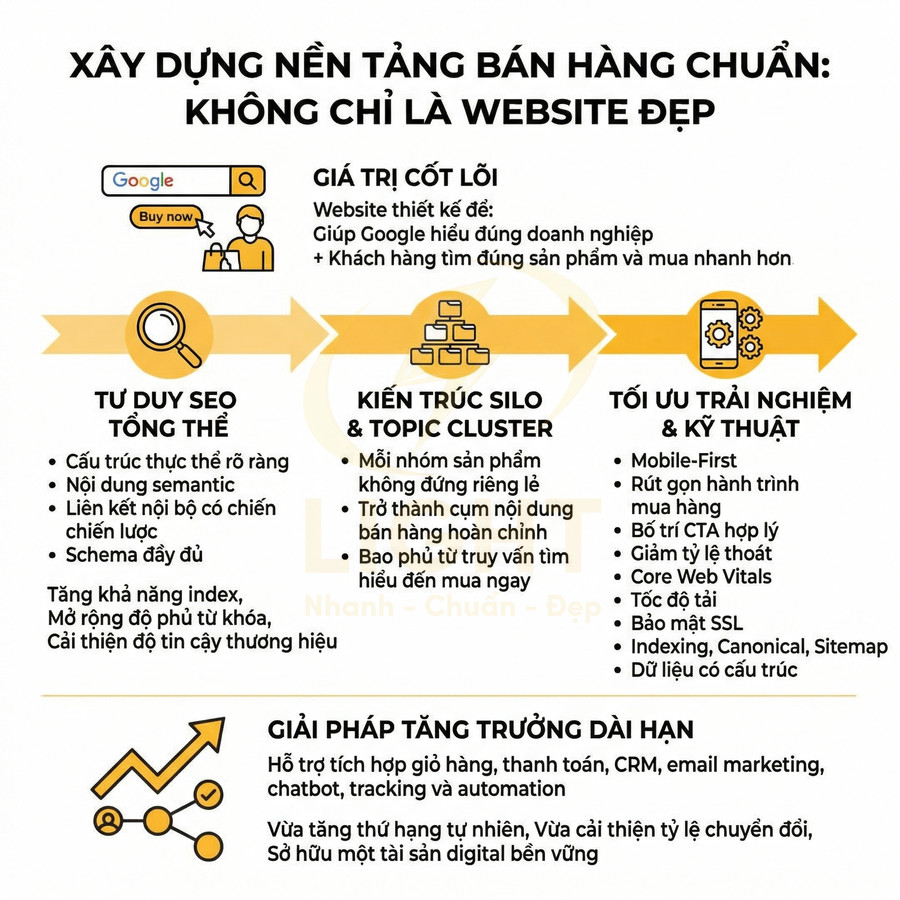
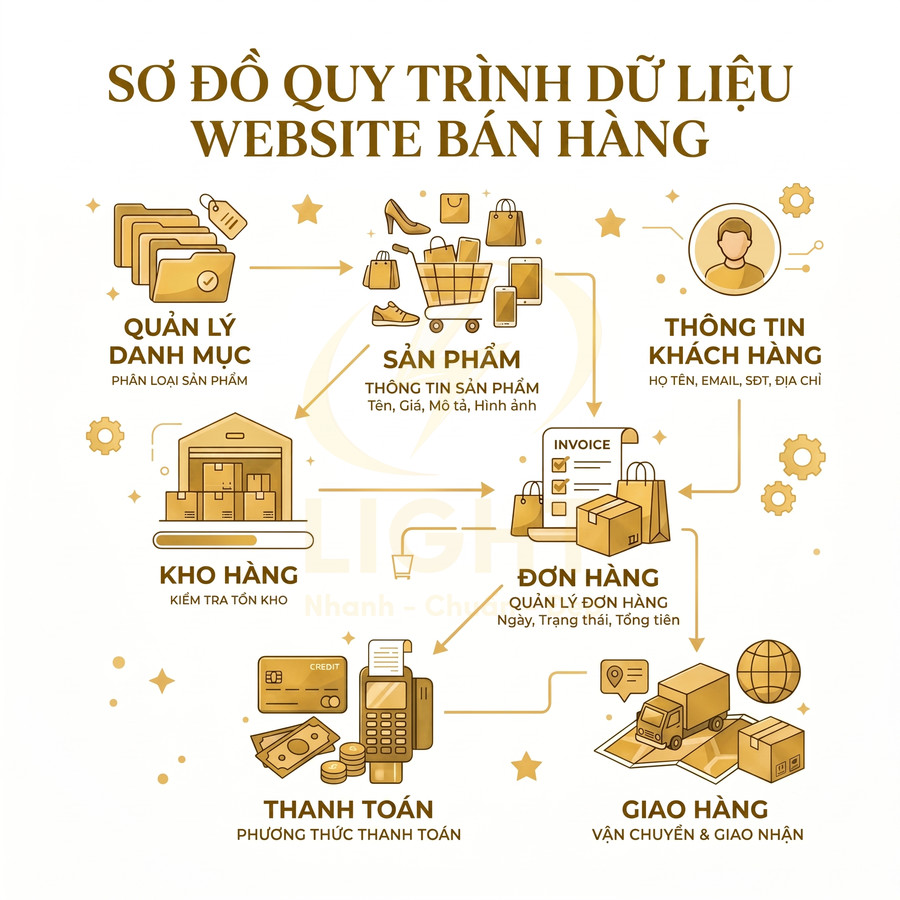
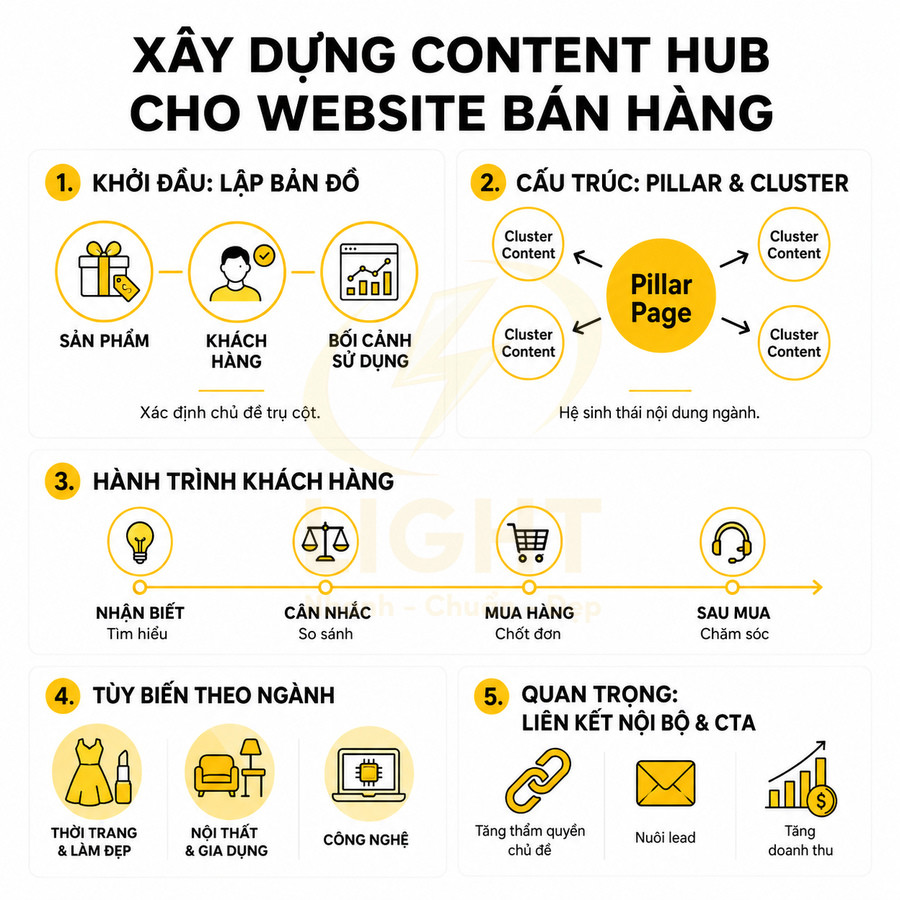
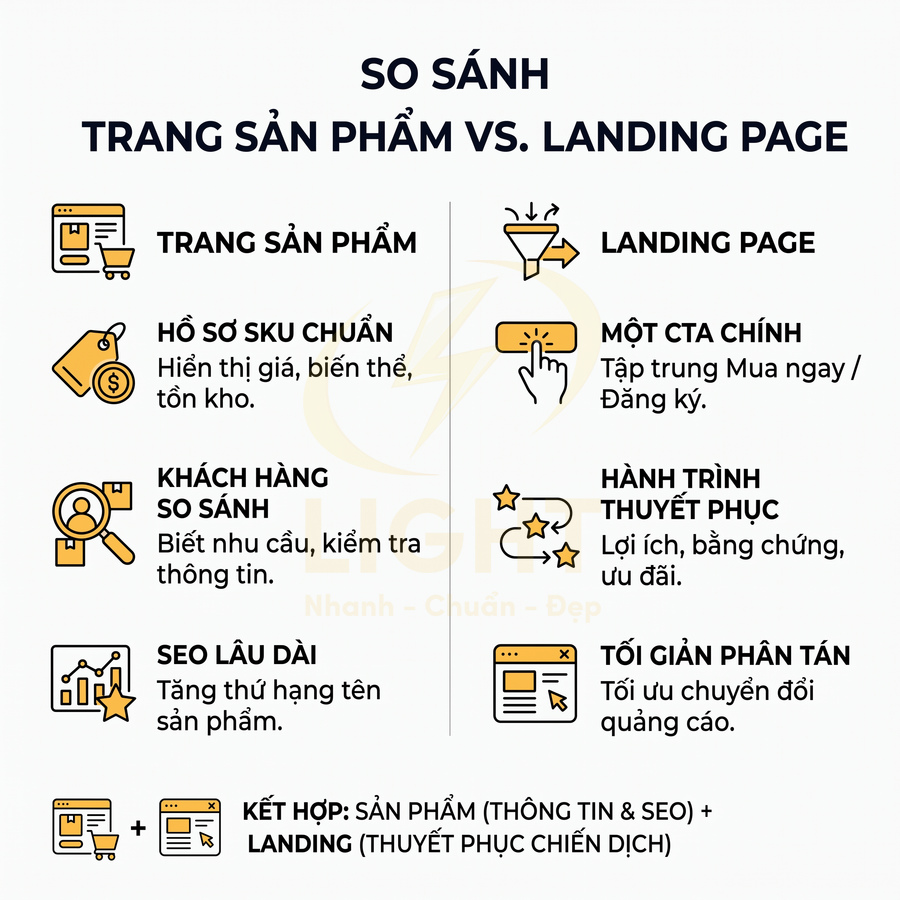
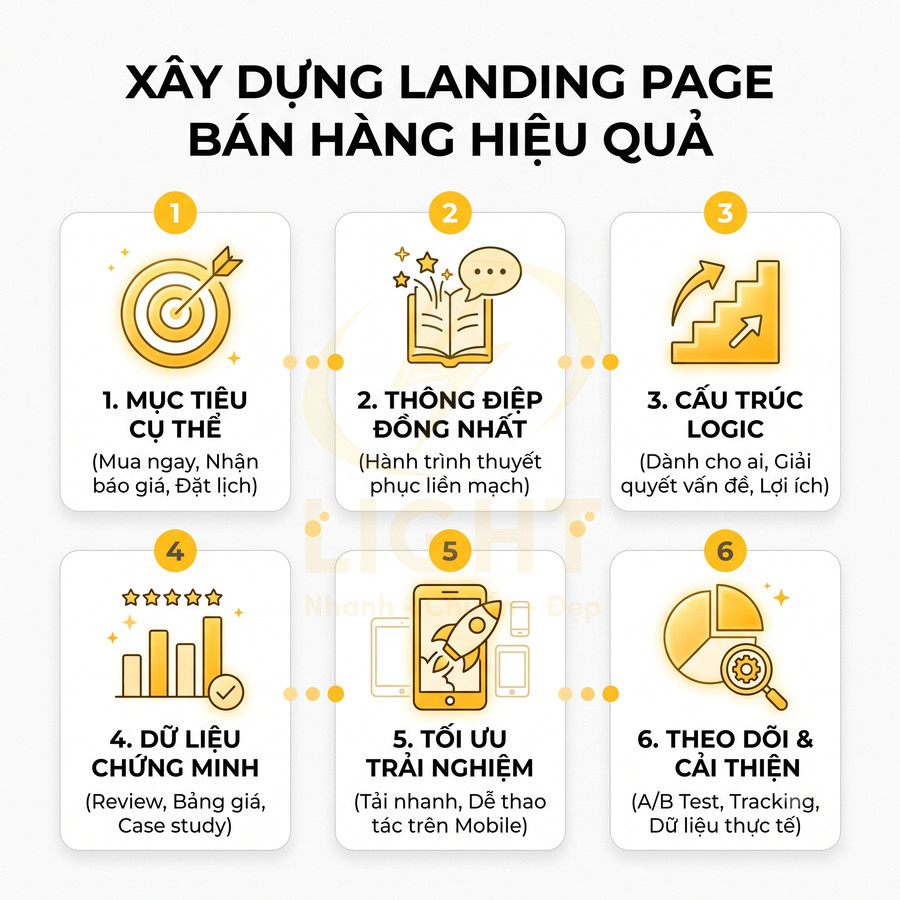
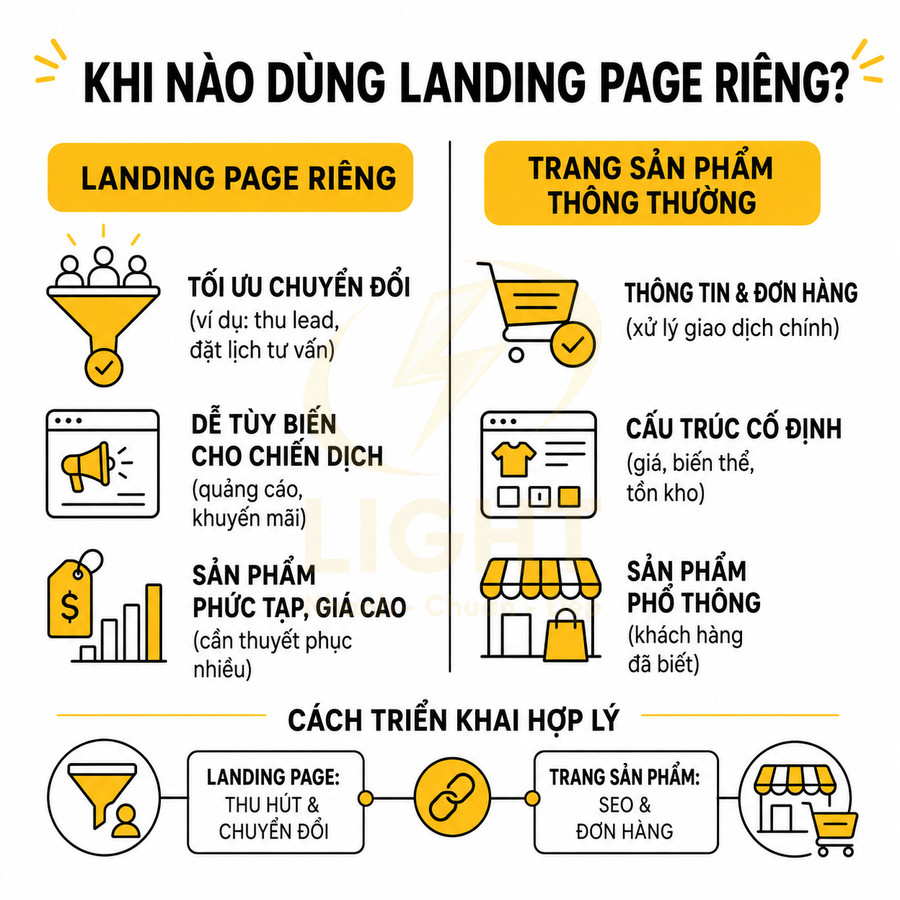
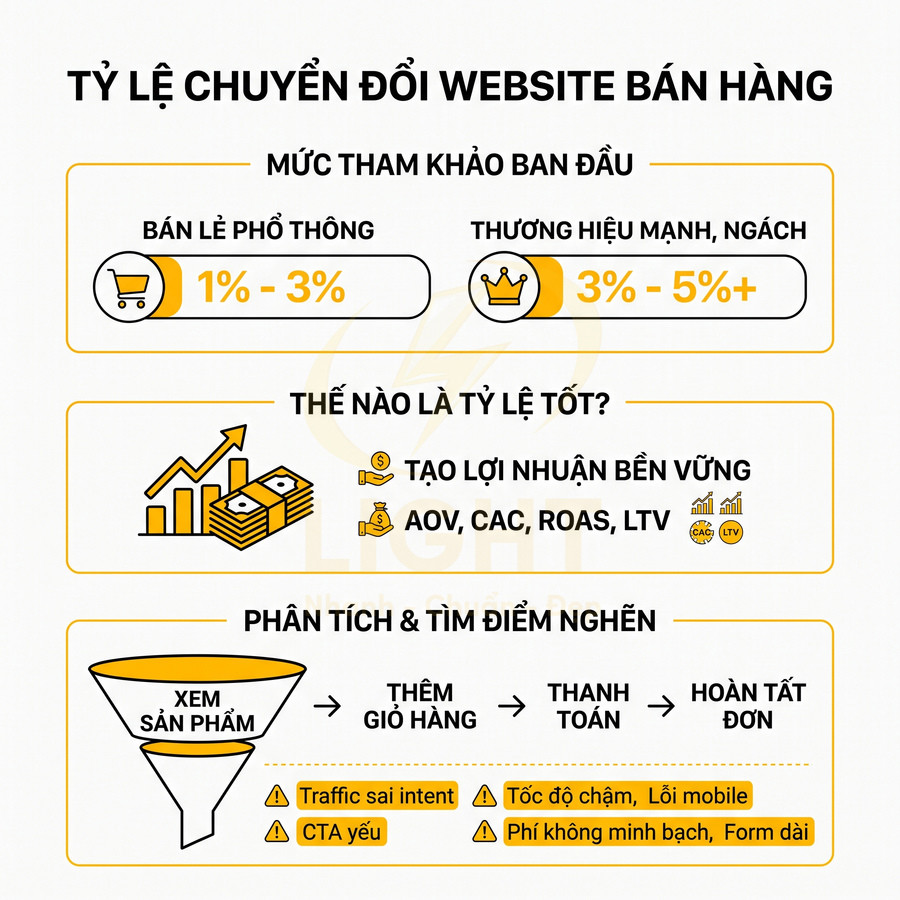
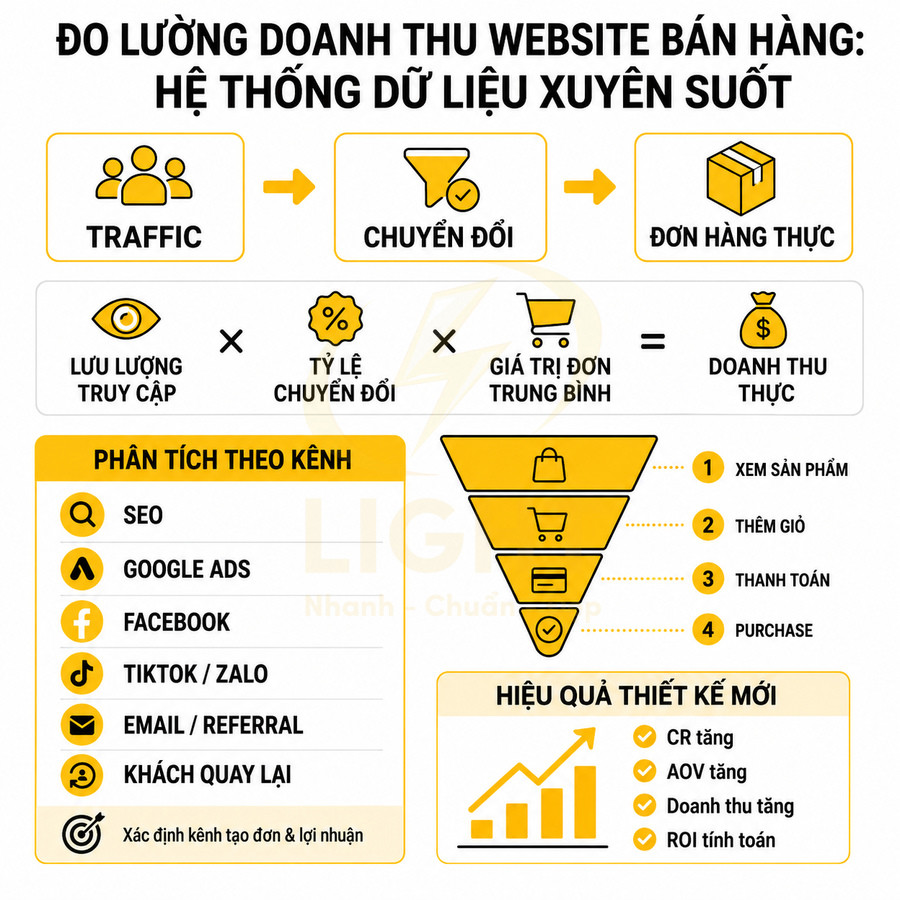
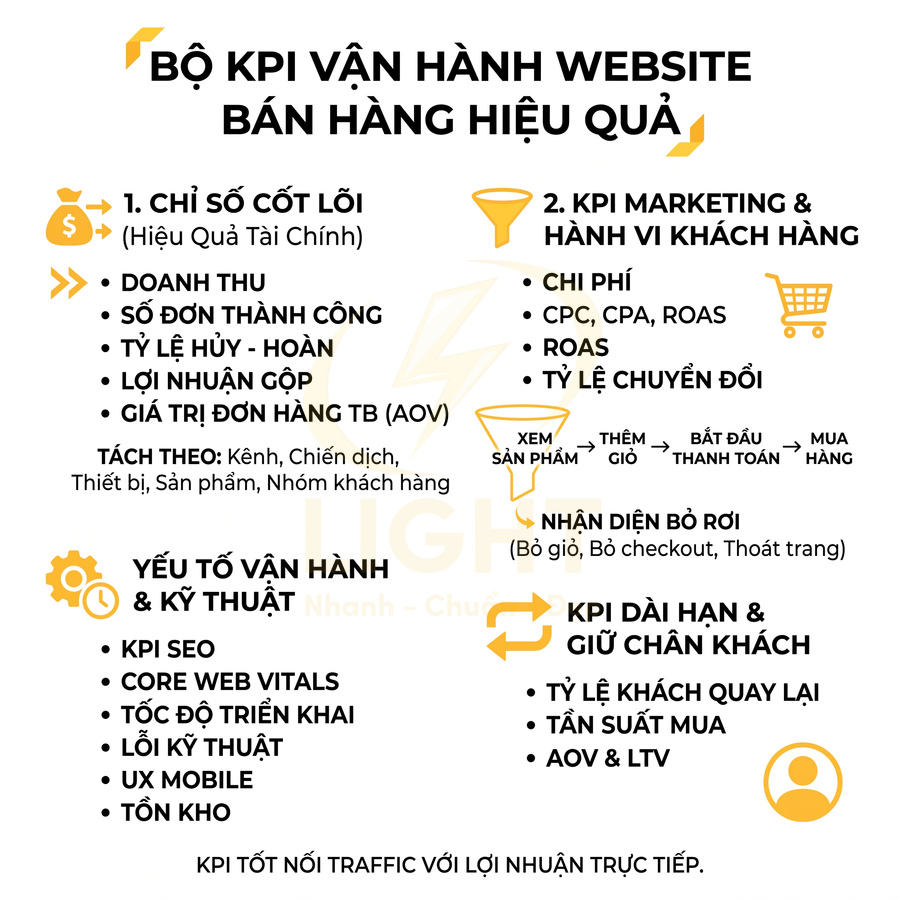
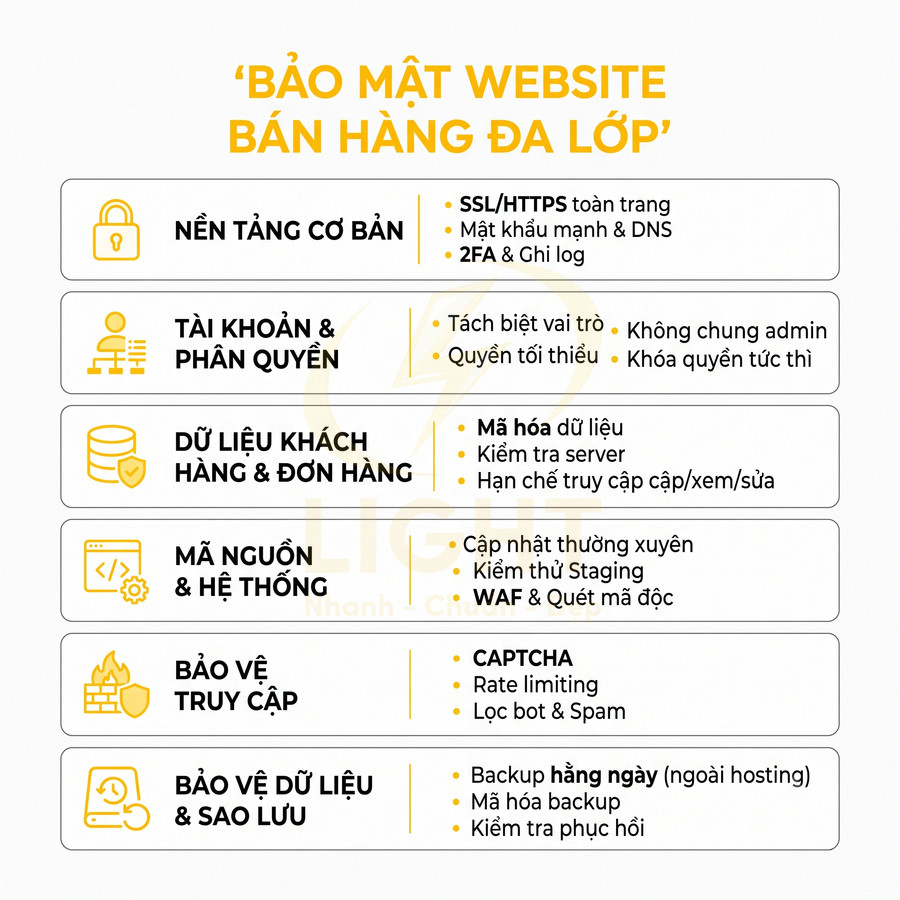
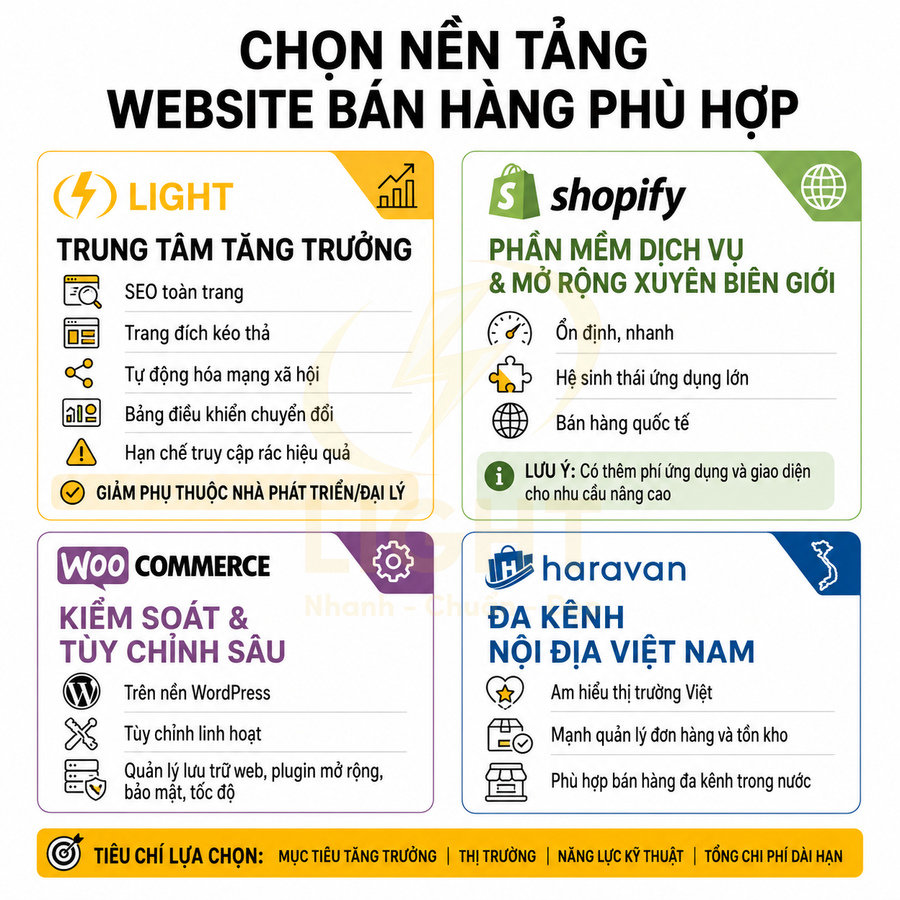
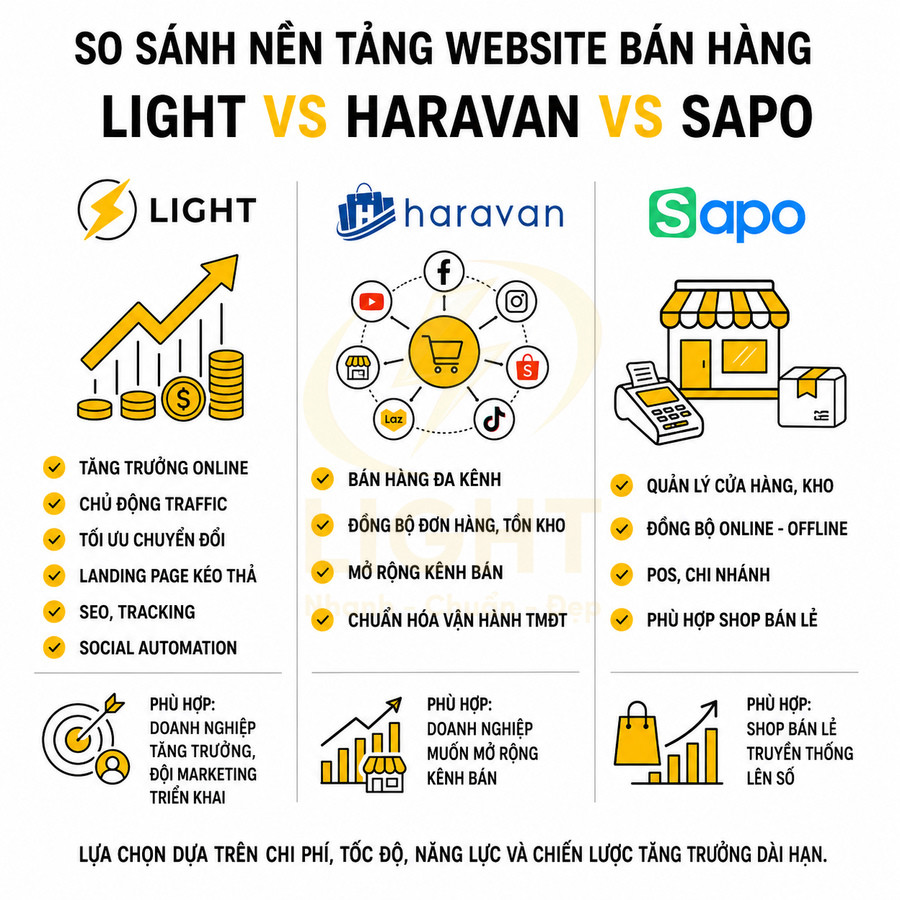
Chi tiết: https://light.com.vn/minh-hm
Youtube: https://www.youtube.com/@minhhmchanel2340