Bảo mật website bán hàng cần làm những việc gì cơ bản?
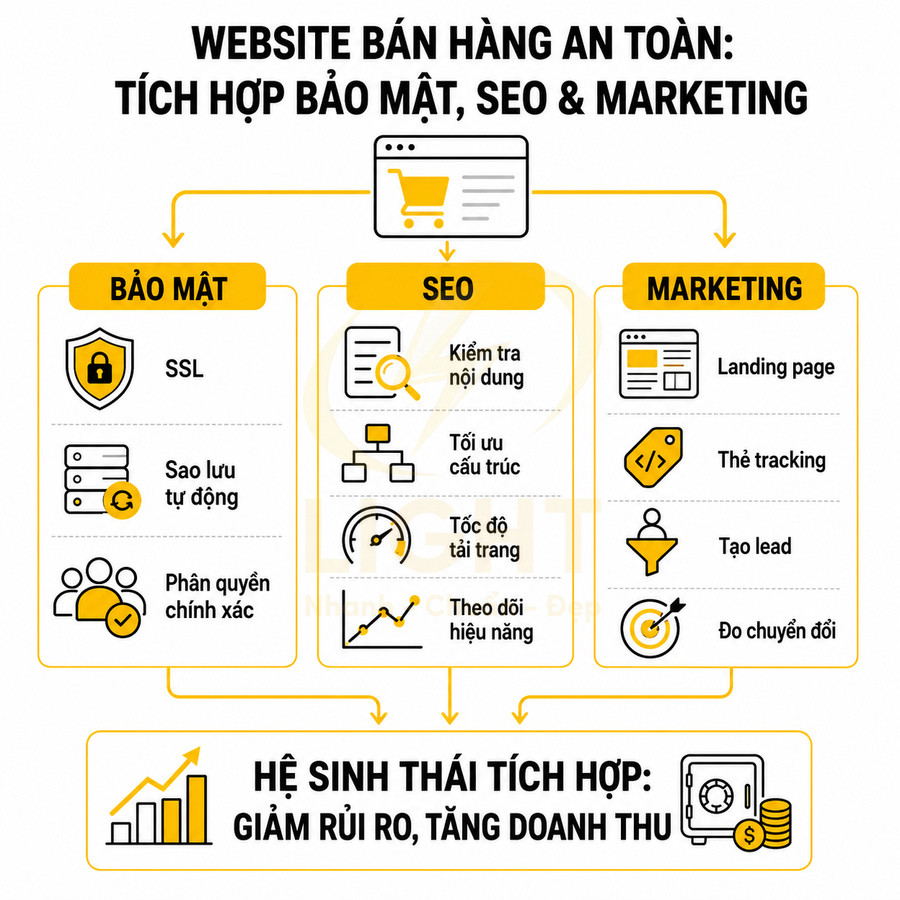
Bảo mật website bán hàng cần được triển khai theo nhiều lớp để bảo vệ dữ liệu khách hàng, đơn hàng, thanh toán và hoạt động marketing. Nền tảng cơ bản phải có SSL, HTTPS toàn trang, tên miền và DNS được bảo vệ bằng mật khẩu mạnh, xác thực hai yếu tố và cơ chế ghi log thay đổi. Tài khoản quản trị cần tách riêng theo từng vai trò như marketing, sale, kho, kế toán, kỹ thuật; mỗi người chỉ được cấp đúng quyền cần thiết, không dùng chung tài khoản admin và phải khóa quyền ngay khi nhân sự nghỉ việc.
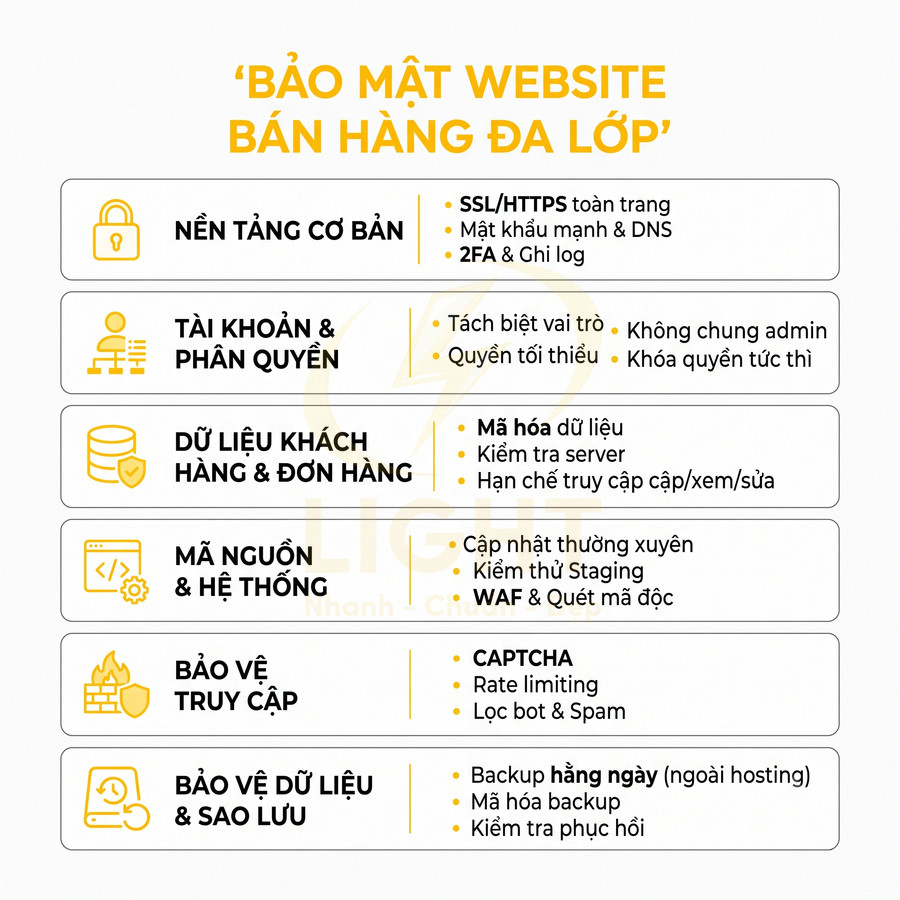
Dữ liệu cá nhân, lịch sử mua hàng, giỏ hàng, voucher và trạng thái thanh toán phải được mã hóa, kiểm tra ở phía server và hạn chế khả năng xem, sửa hoặc xuất dữ liệu. Song song, website cần backup tự động hằng ngày, lưu bản sao ngoài hosting chính, mã hóa backup và định kỳ kiểm tra quy trình khôi phục để tránh mất đơn khi bị lỗi, bị hack hoặc cập nhật hỏng.
Mã nguồn, plugin, theme và thư viện bên thứ ba phải được cập nhật thường xuyên sau khi kiểm thử trên môi trường staging. Ngoài ra, nên triển khai WAF, quét mã độc, CAPTCHA, rate limiting, lọc bot, chống spam form và giám sát traffic bất thường. Một hệ thống an toàn không chỉ ngăn tấn công, mà còn bảo vệ niềm tin khách hàng, dữ liệu tracking, thứ hạng SEO và khả năng bán hàng liên tục khi xảy ra sự cố.
Bảo mật website bán hàng bắt đầu từ bảo vệ dữ liệu khách hàng, đơn hàng và thanh toán
Bảo mật website bán hàng phải bắt đầu từ việc bảo vệ dữ liệu khách hàng, đơn hàng và thanh toán như một hệ sinh thái thống nhất. Dữ liệu cá nhân, lịch sử mua hàng và hành vi duyệt sản phẩm cần được phân quyền chi tiết theo vai trò, áp dụng mô hình RBAC/ABAC, masking thông tin nhạy cảm và kiểm soát chặt khả năng export, truy cập API, token, key tích hợp marketing. Song song, thông tin đơn hàng, giỏ hàng, voucher và trạng thái thanh toán phải được truyền qua HTTPS, xác thực và tính toán ở phía server, giới hạn thao tác nhạy cảm bằng 2FA và ghi log đầy đủ để truy vết gian lận. Nếu mất dữ liệu hoặc bị can thiệp, doanh nghiệp không chỉ thất thoát doanh thu, tăng hoàn hủy mà còn suy giảm nghiêm trọng niềm tin và độ chính xác của toàn bộ hệ thống dữ liệu marketing.
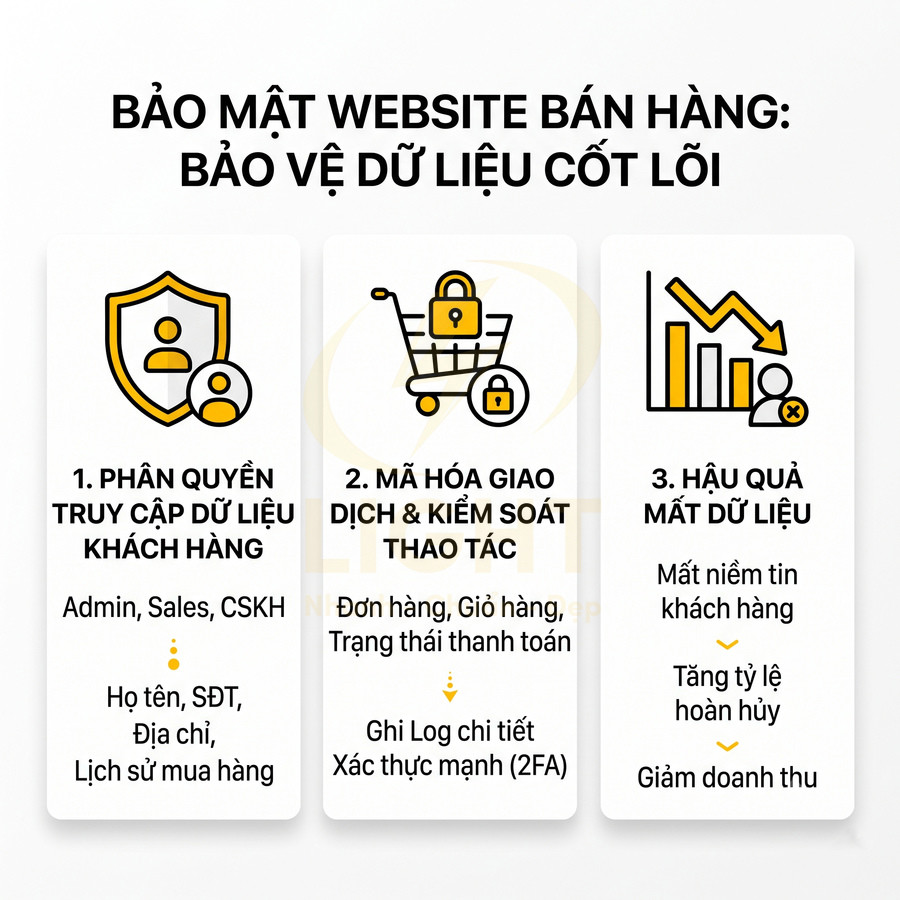
Dữ liệu cá nhân, địa chỉ giao hàng, số điện thoại và lịch sử mua hàng cần được phân quyền chặt chẽ
Dữ liệu khách hàng là tài sản cốt lõi của mọi website bán hàng, đặc biệt khi website được dùng như một nền tảng marketing trung tâm để chạy quảng cáo, remarketing, email, SMS và automation. Mỗi thông tin như họ tên, số điện thoại, email, địa chỉ giao hàng, lịch sử mua hàng, hành vi duyệt sản phẩm đều có giá trị lớn cho tối ưu chuyển đổi, xây dựng chân dung khách hàng (customer profile) và mô hình dự đoán (predictive model), nhưng đồng thời cũng là mục tiêu hấp dẫn cho hacker, đối thủ và các bên thu thập dữ liệu trái phép. Vì vậy, bảo mật website bán hàng không thể chỉ dừng ở việc “chống hack” bề mặt, mà phải bắt đầu từ việc phân quyền truy cập dữ liệu khách hàng một cách chặt chẽ, theo vai trò và nhiệm vụ thực tế, gắn với quy trình nghiệp vụ và tuân thủ pháp lý (ví dụ: PDPA, GDPR nếu có liên quan).
Trong thực tế vận hành, đội marketing, sale, chăm sóc khách hàng, kế toán, kho vận, đối tác giao nhận, thậm chí là agency chạy quảng cáo đều cần truy cập một phần dữ liệu khách hàng để làm việc. Nếu hệ thống không có cơ chế phân quyền chi tiết, mọi người đều có thể xem toàn bộ dữ liệu, tải file Excel, xuất danh sách khách hàng, lịch sử mua hàng, hoặc chỉnh sửa thông tin mà không để lại dấu vết. Điều này dẫn đến rủi ro rò rỉ dữ liệu, nhân sự mang data đi bán, hoặc đối thủ tiếp cận được tập khách hàng đã mua hàng với chi phí quảng cáo rất lớn. Một nền tảng website bán hàng an toàn cần cho phép cấu hình rõ: ai được xem thông tin nào, ai được xuất dữ liệu, ai chỉ được xem ẩn số điện thoại, ai chỉ được xem đơn hàng thuộc khu vực hoặc nhóm khách hàng của mình, ai chỉ được xem dữ liệu đã được masking (ẩn bớt thông tin nhạy cảm).
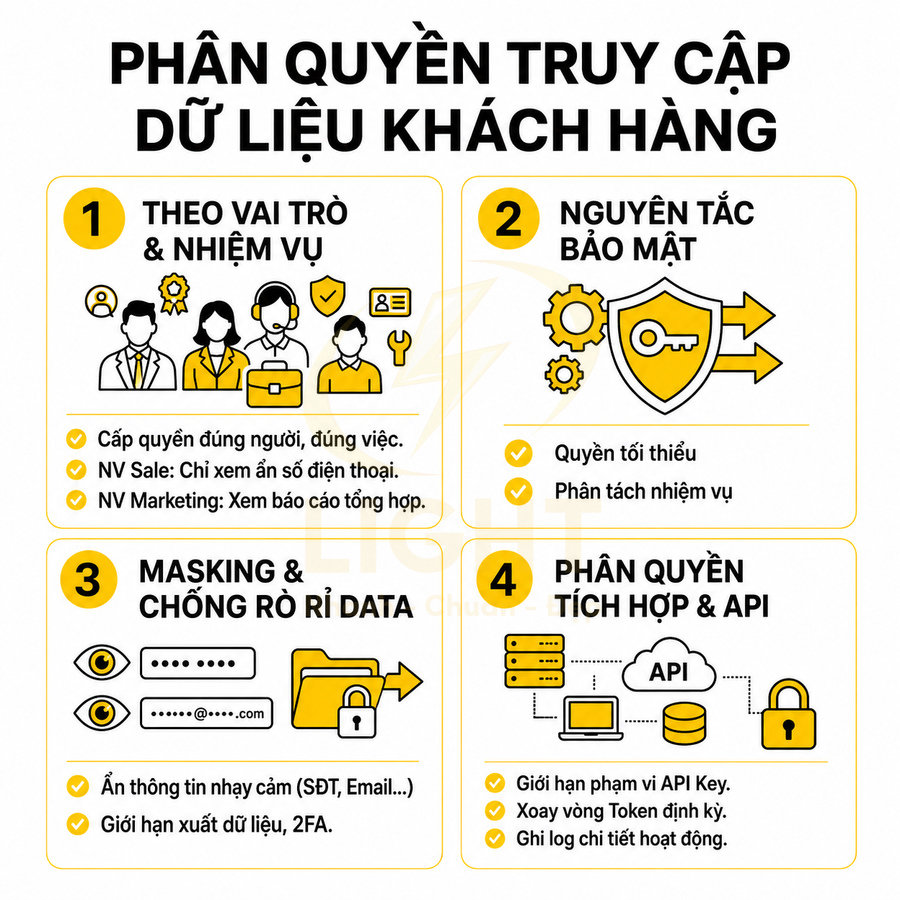
Ở mức độ chuyên sâu hơn, phân quyền không chỉ dừng ở “menu nào được xem” mà phải chi tiết đến “trường dữ liệu nào được truy cập” và “hành động nào được phép”. Sandhu và cộng sự (1996), trong Role-Based Access Control Models, mô tả cơ chế gán quyền cho vai trò rồi phân công người dùng vào từng vai trò. Mô hình hỗ trợ cấp quyền tối thiểu và phân tách nhiệm vụ, chẳng hạn người lập yêu cầu thanh toán không đồng thời có quyền phê duyệt. Tuy nhiên, các tác giả nhấn mạnh rằng cấu hình sai vẫn có thể vi phạm những nguyên tắc này. Khi áp dụng cho website bán hàng, quyền xem khách hàng, xuất danh sách và hoàn tiền nên được định nghĩa riêng, thay vì mặc nhiên cấp toàn bộ quyền cho người được truy cập trang quản trị. Một số nguyên tắc nên áp dụng:
- Nguyên tắc tối thiểu (Least Privilege): mỗi tài khoản chỉ được cấp đúng và đủ quyền để hoàn thành công việc, không cấp quyền “phòng hờ”.
- Phân tách nhiệm vụ (Segregation of Duties): người tạo đơn, người duyệt chiết khấu, người hoàn tiền nên là các vai trò khác nhau để giảm rủi ro gian lận.
- Masking dữ liệu: với các nhóm không cần chi tiết, chỉ hiển thị một phần thông tin, ví dụ: 0989, email ẩn phần username, địa chỉ chỉ hiển thị đến cấp quận/huyện.
- Chống xuất dữ liệu tràn lan: giới hạn tính năng export theo vai trò, giới hạn số bản ghi mỗi lần export, yêu cầu xác thực hai lớp (2FA) khi xuất dữ liệu lớn.
Đặc biệt với các chiến dịch marketing đa kênh, dữ liệu khách hàng thường được đồng bộ sang CRM, email marketing, nền tảng quảng cáo (Custom Audience, Lookalike), chatbot, hệ thống chăm sóc sau bán. Mỗi điểm kết nối là một điểm rủi ro. Nếu không có cơ chế phân quyền và kiểm soát API, token, key truy cập, chỉ cần một tài khoản bị lộ là toàn bộ dữ liệu khách hàng có thể bị khai thác. Do đó, việc phân quyền không chỉ diễn ra trong giao diện quản trị website, mà còn phải áp dụng cho tất cả các tích hợp marketing đang kết nối với website, bao gồm:
- Giới hạn phạm vi (scope) của API key: chỉ cho phép truy cập những endpoint thật sự cần thiết.
- Thiết lập thời hạn (expiration) cho token, bắt buộc xoay vòng định kỳ.
- Ràng buộc IP hoặc môi trường (production/staging) cho từng key quan trọng.
- Ghi log chi tiết mọi call API đọc/ghi dữ liệu khách hàng, kèm thông tin client, IP, user agent.
Về mặt kỹ thuật, cơ chế phân quyền nên dựa trên mô hình RBAC (Role-Based Access Control), trong đó mỗi vai trò (admin, marketing, sale, CSKH, kho, kế toán, đối tác) được gán một tập quyền cụ thể. Với các hệ thống lớn, có thể kết hợp thêm ABAC (Attribute-Based Access Control), cho phép kiểm soát theo thuộc tính như khu vực, nhóm khách hàng, kênh bán (online/offline), thương hiệu con. Hệ thống cần hỗ trợ ẩn bớt thông tin nhạy cảm (ví dụ: chỉ hiển thị 3 số cuối số điện thoại, ẩn email, ẩn địa chỉ chi tiết) với những nhóm không cần thiết. Đồng thời, mọi thao tác xem, sửa, xuất dữ liệu quan trọng cần được ghi log để khi có sự cố có thể truy vết được ai đã làm gì, vào thời điểm nào. Log nên được lưu tách biệt với database nghiệp vụ, có cơ chế chống sửa/xóa (append-only) và được sao lưu định kỳ. Đây là nền tảng để doanh nghiệp có thể mở rộng đội ngũ marketing – bán hàng, làm việc với nhiều đối tác mà không phải đánh đổi bằng rủi ro mất dữ liệu khách hàng.
Thông tin đơn hàng, giỏ hàng và trạng thái thanh toán cần được mã hóa, ghi log và kiểm soát truy cập
Thông tin đơn hàng và giỏ hàng không chỉ là dữ liệu vận hành, mà còn là dữ liệu chiến lược cho tối ưu marketing: tỷ lệ bỏ giỏ, sản phẩm thường được mua kèm, giá trị đơn hàng trung bình, hành trình chuyển đổi theo kênh, hiệu quả từng voucher. Tuy nhiên, nếu không được bảo vệ đúng cách, các thông tin này có thể bị khai thác để giả mạo đơn hàng, can thiệp trạng thái thanh toán, hoặc đánh cắp insight kinh doanh. Một website bán hàng an toàn cần đảm bảo rằng mọi dữ liệu liên quan đến đơn hàng, giỏ hàng, mã giảm giá, voucher, điểm thưởng đều được xử lý qua kết nối bảo mật và được kiểm soát chặt chẽ, cả ở tầng giao diện, backend lẫn cơ sở dữ liệu.
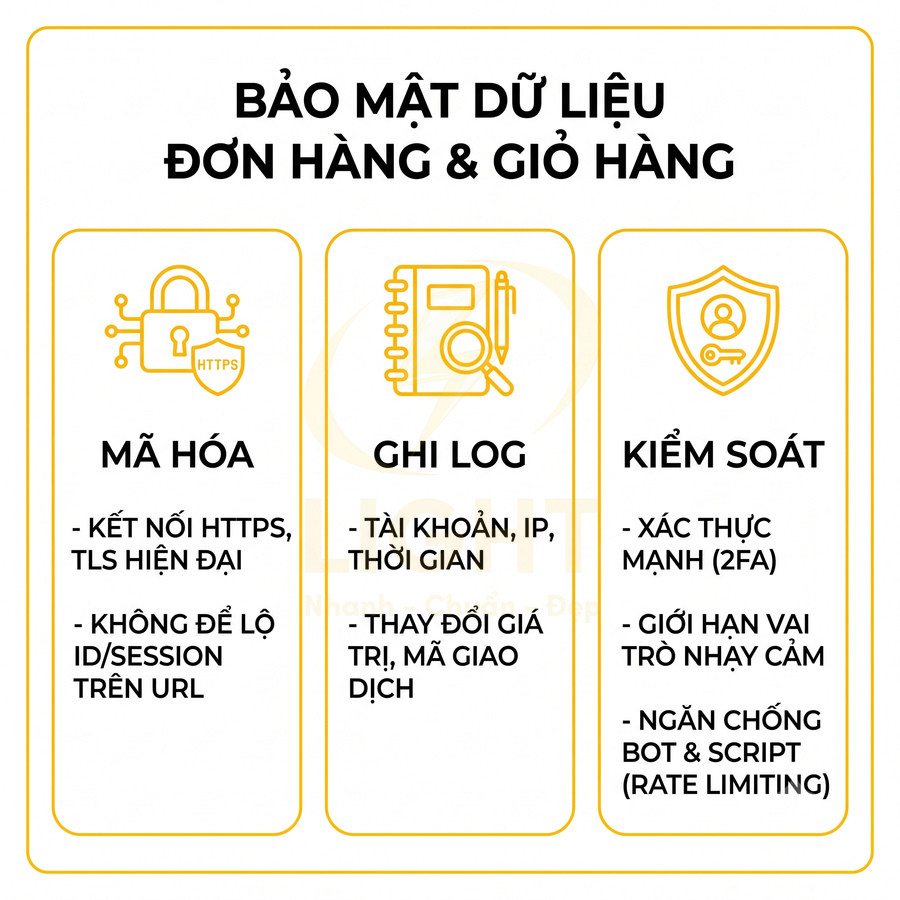
Về mặt kỹ thuật, dữ liệu đơn hàng khi truyền giữa trình duyệt và server phải đi qua kết nối HTTPS được mã hóa với cấu hình TLS hiện đại, tắt các giao thức, cipher yếu. Các tham số quan trọng như ID đơn hàng, trạng thái thanh toán, số tiền, mã giảm giá không nên được truyền hoặc lưu trữ dưới dạng dễ đoán, dễ sửa trực tiếp trên URL hoặc trong cookie không mã hóa. Thay vì để client gửi lên “số tiền phải thanh toán”, server phải tự tính toán dựa trên bảng giá, chương trình khuyến mãi, điều kiện voucher đã lưu trong hệ thống, sau đó so khớp với thông tin từ cổng thanh toán trả về. Wang và cộng sự (2011), trong How to Shop for Free Online – Security Analysis of Cashier-as-a-Service Based Web Stores, phát hiện lỗi phối hợp trạng thái giữa cửa hàng, trình duyệt và dịch vụ thanh toán. Trong những hệ thống được nghiên cứu, người mua có thể trả thấp hơn giá thực tế hoặc nhận hàng mà không thanh toán hợp lệ. Các lỗi đã được báo cáo và khắc phục. Kết quả cho thấy tích hợp cổng thanh toán vẫn phải kiểm tra logic giao dịch tại máy chủ. Với website bán hàng, việc đối chiếu số tiền, mã đơn và trạng thái giao dịch phải hoàn tất trước khi hệ thống xác nhận đơn đã thanh toán.
Những thao tác nhạy cảm như:
- Thay đổi trạng thái đơn hàng từ “Chưa thanh toán” sang “Đã thanh toán” hoặc “Hoàn tiền”.
- Chỉnh sửa số tiền, phí vận chuyển, chiết khấu, điểm thưởng.
- Áp mã giảm giá lớn, tạo/refund voucher, thay đổi hạn sử dụng voucher.
cần được giới hạn cho một số vai trò nhất định, yêu cầu xác thực mạnh (2FA, xác nhận lại mật khẩu) và luôn được ghi log chi tiết. Điều này giúp tránh tình trạng nhân sự nội bộ hoặc đối tượng bên ngoài lợi dụng lỗ hổng để thay đổi dữ liệu thanh toán, gây thất thoát doanh thu hoặc tranh chấp với khách hàng, ngân hàng, cổng thanh toán.
Đối với giỏ hàng, nhiều website chỉ coi đây là dữ liệu tạm thời, không bảo mật chặt, dẫn đến việc có thể bị tấn công bằng cách chèn script, sửa giá, hoặc tạo ra các giỏ hàng ảo khổng lồ để làm quá tải hệ thống. Một nền tảng tốt cần có cơ chế kiểm soát số lượng request thêm vào giỏ, giới hạn số lượng sản phẩm bất thường, và xác thực dữ liệu đầu vào để tránh bị lợi dụng cho các cuộc tấn công tự động (bot, script). Một số biện pháp kỹ thuật chuyên sâu:
- Ràng buộc giỏ hàng với session được bảo vệ, ưu tiên lưu trên server hoặc token ký số, tránh để lộ ID giỏ hàng có thể đoán được (sequential ID).
- Áp dụng rate limiting, CAPTCHA thông minh cho các hành vi thêm/xóa sản phẩm với tần suất cao.
- Kiểm tra tính hợp lệ của giá, số lượng, mã sản phẩm ở phía server, không tin tưởng dữ liệu từ client.
- Ngăn chặn XSS, CSRF trên các form liên quan đến giỏ hàng và thanh toán.
Việc ghi log chi tiết mọi thay đổi liên quan đến đơn hàng, thanh toán, hoàn tiền, hủy đơn là yêu cầu bắt buộc nếu doanh nghiệp muốn kiểm soát rủi ro gian lận nội bộ và bên ngoài. Log cần lưu lại: tài khoản thực hiện, IP, thời gian, giá trị trước và sau khi thay đổi, kênh thực hiện (web, API, mobile app, tích hợp bên thứ ba), mã giao dịch từ cổng thanh toán, mã tham chiếu ngân hàng. Log nên được chuẩn hóa để dễ dàng phân tích, kết nối với hệ thống SIEM hoặc các công cụ phân tích bảo mật. Khi có tranh chấp với khách hàng, đối tác thanh toán hoặc nội bộ, log là căn cứ quan trọng để xác định nguyên nhân và trách nhiệm. Đây cũng là dữ liệu quý để đội kỹ thuật và marketing phân tích các hành vi bất thường (ví dụ: nhiều đơn hoàn tiền từ một IP, nhiều đơn chỉnh sửa giá trị cao từ một tài khoản), từ đó tối ưu quy trình bảo mật và vận hành.
Website bán hàng mất dữ liệu làm giảm trust, tăng hoàn hủy và ảnh hưởng trực tiếp doanh thu
Mất dữ liệu trên website bán hàng không chỉ là vấn đề kỹ thuật, mà là vấn đề niềm tin và doanh thu. Khi khách hàng nghe tin website bị lộ thông tin cá nhân, số điện thoại, địa chỉ, lịch sử mua hàng, họ sẽ có xu hướng hạn chế đặt hàng, tránh thanh toán online, hoặc chuyển sang mua trên các sàn thương mại điện tử, nơi họ cảm thấy an toàn hơn. Đối với những thương hiệu đang đầu tư mạnh cho marketing online, mất niềm tin đồng nghĩa với việc chi phí quảng cáo tăng nhưng tỷ lệ chuyển đổi giảm, làm đội marketing rất khó tối ưu CPA, ROAS và giá trị vòng đời khách hàng (LTV). Tác động này thường kéo dài nhiều tháng, không thể “chạy thêm khuyến mãi” là bù lại được. Gefen và cộng sự (2003), trong Trust and TAM in Online Shopping: An Integrated Model, nghiên cứu người có kinh nghiệm mua sắm trực tuyến và xác định niềm tin vào người bán có vai trò quan trọng đối với ý định mua, bên cạnh tính hữu ích và mức độ dễ sử dụng của website. Niềm tin cũng liên quan đến cảm nhận rằng website có cơ chế bảo vệ giao dịch. Nghiên cứu không xác định mức giảm doanh thu sau một vụ rò rỉ cụ thể. Khi áp dụng vào bán hàng, doanh nghiệp có cơ sở để ưu tiên bảo vệ dữ liệu và giải thích rõ cách xử lý thông tin khách hàng.
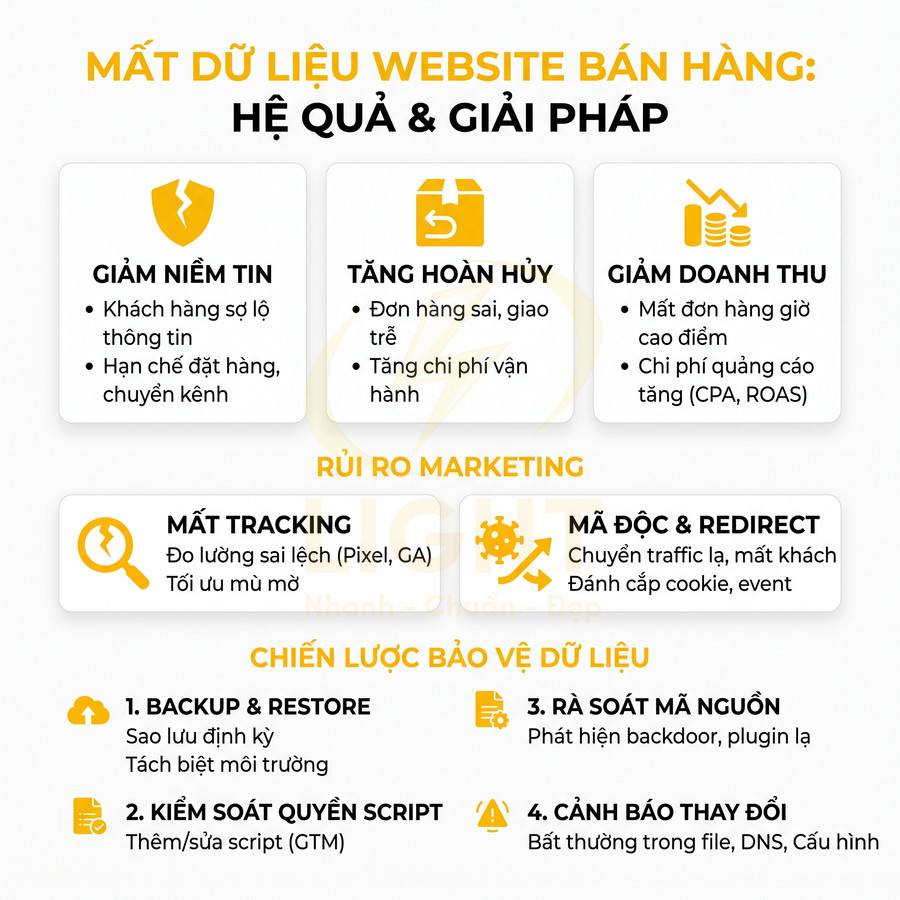
Trong vận hành thực tế, khi dữ liệu đơn hàng bị mất hoặc bị sửa sai, các vấn đề phát sinh ngay lập tức: đơn hàng không được xử lý, giao nhầm, giao thiếu, giao trễ, dẫn đến tỷ lệ hoàn hủy tăng cao. Khách hàng phải gọi lại nhiều lần để xác nhận, đội CSKH phải xử lý khiếu nại, đội kho phải kiểm tra chéo, tất cả làm tăng chi phí vận hành và giảm trải nghiệm mua hàng. Với các chiến dịch quảng cáo lớn, chỉ cần website lỗi hoặc mất dữ liệu trong vài giờ cao điểm cũng có thể làm mất hàng trăm đến hàng nghìn đơn hàng tiềm năng, ảnh hưởng trực tiếp đến doanh thu và hiệu quả chiến dịch. Vì vậy, ngoài bảo mật truy cập, doanh nghiệp cần có chiến lược backup & restore rõ ràng: sao lưu định kỳ, kiểm tra khả năng khôi phục, tách biệt backup khỏi môi trường production để tránh bị mã độc tấn công đồng thời.
Một rủi ro khác ít được chú ý là mất dữ liệu tracking. Nếu website bị chèn mã độc, redirect lạ hoặc cấu hình sai, dữ liệu từ Pixel, Google Analytics, conversion tracking có thể bị sai lệch hoặc mất hoàn toàn. Khi đó, đội marketing không thể đo lường chính xác hiệu quả từng kênh, từng nhóm quảng cáo, từng landing page. Việc tối ưu ngân sách trở nên mù mờ, dễ dẫn đến tình trạng tiếp tục chi tiền cho những kênh không hiệu quả, trong khi bỏ lỡ những cơ hội thật sự mang lại doanh thu. Ngoài ra, việc chèn mã độc có thể khiến traffic bị chuyển hướng sang website khác, cookie bị đánh cắp, hoặc event chuyển đổi bị gửi về tài khoản của bên thứ ba.
Bảo mật dữ liệu vì thế không chỉ là bảo vệ thông tin khách hàng, mà còn là bảo vệ nền tảng dữ liệu marketing mà doanh nghiệp dựa vào để ra quyết định. Điều này bao gồm:
- Kiểm soát chặt quyền thêm/sửa script trên website (Google Tag Manager, thẻ tracking, pixel).
- Rà soát định kỳ mã nguồn, plugin, theme để phát hiện mã độc, backdoor, script lạ.
- Thiết lập cơ chế cảnh báo khi có thay đổi bất thường trong file, cấu hình DNS, cấu hình server.
- Đảm bảo dữ liệu tracking được sao lưu, có versioning, và có thể đối chiếu chéo giữa nhiều nguồn (server-side tracking, log server, công cụ phân tích bên thứ ba).
SSL, HTTPS và cấu hình tên miền an toàn là lớp bảo mật bắt buộc cho website bán hàng
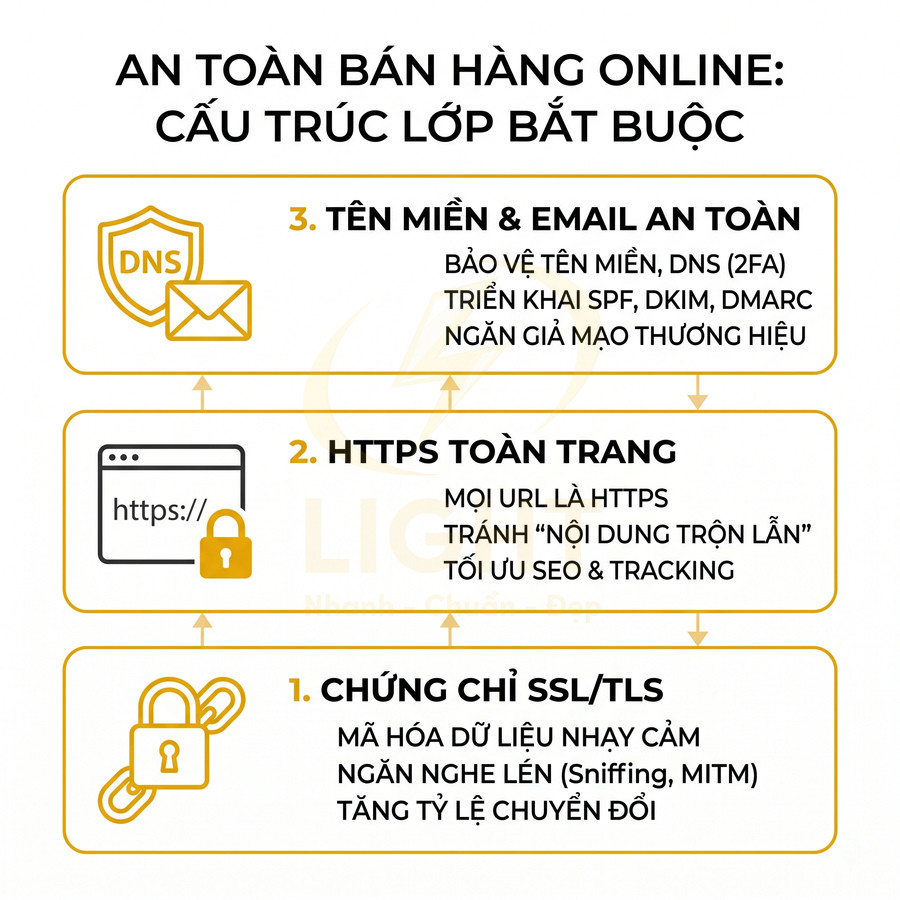
SSL, HTTPS và cấu hình tên miền an toàn tạo thành “xương sống” bảo mật cho mọi hoạt động bán hàng trực tuyến. SSL/TLS mã hóa dữ liệu nhạy cảm như tài khoản, mật khẩu, thông tin thanh toán, cookie phiên làm việc, ngăn chặn nghe lén và tấn công Man-in-the-Middle, đồng thời cải thiện tỷ lệ chuyển đổi nhờ loại bỏ cảnh báo “Không an toàn” trên trình duyệt. HTTPS toàn trang giúp tránh kiến trúc bảo mật chắp vá, loại bỏ mixed content, chuẩn hóa redirect 301, tối ưu SEO và giữ dữ liệu tracking thống nhất. Bên cạnh đó, việc bảo vệ tên miền, DNS và hệ thống email theo domain bằng mật khẩu mạnh, 2FA, phân quyền, logging và các chuẩn SPF, DKIM, DMARC là điều kiện bắt buộc để ngăn giả mạo thương hiệu, chiếm đoạt email và gián đoạn hệ thống bán hàng.
Chứng chỉ SSL giúp mã hóa dữ liệu đăng nhập, form đặt hàng và thanh toán trực tuyến
Chứng chỉ SSL không chỉ là “tấm khiên” cơ bản, mà là một phần trong kiến trúc bảo mật tổng thể của website bán hàng. Về bản chất, SSL/TLS sử dụng cơ chế mã hóa bất đối xứng để thiết lập kênh truyền an toàn, sau đó dùng mã hóa đối xứng để truyền dữ liệu với hiệu năng cao. Khi được cài đặt đúng chuẩn, toàn bộ dữ liệu trao đổi giữa trình duyệt và server – bao gồm tài khoản đăng nhập, mật khẩu, form đặt hàng, thông tin thanh toán, mã OTP, token đăng nhập, cookie phiên làm việc – đều được mã hóa, giảm thiểu nguy cơ bị nghe lén (sniffing), tấn công Man-in-the-Middle (MITM) hoặc chỉnh sửa gói tin trên đường truyền. Georgiev và cộng sự (2012), trong The most dangerous code in the world: validating SSL certificates in non-browser software, phát hiện nhiều thư viện và phần mềm xử lý dữ liệu nhạy cảm kiểm tra chứng chỉ sai, khiến kết nối có thể bị tấn công trung gian. Những trường hợp được khảo sát bao gồm bộ công cụ tích hợp thanh toán và phần mềm giỏ hàng. Sử dụng kết nối mã hóa chưa đủ nếu ứng dụng chấp nhận chứng chỉ không hợp lệ. Khi áp dụng cho website bán hàng, việc kiểm tra bảo mật phải bao phủ cả kết nối từ máy chủ đến cổng thanh toán, tránh tắt xác minh chứng chỉ để xử lý lỗi kết nối.
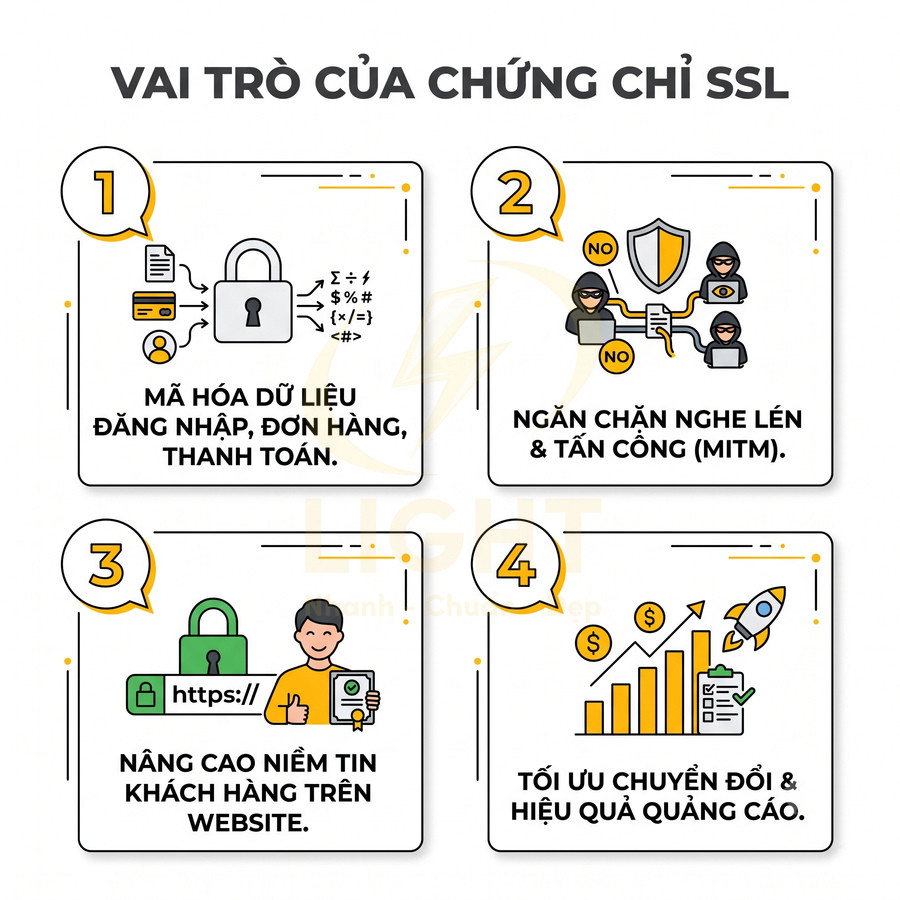
Đối với website bán hàng, các điểm nhập liệu như:
- Form đăng ký tài khoản, đăng nhập
- Form đặt hàng, form tư vấn, form nhận báo giá
- Trang thanh toán online, nhập thông tin thẻ, ví điện tử
- Trang đổi mật khẩu, cập nhật thông tin cá nhân
đều là mục tiêu hấp dẫn cho kẻ tấn công. Nếu không có SSL, dữ liệu gửi đi ở dạng “plain text” có thể bị đọc trộm dễ dàng trên mạng Wi-Fi công cộng, hệ thống mạng nội bộ bị xâm nhập, hoặc qua các thiết bị trung gian độc hại.
Ở góc độ marketing và chuyển đổi, việc trình duyệt hiển thị cảnh báo “Không an toàn” (Not secure) trên thanh địa chỉ khi website không dùng HTTPS làm giảm mạnh:
- Tỷ lệ click tiếp sau khi khách hàng bấm vào quảng cáo
- Tỷ lệ điền form, để lại số điện thoại, email
- Tỷ lệ hoàn tất thanh toán online
Đặc biệt với các chiến dịch chạy quảng cáo trả phí (Google Ads, Facebook Ads, TikTok Ads…), mỗi lượt click bị bỏ dở vì cảnh báo bảo mật là một phần ngân sách bị lãng phí.
Về trải nghiệm người dùng, biểu tượng ổ khóa và tiền tố https:// trên thanh địa chỉ là tín hiệu trực quan cho thấy kết nối đang được bảo vệ. Người dùng phổ thông không hiểu sâu về kỹ thuật, nhưng họ nhận diện được rằng website có ổ khóa “an toàn hơn” website không có. Điều này tác động trực tiếp đến:
- Mức độ sẵn sàng cung cấp thông tin cá nhân
- Mức độ tin tưởng khi nhập thông tin thanh toán
- Cảm nhận chuyên nghiệp, uy tín của thương hiệu
Về mặt kỹ thuật, doanh nghiệp nên ưu tiên sử dụng các loại chứng chỉ SSL từ các nhà cung cấp uy tín, hỗ trợ:
- Cập nhật tự động (auto-renew)
- Hỗ trợ chuẩn TLS mới (TLS 1.2, TLS 1.3), loại bỏ SSL/TLS lỗi thời
- Chuỗi chứng chỉ (certificate chain) đầy đủ, tránh lỗi trust trên trình duyệt
Cần cấu hình SSL cho toàn bộ tên miền và các subdomain liên quan đến bán hàng, bao gồm:
- Trang chủ, trang danh mục, trang sản phẩm
- Landing page cho chiến dịch quảng cáo
- Trang thanh toán, trang giỏ hàng
- Trang đăng nhập quản trị, trang quản lý đối tác, đại lý
Với hệ thống có nhiều subdomain phục vụ marketing (ví dụ: landing1.domain.com, campaign.domain.com, promo.domain.com), có thể lựa chọn:
- Wildcard SSL cho *.domain.com để bao phủ hàng loạt subdomain động
- Hoặc chứng chỉ SSL riêng cho từng subdomain quan trọng (EV/OV cho trang thanh toán, cổng đối tác…)
Trong mọi trường hợp, cần thiết lập cơ chế tự động gia hạn SSL (qua API của nhà cung cấp, ACME/Let’s Encrypt, hoặc hệ thống quản lý chứng chỉ) để tránh tình trạng chứng chỉ hết hạn, khiến trình duyệt hiển thị cảnh báo đỏ, làm gián đoạn toàn bộ hoạt động bán hàng và chiến dịch quảng cáo.
HTTPS toàn trang giúp tăng độ tin cậy với khách hàng, trình duyệt và công cụ tìm kiếm
Nhiều website bán hàng vẫn chỉ bật HTTPS cho trang thanh toán hoặc trang đăng nhập, trong khi các trang sản phẩm, landing page, blog, form tư vấn vẫn chạy HTTP. Cách làm này tạo ra một kiến trúc bảo mật “chắp vá”, dẫn đến các rủi ro:
- Cookie phiên làm việc có thể bị đánh cắp nếu được gửi qua HTTP
- Thông tin form tư vấn, đăng ký nhận báo giá bị nghe lén
- Nguy cơ tấn công session hijacking khi người dùng chuyển qua lại giữa HTTP và HTTPS
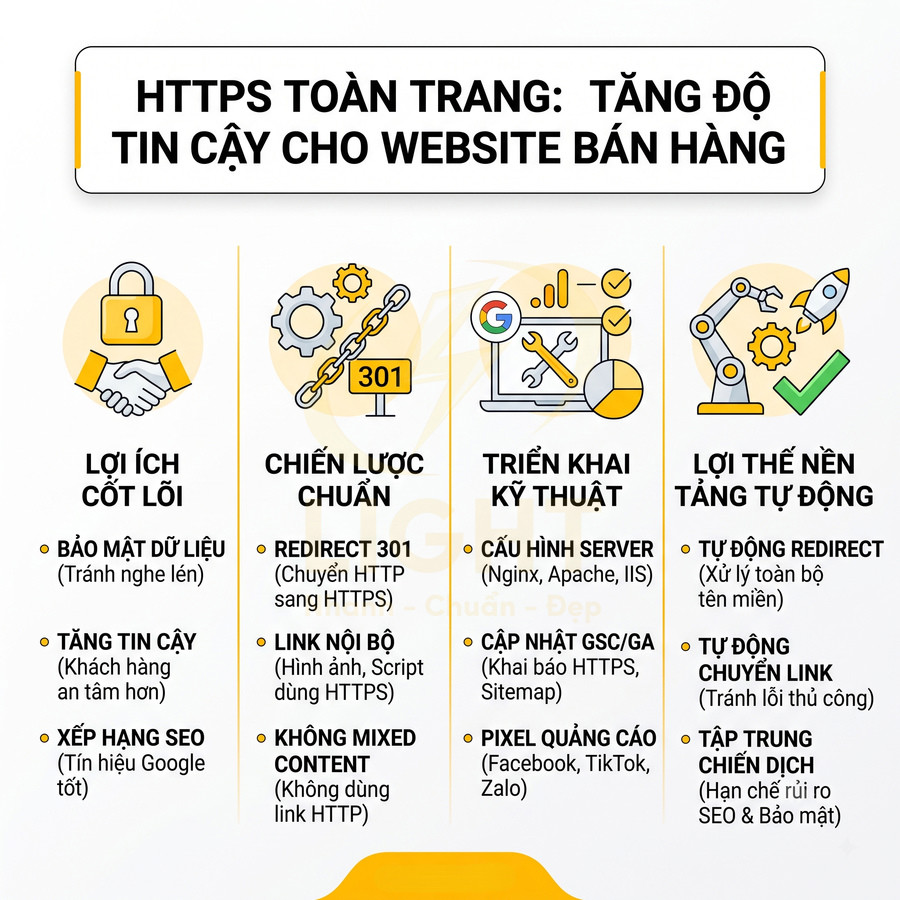
Một chiến lược bảo mật hiện đại yêu cầu HTTPS toàn trang, nghĩa là:
- Mọi URL trên website đều có phiên bản HTTPS hợp lệ
- Tất cả truy cập HTTP được chuyển hướng vĩnh viễn (301) sang HTTPS
- Không để tồn tại song song cả http:// và https:// cho cùng một nội dung
Cách làm này giúp loại bỏ lỗi nội dung trộn lẫn (mixed content), khi trang HTTPS nhưng vẫn tải hình ảnh, script, CSS qua HTTP. Mixed content không chỉ gây cảnh báo trên trình duyệt, mà còn có thể bị chặn hoàn toàn, làm hỏng giao diện, chức năng tracking, hoặc script thanh toán.
Về SEO, HTTPS là một tín hiệu xếp hạng đã được Google xác nhận. Website bán hàng sử dụng HTTPS toàn trang thường được đánh giá tốt hơn về:
- Độ tin cậy (trustworthiness)
- Trải nghiệm người dùng (UX) ổn định, không cảnh báo bảo mật
- Khả năng giữ chân người dùng, giảm tỷ lệ thoát (bounce rate)
Khi website bị đánh dấu “Không an toàn”, người dùng có xu hướng thoát ngay, làm giảm thời gian ở lại trang, giảm số trang xem mỗi phiên, kéo theo tỷ lệ chuyển đổi thấp. Các chỉ số hành vi này là tín hiệu tiêu cực cho thuật toán xếp hạng tự nhiên.
Ngược lại, một website được cấu hình HTTPS chuẩn, không lỗi redirect, không mixed content, giúp đội SEO và marketing:
- Dễ dàng triển khai chiến lược nội dung, landing page, blog
- Đảm bảo dữ liệu tracking (Google Analytics, pixel quảng cáo) không bị phân mảnh giữa http và https
- Tránh mất dữ liệu referrer khi chuyển hướng không chuẩn
Về mặt kỹ thuật, cần thực hiện đồng bộ các bước:
- Cấu hình redirect 301 từ http sang https cho toàn bộ tên miền ở tầng web server (Nginx, Apache, IIS…) hoặc load balancer
- Cập nhật lại các đường dẫn nội bộ, hình ảnh, script, CSS để sử dụng:
- Đường dẫn tương đối (relative URL) khi phù hợp
- Hoặc đường dẫn tuyệt đối với https (https://domain.com/…)
- Kiểm tra và loại bỏ mọi tài nguyên được tải qua http trong mã nguồn, template, plugin
Song song, cần cập nhật cấu hình trong các công cụ và nền tảng đo lường:
- Google Search Console: khai báo phiên bản https, cập nhật sitemap, kiểm tra lỗi index
- Google Analytics, Google Tag Manager: đảm bảo domain tracking là https, không tạo view trùng lặp
- Các pixel và SDK quảng cáo (Facebook, TikTok, Zalo, Criteo…): xác nhận domain, cập nhật URL đích là https
Một nền tảng website bán hàng tốt nên hỗ trợ tự động hóa phần lớn các bước này: tự động redirect, tự động chuyển đổi link nội bộ sang https, cảnh báo mixed content, giúp đội marketing tập trung vào nội dung và chiến dịch, thay vì xử lý thủ công từng link, từng hình ảnh, hạn chế tối đa lỗi SEO và lỗi bảo mật phát sinh.
Tên miền, DNS và email theo domain cần được bảo vệ để tránh giả mạo thương hiệu
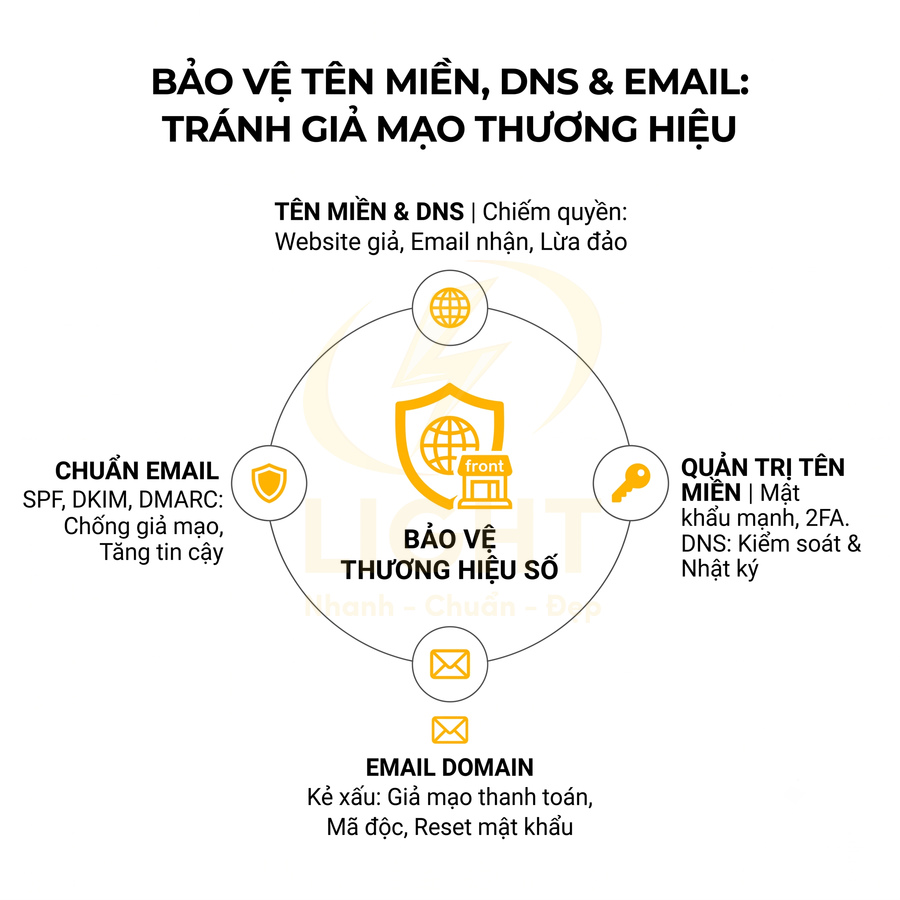
Tên miền là “mặt tiền” của thương hiệu trên môi trường số, đồng thời là điểm tập trung của nhiều dịch vụ: website bán hàng, landing page, hệ thống email, API, cổng đối tác, hệ thống CRM. Nếu tên miền hoặc DNS bị chiếm quyền, kẻ tấn công có thể:
- Chuyển hướng website sang trang giả mạo, trang chứa mã độc, hoặc trang đối thủ
- Thay đổi bản ghi MX để chiếm quyền nhận email, đọc toàn bộ thư đến
- Chèn bản ghi TXT phục vụ tấn công phishing, gửi email giả mạo dưới tên thương hiệu
Hậu quả không chỉ là mất doanh thu tức thời, mà còn là tổn hại uy tín thương hiệu, mất niềm tin khách hàng, thậm chí rủi ro pháp lý nếu dữ liệu khách hàng bị lộ.
Doanh nghiệp cần bảo vệ tài khoản quản lý tên miền tại nhà cung cấp domain bằng:
- Mật khẩu mạnh, không trùng với các tài khoản cá nhân, không chia sẻ qua kênh không an toàn
- 2FA (Two-Factor Authentication) bằng ứng dụng OTP hoặc khóa bảo mật, tránh chỉ dùng SMS nếu có thể
- Chính sách phân quyền: chỉ một số ít người có quyền truy cập quản trị cao nhất
Quyền truy cập DNS nên được kiểm soát chặt chẽ. Mọi thay đổi quan trọng như trỏ IP (A/AAAA), thay đổi MX, CNAME, TXT cho email, SPF, DKIM cần được:
- Ghi nhận (logging) với thời gian, người thực hiện, nội dung thay đổi
- Kiểm tra chéo bởi người có trách nhiệm kỹ thuật
- Được sao lưu cấu hình trước khi chỉnh sửa để có thể rollback khi cần
Một rủi ro phổ biến là để nhà cung cấp dịch vụ hoặc đối tác marketing giữ toàn quyền quản lý tên miền, trong khi doanh nghiệp không có tài khoản chủ sở hữu hoặc không nắm thông tin truy cập. Khi hợp đồng kết thúc, xảy ra tranh chấp, hoặc đối tác ngừng hoạt động, doanh nghiệp có thể mất quyền kiểm soát tên miền, kéo theo gián đoạn toàn bộ hệ thống bán hàng, email, quảng cáo.
Hệ thống email theo domain (sale@domain.com, support@domain.com, marketing@domain.com…) là kênh giao tiếp chính với khách hàng và đối tác, nên cũng là mục tiêu tấn công ưa thích. Nếu email bị chiếm quyền, kẻ tấn công có thể:
- Gửi email giả mạo yêu cầu thanh toán, thay đổi tài khoản nhận tiền
- Gửi link độc hại, file đính kèm chứa mã độc cho khách hàng, đối tác
- Đặt lại mật khẩu các tài khoản khác (cổng thanh toán, mạng xã hội, CRM) thông qua chức năng “quên mật khẩu”
Để giảm nguy cơ giả mạo email và tăng độ tin cậy khi gửi email marketing, doanh nghiệp nên triển khai đầy đủ các chuẩn:
- SPF (Sender Policy Framework): khai báo dải IP, server được phép gửi email cho domain
- DKIM (DomainKeys Identified Mail): ký số nội dung email, cho phép bên nhận xác thực email không bị chỉnh sửa
- DMARC (Domain-based Message Authentication, Reporting & Conformance): định nghĩa chính sách xử lý email không đạt SPF/DKIM (quarantine, reject) và nhận báo cáo lạm dụng
Song song, cần áp dụng:
- Chính sách mật khẩu mạnh, thay đổi định kỳ cho tài khoản email quan trọng (kế toán, thanh toán, quản trị hệ thống)
- 2FA cho tài khoản email, đặc biệt khi dùng các dịch vụ cloud như Google Workspace, Microsoft 365
- Phân quyền rõ ràng, hạn chế dùng chung một hộp thư cho nhiều người mà không có cơ chế kiểm soát, log truy cập
Kết hợp bảo vệ tên miền, DNS, email với SSL/HTTPS toàn trang tạo thành một lớp phòng thủ thống nhất, giúp website bán hàng vận hành an toàn, ổn định và duy trì được niềm tin của khách hàng trong dài hạn.
Tài khoản quản trị website bán hàng cần mật khẩu mạnh, 2FA và phân quyền theo vai trò
Tài khoản quản trị website bán hàng phải được thiết kế như một hệ thống nhiều lớp, kết hợp giữa mật khẩu mạnh, xác thực hai yếu tố và phân quyền chi tiết theo vai trò. Mỗi nhân sự cần tài khoản riêng, gắn với nhiệm vụ cụ thể (admin, marketing, sale, CSKH, kho, kế toán…), tránh hoàn toàn việc dùng chung một tài khoản admin. Cách tổ chức này giúp truy vết hành vi, giới hạn phạm vi truy cập và giảm thiểu rủi ro khi có sự cố rò rỉ thông tin đăng nhập. Doanh nghiệp nên áp dụng mô hình RBAC, tách bạch quyền chỉnh sửa sản phẩm, xem và xuất dữ liệu, cấu hình thanh toán, đồng thời xây dựng quy trình offboarding chặt chẽ để khóa ngay quyền của nhân sự nghỉ việc. Bonneau (2012), trong The science of guessing: analyzing an anonymized corpus of 70 million passwords, phân tích phân bố mật khẩu đã được ẩn danh của gần 70 triệu người dùng Yahoo. Kết quả cho thấy lựa chọn mật khẩu của con người có tính tập trung, tạo lợi thế cho việc thử những mật khẩu phổ biến trước. Nghiên cứu cũng phân biệt khả năng chống đoán trực tuyến với chống đoán khi dữ liệu xác thực đã bị lấy cắp. Vì vậy, độ mạnh phải gắn với mức khó đoán thực tế, đồng thời hệ thống đăng nhập cần giới hạn số lần thử để giảm hiệu quả của tấn công tự động.
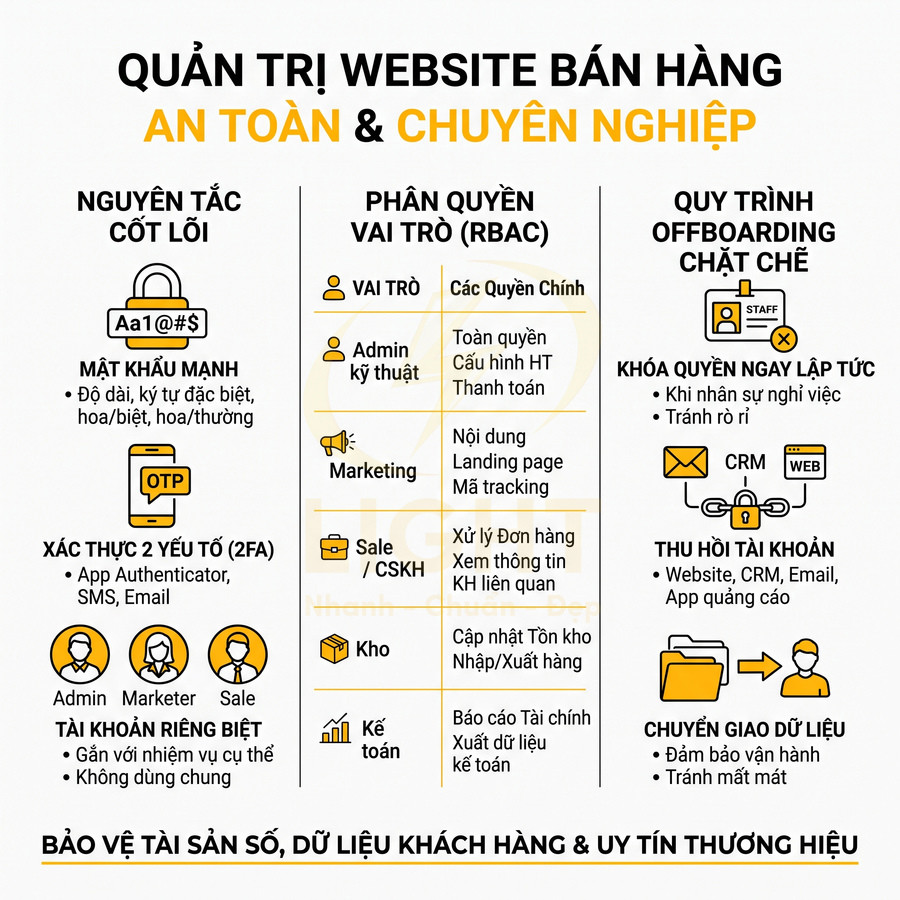
Admin, marketing, sale, kho và chăm sóc khách hàng không nên dùng chung một tài khoản
Việc dùng chung một tài khoản admin cho nhiều người là một trong những sai lầm phổ biến nhất trên các website bán hàng nhỏ và vừa. Về mặt bảo mật, đây là mô hình single point of failure: chỉ cần một thông tin đăng nhập bị lộ, toàn bộ hệ thống bị đặt vào tình trạng rủi ro cao. Khi mọi người đều đăng nhập bằng một tài khoản, doanh nghiệp mất hoàn toàn khả năng truy vết hành vi, kiểm soát trách nhiệm và giới hạn quyền. Không thể biết ai đã thay đổi giá, ai đã xóa sản phẩm, ai đã xuất dữ liệu khách hàng, vì mọi log đều ghi nhận cùng một tên tài khoản.
Trong bối cảnh tấn công mạng ngày càng tinh vi, chỉ cần một người rời khỏi công ty, hoặc một thiết bị bị nhiễm mã độc, toàn bộ hệ thống có thể bị lộ mật khẩu admin. Hệ quả có thể bao gồm:
- Xóa dữ liệu sản phẩm, đơn hàng, khách hàng hoặc toàn bộ website.
- Thay đổi cấu hình thanh toán, chuyển hướng tiền về tài khoản khác.
- Chèn mã độc, mã theo dõi trái phép, chuyển hướng sang website lừa đảo.
- Đánh cắp dữ liệu khách hàng để sử dụng cho mục đích cạnh tranh hoặc bán cho bên thứ ba.
Một hệ thống website bán hàng chuyên nghiệp cần hỗ trợ tạo tài khoản riêng cho từng người dùng, gắn với vai trò cụ thể: admin hệ thống, marketing, content, sale online, CSKH, kho, kế toán, đối tác vận chuyển. Mỗi tài khoản phải có:
- Tên đăng nhập duy nhất, không trùng lặp.
- Mật khẩu mạnh (độ dài đủ lớn, có chữ hoa, chữ thường, số, ký tự đặc biệt).
- Email khôi phục riêng, không dùng chung email bộ phận.
- Cấu hình xác thực hai yếu tố (2FA) cho các tài khoản có quyền nhạy cảm.
Lang và cộng sự (2016), trong Security Keys: Practical Cryptographic Second Factors for the Modern Web, đánh giá việc triển khai khóa bảo mật trong hai năm và ghi nhận lợi ích về bảo mật lẫn trải nghiệm sử dụng. Thiết bị sử dụng cơ chế mật mã để chống lừa đảo lấy thông tin đăng nhập và tấn công trung gian, thay vì chỉ yêu cầu người dùng nhập một mã xác nhận. Khả năng chống lừa đảo phụ thuộc vào phương thức xác thực được chọn. Với tài khoản có quyền xuất dữ liệu hoặc thay đổi cấu hình thanh toán, khóa bảo mật là lựa chọn có cơ sở nghiên cứu để tăng mức bảo vệ.
Khi có sự cố, log hệ thống sẽ ghi nhận chính xác tài khoản nào đã thực hiện thao tác gì, vào thời điểm nào, từ IP nào, trên thiết bị nào (nếu hệ thống hỗ trợ). Điều này không chỉ giúp bảo mật, mà còn giúp:
- Quản lý vận hành: phát hiện thao tác sai, huấn luyện lại nhân sự.
- Đánh giá hiệu suất: đo lường khối lượng công việc theo từng vai trò.
- Tuân thủ quy trình nội bộ và yêu cầu pháp lý về bảo vệ dữ liệu.
Đối với đội marketing, việc có tài khoản riêng giúp họ có thể tự tạo landing page, chỉnh sửa nội dung, cấu hình tracking, cài đặt pixel, gắn mã đo lường chiến dịch, mà không cần truy cập vào các phần nhạy cảm như cấu hình server, thanh toán, backup. Họ chỉ cần quyền trên:
- Trang nội dung, blog, landing page, banner, popup.
- Cấu hình mã theo dõi (Google Analytics, Facebook Pixel, các nền tảng quảng cáo).
- Một phần dữ liệu đơn hàng ở mức tổng quan để phân tích hiệu quả chiến dịch.
Đối với đội sale và CSKH, tài khoản riêng cho phép họ xem và cập nhật trạng thái đơn hàng, ghi chú chăm sóc, xử lý yêu cầu đổi trả, nhưng không thể thay đổi cấu hình hệ thống, không được phép chỉnh sửa cấu hình thanh toán hoặc can thiệp vào mã nguồn. Họ chỉ nên được:
- Xem thông tin khách hàng liên quan đến đơn hàng mình phụ trách.
- Cập nhật trạng thái đơn (đã xác nhận, đang giao, hoàn tất, hủy).
- Ghi chú lịch sử trao đổi với khách hàng.
Đối với kho, tài khoản riêng giúp họ cập nhật tồn kho, xác nhận xuất hàng, nhập hàng, kiểm kê, mà không thể truy cập dữ liệu khách hàng ngoài phạm vi cần thiết. Thông tin khách hàng có thể được ẩn bớt (ví dụ ẩn email, chỉ hiển thị một phần số điện thoại) để giảm rủi ro rò rỉ. Cách tổ chức này giúp doanh nghiệp mở rộng quy mô mà vẫn giữ được kiểm soát bảo mật, đồng thời tuân thủ nguyên tắc least privilege – mỗi người chỉ có đúng quyền cần thiết để hoàn thành công việc.
Quyền chỉnh sửa sản phẩm, xem đơn hàng, xuất dữ liệu và cấu hình thanh toán cần tách rõ
Không phải quyền nào trên website bán hàng cũng có mức độ rủi ro như nhau. Chỉnh sửa nội dung bài viết blog khác với chỉnh sửa giá sản phẩm; xem danh sách đơn hàng khác với xuất toàn bộ dữ liệu khách hàng; cấu hình giao diện khác với cấu hình cổng thanh toán. Một nền tảng an toàn cần cho phép tách nhỏ các quyền này và gán cho từng vai trò phù hợp, thay vì gom tất cả vào một nhóm “quản trị viên” chung.
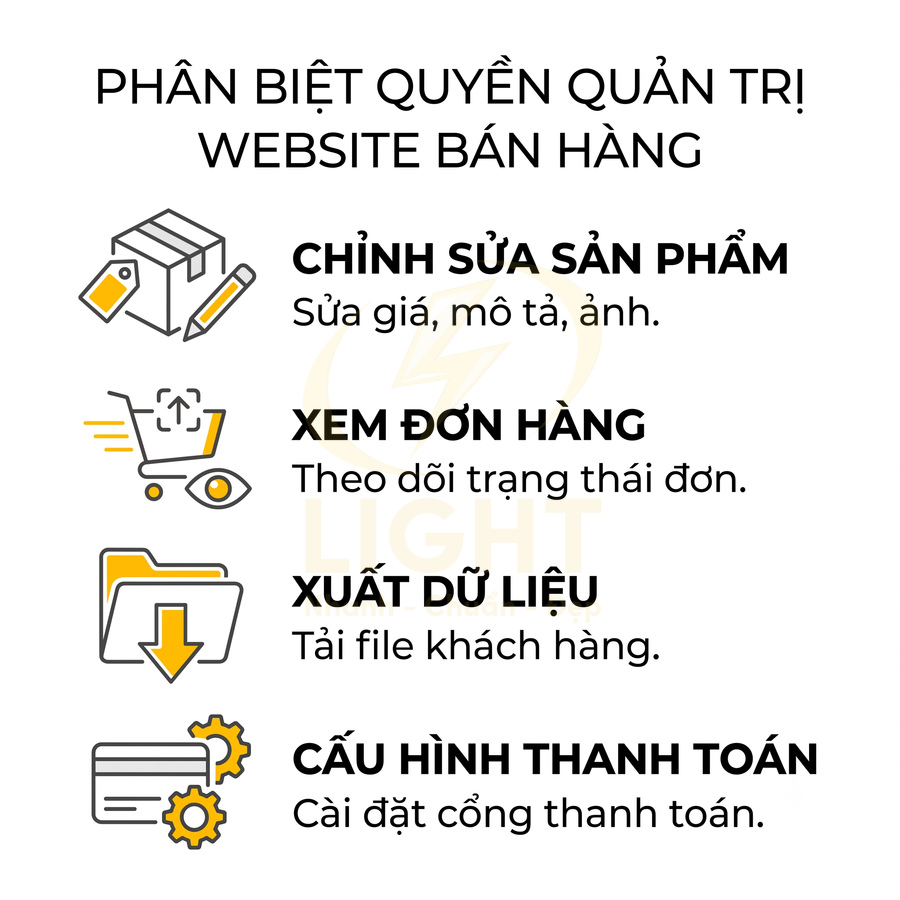
Về mặt kỹ thuật, đây là mô hình phân quyền theo vai trò (RBAC – Role-Based Access Control) kết hợp với phân quyền chi tiết theo hành động (permission-based). Mỗi vai trò (role) như Marketing, Sale, Kho, Kế toán, Admin kỹ thuật được gán một tập quyền (permissions) cụ thể, có thể bao gồm:
- Quyền đọc (read/view): chỉ xem dữ liệu.
- Quyền ghi (create/update): tạo mới, chỉnh sửa.
- Quyền xóa (delete): xóa dữ liệu, thường rủi ro cao.
- Quyền xuất (export): tải dữ liệu ra file, rủi ro rò rỉ thông tin.
- Quyền cấu hình (configure): thay đổi thiết lập hệ thống, thanh toán, tích hợp.
Bảng dưới đây minh họa một cách phân quyền cơ bản theo vai trò:
| Nhóm quyền | Marketing | Sale / CSKH | Kho | Kế toán | Admin kỹ thuật |
|---|---|---|---|---|---|
| Chỉnh sửa nội dung sản phẩm (mô tả, hình ảnh) | Có | Có (hạn chế) | Không | Không | Có |
| Chỉnh sửa giá, khuyến mãi | Có (theo chính sách) | Không | Không | Có (kiểm soát) | Có |
| Xem chi tiết đơn hàng (full thông tin khách) | Có | Có | Có (ẩn bớt) | Có | Có |
| Xuất dữ liệu khách hàng / đơn hàng | Có (giới hạn) | Không | Không | Có | Có |
| Cấu hình cổng thanh toán, API ngân hàng | Không | Không | Không | Có (phối hợp) | Có |
| Cấu hình tên miền, SSL, backup | Không | Không | Không | Không | Có |
Trong thực tế, doanh nghiệp có thể tinh chỉnh sâu hơn trong từng nhóm quyền. Ví dụ:
- “Chỉnh sửa nội dung sản phẩm” có thể tách thành: sửa mô tả, sửa hình ảnh, thay đổi danh mục, gắn tag SEO.
- “Chỉnh sửa giá, khuyến mãi” có thể giới hạn theo nhóm sản phẩm, theo mức giảm tối đa, hoặc yêu cầu phê duyệt hai bước.
- “Xuất dữ liệu khách hàng” có thể giới hạn theo khoảng thời gian, theo kênh bán, hoặc chỉ cho phép xuất dữ liệu đã ẩn bớt thông tin nhạy cảm.
Với cách phân quyền chi tiết, doanh nghiệp có thể cho phép đội marketing chủ động triển khai chiến dịch, tạo landing page, chỉnh sửa nội dung, gắn mã tracking, mà không phải trao toàn quyền hệ thống. Đồng thời, việc xuất dữ liệu khách hàng, cấu hình thanh toán, thay đổi giá trị đơn hàng được giới hạn cho một số ít người có trách nhiệm cao hơn, thường là quản lý hoặc ban giám đốc. Cách tiếp cận này:
- Giảm đáng kể rủi ro rò rỉ dữ liệu và gian lận nội bộ.
- Giảm thiểu sai sót do thao tác nhầm trên các cấu hình quan trọng.
- Tạo nền tảng để đáp ứng các yêu cầu tuân thủ về bảo vệ dữ liệu cá nhân.
Nhân sự nghỉ việc cần được khóa quyền ngay để tránh rò rỉ dữ liệu và thay đổi trái phép
Một trong những lỗ hổng bảo mật phổ biến là không thu hồi quyền truy cập khi nhân sự nghỉ việc hoặc chuyển vị trí. Nhiều doanh nghiệp nhỏ để nhân viên cũ vẫn giữ tài khoản email, tài khoản quản trị website, quyền truy cập CRM, tài khoản quảng cáo, thậm chí cả tài khoản quản lý tên miền. Điều này tạo ra rủi ro rất lớn: nhân sự cũ có thể tải dữ liệu khách hàng, thay đổi nội dung website, dừng chiến dịch quảng cáo, hoặc gây gián đoạn vận hành khi có mâu thuẫn.
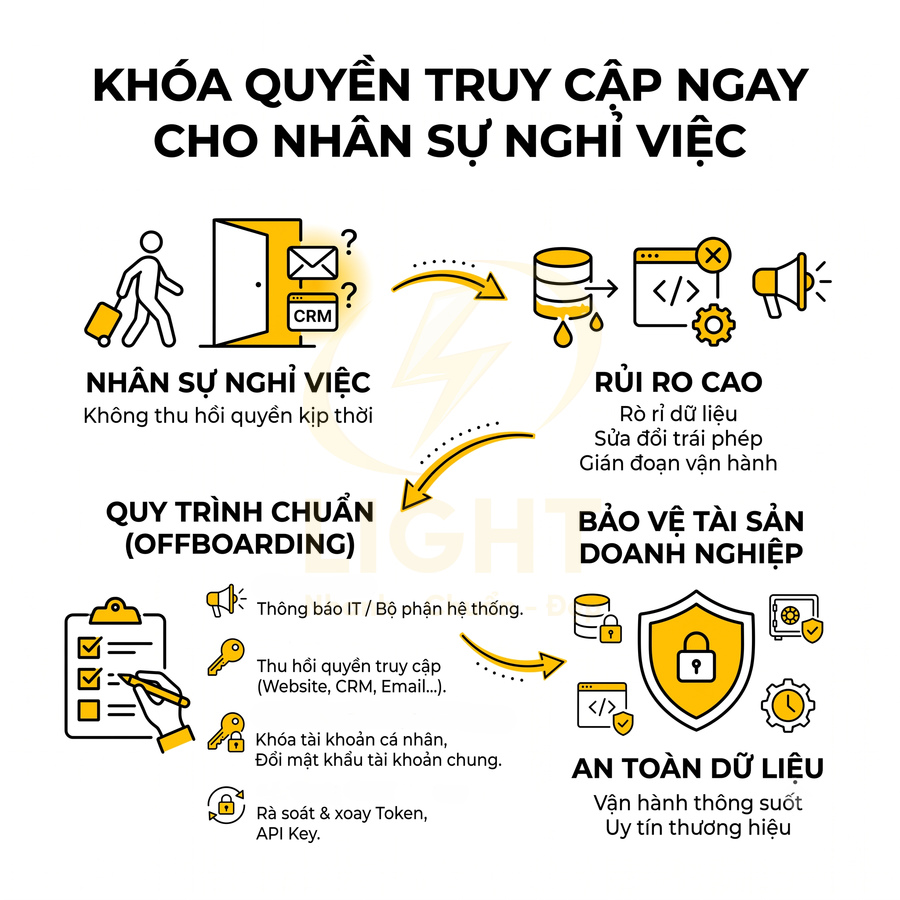
Để giảm thiểu rủi ro, doanh nghiệp cần xây dựng một quy trình offboarding rõ ràng, được chuẩn hóa thành checklist cho bộ phận nhân sự và bộ phận IT. Quy trình này nên bao gồm:
- Thông báo trước cho bộ phận phụ trách hệ thống khi có nhân sự nghỉ việc.
- Kiểm tra và thu hồi toàn bộ quyền truy cập hệ thống số: website, CRM, email, tài khoản quảng cáo, công cụ marketing, kho vận, thanh toán.
- Khóa hoặc xóa tài khoản cá nhân trên hệ thống, chuyển quyền sở hữu dữ liệu cần thiết cho người kế nhiệm.
- Thay đổi mật khẩu các tài khoản dùng chung (nếu còn tồn tại) ngay khi nhân sự rời đi.
- Rà soát và xoay vòng các token, API key được cấp cho nhân sự kỹ thuật hoặc marketing, đặc biệt với các tích hợp thanh toán, vận chuyển, CRM.
Với các tài khoản có quyền cao như admin kỹ thuật, quản trị tên miền, quản trị cổng thanh toán, nên áp dụng thêm:
- Xác thực hai yếu tố bắt buộc và kiểm tra thiết bị tin cậy định kỳ.
- Cơ chế phê duyệt hai lớp cho các thay đổi quan trọng (ví dụ thay đổi tài khoản nhận tiền).
- Ghi log chi tiết và cảnh báo khi có đăng nhập bất thường từ vị trí lạ hoặc ngoài giờ làm việc.
Một nền tảng website bán hàng tốt sẽ hỗ trợ quản lý người dùng tập trung, cho phép admin xem nhanh danh sách tài khoản, vai trò, lần đăng nhập gần nhất, trạng thái hoạt động, và khóa quyền chỉ với vài thao tác. Khả năng này giúp doanh nghiệp:
- Phản ứng nhanh khi có sự cố hoặc thay đổi nhân sự, giảm thời gian “cửa sổ rủi ro”.
- Định kỳ rà soát các tài khoản không còn sử dụng, tránh “tài khoản mồ” bị lợi dụng.
- Giảm phụ thuộc vào đội kỹ thuật bên ngoài trong các thao tác quản trị cơ bản.
Kết hợp giữa mật khẩu mạnh, 2FA, phân quyền chi tiết theo vai trò và quy trình offboarding chặt chẽ tạo thành một lớp phòng thủ vững chắc cho website bán hàng, giúp bảo vệ tài sản số, dữ liệu khách hàng và uy tín thương hiệu trong dài hạn.
Backup và khôi phục dữ liệu giúp website bán hàng không mất đơn khi gặp sự cố
Hệ thống backup và khôi phục dữ liệu đóng vai trò như “bảo hiểm sinh tồn” cho website bán hàng, giúp duy trì liên tục dòng đơn hàng ngay cả khi xảy ra sự cố kỹ thuật hoặc tấn công bảo mật. Doanh nghiệp cần xây dựng chiến lược sao lưu toàn diện, bao phủ mã nguồn, database, file media, landing page, cấu hình hệ thống và đặc biệt là dữ liệu đơn hàng, khách hàng. Việc backup phải được tự động hóa với lịch rõ ràng, có cảnh báo, chính sách lưu trữ và khả năng khôi phục từng phần linh hoạt. Kết hợp backup offsite, mã hóa và phân quyền chặt chẽ giúp bảo vệ bản sao lưu khỏi mất mát và rò rỉ. Khi đi kèm quy trình restore được chuẩn hóa, thử nghiệm định kỳ, doanh nghiệp vừa đảm bảo an toàn dữ liệu, vừa giữ trải nghiệm mua sắm không gián đoạn.
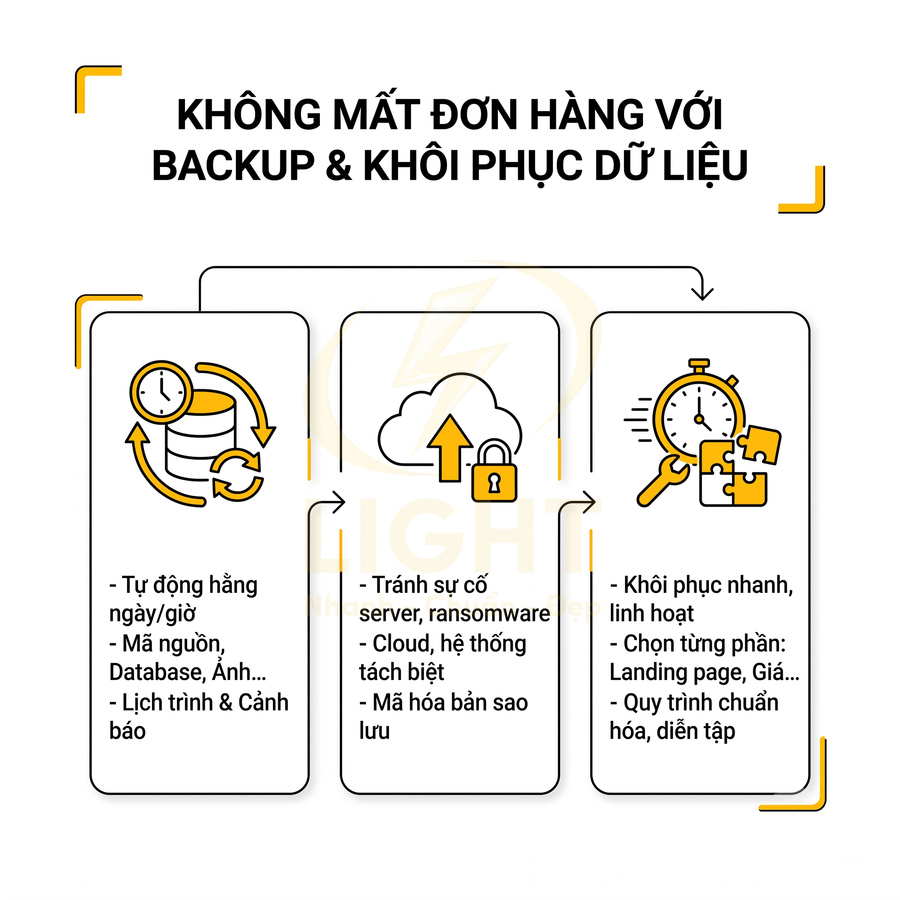
Backup mã nguồn, database, ảnh sản phẩm, landing page và dữ liệu đơn hàng cần chạy tự động hằng ngày
Không có hệ thống nào an toàn tuyệt đối. Dù hạ tầng, tường lửa, WAF hay các lớp bảo mật khác được đầu tư kỹ lưỡng đến đâu, website bán hàng vẫn luôn đối mặt với rủi ro: lỗi phần cứng server, lỗi cập nhật hệ điều hành hoặc web server, xung đột plugin/module, tấn công mã độc, ransomware, thao tác nhầm xóa dữ liệu, hay sự cố từ nhà cung cấp hosting/CDN. Trong bối cảnh đó, backup tự động là lớp phòng thủ cuối cùng giúp doanh nghiệp bảo toàn dữ liệu kinh doanh, hạn chế tối đa thời gian gián đoạn bán hàng và tránh mất đơn, mất lịch sử giao dịch. Continella và cộng sự (2016), trong ShieldFS: A Self-healing, Ransomware-aware Filesystem, kết hợp theo dõi hoạt động ghi dữ liệu với cơ chế giữ phiên bản trước khi thay đổi. Khi phát hiện tiến trình độc hại, hệ thống hoàn tác tác động của nó; trong các thử nghiệm được báo cáo, những tệp gốc đã được phục hồi. Khả năng phát hiện và khả năng khôi phục cần được thiết kế cùng nhau. Đây là nghiên cứu trên hệ thống tệp Windows. Khi áp dụng nguyên tắc bảo toàn dữ liệu cho website bán hàng, doanh nghiệp cần kiểm tra bản sao lưu có thể phục hồi được dữ liệu trước thời điểm bị phá hoại.
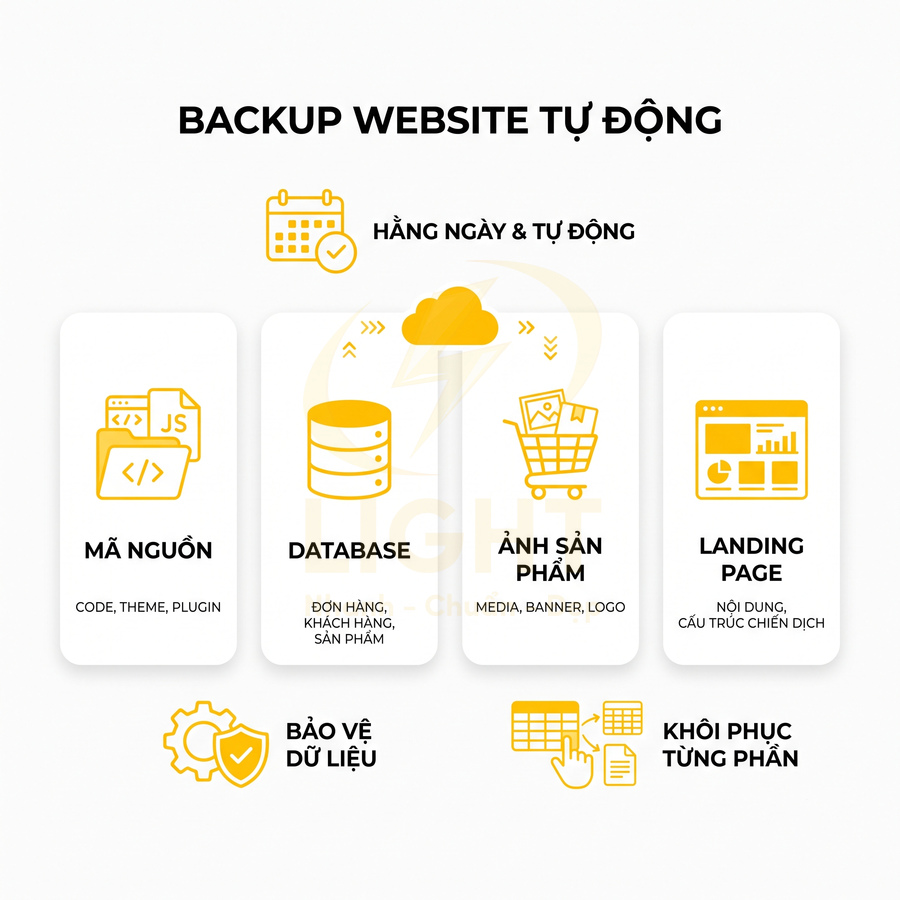
Một chiến lược backup bài bản cho website bán hàng không chỉ dừng ở việc “copy mã nguồn”. Hệ thống cần được thiết kế để sao lưu đầy đủ các nhóm dữ liệu sau:
- Mã nguồn website: code ứng dụng, theme, plugin, thư viện, file cấu hình (env, config, .htaccess, nginx config nếu có bản export).
- Cơ sở dữ liệu (database): bảng khách hàng, đơn hàng, sản phẩm, tồn kho, cấu hình giá, khuyến mãi, nội dung landing page, cấu hình SEO, tracking, log nghiệp vụ quan trọng.
- File media: ảnh sản phẩm, ảnh banner, video, file tài liệu đính kèm, favicon, logo, các file upload từ người dùng.
- Landing page & cấu trúc nội dung: template, block, layout, nội dung tùy biến cho từng chiến dịch marketing.
- Cấu hình hệ thống: cấu hình thanh toán, vận chuyển, email, SMS, tích hợp CRM/ERP, cấu hình domain, SSL, DNS (nếu có export).
Trong đó, database là phần nhạy cảm và quan trọng nhất vì chứa toàn bộ dữ liệu kinh doanh sống: khách hàng, đơn hàng, lịch sử thanh toán, trạng thái giao hàng, điểm tích lũy, mã giảm giá đã sử dụng… Nếu chỉ backup mã nguồn mà bỏ qua database, khi khôi phục, website có thể chạy lại nhưng toàn bộ dữ liệu giao dịch sẽ “quay về vạch xuất phát”, gây thiệt hại trực tiếp về doanh thu, chăm sóc khách hàng và báo cáo tài chính.
Về tần suất, với website bán hàng có lưu lượng truy cập và đơn hàng đều đặn, tần suất backup tối thiểu nên là hằng ngày. Với các shop có doanh thu lớn, đơn hàng phát sinh liên tục, nên cân nhắc:
- Backup database theo giờ (hourly) hoặc 2–4 giờ/lần.
- Backup file theo ngày, kết hợp incremental backup để giảm dung lượng.
Backup thủ công theo kiểu “nhớ thì làm” là rủi ro rất lớn, đặc biệt trong các giai đoạn cao điểm marketing (sale 11.11, 12.12, Tết, Black Friday…) khi đội ngũ bận rộn tối đa. Nền tảng website nên hỗ trợ:
- Lịch backup tự động (scheduler) cho từng loại dữ liệu: database, file media, mã nguồn.
- Thông báo (email, webhook, Slack…) khi backup thành công hoặc thất bại để kịp thời xử lý.
- Giao diện quản trị cho phép xem nhanh danh sách bản sao lưu, dung lượng, thời điểm tạo, loại backup (full/incremental).
- Chính sách tự động xoá bản backup quá cũ (retention policy) để tối ưu chi phí lưu trữ.
Một yêu cầu quan trọng khác là khả năng khôi phục từng phần. Không phải lúc nào cũng cần restore toàn bộ hệ thống. Nhiều tình huống thực tế:
- Cập nhật plugin gây lỗi hiển thị nhưng database vẫn ổn → chỉ cần khôi phục mã nguồn hoặc thư mục plugin.
- Nhập liệu sai giá hàng loạt → khôi phục một số bảng dữ liệu sản phẩm hoặc cấu hình giá.
- Landing page chiến dịch bị sửa nhầm → khôi phục riêng landing page đó mà không ảnh hưởng đơn hàng mới.
Doanh nghiệp nên làm việc với đội kỹ thuật hoặc nhà cung cấp nền tảng để xác định rõ:
- Những gì được backup (scope backup): bảng nào, thư mục nào, file cấu hình nào.
- Cách tách riêng backup database và backup file.
- Cách khôi phục từng phần mà không ghi đè dữ liệu mới phát sinh.
Bản sao lưu nên lưu ngoài hosting chính để tránh mất dữ liệu khi server bị lỗi hoặc bị tấn công
Một sai lầm phổ biến là lưu toàn bộ bản backup ngay trên cùng server hoặc cùng tài khoản hosting với website đang chạy. Khi server gặp sự cố phần cứng (hỏng ổ cứng, RAID lỗi), bị tấn công (ransomware mã hóa toàn bộ ổ đĩa, hacker xoá sạch dữ liệu), hoặc tài khoản hosting bị khóa do vi phạm chính sách, cả website và bản backup đều có thể bị mất cùng lúc. Khi đó, dù có “backup” nhưng thực tế là không thể khôi phục.
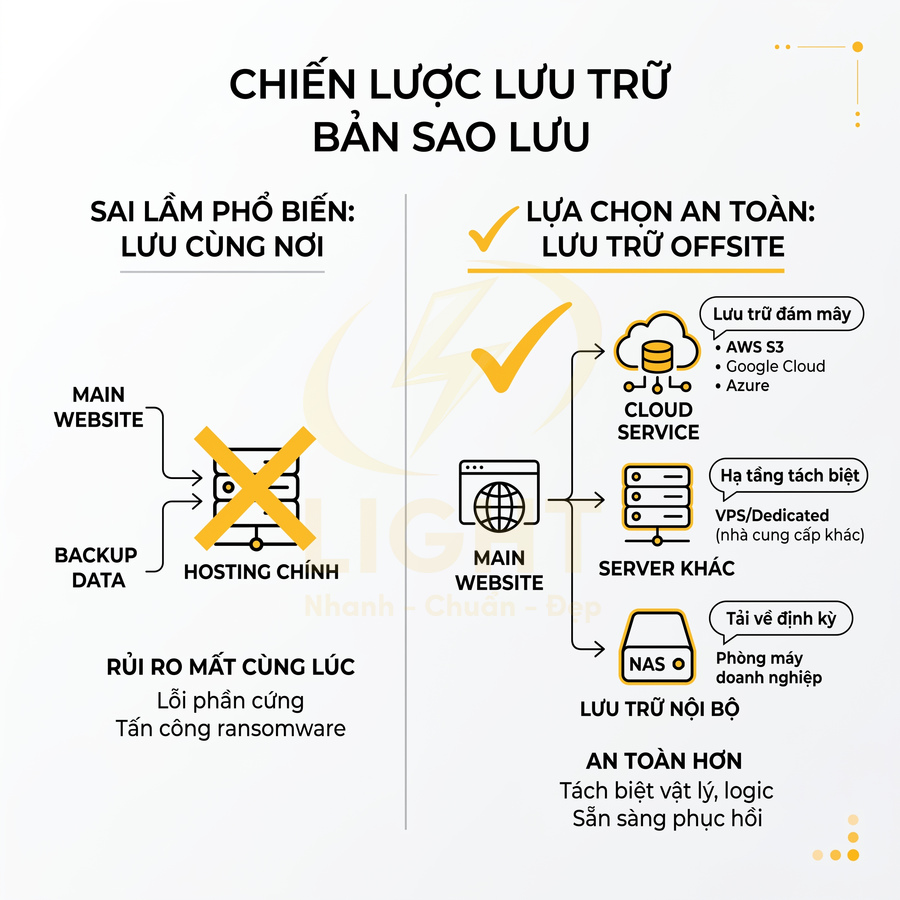
Để giảm thiểu rủi ro này, doanh nghiệp cần triển khai chiến lược backup offsite, nghĩa là lưu bản sao lưu ở một hạ tầng tách biệt vật lý hoặc logic với hệ thống chính. Một số lựa chọn phổ biến:
- Cloud storage: Google Cloud Storage, AWS S3, Azure Blob Storage, Backblaze B2…
- Server khác (VPS/dedicated) đặt tại nhà cung cấp khác hoặc region khác.
- Dịch vụ backup chuyên dụng tích hợp sẵn với nền tảng website.
Nguyên tắc thực tế có thể áp dụng là mô hình 3-2-1:
- 3 bản sao dữ liệu: dữ liệu đang chạy + ít nhất 2 bản backup.
- 2 loại phương tiện lưu trữ khác nhau: ví dụ ổ đĩa server + cloud object storage.
- 1 bản ở ngoài hệ thống chính: offsite, khác nhà cung cấp hoặc khác khu vực địa lý.
Ví dụ triển khai:
- 01 bản backup full hằng ngày lưu trên server (hoặc cùng datacenter) để khôi phục nhanh.
- 01 bản backup tự động đẩy lên cloud (S3/GCS/Azure) thông qua API, dùng incremental để tiết kiệm chi phí.
- 01 bản backup định kỳ (tuần/tháng) được tải về lưu trữ nội bộ (NAS, ổ cứng gắn ngoài) trong phòng máy của doanh nghiệp.
Nền tảng website bán hàng hiện đại thường tích hợp sẵn với các dịch vụ lưu trữ đám mây, cho phép cấu hình:
- Thông tin bucket, key, region.
- Lịch backup tự động lên cloud.
- Mã hóa dữ liệu trước khi upload.
Khi lưu backup ngoài hosting chính, bảo mật bản sao lưu là yếu tố bắt buộc. Nếu backup không được bảo vệ, hacker có thể:
- Tải về toàn bộ dữ liệu khách hàng, đơn hàng, thông tin liên hệ, lịch sử mua hàng.
- Phân tích cấu hình hệ thống, lỗ hổng, key tích hợp để tấn công sâu hơn.
- Dùng dữ liệu để spam, lừa đảo, hoặc bán trên chợ đen.
Một số nguyên tắc bảo mật nên áp dụng cho backup:
- Mã hóa dữ liệu (encryption at rest và in transit): dùng HTTPS/TLS khi truyền, dùng key riêng để mã hóa file backup.
- Giới hạn quyền truy cập: chỉ tài khoản/bot backup có quyền ghi vào bucket; tài khoản đọc backup dùng riêng, không dùng chung với tài khoản cá nhân.
- Phân tách tài khoản: tài khoản cloud cho backup nên tách biệt với tài khoản vận hành hằng ngày, áp dụng nguyên tắc “least privilege”.
- Ghi log truy cập: bật audit log để theo dõi ai, từ đâu, lúc nào truy cập vào bản sao lưu.
Backup vì thế vừa là lớp bảo vệ, vừa là một tài sản nhạy cảm cần được bảo mật như dữ liệu gốc. Doanh nghiệp nên có quy định nội bộ về việc ai được phép tải backup, lưu ở đâu, có được copy ra thiết bị cá nhân hay không, và quy trình xử lý khi nghi ngờ lộ dữ liệu backup.
Quy trình khôi phục nhanh giúp giảm thời gian gián đoạn bán hàng khi website lỗi, bị hack hoặc cập nhật hỏng
Backup chỉ thực sự có giá trị khi doanh nghiệp có thể khôi phục nhanh và chính xác khi cần. Nhiều đơn vị dừng ở mức “có backup”, nhưng khi xảy ra sự cố lại không có quy trình rõ ràng: không biết chọn bản backup nào, không biết khôi phục theo thứ tự ra sao, không có môi trường thử nghiệm, dẫn đến mất nhiều giờ hoặc nhiều ngày xử lý trong khi website không thể bán hàng, chiến dịch quảng cáo phải tạm dừng, khách hàng không đặt được đơn.
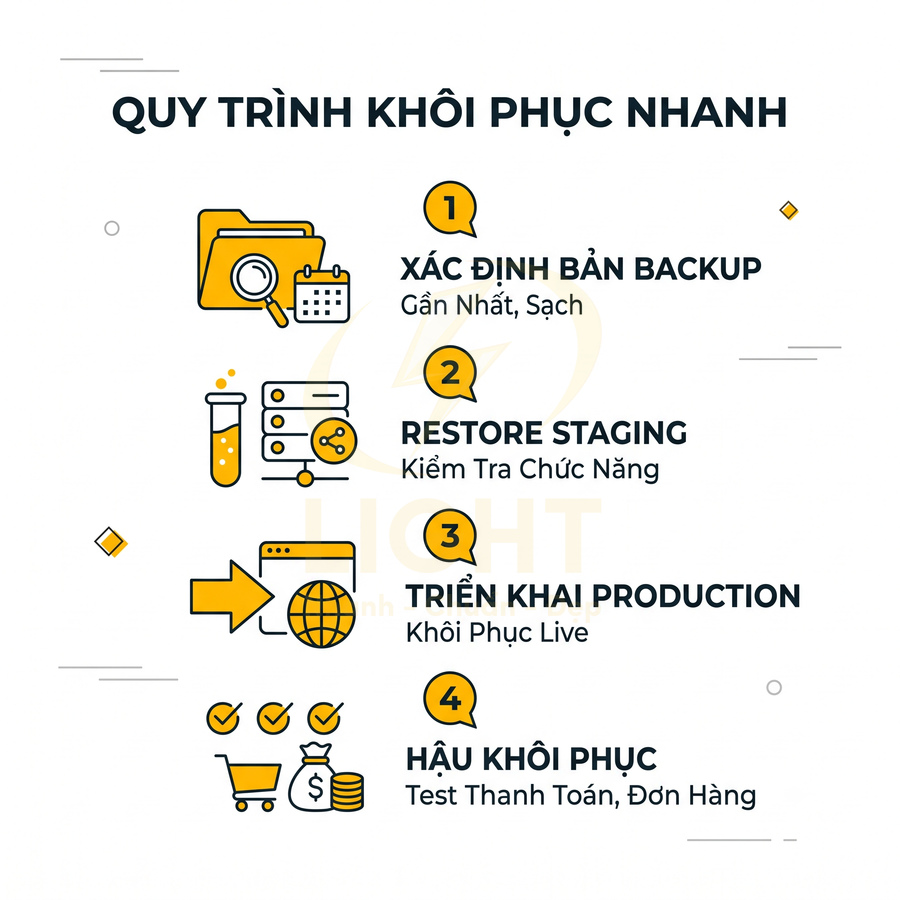
Một quy trình khôi phục tốt nên được chuẩn hóa, tài liệu hóa và thử nghiệm định kỳ. Các bước cơ bản thường bao gồm:
- 1. Xác định phạm vi sự cố: lỗi nằm ở mã nguồn, database, file media, hay toàn bộ hệ thống (server, DNS, SSL…)? Có dấu hiệu bị hack, chèn mã độc, hay chỉ là lỗi cập nhật?
- 2. Khoanh vùng thời điểm bắt đầu lỗi: dựa trên log, thời điểm người dùng báo lỗi, thời điểm triển khai bản cập nhật gần nhất.
- 3. Chọn bản backup phù hợp: ưu tiên bản gần nhất nhưng cần đảm bảo chưa bị nhiễm lỗi hoặc mã độc. Với tấn công bảo mật, có thể phải quay về bản cũ hơn.
- 4. Khôi phục trên môi trường staging: restore bản backup lên môi trường thử nghiệm để kiểm tra tính toàn vẹn dữ liệu, chức năng, tốc độ, và đảm bảo không còn mã độc.
- 5. Áp dụng lên môi trường chính: sau khi xác nhận ổn định trên staging, thực hiện restore lên production theo trình tự: database → file media → mã nguồn/cấu hình.
- 6. Kiểm tra hậu khôi phục: test quy trình đặt hàng, thanh toán, đăng nhập, tìm kiếm, các landing page đang chạy quảng cáo, tích hợp với cổng thanh toán, đơn vị vận chuyển.
Trong thời gian khôi phục, nên:
- Chuyển website sang chế độ bảo trì (maintenance mode) với thông báo rõ ràng, thân thiện, tránh để khách hàng gặp lỗi trắng trang hoặc lỗi 500 khó hiểu.
- Thông báo ngay cho đội marketing để:
- Tạm dừng hoặc giảm ngân sách quảng cáo.
- Chuyển hướng traffic sang landing page dự phòng (nếu có).
- Cập nhật thông tin cho khách hàng trên fanpage, email, Zalo OA… khi cần.
Một nền tảng website bán hàng an toàn nên cung cấp công cụ khôi phục một phần, cho phép:
- Khôi phục một landing page hoặc một nhóm landing page theo chiến dịch.
- Khôi phục một nhóm sản phẩm, danh mục, hoặc cấu hình giá khuyến mãi.
- Khôi phục một phần cấu hình (SEO, tracking, theme) mà không ảnh hưởng đến đơn hàng mới.
Khả năng khôi phục một phần giúp:
- Giảm rủi ro ghi đè dữ liệu mới phát sinh (đơn hàng, khách hàng đăng ký mới).
- Rút ngắn thời gian gián đoạn, vì không phải restore toàn bộ hệ thống.
- Tăng độ linh hoạt khi xử lý sự cố cục bộ (ví dụ chỉ một landing page bị lỗi).
Doanh nghiệp nên định kỳ tổ chức “diễn tập khôi phục” (restore drill): chọn ngẫu nhiên một bản backup, khôi phục lên môi trường staging, đo thời gian thực hiện, kiểm tra tính toàn vẹn dữ liệu. Qua đó, đội ngũ sẽ quen với quy trình, phát hiện sớm lỗ hổng (thiếu file, thiếu bảng, script restore lỗi) và tối ưu để khi sự cố thật xảy ra, mọi thứ được xử lý nhanh chóng, không hoảng loạn, không phụ thuộc vào một cá nhân kỹ thuật duy nhất.
Khi quy trình backup – restore được thiết kế tốt, doanh nghiệp có thể tự tin triển khai các thử nghiệm marketing, A/B test giao diện, cập nhật phiên bản nền tảng, thêm tính năng mới, tích hợp hệ thống bên ngoài… mà không sợ “vỡ site” không cứu được. Điều này tạo ra lợi thế cạnh tranh dài hạn: tốc độ đổi mới cao nhưng vẫn đảm bảo an toàn dữ liệu và trải nghiệm mua sắm liên tục cho khách hàng.
Cập nhật mã nguồn, plugin, theme và nền tảng giúp giảm lỗ hổng bảo mật
Việc duy trì phiên bản mới cho mã nguồn, plugin, theme và nền tảng là lớp phòng thủ chủ động trước các lỗ hổng đã được công bố rộng rãi. Khi hệ thống chậm cập nhật, mọi thành phần từ CMS, plugin đến thư viện JavaScript, form và tích hợp bên thứ ba đều có thể trở thành “cửa hậu” cho hacker chèn mã độc, chiếm quyền quản trị hoặc đánh cắp dữ liệu thanh toán. Vì vậy, cần xem việc cập nhật như một quy trình liên tục, có kế hoạch, thay vì hành động mang tính đối phó.
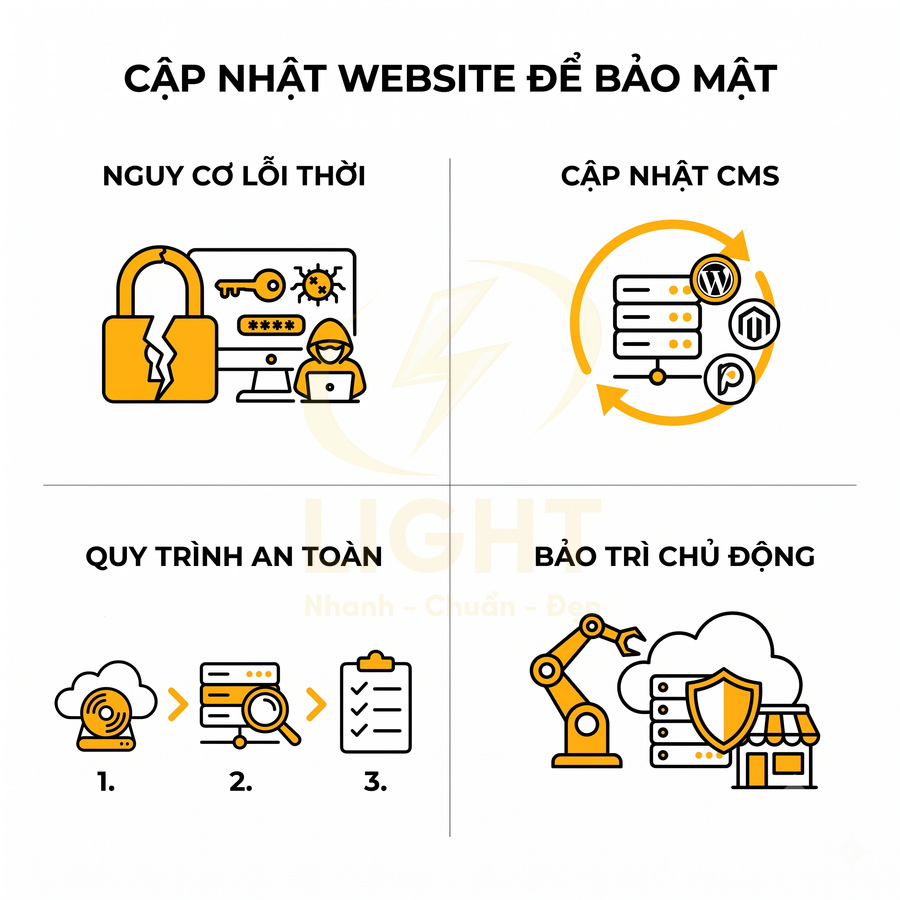
Để giảm rủi ro, doanh nghiệp nên kết hợp giữa cập nhật kỹ thuật có kiểm soát, kiểm thử nghiệp vụ quan trọng và quản lý chặt chẽ toàn bộ hệ sinh thái tích hợp xung quanh website, từ đó vừa đảm bảo bảo mật, vừa không làm gián đoạn hoạt động bán hàng và marketing.
Website dùng mã nguồn cũ dễ bị khai thác qua plugin, theme, form và thư viện bên thứ ba
Trong thực tế vận hành, phần lớn các cuộc tấn công vào website bán hàng xuất phát từ việc kẻ tấn công tận dụng các lỗ hổng đã được công bố (known vulnerabilities) trong mã nguồn, plugin, theme, thư viện JavaScript, form liên hệ, hoặc các module tích hợp bên thứ ba. Hacker hiếm khi “bẻ khóa” toàn bộ hệ thống từ con số 0; thay vào đó, họ dựa vào cơ sở dữ liệu lỗ hổng (CVE, NVD, Exploit-DB…) để tìm những phiên bản đã biết là có lỗi, rồi tự động hóa quá trình khai thác. Lauinger và cộng sự (2017), trong Thou Shalt Not Depend on Me: Analysing the Use of Outdated JavaScript Libraries on the Web, khảo sát hơn 133.000 website và phát hiện 37% chứa ít nhất một thư viện có lỗ hổng đã biết. Các thư viện được nạp gián tiếp hoặc thông qua mã quảng cáo, theo dõi có khả năng tồn tại lỗ hổng cao hơn. Đây là tỷ lệ trong mẫu khảo sát, không phải tỷ lệ website đã bị tấn công. Khi bảo trì cửa hàng trực tuyến, việc kiểm kê cần bao phủ cả thư viện do tiện ích và dịch vụ bên ngoài đưa vào, thay vì chỉ kiểm tra nền tảng chính.
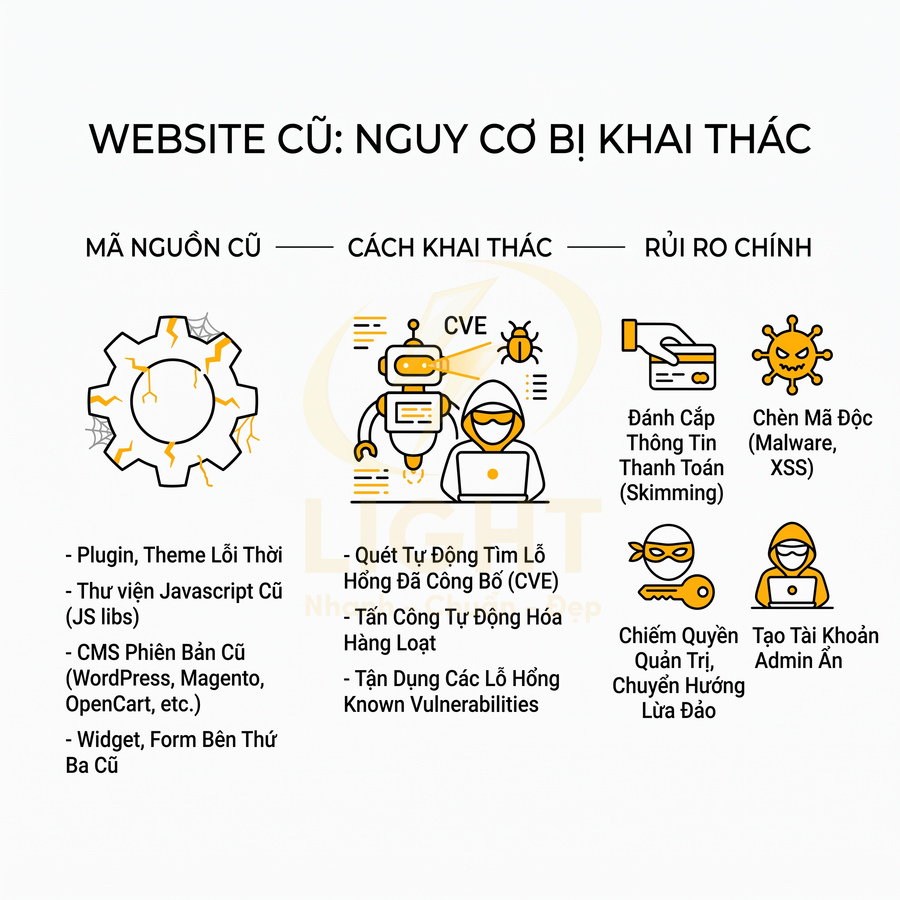
Khi website sử dụng phiên bản cũ, không được cập nhật, các lỗ hổng này vẫn tồn tại và trở thành cửa ngõ để:
- Chèn mã độc (malware, web shell) vào mã nguồn hoặc file upload.
- Chèn script độc hại (XSS) vào giao diện, đánh cắp cookie, session.
- Tạo tài khoản quản trị ẩn, thêm user có quyền cao mà chủ shop không phát hiện.
- Chiếm quyền điều khiển admin, thay đổi nội dung, chuyển hướng sang trang lừa đảo.
- Chèn mã skimming vào trang thanh toán để đánh cắp thông tin thẻ.
Đối với các nền tảng mã nguồn mở như WordPress, Magento, PrestaShop, OpenCart…, việc cập nhật thường xuyên là bắt buộc. Mỗi bản cập nhật thường bao gồm:
- Bản vá bảo mật (security patch): khắc phục lỗ hổng đã được phát hiện và công bố.
- Cải thiện cơ chế phân quyền, xác thực, mã hóa dữ liệu.
- Tối ưu hiệu năng, giảm nguy cơ bị tấn công từ chối dịch vụ (DoS) ở mức ứng dụng.
Nếu doanh nghiệp trì hoãn cập nhật vì sợ lỗi giao diện, sợ ảnh hưởng đến chức năng, website sẽ ngày càng tụt lại phía sau về bảo mật. Hacker thường sử dụng các công cụ quét tự động để:
- Quét hàng loạt website, xác định phiên bản CMS, plugin, theme đang dùng.
- So sánh với danh sách phiên bản có lỗ hổng đã được công bố.
- Tự động gửi payload khai thác (exploit) mà không cần nhắm mục tiêu cụ thể.
Ngay cả với các nền tảng website bán hàng dạng SaaS, nơi nhà cung cấp chịu trách nhiệm cập nhật lõi hệ thống, doanh nghiệp vẫn cần chú ý đến các tích hợp bên ngoài như:
- Live chat, chatbot, widget hỗ trợ khách hàng.
- Form thu lead, form đăng ký nhận tin, form khảo sát.
- Script tracking, pixel quảng cáo, công cụ phân tích hành vi.
- Thư viện hiệu ứng giao diện, slider, popup, thư viện JS của bên thứ ba.
- Plugin kéo thả landing page, trình tạo popup, banner khuyến mãi.
Nếu các thành phần này không được cập nhật, chúng có thể trở thành điểm yếu, dù lõi hệ thống vẫn an toàn. Một lỗ hổng XSS hoặc RCE (Remote Code Execution) trong một script nhỏ cũng có thể đủ để:
- Chèn mã độc vào toàn bộ trang.
- Đánh cắp token đăng nhập admin nếu admin truy cập trang có script lỗi.
- Thay đổi nội dung form, chuyển dữ liệu khách hàng sang server của hacker.
Do đó, chiến lược bảo mật cần bao gồm cả việc quản lý và cập nhật toàn bộ “hệ sinh thái” xung quanh website, không chỉ riêng phần mã nguồn chính. Một số nguyên tắc thực tế:
- Lập danh sách tất cả plugin, theme, script, tích hợp bên thứ ba đang sử dụng.
- Theo dõi changelog, thông báo bảo mật từ nhà cung cấp các thành phần này.
- Gỡ bỏ các plugin, script không còn dùng để giảm bề mặt tấn công.
- Ưu tiên dùng plugin, thư viện có cộng đồng lớn, được cập nhật thường xuyên.
Trước khi cập nhật cần kiểm tra tương thích với giỏ hàng, thanh toán, tracking và landing page
Cập nhật là cần thiết, nhưng cập nhật thiếu kiểm soát có thể gây ra lỗi chức năng, đặc biệt là các phần quan trọng như giỏ hàng, thanh toán, tracking, landing page kéo thả. Rủi ro thường gặp:
- Khách hàng không thêm được sản phẩm vào giỏ, nút “Thêm vào giỏ” không hoạt động.
- Lỗi ở bước checkout, không chọn được phương thức vận chuyển hoặc thanh toán.
- Thanh toán online không trả về trạng thái đơn hàng chính xác.
- Pixel không ghi nhận chuyển đổi, mất dữ liệu cho Google Ads, Facebook, TikTok.
- Landing page kéo thả bị vỡ layout trên mobile, mất form đăng ký.
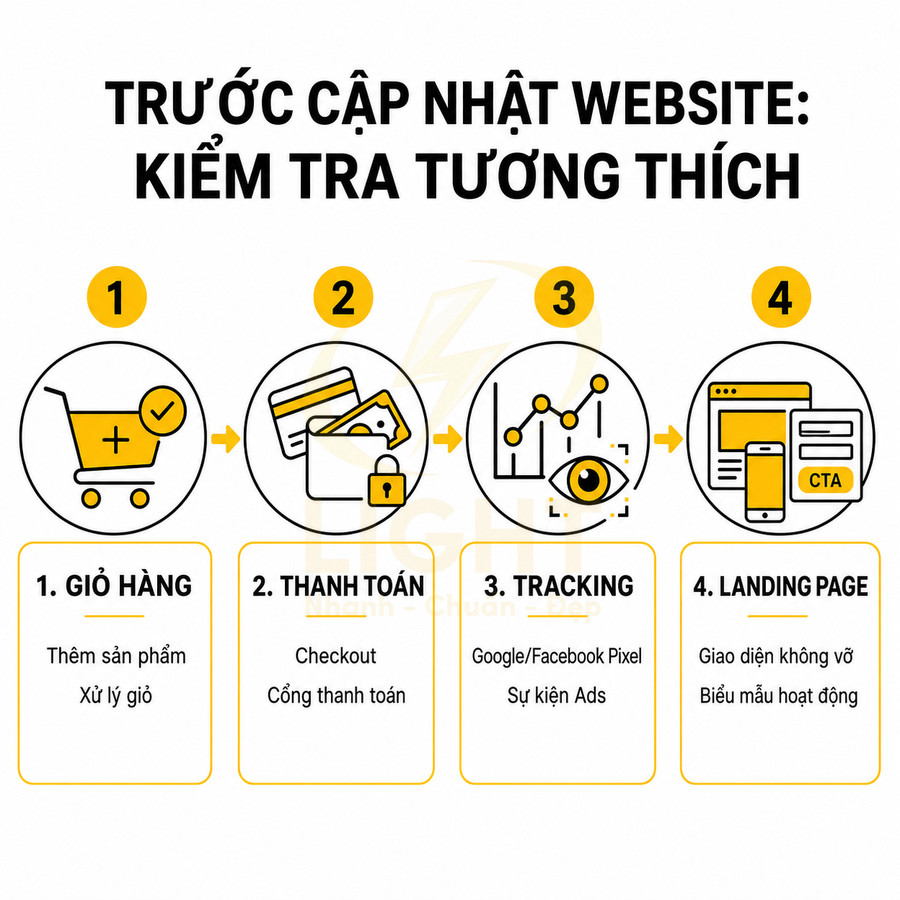
Vì vậy, trước khi cập nhật, cần có quy trình kiểm tra tương thích và thử nghiệm. Một quy trình an toàn thường bao gồm:
- Sao lưu đầy đủ (full backup):
- Backup mã nguồn, database, file upload, cấu hình server.
- Đảm bảo có thể khôi phục nhanh nếu cập nhật gây lỗi nghiêm trọng.
- Triển khai trên môi trường staging:
- Tạo bản sao website (staging) giống 100% bản production.
- Thực hiện cập nhật trên staging trước, không cập nhật trực tiếp trên site đang chạy.
- Kiểm tra các luồng nghiệp vụ chính:
- Duyệt sản phẩm, lọc, tìm kiếm, xem chi tiết.
- Thêm vào giỏ, cập nhật số lượng, áp dụng mã giảm giá.
- Checkout, chọn địa chỉ, phương thức vận chuyển, phương thức thanh toán.
- Thanh toán thử với các cổng thanh toán chính (thẻ, ví, COD).
- Gửi email xác nhận đơn hàng, email thông báo cho admin.
- Kiểm tra tracking và phân tích dữ liệu:
- Đảm bảo các mã tracking (Google Ads, Facebook Pixel, TikTok Pixel, Google Analytics) vẫn được gắn đúng vị trí.
- Kiểm tra sự kiện view content, add to cart, initiate checkout, purchase.
- Kiểm tra công cụ heatmap, A/B testing, tag manager vẫn hoạt động.
- Kiểm tra landing page kéo thả:
- Mở landing page trên nhiều màn hình (mobile, tablet, desktop).
- Kiểm tra form đăng ký, nút CTA, popup, countdown, slider.
- Đảm bảo các biến thể A/B vẫn được phân phối đúng.
Đội marketing cần phối hợp chặt chẽ với đội kỹ thuật để xác nhận rằng:
- Các chiến dịch đang chạy không bị gián đoạn sau cập nhật.
- Các sự kiện chuyển đổi vẫn được ghi nhận đầy đủ trên từng kênh quảng cáo.
- Các URL landing page trong quảng cáo vẫn hoạt động, không lỗi 404 hoặc redirect sai.
Đối với các nền tảng website bán hàng được thiết kế tốt, nhà cung cấp thường cung cấp cơ chế cập nhật có kiểm soát như:
- Thông báo trước về các thay đổi có thể ảnh hưởng đến tính năng giỏ hàng, thanh toán, landing page.
- Tài liệu hướng dẫn chi tiết cách chuẩn bị trước khi cập nhật, cách rollback khi cần.
- Cơ chế kiểm tra tương thích tự động với các module giỏ hàng, thanh toán, landing page.
- Tùy chọn cập nhật theo từng nhóm (chỉ cập nhật bảo mật, hoãn cập nhật tính năng lớn).
Điều quan trọng là không nên trì hoãn cập nhật vô thời hạn chỉ vì sợ lỗi. Thay vào đó, cần xây dựng một quy trình cập nhật an toàn với các yếu tố:
- Lịch cập nhật định kỳ (ví dụ: hàng tháng hoặc hàng quý).
- Checklist kiểm thử sau cập nhật cho cả kỹ thuật và marketing.
- Cơ chế backup, rollback rõ ràng, được kiểm tra trước.
- Người chịu trách nhiệm phê duyệt và ghi nhận thay đổi (change log nội bộ).
Nền tảng có bảo trì chủ động giúp shop nhỏ không phải phụ thuộc hoàn toàn vào kỹ thuật riêng
Nhiều shop nhỏ không có đội kỹ thuật riêng, hoặc chỉ có một người phụ trách kiêm nhiệm, nên việc cập nhật, bảo trì, vá lỗi bảo mật thường bị bỏ qua. Họ tập trung vào chạy quảng cáo, làm nội dung, xử lý đơn hàng, mà không nhận ra rằng website đang dần trở nên lỗi thời và dễ bị tấn công. Trong bối cảnh đó, việc lựa chọn một nền tảng website bán hàng có bảo trì chủ động là yếu tố quan trọng để đảm bảo an toàn lâu dài.
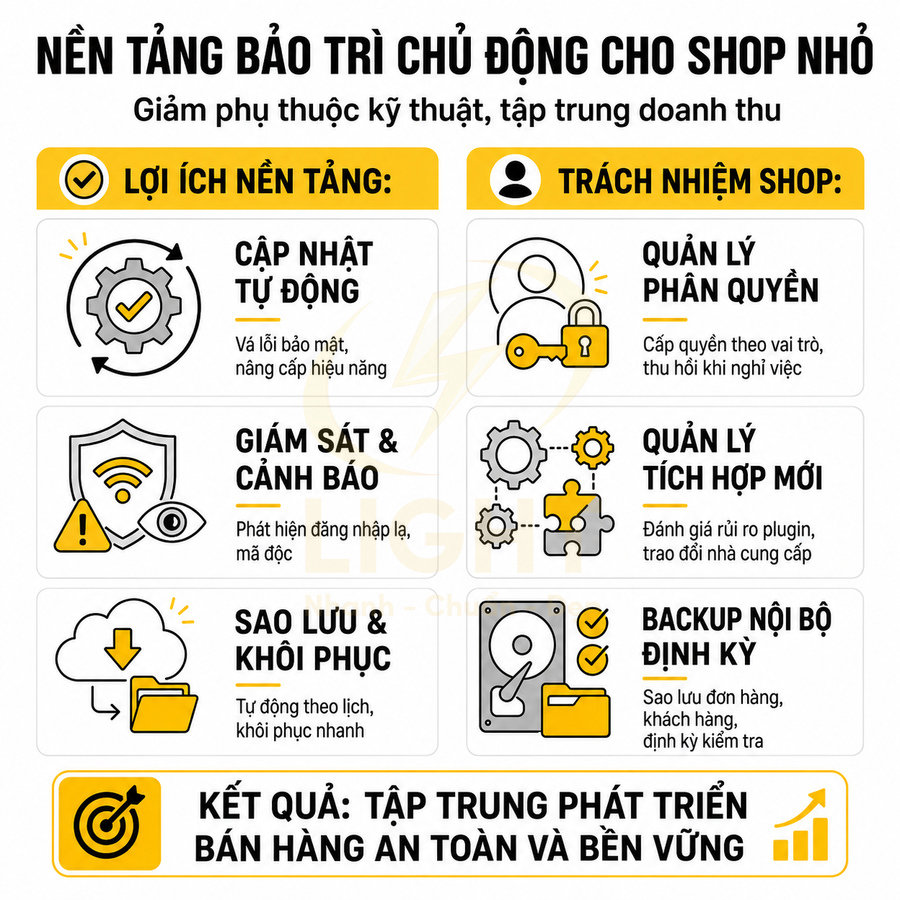
Một nền tảng tốt thường cung cấp:
- Cập nhật lõi hệ thống tự động:
- Vá lỗ hổng bảo mật ngay khi có bản vá chính thức.
- Tối ưu hiệu năng, nâng cấp phiên bản PHP, database, web server khi cần.
- Giám sát và cảnh báo bảo mật:
- Phát hiện hoạt động đăng nhập bất thường, brute force, spam form.
- Cảnh báo khi phát hiện mã độc, file lạ, thay đổi bất thường trong mã nguồn.
- Thông báo khi cấu hình bảo mật yếu (mật khẩu đơn giản, quyền file sai…).
- Công cụ sao lưu và khôi phục:
- Backup tự động theo lịch, lưu trữ nhiều phiên bản.
- Khôi phục nhanh khi có sự cố tấn công hoặc lỗi cập nhật.
Điều này giúp shop nhỏ có thể tập trung nguồn lực vào marketing và bán hàng, thay vì phải loay hoay với các vấn đề kỹ thuật phức tạp. Tuy nhiên, bảo trì chủ động không có nghĩa là doanh nghiệp phó mặc hoàn toàn. Đội marketing và vận hành vẫn cần nắm được một số nguyên tắc cơ bản:
- Phân quyền:
- Không dùng chung tài khoản admin cho nhiều người.
- Chỉ cấp quyền cần thiết cho từng vai trò (CSKH, kế toán, marketing…).
- Thu hồi quyền khi nhân sự nghỉ việc hoặc chuyển vị trí.
- Quản lý tích hợp mới:
- Trao đổi với nhà cung cấp nền tảng trước khi gắn thêm script, plugin mới.
- Đánh giá rủi ro bảo mật của các công cụ miễn phí, plugin không rõ nguồn gốc.
- Quy trình backup nội bộ:
- Đảm bảo dữ liệu quan trọng (đơn hàng, khách hàng, sản phẩm) luôn có bản sao.
- Định kỳ kiểm tra khả năng khôi phục từ backup, không chỉ “tin là có”.
Sự kết hợp giữa một nền tảng an toàn, có bảo trì chủ động và quy trình nội bộ chặt chẽ giúp giảm đáng kể nguy cơ bị tấn công, mất dữ liệu, gián đoạn bán hàng, đồng thời tạo nền tảng vững chắc để mở rộng quy mô kinh doanh online trong tương lai.
Chống mã độc, spam form và tấn công tự động bảo vệ trải nghiệm mua hàng
Hệ thống bảo vệ trải nghiệm mua hàng cần được thiết kế theo hướng chủ động, kết hợp nhiều lớp phòng thủ để ngăn chặn mã độc, spam form và các cuộc tấn công tự động. Trọng tâm là bảo vệ dữ liệu khách hàng, luồng chuyển đổi và uy tín thương hiệu, thay vì chỉ xử lý sự cố khi đã xảy ra. Doanh nghiệp nên triển khai cơ chế giám sát liên tục, quét mã độc định kỳ, kiểm soát truy cập và theo dõi hành vi bất thường trên toàn bộ hạ tầng, từ mã nguồn, server đến các form và API. Bên cạnh đó, cần xây dựng quy trình phản ứng sự cố rõ ràng, phối hợp chặt chẽ giữa kỹ thuật, vận hành và marketing để vừa xử lý triệt để nguyên nhân gốc, vừa đánh giá được mức độ ảnh hưởng đến dữ liệu, chiến dịch và trải nghiệm khách hàng.
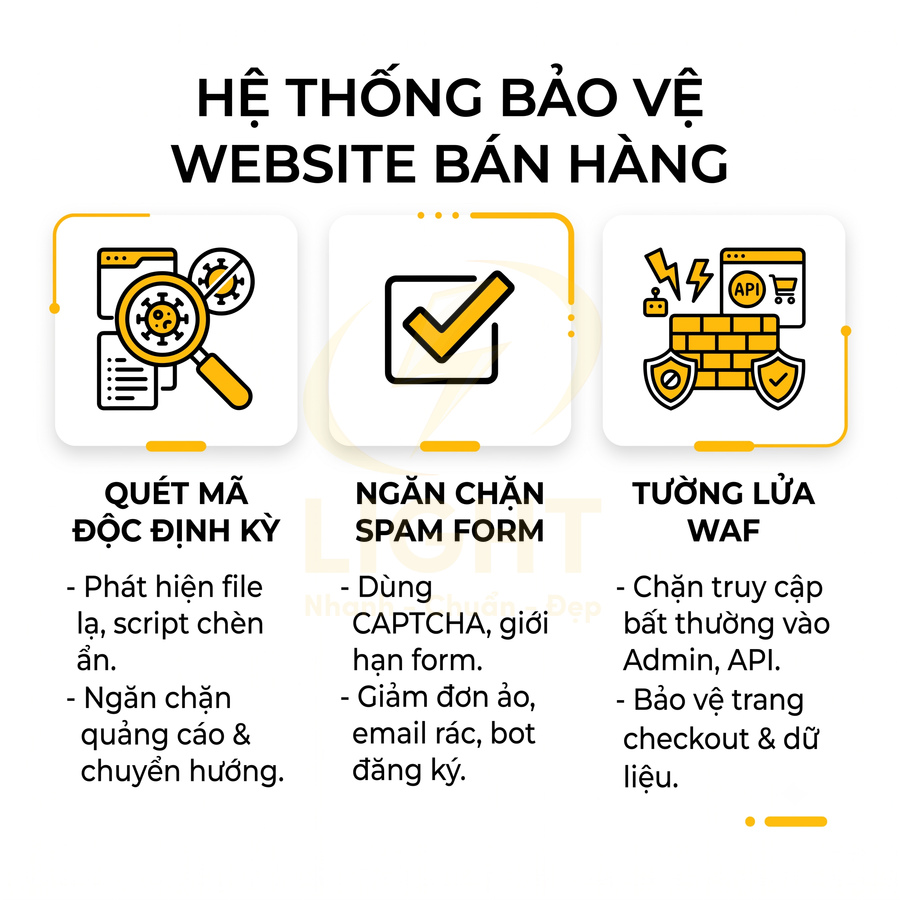
Quét mã độc định kỳ giúp phát hiện file lạ, script chèn quảng cáo và chuyển hướng độc hại
Mã độc trên website bán hàng thường hoạt động tinh vi và có chủ đích, tập trung vào việc khai thác dữ liệu và luồng chuyển đổi thay vì phá hủy hệ thống ngay lập tức. Thay vì làm website sập hoàn toàn, nhiều loại mã độc âm thầm:
- Chèn script quảng cáo ẩn, hiển thị popup hoặc banner không mong muốn.
- Chuyển hướng khách hàng sang trang khác ngay sau khi click vào sản phẩm hoặc nút thanh toán.
- Chèn link ẩn (hidden links) để SEO cho website lạ, làm giảm uy tín SEO của website chính.
- Thu thập thông tin thẻ thanh toán, tài khoản đăng nhập, cookie phiên làm việc.
- Tạo tài khoản quản trị ẩn hoặc cửa hậu (backdoor) để kẻ tấn công quay lại bất cứ lúc nào.
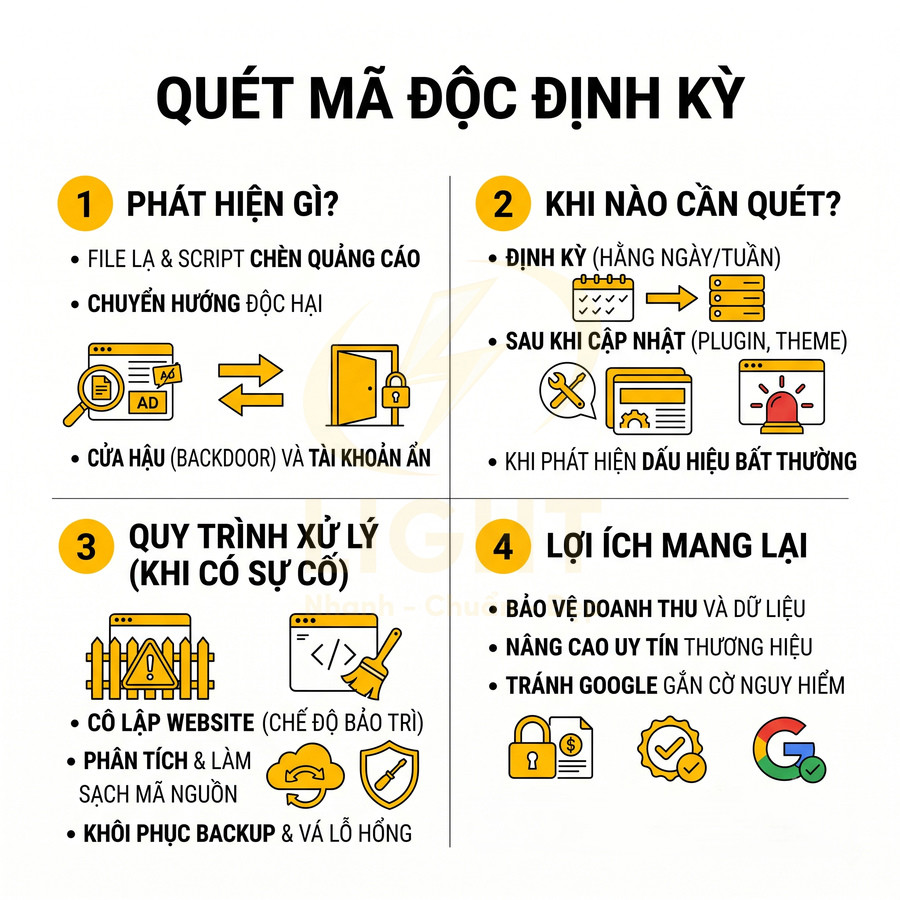
Nếu không có cơ chế quét mã độc định kỳ, doanh nghiệp có thể mất rất lâu mới phát hiện, trong khi khách hàng đã bị ảnh hưởng, dữ liệu đã bị rò rỉ và website có nguy cơ bị Google gắn cờ là “site nguy hiểm”. Điều này không chỉ làm mất doanh thu trực tiếp mà còn ảnh hưởng lâu dài đến uy tín thương hiệu và chi phí quảng cáo.
Một hệ thống bảo mật tốt cần có công cụ tự động quét mã nguồn và môi trường vận hành ở nhiều lớp:
- Quét file hệ thống: so sánh với phiên bản chuẩn của nền tảng (CMS, framework) để phát hiện file lạ, file bị chỉnh sửa bất thường, file có quyền thực thi không hợp lệ.
- Quét nội dung mã: tìm kiếm các mẫu mã độc phổ biến như eval base64, obfuscation, shell script, mã chèn iframe, script tải từ domain lạ.
- Giám sát quyền truy cập: phát hiện tài khoản quản trị mới, thay đổi quyền bất thường, đăng nhập từ IP hoặc vị trí địa lý không quen thuộc.
- Giám sát tính toàn vẹn (file integrity monitoring): lưu checksum của file quan trọng và cảnh báo khi có thay đổi trái phép.
Việc quét nên được thực hiện định kỳ (hằng ngày hoặc hằng tuần tùy quy mô và mức độ rủi ro), và đặc biệt sau khi có thay đổi lớn: cài plugin mới, cập nhật theme, chỉnh sửa mã nguồn, thay đổi cấu hình server, hoặc sau khi phát hiện dấu hiệu bất thường như website chậm bất thường, bị Google cảnh báo, hoặc khách hàng phản ánh bị chuyển hướng lạ, xuất hiện popup quảng cáo không rõ nguồn gốc.
Khi phát hiện mã độc, quy trình xử lý cần có tính hệ thống và tuân thủ chuẩn bảo mật:
- Cô lập website (nếu cần): chuyển sang chế độ bảo trì, chặn truy cập từ bên ngoài hoặc giới hạn theo IP nội bộ để tránh lây lan và giảm thiểu thiệt hại.
- Phân tích và xác định nguồn lây: kiểm tra plugin, theme, thư viện bên thứ ba, tài khoản bị lộ, lỗ hổng form upload, API không được bảo vệ.
- Làm sạch mã nguồn: xóa hoặc sửa các file bị nhiễm, loại bỏ backdoor, script chèn, tài khoản ẩn; đồng thời rà soát lại cấu hình server, cronjob, task nền.
- Khôi phục từ backup sạch nếu cần: ưu tiên bản backup trước thời điểm nghi ngờ bị tấn công, đảm bảo backup không chứa mã độc ẩn.
- Vá lại lỗ hổng: cập nhật phiên bản mới nhất cho nền tảng, plugin, theme; cấu hình lại phân quyền file, thư mục; bật các cơ chế bảo vệ bổ sung.
Nếu chỉ xóa mã độc mà không xử lý nguyên nhân gốc, website rất dễ bị tái nhiễm do kẻ tấn công vẫn còn cửa hậu hoặc thông tin truy cập. Đội marketing cũng cần được thông báo để:
- Kiểm tra lại tracking (Google Analytics, pixel quảng cáo, tag quản lý), đảm bảo không bị chèn script lạ.
- Rà soát landing page, trang sản phẩm chủ lực, trang checkout để đảm bảo luồng chuyển đổi không bị chuyển hướng hoặc chèn nội dung bất thường.
- Đối chiếu dữ liệu chiến dịch trước và sau thời điểm tấn công để đánh giá mức độ sai lệch của số liệu chuyển đổi.
CAPTCHA, giới hạn gửi form và lọc bot giúp giảm spam liên hệ, đơn ảo và đăng ký rác
Các form liên hệ, form đặt hàng nhanh, form đăng ký nhận tin, form tạo tài khoản là mục tiêu ưa thích của bot spam và các công cụ tấn công tự động. Nếu không có cơ chế bảo vệ, website bán hàng có thể nhận hàng nghìn đơn ảo, email rác, tài khoản giả, làm tắc nghẽn hệ thống, gây khó khăn cho đội CSKH và marketing. Việc xử lý thủ công các đơn ảo, email rác không chỉ tốn thời gian, mà còn làm sai lệch dữ liệu phân tích: tỷ lệ chuyển đổi, số lượng lead, hiệu quả chiến dịch, chi phí trên mỗi chuyển đổi.
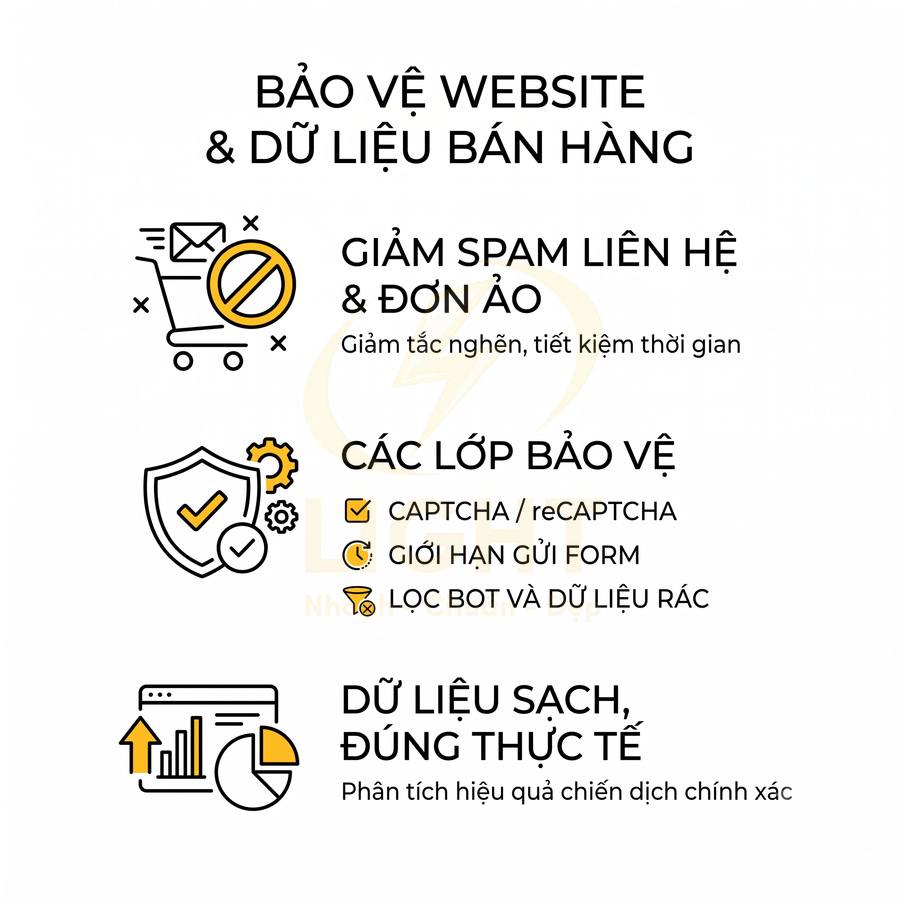
Để giảm spam, website cần triển khai kết hợp nhiều lớp bảo vệ:
- CAPTCHA / reCAPTCHA: yêu cầu người dùng xác nhận họ không phải robot, có thể ở dạng checkbox, hình ảnh, hoặc invisible CAPTCHA để giảm ma sát cho người dùng thật.
- Giới hạn số lần gửi form từ một IP trong một khoảng thời gian (rate limiting): ngăn chặn việc gửi hàng loạt form liên tục từ cùng một nguồn.
- Kiểm tra mẫu dữ liệu (pattern): phát hiện nội dung rác như chuỗi ký tự vô nghĩa, lặp lại, link spam, từ khóa thường dùng trong spam.
- Honeypot field: thêm trường ẩn mà người dùng thật không thấy, nhưng bot thường điền; nếu trường này có dữ liệu thì đánh dấu là spam.
Đối với form đặt hàng, có thể áp dụng các quy tắc nghiệp vụ để lọc đơn ảo:
- Không cho phép số lượng sản phẩm quá lớn bất thường trong một đơn, đặc biệt với sản phẩm giá trị cao.
- Kiểm tra định dạng số điện thoại, email, địa chỉ; từ chối các mẫu rõ ràng không hợp lệ hoặc có dấu hiệu tự động.
- Sử dụng danh sách đen (blacklist) cho các IP, email, domain, số điện thoại đã từng spam hoặc có tần suất gửi đơn bất thường.
- Áp dụng xác thực bổ sung (ví dụ: OTP) cho các đơn có giá trị lớn hoặc có dấu hiệu rủi ro.
Đối với form đăng ký tài khoản, có thể yêu cầu xác thực email hoặc số điện thoại trong một số trường hợp, đặc biệt khi phát hiện:
- Nhiều tài khoản được tạo từ cùng một IP trong thời gian ngắn.
- Email sử dụng domain tạm thời (temporary email) hoặc nằm trong danh sách email rác.
- Hành vi đăng ký hàng loạt không đi kèm hoạt động mua hàng hoặc tương tác thực.
Một nền tảng website bán hàng hiện đại nên tích hợp sẵn các công cụ chống spam, cho phép cấu hình linh hoạt theo nhu cầu từng shop, từng ngành hàng. Đội marketing cần phối hợp với kỹ thuật để điều chỉnh mức độ chặt chẽ: đủ để chặn bot, nhưng không làm khó khách hàng thật. Ví dụ:
- Không sử dụng CAPTCHA quá khó đọc, gây ức chế cho người dùng trên mobile.
- Không yêu cầu quá nhiều bước xác thực cho các form đơn giản như đăng ký nhận tin.
- Cân nhắc dùng invisible reCAPTCHA hoặc các cơ chế chấm điểm hành vi (score-based) để giảm ma sát.
Mục tiêu là giữ cho trải nghiệm mua hàng mượt mà, đồng thời bảo vệ hệ thống khỏi các cuộc tấn công tự động, đảm bảo dữ liệu lead, đơn hàng và hiệu quả chiến dịch phản ánh đúng hành vi khách hàng thật. Bursztein và cộng sự (2010), trong How Good are Humans at Solving CAPTCHAs? A Large Scale Evaluation, phân tích hơn 318.000 lượt giải thuộc 21 dạng CAPTCHA. Trong thử nghiệm, người tham gia mất trung bình khoảng 9,8 giây với dạng ảnh và 28,4 giây với dạng âm thanh. Kết quả cho thấy công cụ chống tự động cũng có thể gây khó khăn cho người thật. Những số liệu này thuộc các dạng CAPTCHA được khảo sát vào thời điểm nghiên cứu. Khi áp dụng cho website bán hàng, doanh nghiệp nên đo thời gian hoàn thành và tỷ lệ thất bại để lựa chọn cơ chế xác minh phù hợp.
Tường lửa ứng dụng web giúp chặn truy cập bất thường vào trang quản trị, API và checkout
Tường lửa ứng dụng web (WAF) là một lớp bảo vệ quan trọng giữa internet và website bán hàng, hoạt động ở tầng ứng dụng (HTTP/HTTPS). WAF có thể phân tích nội dung request và response để phát hiện và chặn các kiểu tấn công phổ biến như SQL injection, XSS, brute force đăng nhập, tấn công vào form, tấn công vào API, trước khi chúng kịp gây hại cho hệ thống. Đối với các website bán hàng có lưu lượng lớn, chạy nhiều chiến dịch quảng cáo, WAF giúp giảm tải cho server, giảm nguy cơ bị tấn công làm gián đoạn bán hàng và hạn chế lạm dụng tài nguyên. Halfond và cộng sự (2006), trong A Classification of SQL Injection Attacks and Countermeasures, tổng hợp các dạng chèn lệnh cơ sở dữ liệu và chỉ ra rằng nhiều biện pháp phòng vệ chỉ xử lý được một phần phạm vi tấn công. Vấn đề xuất hiện khi dữ liệu không đáng tin cậy có thể tác động đến câu lệnh mà ứng dụng thực thi. Một cơ chế lọc riêng lẻ không đủ để bảo đảm ứng dụng an toàn. Khi áp dụng cho website bán hàng, tường lửa cần phối hợp với việc sửa lỗ hổng trong mã nguồn, kiểm tra đầu vào và xây dựng truy vấn tách biệt dữ liệu người dùng khỏi cấu trúc câu lệnh.
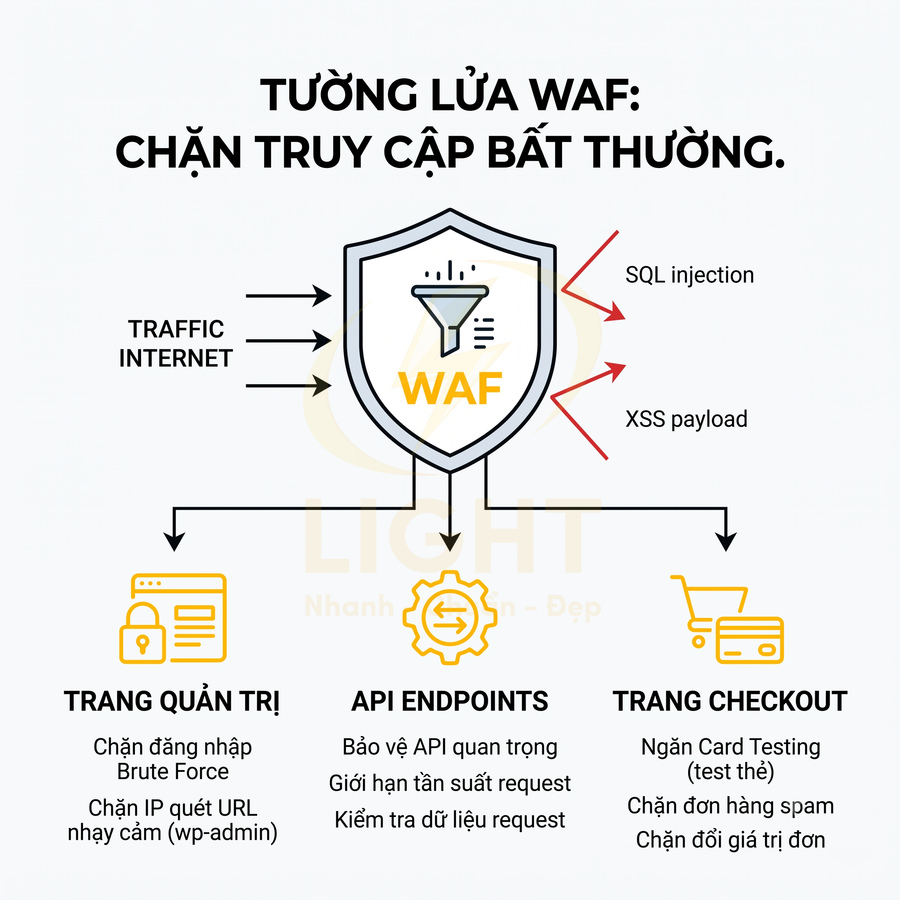
WAF có thể được triển khai ở nhiều lớp kiến trúc:
- Ở mức server: cài đặt trực tiếp trên web server hoặc reverse proxy, kiểm soát toàn bộ traffic đi vào ứng dụng.
- Ở mức dịch vụ CDN: kết hợp với mạng phân phối nội dung để lọc traffic từ biên mạng (edge), chặn sớm các request độc hại.
- Tích hợp sẵn trong nền tảng website bán hàng: cung cấp rule mặc định tối ưu cho các luồng như đăng nhập, giỏ hàng, thanh toán.
Một cấu hình WAF tốt sẽ bao gồm:
- Giới hạn số lần đăng nhập sai trong một khoảng thời gian, khóa tạm thời tài khoản hoặc IP có dấu hiệu brute force.
- Chặn IP có hành vi quét hàng loạt URL quản trị, truy cập vào các đường dẫn nhạy cảm (wp-admin, admin, phpMyAdmin, endpoint nội bộ).
- Chặn request có mẫu dữ liệu nghi ngờ: chuỗi SQL, script, payload XSS, tham số bất thường trong query string hoặc body.
- Bảo vệ các endpoint API quan trọng (đặt hàng, thanh toán, cập nhật trạng thái đơn, quản lý tài khoản) bằng rule riêng, giới hạn tần suất và kiểm tra tính hợp lệ của request.
Đối với trang checkout, WAF có thể giúp phát hiện và chặn các request bất thường, tránh bị lợi dụng để:
- Test thẻ (card testing): gửi hàng loạt giao dịch nhỏ để kiểm tra tính hợp lệ của thông tin thẻ.
- Spam đơn hàng: tạo số lượng lớn đơn ảo nhằm làm quá tải hệ thống hoặc gây nhiễu dữ liệu.
- Khai thác lỗ hổng thanh toán: thay đổi giá trị đơn hàng, bỏ qua bước xác thực, lợi dụng API thanh toán chưa được bảo vệ.
Đối với đội marketing, WAF còn giúp lọc bớt traffic xấu, giảm tải cho hệ thống tracking và phân tích. Khi kết hợp với các công cụ chống click tặc và lọc bot, WAF trở thành một phần của chiến lược bảo vệ ngân sách quảng cáo và dữ liệu chuyển đổi, chứ không chỉ là công cụ kỹ thuật thuần túy. Traffic bị WAF chặn sẽ không đi sâu vào hệ thống, giúp số liệu về phiên truy cập, lượt xem trang, tỷ lệ chuyển đổi phản ánh sát hơn hành vi người dùng thật, hỗ trợ tối ưu chiến dịch remarketing, tối ưu kênh và phân bổ ngân sách hiệu quả hơn.
Chặn click tặc và traffic rác giúp bảo vệ ngân sách marketing online
Click tặc và traffic rác nếu không được kiểm soát sẽ âm thầm “đốt” ngân sách, làm méo dữ liệu và khiến mọi nỗ lực tối ưu marketing trở nên kém hiệu quả. Doanh nghiệp cần coi đây là một rủi ro mang tính hệ thống, không chỉ là vài lượt click khó chịu. Bằng cách thiết lập lớp giám sát traffic chi tiết, theo dõi IP, thiết bị, nguồn truy cập và hành vi bất thường, website có thể chủ động phát hiện, gắn cờ và chặn các nguồn truy cập không hợp lệ. Khi traffic rác được lọc bớt, các chỉ số như CPA, ROAS, conversion rate, AOV phản ánh sát hơn giá trị thật, giúp thuật toán quảng cáo “học đúng”, tối ưu remarketing, lookalike và phân bổ ngân sách vào nhóm khách hàng có khả năng sinh lợi cao nhất.
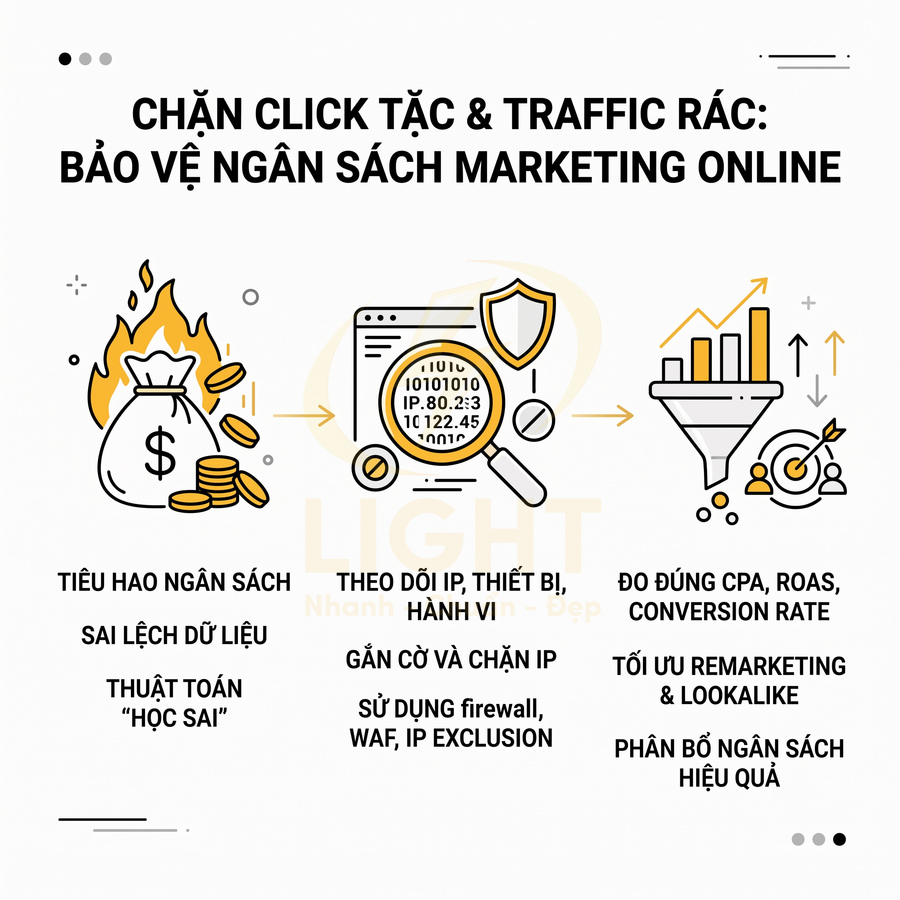
Click tặc làm tiêu hao ngân sách quảng cáo, sai lệch dữ liệu tracking và giảm hiệu quả chiến dịch
Đối với các website bán hàng phụ thuộc nhiều vào quảng cáo trả phí (Google Ads, Facebook Ads, TikTok Ads, quảng cáo hiển thị), click tặc và traffic rác không chỉ là vấn đề “khó chịu” mà là rủi ro mang tính hệ thống, ảnh hưởng trực tiếp đến hiệu quả tài chính và khả năng tối ưu dài hạn. Về bản chất, click tặc là các lượt nhấp không hợp lệ (invalid clicks) đến từ đối thủ, mạng bot, farm click, người dùng được trả tiền để nhấp, hoặc các nguồn traffic kém chất lượng, liên tục nhấp vào quảng cáo nhưng không có bất kỳ intent chuyển đổi nào.
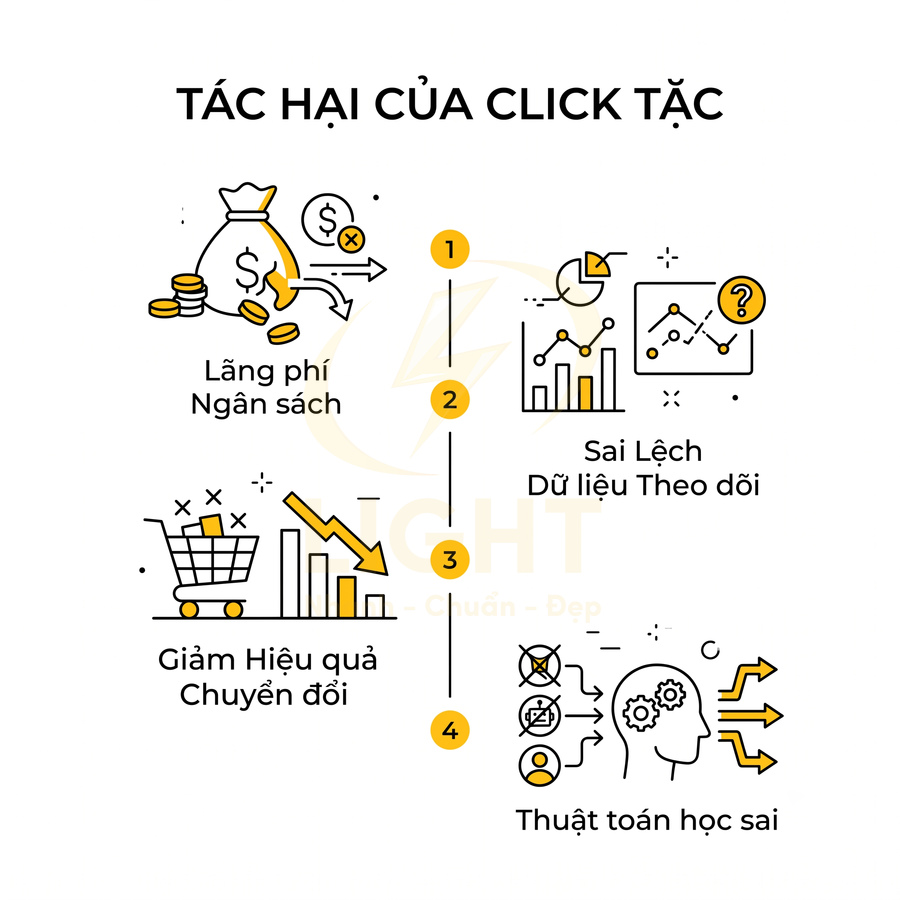
Trong các mô hình đấu giá quảng cáo CPC/CPM, mỗi lượt click hoặc mỗi lần hiển thị đều tiêu tốn ngân sách. Khi tỷ lệ click tặc cao, chi phí quảng cáo tăng nhanh nhưng số phiên có khả năng chuyển đổi thực sự lại không tăng tương ứng. Điều này kéo theo:
- ROAS (Return on Ad Spend) bị kéo xuống do doanh thu thực không tăng tương xứng với chi phí.
- CPA (Cost per Acquisition) bị đội lên vì mẫu số (số chuyển đổi thật) nhỏ hơn nhiều so với tổng số click.
- Đội marketing khó đánh giá chính xác hiệu quả từng kênh, từng nhóm quảng cáo, dẫn đến phân bổ ngân sách sai lệch.
Ở góc độ dữ liệu, click tặc làm sai lệch dữ liệu tracking trên cả hệ thống phân tích (Google Analytics, hệ thống BI nội bộ) lẫn trên chính nền tảng quảng cáo. Khi lượng lớn traffic rác đổ vào website, các chỉ số hành vi như:
- Tỷ lệ thoát (Bounce rate) tăng bất thường do người/bot rời trang ngay sau khi vào.
- Thời gian trên trang (Average session duration) rất thấp, thường chỉ vài giây.
- Số trang mỗi phiên (Pages/session) gần như bằng 1, không có hành vi điều hướng.
- Tỷ lệ chuyển đổi (Conversion rate) giảm mạnh vì mẫu số (phiên) phình to nhưng số đơn hàng thật không tăng.
Hệ quả nghiêm trọng hơn là các thuật toán tối ưu của nền tảng quảng cáo (tối ưu cho chuyển đổi, tối ưu giá thầu thông minh, tối ưu phân phối theo sự kiện) bị “học sai”. Khi hệ thống nhận diện nhầm các mẫu hành vi rác là “tín hiệu tương tác”, nó có xu hướng:
- Phân phối quảng cáo nhiều hơn đến các nhóm người dùng, thiết bị, khu vực, hoặc placement vốn tạo ra traffic rác.
- Tự động tăng giá thầu cho các phiên có vẻ “tương tác” nhưng thực chất là bot hoặc click farm.
- Giảm ưu tiên hiển thị cho các phân khúc khách hàng thật vì dữ liệu chuyển đổi bị nhiễu.
Vòng xoáy tiêu cực hình thành: càng chạy càng kém hiệu quả, chi phí tăng nhưng chất lượng traffic giảm, khiến việc tối ưu chiến dịch trở nên khó khăn, đặc biệt với các tài khoản đang sử dụng chiến lược bidding tự động và tối ưu theo sự kiện chuyển đổi sâu (mua hàng, lead chất lượng, đăng ký trả phí).
Website chạy Google Ads, Facebook Ads và remarketing cần theo dõi IP, thiết bị, nguồn truy cập và hành vi bất thường
Để chặn click tặc hiệu quả, website bán hàng cần xây dựng một lớp giám sát traffic chi tiết ở cả mức ứng dụng (application level) và mức hạ tầng (server, firewall). Mục tiêu là thu thập và phân tích các thuộc tính như: IP, dải IP, thiết bị, hệ điều hành, trình duyệt, nguồn truy cập (referrer, UTM), tần suất truy cập, hành vi trên trang, sự kiện tương tác (scroll, click, add-to-cart, view-content, purchase).
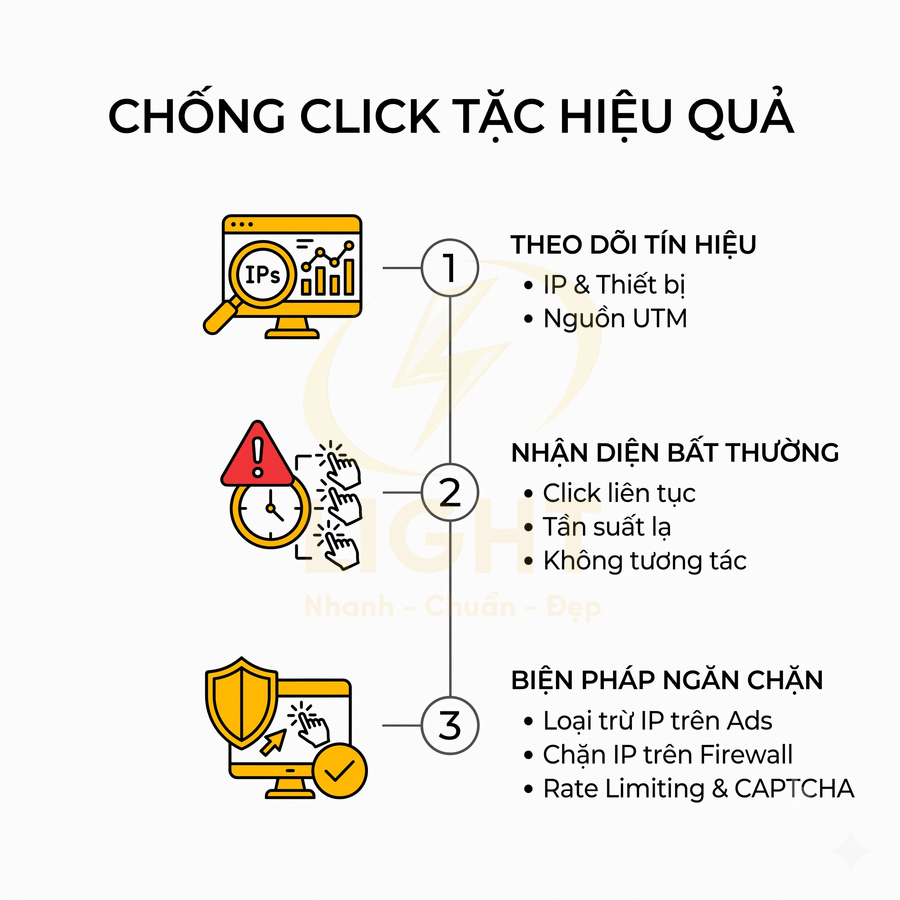
Các nhóm tín hiệu kỹ thuật thường được sử dụng để nhận diện click tặc và traffic rác gồm:
- IP và dải IP: Một IP hoặc một dải IP tạo ra số lượng lớn click trong thời gian ngắn, đặc biệt khi đến từ các quốc gia, khu vực không thuộc thị trường mục tiêu, là dấu hiệu điển hình của bot hoặc farm click.
- Thiết bị và fingerprint: Nhiều phiên truy cập từ cùng một thiết bị (hoặc cùng fingerprint trình duyệt) lặp lại hành vi giống nhau, không cuộn trang, không xem chi tiết sản phẩm, không kích hoạt bất kỳ sự kiện tương tác sâu nào.
- Pattern thời gian: Lượt click xuất hiện dày đặc vào các khung giờ bất thường (ví dụ: rải đều 24/7 với tần suất gần như cố định) thường là dấu hiệu của script tự động.
- Referrer và UTM: Nguồn truy cập không khớp với cấu hình chiến dịch (ví dụ: UTM của Google Ads nhưng referrer lại từ các domain lạ, proxy, hoặc không có referrer) có thể là traffic bị giả mạo.
- Hành vi trên trang: Tỷ lệ phiên không cuộn (no scroll), không click, không chuyển trang nhưng thời gian on-page lại bất thường (quá ngắn hoặc quá dài) là tín hiệu của bot hoặc người dùng không có ý định mua hàng.
Khi phát hiện các mẫu bất thường như: một IP hoặc một dải IP click nhiều lần trong thời gian ngắn, nhiều phiên truy cập từ cùng một thiết bị nhưng không có hành vi cuộn trang, không xem sản phẩm, không thêm giỏ, hệ thống có thể gắn cờ và áp dụng biện pháp chặn hoặc giảm ưu tiên. Các biện pháp kỹ thuật thường dùng:
- Chặn IP hoặc dải IP trực tiếp trên server, firewall, hoặc thông qua WAF (Web Application Firewall).
- Đưa IP nghi ngờ vào danh sách loại trừ (IP exclusion list) trong Google Ads, Facebook Ads để không hiển thị quảng cáo cho các IP này.
- Áp dụng cơ chế rate limiting: giới hạn số lần request hoặc số lần click từ một IP/thiết bị trong một khoảng thời gian nhất định.
- Hiển thị CAPTCHA hoặc bước xác thực bổ sung khi phát hiện hành vi bất thường, nhằm phân biệt người thật và bot.
Một số nền tảng và công cụ hỗ trợ phân tích click tặc có thể tích hợp trực tiếp với website và tài khoản quảng cáo, giúp tự động phát hiện và loại trừ các IP nghi ngờ khỏi chiến dịch. Đội marketing cần phối hợp chặt chẽ với đội kỹ thuật để:
- Thiết lập các ngưỡng cảnh báo (alert threshold) như:
- Số lần click tối đa từ một IP trong một ngày hoặc trong một khung giờ.
- Tỷ lệ phiên không tương tác (no-interaction sessions) vượt quá một ngưỡng nhất định.
- Tỷ lệ click từ một khu vực địa lý không phải thị trường mục tiêu tăng đột biến.
- Xây dựng dashboard giám sát real-time để phát hiện sớm các đợt tấn công click tặc theo cụm (burst attack).
- Định kỳ rà soát log server, log ứng dụng, và báo cáo quảng cáo để cập nhật danh sách IP, user-agent, referrer cần loại trừ.
Khi có cảnh báo, cần nhanh chóng rà soát và điều chỉnh cấu hình chiến dịch, danh sách loại trừ IP, điều chỉnh nhắm mục tiêu theo khu vực, thiết bị, hoặc thậm chí thay đổi chiến lược bidding (chuyển từ tối ưu chuyển đổi sang tối ưu click trong giai đoạn làm sạch dữ liệu, sau đó mới quay lại tối ưu chuyển đổi khi dữ liệu đã ổn định hơn).
Lọc traffic rác giúp đội marketing đo đúng CPA, ROAS, conversion rate và giá trị đơn hàng thật
Mục tiêu cuối cùng của việc chặn click tặc và traffic rác là giúp đội marketing đo lường chính xác hiệu quả của từng kênh, từng chiến dịch, từng nhóm quảng cáo, và từng nhóm đối tượng. Khi traffic rác được lọc bớt ở cả tầng tracking (không ghi nhận phiên rác) và tầng phân phối quảng cáo (không hiển thị cho nguồn rác), các chỉ số cốt lõi sẽ phản ánh sát hơn hành vi khách hàng thật:
- CPA (Cost per Acquisition): chi phí cho mỗi đơn hàng hoặc mỗi lead thật, không bị “phình” bởi các phiên không có khả năng chuyển đổi.
- ROAS (Return on Ad Spend): tỷ lệ doanh thu trên chi phí quảng cáo, được tính dựa trên doanh thu thực từ khách hàng thật, giúp đánh giá đúng kênh nào đang mang lại lợi nhuận.
- Conversion rate: tỷ lệ chuyển đổi từ phiên sang đơn hàng, phản ánh chính xác chất lượng traffic và mức độ phù hợp giữa thông điệp quảng cáo và landing page.
- Giá trị đơn hàng trung bình (AOV – Average Order Value): không bị nhiễu bởi các “conversion giả” hoặc sự kiện bị kích hoạt bởi bot.
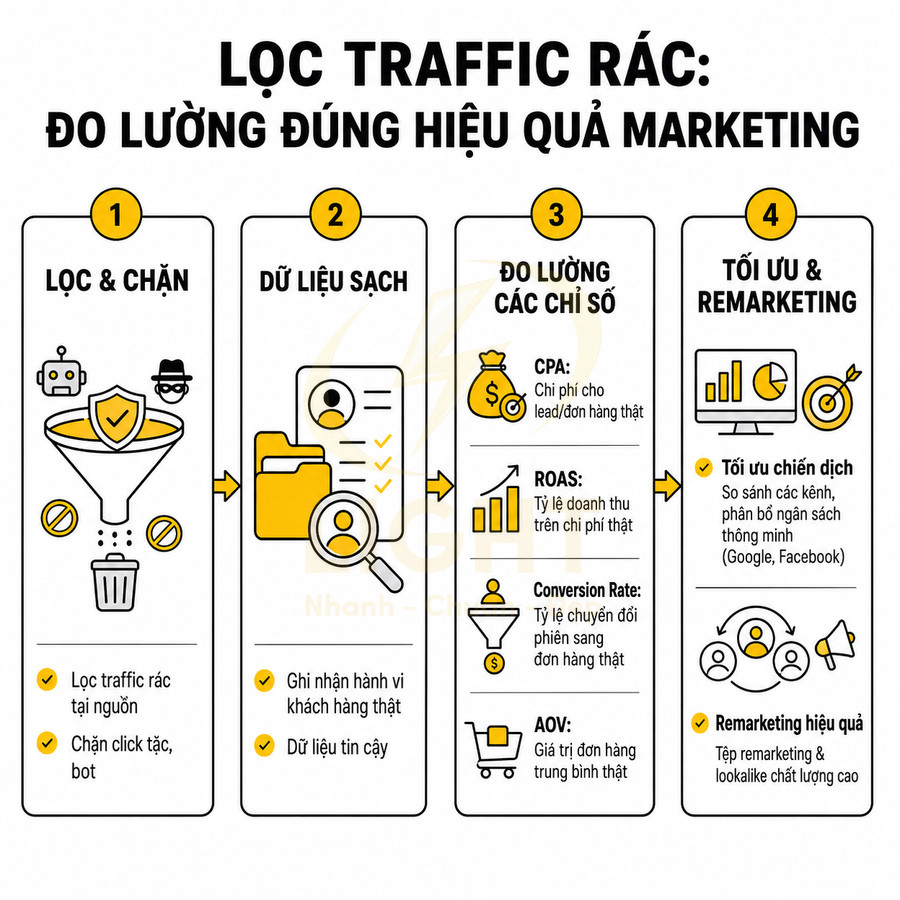
Khi dữ liệu đã được làm sạch, đội marketing có thể:
- So sánh hiệu quả giữa các kênh (Google Ads, Facebook Ads, TikTok Ads, email, affiliate) dựa trên cùng một chuẩn đo lường.
- Tối ưu phân bổ ngân sách, tăng ngân sách cho các chiến dịch, nhóm quảng cáo, hoặc nhóm đối tượng có ROAS cao, giảm hoặc tắt các nhóm có CPA cao nhưng chất lượng đơn hàng thấp.
- Thực hiện A/B testing (quảng cáo, landing page, offer) với độ tin cậy cao hơn vì mẫu dữ liệu ít bị nhiễu.
Đối với các chiến dịch remarketing và lookalike, việc giữ sạch dữ liệu càng quan trọng. Các tệp remarketing (custom audience) và lookalike thường được xây dựng dựa trên:
- Danh sách người đã truy cập website, xem sản phẩm, thêm giỏ, hoặc mua hàng.
- Danh sách khách hàng đã mua hàng thật (CRM, file upload).
- Danh sách người đã tương tác với quảng cáo (video view, post engagement, lead form).
Nếu tập khách hàng dùng để tạo tệp remarketing hoặc lookalike bị lẫn nhiều traffic rác, thuật toán sẽ học từ dữ liệu sai. Hệ quả:
- Tệp remarketing chứa nhiều người/bot không có giá trị, dẫn đến tần suất hiển thị cao nhưng tỷ lệ chuyển đổi thấp.
- Tệp lookalike được “nhân bản” từ một mẫu gốc không chuẩn, khiến hệ thống tìm ra những người dùng có hành vi giống bot hơn là giống khách hàng thật.
- Chi phí quảng cáo cho mỗi đơn hàng remarketing tăng, trong khi đây lẽ ra phải là nhóm có CPA thấp nhất.
Ngược lại, khi dữ liệu sạch, hệ thống có thể tập trung học từ các sự kiện chuyển đổi chất lượng cao (purchase, lead đủ điều kiện, đăng ký trả phí). Các tệp remarketing và lookalike được xây dựng từ nhóm khách hàng đã mua hàng thật, có giá trị đơn hàng tốt, tần suất mua lại cao. Điều này giúp:
- Tăng tỷ lệ chuyển đổi của chiến dịch remarketing nhờ nhắm đúng người đã có intent mạnh.
- Cải thiện chất lượng tệp lookalike, giúp nền tảng quảng cáo tìm được những khách hàng tiềm năng có hành vi và giá trị tương tự khách hàng tốt hiện tại.
- Giảm chi phí quảng cáo trên mỗi đơn hàng (CPA) và tăng ROAS tổng thể cho toàn bộ tài khoản.
Ở mức độ chiến lược, việc đầu tư vào hệ thống phát hiện và chặn click tặc, kết hợp quy trình làm sạch dữ liệu (data cleansing) và chuẩn hóa tracking (server-side tracking, gắn tag chuẩn, loại trừ bot) là nền tảng để xây dựng một hệ sinh thái marketing online bền vững, nơi mọi quyết định tối ưu ngân sách đều dựa trên dữ liệu phản ánh đúng hành vi khách hàng thật.
Sửa lỗi SEO toàn trang giúp tránh rủi ro bảo mật ảnh hưởng thứ hạng Google
Sửa lỗi SEO toàn trang trong bối cảnh bảo mật giúp bảo vệ cả thứ hạng lẫn uy tín domain. Khi site bị chèn mã độc, sinh URL rác hoặc redirect lạ, Google có thể gắn cảnh báo, giảm trust, thậm chí loại khỏi chỉ mục, kéo theo sụt giảm traffic và doanh thu dài hạn. Vì vậy, cần xử lý song song bảo mật và SEO kỹ thuật: dọn sạch mã độc, URL rác, cấu hình lại redirect, sitemap, canonical, robots, 404… và gửi yêu cầu xem xét lại nếu có tác vụ thủ công. Việc dùng công cụ audit SEO toàn trang giúp giám sát tự động, phát hiện nhanh thay đổi bất thường về URL, nội dung, liên kết, trạng thái index, hỗ trợ đội marketing và kỹ thuật phối hợp khôi phục, duy trì thứ hạng bền vững.
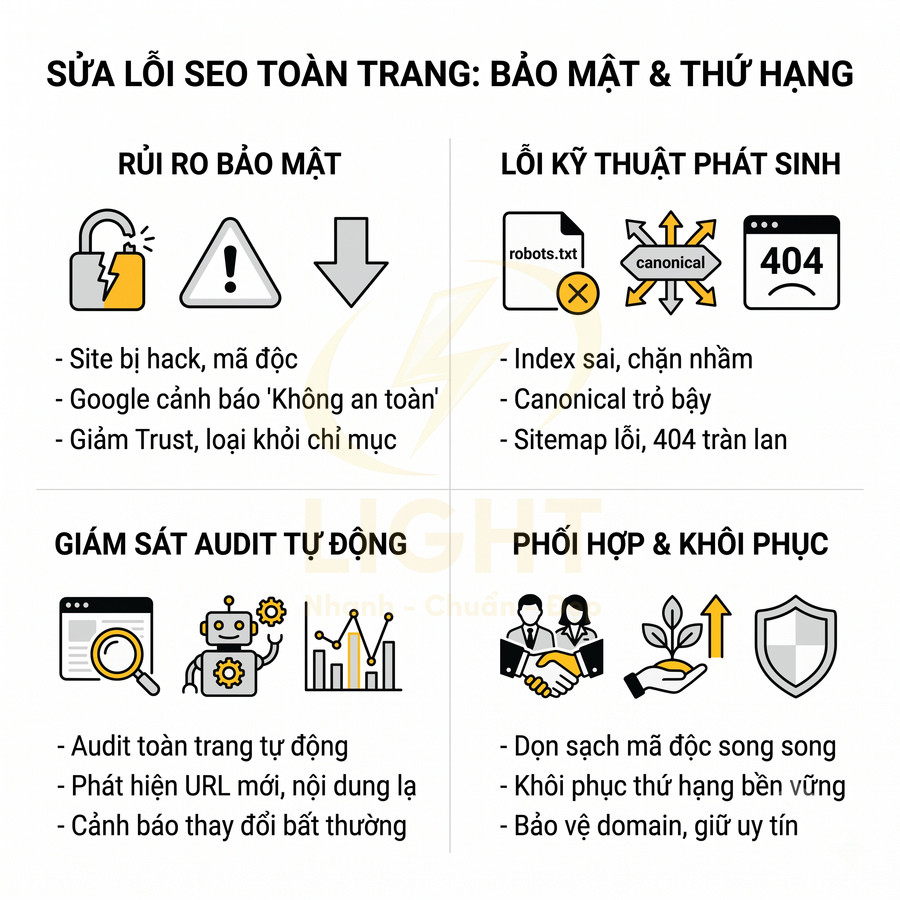
Trang bị chèn mã độc, redirect lạ hoặc spam URL có thể làm Google cảnh báo website không an toàn
Khi website bán hàng bị chèn mã độc, redirect lạ, hoặc bị lợi dụng để tạo ra hàng loạt URL spam, Google không chỉ dừng lại ở việc gắn cảnh báo “Trang web này có thể bị tấn công” hoặc “Trang web này có chứa phần mềm độc hại”, mà còn có thể áp dụng các biện pháp mạnh như giảm độ tin cậy (trust), hạ bậc xếp hạng hoặc loại bỏ tạm thời khỏi chỉ mục. Về mặt kỹ thuật, các mã độc thường được chèn thông qua lỗ hổng plugin, theme, form upload, hoặc lỗ hổng server, sau đó:
- Thêm script ẩn vào mã nguồn HTML (thường ở footer, header, hoặc trong file JS/CSS nén).
- Tự động tạo thư mục và file PHP/HTML mới chứa nội dung spam.
- Chèn link ẩn (hidden links) hoặc iframe trỏ đến domain độc hại.
- Thiết lập redirect có điều kiện (dựa trên user-agent, referrer, IP) để chỉ chuyển hướng người dùng từ Google, còn admin thì không thấy.
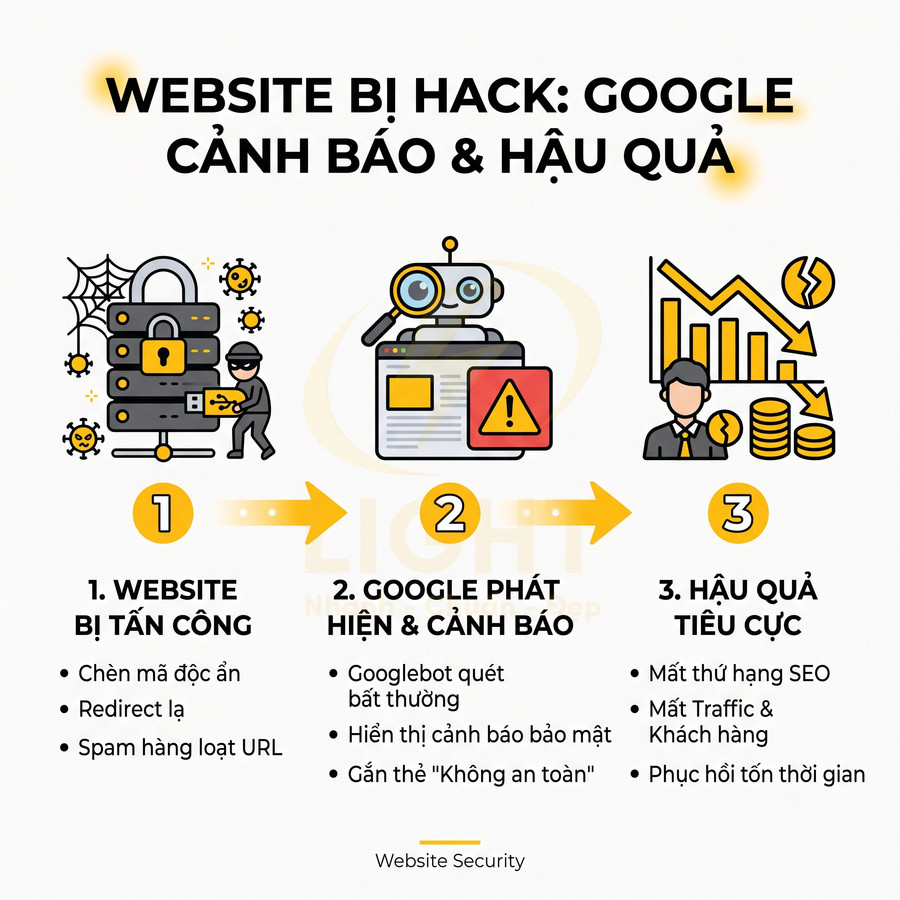
Khi Googlebot thu thập dữ liệu, các hành vi này có thể bị phát hiện thông qua:
- Nội dung trang thay đổi bất thường, xuất hiện nhiều từ khóa nhạy cảm, nội dung tiếng nước ngoài không liên quan.
- Cấu trúc liên kết nội bộ bị “nhiễu” bởi hàng loạt link trỏ ra ngoài, anchor text không tự nhiên.
- Số lượng URL mới tăng đột biến, đặc biệt ở các thư mục lạ như /tmp/, /cache/, /old/, hoặc các path chứa chuỗi ký tự ngẫu nhiên.
- Hành vi redirect 302/301/JS redirect đến domain khác khi truy cập từ kết quả tìm kiếm.
Hậu quả trực tiếp là người dùng thấy cảnh báo đỏ, tỷ lệ click (CTR) giảm mạnh, tỷ lệ thoát (bounce rate) tăng cao, thời gian trên trang giảm, khiến các tín hiệu hành vi người dùng gửi về Google đều xấu đi. Về lâu dài, website bị đánh giá là không đáng tin cậy, ảnh hưởng đến toàn bộ hệ thống từ khóa, kể cả những trang chưa bị chèn mã độc.
Đối với những website đang đầu tư nhiều cho nội dung, blog, landing page SEO, tổn thất không chỉ là traffic mà còn là chi phí nội dung, chi phí quảng cáo hỗ trợ SEO, và chi phí cơ hội từ khách hàng bị mất. Trong nhiều trường hợp, sau khi bị gắn cảnh báo bảo mật, ngay cả khi đã xử lý xong mã độc, website vẫn cần một khoảng thời gian để Google thu thập lại dữ liệu, đánh giá lại độ tin cậy, khiến quá trình phục hồi thứ hạng kéo dài.
Việc chèn mã độc hoặc redirect lạ thường không chỉ ảnh hưởng đến một vài trang, mà có thể lan rộng toàn site thông qua:
- Chèn mã vào file core (như wp-config.php, index.php, functions.php trong WordPress) khiến mọi trang đều bị ảnh hưởng.
- Tạo rule trong file .htaccess hoặc cấu hình server (Nginx/Apache) để redirect toàn bộ hoặc một nhóm lớn URL.
- Tự động sinh sitemap giả chứa hàng nghìn URL rác để “ép” Google crawl và index nội dung spam.
Các URL rác này thường chứa:
- Từ khóa nhạy cảm (adult, cờ bạc, thuốc, tài chính đen).
- Nội dung auto-generated, spin content, hoặc copy từ site khác.
- Liên kết trỏ đến hệ thống site vệ tinh độc hại nhằm thao túng backlink.
Về mặt SEO, điều này làm loãng cấu trúc thông tin (information architecture) và làm sai lệch mục đích ban đầu của website. Tỷ lệ trang chất lượng thấp (thin content, spam content) tăng cao, khiến Google đánh giá toàn bộ domain là kém chất lượng. Trong những trường hợp nặng, website có thể bị:
- Áp dụng thuật toán tự động (như Panda, hệ thống đánh giá chất lượng nội dung) làm tụt hạng diện rộng.
- Nhận tác vụ thủ công (manual action) liên quan đến spam hoặc hacked site.
- Giảm crawl budget do Googlebot phải “lãng phí” tài nguyên vào các URL rác.
Nếu không phát hiện và xử lý kịp thời, website có thể mất nhiều tháng hoặc nhiều năm để phục hồi, vì cần:
- Dọn sạch mã độc, xóa toàn bộ URL rác, làm sạch database và file hệ thống.
- Gửi yêu cầu xem xét lại (reconsideration request) nếu có tác vụ thủ công.
- Xây dựng lại tín hiệu chất lượng: nội dung, liên kết, hành vi người dùng.
Lỗi index, canonical, sitemap và 404 cần được kiểm tra cùng bảo mật để tránh mất traffic SEO
Bảo mật và SEO không tách rời nhau, đặc biệt ở tầng kỹ thuật. Mỗi lần cập nhật hệ thống, khôi phục từ backup, đổi server, hoặc xử lý sự cố bảo mật, nguy cơ phát sinh lỗi SEO kỹ thuật là rất cao. Các lỗi phổ biến gồm index sai, canonical sai, sitemap lỗi, trang 404 không chuẩn, và chúng thường xuất hiện âm thầm, khó nhận biết nếu không có quy trình kiểm tra.
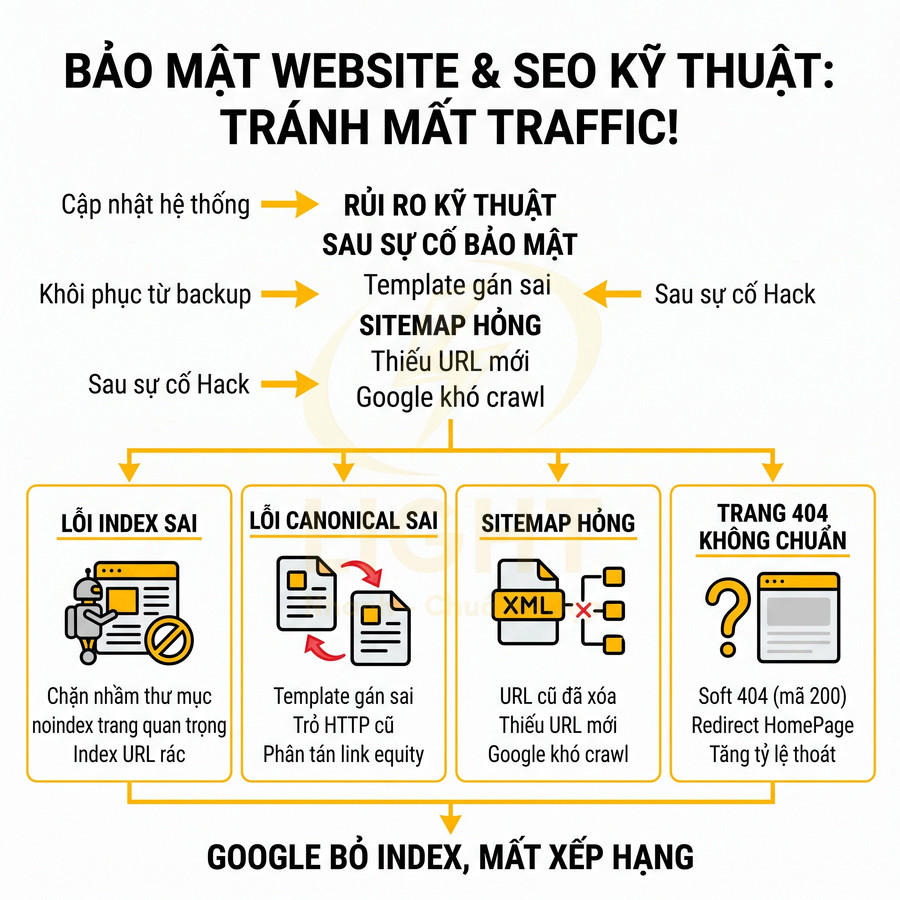
Lỗi index sai có thể xảy ra khi:
- File robots.txt bị chỉnh sửa, chặn nhầm thư mục hoặc toàn bộ site.
- Thẻ meta robots (noindex, nofollow) được gán nhầm cho các trang quan trọng sau khi restore hoặc cập nhật theme/plugin.
- Các tham số URL (filter, sort, tracking) bị index tràn lan, tạo ra hàng loạt phiên bản trùng lặp.
Lỗi canonical sai thường xuất phát từ:
- Template chung gán cùng một canonical cho nhiều trang khác nhau.
- Canonical trỏ về phiên bản HTTP trong khi site đã chuyển sang HTTPS.
- Canonical trỏ về URL có tham số, hoặc trỏ sang một trang hoàn toàn khác chủ đề.
Khi canonical sai, Google có thể:
- Index nhầm phiên bản không mong muốn (ví dụ: phiên bản test, staging, hoặc URL có tham số).
- Bỏ index các trang quan trọng vì hiểu rằng chúng chỉ là bản sao.
- Phân tán tín hiệu xếp hạng (link equity, tín hiệu hành vi) sang các URL không tối ưu.
Sitemap lỗi là một vấn đề khác thường bị bỏ qua sau khi khôi phục hoặc thay đổi cấu trúc URL. Các lỗi điển hình:
- Sitemap vẫn chứa các URL cũ đã xóa hoặc đã redirect.
- Sitemap không cập nhật URL mới, khiến Google khó phát hiện nội dung quan trọng.
- Sitemap trỏ đến URL trả mã 4xx/5xx hoặc URL bị chặn bởi robots.txt.
Trong bối cảnh bảo mật, nếu website từng bị hack và sinh ra sitemap giả, việc không rà soát lại có thể khiến Google tiếp tục crawl các URL rác, kéo dài thời gian “làm sạch” chỉ mục.
Trang 404 không chuẩn cũng là một rủi ro lớn. Một số cấu hình sai khiến:
- Trang 404 trả mã 200 (soft 404), làm Google hiểu nhầm đó là trang hợp lệ.
- Trang 404 redirect về homepage hoặc một trang bất kỳ, gây khó hiểu cho cả người dùng lẫn bot.
- Trang 404 không có nội dung hướng dẫn, không gợi ý điều hướng, làm tăng tỷ lệ thoát.
Khi triển khai các thay đổi liên quan đến bảo mật như cập nhật CMS, plugin, theme, khôi phục từ backup, thay đổi cấu trúc URL, chuyển từ HTTP sang HTTPS, đổi tên miền, cần kết hợp kiểm tra SEO kỹ thuật một cách có hệ thống. Một số bước quan trọng:
- Đảm bảo sitemap được cập nhật, loại bỏ URL cũ, thêm URL mới, và gửi lại cho Google Search Console.
- Kiểm tra lại thẻ canonical trên các template chính (trang chủ, danh mục, sản phẩm, blog, landing page) để chắc chắn trỏ đúng phiên bản chuẩn.
- Cấu hình redirect 301 chuẩn khi đổi URL, đổi domain, hoặc chuyển HTTP → HTTPS, tránh redirect chain và redirect loop.
- Đảm bảo trang 404 trả mã 404 thực sự, có nội dung thân thiện, gợi ý điều hướng, và không bị index.
- Rà soát file robots.txt, thẻ meta robots, và các header HTTP liên quan đến index/noindex.
Việc sử dụng công cụ audit SEO toàn trang trong giai đoạn sau khi xử lý bảo mật giúp phát hiện nhanh các lỗi này, tránh để chúng âm thầm làm mất traffic trong thời gian dài. Đặc biệt, audit định kỳ giúp nhận ra các thay đổi bất thường do cấu hình server, CDN, firewall ứng dụng web (WAF) hoặc plugin bảo mật gây ra, ví dụ:
- Chặn nhầm Googlebot hoặc các bot tìm kiếm hợp lệ.
- Thêm tham số bảo mật vào URL khiến trùng lặp nội dung.
- Thay đổi header cache, redirect không mong muốn.
Công cụ audit SEO toàn trang giúp phát hiện thay đổi bất thường mà đội marketing không phải dò thủ công
Đối với các website bán hàng có nhiều danh mục, nhiều landing page, nhiều bài blog, việc kiểm tra thủ công từng trang để phát hiện lỗi SEO và dấu hiệu bất thường gần như là bất khả thi khi số lượng URL lên đến hàng nghìn hoặc hàng chục nghìn. Các công cụ audit SEO toàn trang đóng vai trò như một “hệ thống giám sát kỹ thuật số” tự động, có khả năng:
- Thu thập dữ liệu toàn bộ site theo lịch (hàng ngày, hàng tuần, hàng tháng).
- Phân tích cấu trúc URL, internal link, depth level, và phân loại loại trang (danh mục, sản phẩm, blog, landing).
- Phát hiện lỗi meta (title, description trùng lặp, thiếu, quá dài/quá ngắn).
- Kiểm tra heading (H1, H2…) để phát hiện thiếu H1, nhiều H1, hoặc cấu trúc heading bất thường.
- Rà soát canonical, hreflang (nếu có), thẻ meta robots, và trạng thái index.
- Phân tích redirect (301, 302, JS redirect), phát hiện redirect chain, redirect loop.
- Kiểm tra mã phản hồi HTTP (200, 3xx, 4xx, 5xx), mixed content khi dùng HTTPS.
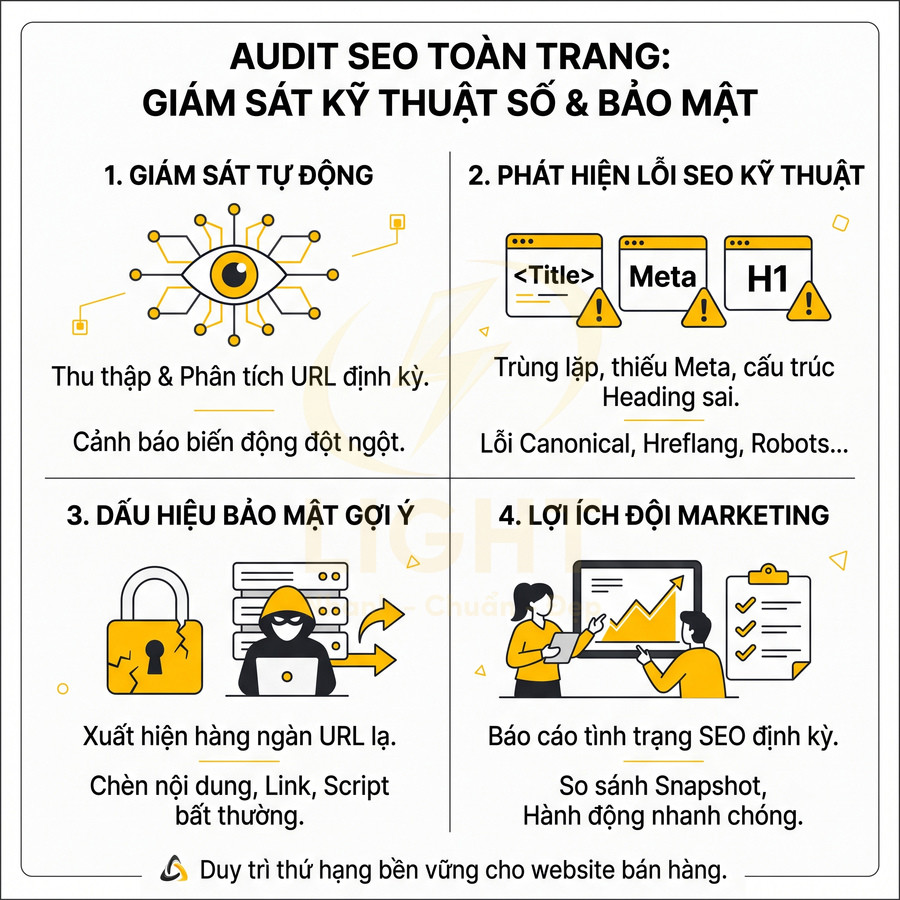
Ở góc độ bảo mật, dù không thay thế hoàn toàn các công cụ bảo mật chuyên dụng, audit SEO toàn trang vẫn có thể gợi ý các dấu hiệu nghi ngờ như:
- Xuất hiện hàng trăm hoặc hàng nghìn URL mới trong một khoảng thời gian ngắn, với pattern URL lạ.
- Nội dung trang bị chèn thêm đoạn text, link, hoặc script không nằm trong thiết kế ban đầu.
- Các redirect bất thường từ trang nội bộ sang domain lạ, đặc biệt khi chỉ xảy ra với một số user-agent.
- Thay đổi đột ngột trong cấu trúc internal link, nhiều link trỏ ra ngoài với anchor text không liên quan.
Khi tích hợp công cụ audit vào quy trình vận hành, đội marketing có thể thiết lập:
- Báo cáo định kỳ về tình trạng SEO kỹ thuật: số lượng URL crawl được, tỷ lệ lỗi 4xx/5xx, số trang noindex, số trang có canonical sai, số redirect chain.
- Cảnh báo khi có biến động lớn: tăng/giảm đột ngột số URL, số lỗi, hoặc thay đổi cấu trúc URL.
- So sánh snapshot giữa các lần crawl để xem trang nào thay đổi title, description, canonical, nội dung chính.
Nếu một ngày nào đó xuất hiện hàng trăm URL mới với cấu trúc lạ, hoặc nhiều trang quan trọng đột ngột trả mã 404, hệ thống sẽ cảnh báo để đội ngũ kiểm tra ngay. Từ đó, có thể:
- Xác định xem đây là lỗi cấu hình (ví dụ: xóa nhầm, đổi URL không redirect) hay dấu hiệu tấn công (xóa/ghi đè file, chỉnh sửa database).
- Khoanh vùng khu vực bị ảnh hưởng (thư mục, loại trang, nhóm URL) để phối hợp với đội kỹ thuật và bảo mật xử lý.
- Ưu tiên khôi phục các trang mang lại nhiều traffic và doanh thu trước, giảm thiểu thiệt hại.
Đối với đội marketing, lợi ích lớn nhất là không phải “dò thủ công” từng trang, mà có thể dựa vào dữ liệu hệ thống để:
- Lọc và xem nhóm URL có vấn đề theo loại lỗi (404, 5xx, meta, canonical, redirect…).
- Gắn tag, ghi chú cho các nhóm URL quan trọng để theo dõi sát sao sau mỗi lần cập nhật hệ thống.
- Phối hợp với đội kỹ thuật dựa trên báo cáo cụ thể, có dẫn chứng URL, mã lỗi, thời điểm phát sinh.
Khi được vận hành đúng cách, công cụ audit SEO toàn trang trở thành một lớp “giám sát” bổ sung cho bảo mật, giúp phát hiện sớm các sự cố bảo mật hoặc lỗi cấu hình, trước khi chúng kịp gây thiệt hại lớn về traffic và doanh thu. Sự kết hợp giữa quy trình bảo mật chặt chẽ và audit SEO kỹ thuật định kỳ là nền tảng để duy trì thứ hạng ổn định và bền vững trên Google cho các website bán hàng quy mô lớn.
Landing page kéo thả đa màn hình cần bảo mật quyền chỉnh sửa và tracking chiến dịch
Giải pháp landing page kéo thả đa màn hình cần được xây dựng trên nền tảng phân quyền chặt chẽ, tách biệt rõ giữa quyền sáng tạo nội dung marketing và quyền quản trị kỹ thuật. Marketer có thể tự do thiết kế giao diện cho mobile, tablet, desktop, chỉnh sửa banner, CTA, nội dung và layout theo từng breakpoint mà không chạm tới cấu hình hệ thống, server, thanh toán hay tích hợp dữ liệu. Các thao tác nhạy cảm như cấu hình form, endpoint nhận lead, mã tracking, pixel, webhook phải được giới hạn cho nhóm chuyên trách (Data/Analytics, Owner) thông qua RBAC, ma trận phân quyền, workflow phê duyệt và log chi tiết. Cách tiếp cận này vừa đảm bảo tính linh hoạt cho marketing, vừa giảm thiểu rủi ro bảo mật và rò rỉ dữ liệu chiến dịch.
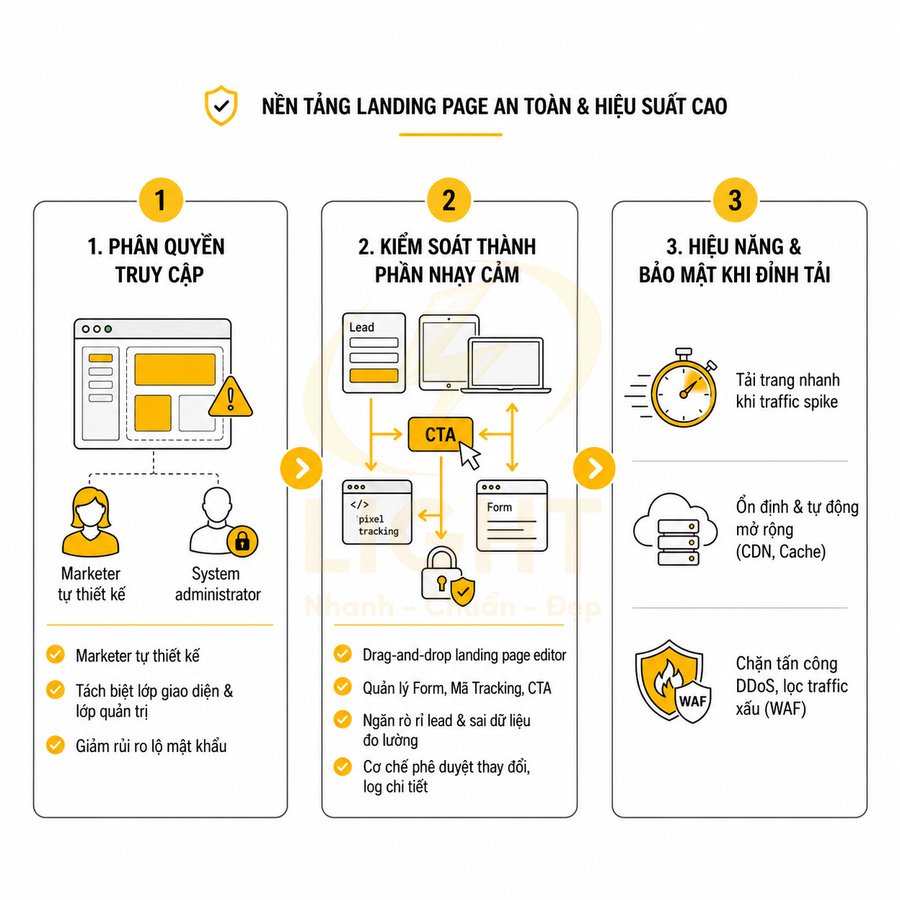
Marketing cần tự tạo trang chiến dịch trên mobile, tablet và desktop nhưng không nên có toàn quyền hệ thống
Landing page kéo thả hiện đại không chỉ dừng ở việc “kéo block – thả block” mà cần đáp ứng đồng thời ba yêu cầu: đa màn hình (mobile, tablet, desktop), tự chủ cho marketing và an toàn cho toàn hệ thống. Ở góc độ kiến trúc sản phẩm, điều này đòi hỏi phải thiết kế cơ chế phân quyền, tách bạch rõ ràng giữa lớp giao diện landing page và lớp quản trị hệ thống, tránh tình trạng tài khoản marketing vô tình trở thành “cửa hậu” cho toàn bộ hạ tầng.
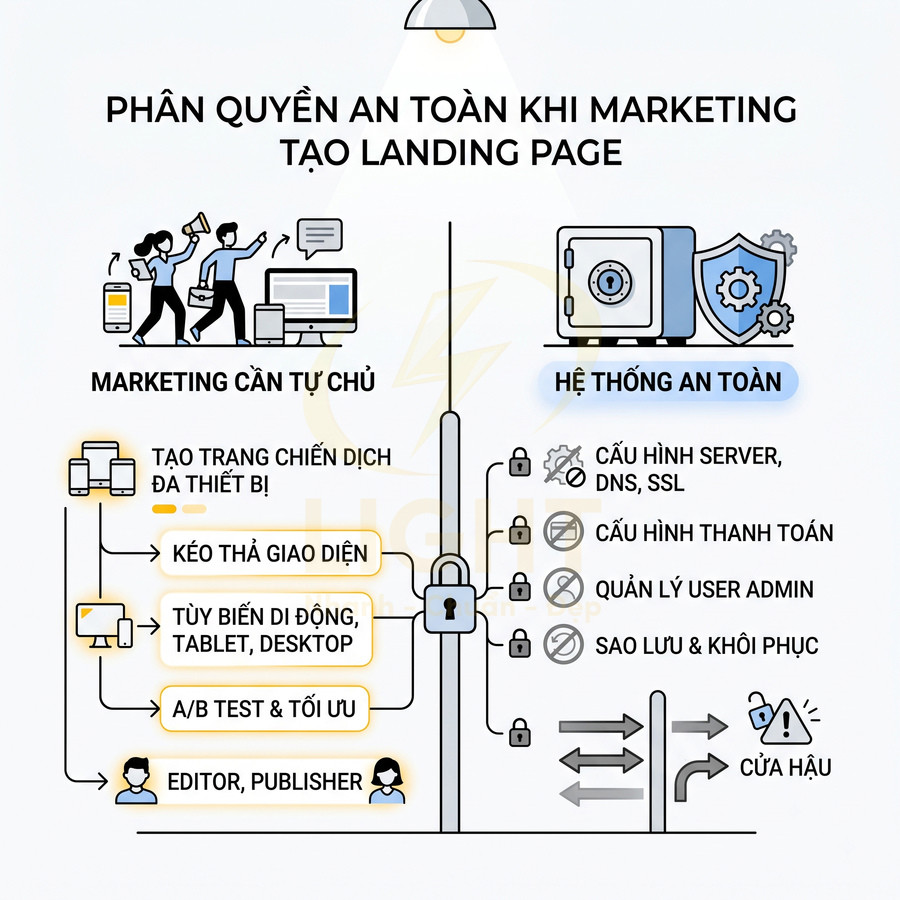
Trong nhiều hệ thống cũ, module landing page được tích hợp trực tiếp vào khu vực admin chung. Khi cấp quyền cho marketing “được tạo và chỉnh sửa landing page”, hệ thống lại gán luôn nhóm quyền admin hoặc quyền quá rộng, cho phép truy cập vào: cấu hình server, cấu hình domain, DNS, backup, phân quyền user, cấu hình thanh toán, tích hợp CRM, gateway thanh toán… Chỉ cần một tài khoản marketing bị lộ mật khẩu, hacker có thể:
- Chèn mã độc vào template landing page để phát tán malware cho khách truy cập.
- Thay đổi cấu hình redirect, chuyển toàn bộ traffic sang một domain giả mạo.
- Truy cập dữ liệu khách hàng, đơn hàng, thông tin thanh toán.
- Thay đổi cấu hình email, webhook để chiếm đoạt lead hoặc đơn hàng.
Một nền tảng an toàn cần thiết kế mô hình phân quyền theo module và theo hành động (RBAC – Role Based Access Control). Thay vì cấp quyền “admin”, hệ thống nên có các nhóm quyền chuyên biệt cho landing page, ví dụ:
- Landing Page Editor: tạo mới, chỉnh sửa nội dung, thay đổi bố cục, cấu hình hiển thị cho từng thiết bị.
- Landing Page Publisher: có quyền xuất bản, unpublish, rollback phiên bản.
- Landing Page Manager: quản lý toàn bộ landing page trong workspace, phân quyền cho các editor, nhưng vẫn không chạm tới cấu hình hệ thống.
Ở cấp độ chi tiết hơn, mỗi hành động nên được tách thành quyền riêng: tạo mới, chỉnh sửa, nhân bản, xóa, publish, xem log thay đổi. Nhờ đó, doanh nghiệp có thể cấu hình: nhân viên marketing chỉ được chỉnh sửa landing page của team mình; agency chỉ được thao tác trên các campaign được gán; thực tập sinh chỉ được chỉnh sửa nội dung text, không được publish.
Với landing page đa màn hình, nền tảng nên hỗ trợ chế độ chỉnh sửa theo breakpoint: marketing có thể tùy biến layout cho mobile, tablet, desktop mà không ảnh hưởng đến cấu trúc dữ liệu chung. Tuy nhiên, quyền này vẫn chỉ nên giới hạn trong module landing page. Các khu vực như:
- Cấu hình server, CDN, WAF, SSL.
- Cấu hình backup, restore, migration dữ liệu.
- Quản lý user, nhóm quyền, SSO, OAuth.
- Cấu hình thanh toán, tích hợp ngân hàng, ví điện tử.
cần được giữ riêng cho nhóm kỹ thuật hoặc admin hệ thống. Cách tiếp cận này giúp đội marketing vẫn linh hoạt A/B test, thay đổi layout, tối ưu conversion mà không làm tăng bề mặt tấn công cho toàn hệ thống.
Quyền sửa banner, CTA, mã tracking và form thu lead cần được kiểm soát để tránh sai dữ liệu hoặc rò rỉ khách hàng
Trên mỗi landing page, các thành phần như banner, CTA, form thu lead, mã tracking không chỉ là yếu tố giao diện mà còn là “điểm chạm” trực tiếp với hệ thống dữ liệu và đo lường. Sai sót ở đây có thể dẫn đến hai hệ quả nghiêm trọng: mất dữ liệu đo lường và rò rỉ dữ liệu khách hàng. Vì vậy, cần phân tách rõ ràng giữa quyền chỉnh sửa nội dung marketing và quyền chỉnh sửa cấu hình kỹ thuật. Nikiforakis và cộng sự (2012), trong You are what you include: large-scale evaluation of remote javascript inclusions, khảo sát hơn ba triệu trang thuộc 10.000 website phổ biến. Các tác giả phân tích quan hệ tin cậy với nhà cung cấp mã bên ngoài và xác định những lỗ hổng có thể khiến website tải mã độc. JavaScript được đưa vào trang có thể tiếp cận dữ liệu và tương tác với những thành phần khác trên trang. Quyền chèn mã vì thế phải được kiểm soát như một quyền kỹ thuật nhạy cảm. Với trang thu thông tin khách hàng, mỗi mã theo dõi mới cần được kiểm tra nguồn cung cấp và phạm vi hoạt động.
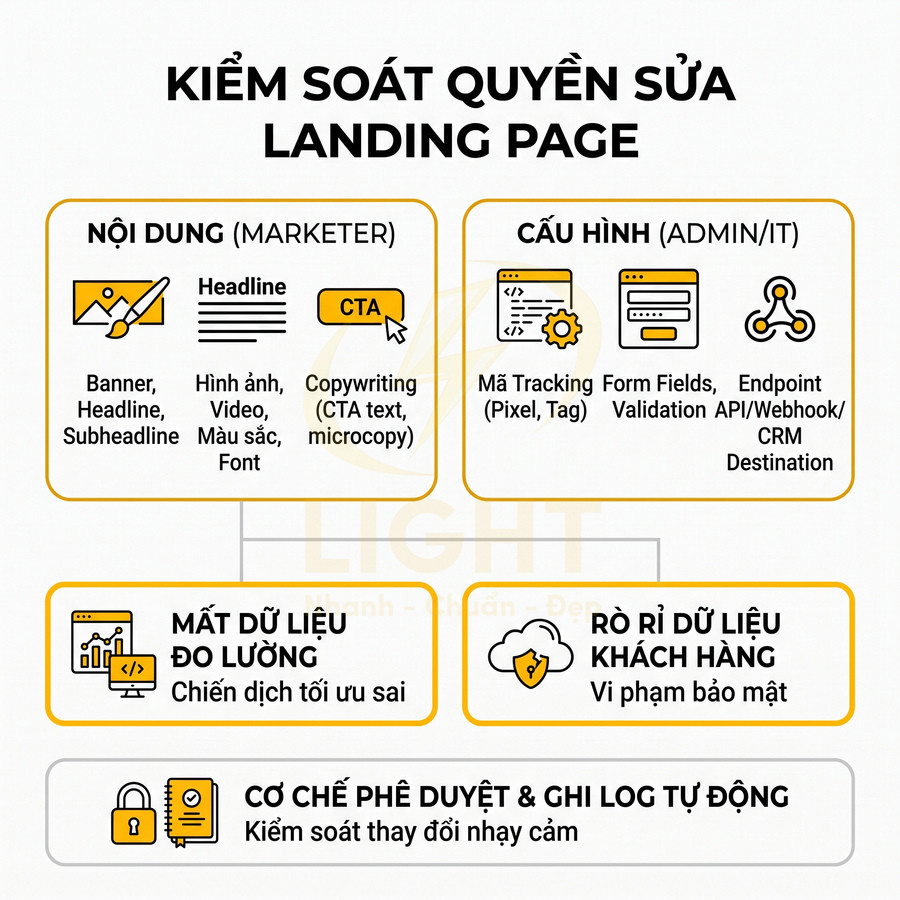
Ở lớp nội dung, marketer cần được tự do thay đổi:
- Text trên banner, headline, subheadline, USP.
- Hình ảnh, video, icon, màu sắc, font chữ.
- Copywriting cho nút CTA, microcopy quanh form.
Những thay đổi này ảnh hưởng đến tỷ lệ chuyển đổi nhưng không tác động trực tiếp đến luồng dữ liệu. Tuy nhiên, các thành phần sau cần được kiểm soát chặt hơn:
- Cấu hình form thu lead: trường dữ liệu (email, số điện thoại, địa chỉ), validation, logic bắt buộc, cơ chế chống spam (reCAPTCHA, rate limit), nơi lưu trữ (CRM, DWH, email marketing, webhook).
- Mã tracking: pixel Facebook, Google Ads, Google Analytics, TikTok, event tracking, conversion API, server-side tracking.
- Điểm đến của dữ liệu: endpoint API, URL webhook, email nhận lead, Google Sheet, hệ thống bên thứ ba.
Nếu bất kỳ ai trong đội cũng có thể chỉnh sửa mã tracking, họ có thể vô tình gắn pixel của tài khoản cá nhân, hoặc cố ý gắn mã của một tài khoản bên ngoài. Hệ quả:
- Dữ liệu chuyển đổi bị ghi nhận về tài khoản không thuộc doanh nghiệp.
- Chiến dịch tối ưu theo dữ liệu sai, làm méo kết quả A/B test.
- Rủi ro chia sẻ dữ liệu hành vi người dùng cho bên thứ ba không được phép.
Tương tự, nếu form thu lead được cấu hình cho phép gửi dữ liệu ra ngoài (ví dụ: gửi bản sao lead vào email cá nhân, Google Sheet cá nhân, hoặc một endpoint không được kiểm soát), doanh nghiệp đối mặt với nguy cơ rò rỉ dữ liệu khách hàng, vi phạm chính sách bảo mật và quy định pháp lý về bảo vệ dữ liệu cá nhân.
Để giảm thiểu rủi ro, doanh nghiệp nên thiết lập:
- Ma trận phân quyền chi tiết cho từng loại thao tác:
- Nhóm “Content”: chỉnh sửa text, hình ảnh, layout, không chạm vào form field mapping, không chạm vào script tracking.
- Nhóm “Data/Analytics”: được chỉnh sửa mapping form – CRM, cấu hình event, nhưng không được thay đổi nội dung marketing.
- Nhóm “Owner/Lead”: phê duyệt thay đổi liên quan đến tracking, luồng dữ liệu, tích hợp bên thứ ba.
- Cơ chế phê duyệt (approval workflow) cho các thay đổi nhạy cảm:
- Thay đổi pixel ID, GA4 Measurement ID, conversion label.
- Thay đổi URL webhook, endpoint API nhận lead.
- Thêm mới script bên thứ ba (chat widget, heatmap, marketing automation).
- Ghi log chi tiết mọi thay đổi:
- Ai thay đổi, thay đổi lúc nào, thay đổi trường nào, giá trị trước – sau.
- Khả năng rollback nhanh về phiên bản trước khi phát hiện lỗi.
Nền tảng landing page kéo thả nên hỗ trợ các vùng cấu hình tách biệt: ví dụ, khu vực “Content” chỉ hiển thị các trường nội dung; khu vực “Tracking & Integration” chỉ hiển thị cho user có quyền tương ứng. Điều này giúp giảm khả năng “bấm nhầm” của marketer, đồng thời buộc mọi thay đổi liên quan đến dữ liệu phải đi qua người có chuyên môn và trách nhiệm cao hơn.
Landing page khuyến mãi cần tải nhanh, ổn định và an toàn khi traffic tăng đột biến từ quảng cáo hoặc social
Chiến dịch khuyến mãi, flash sale, livestream, viral trên mạng xã hội thường tạo ra đỉnh tải (traffic spike) trong thời gian rất ngắn. Hàng chục nghìn, thậm chí hàng trăm nghìn lượt truy cập có thể đổ về landing page trong vài phút sau khi KOL nhắc đến link, hoặc sau khi quảng cáo được đẩy ngân sách mạnh. Nếu hạ tầng và cấu trúc landing page không được chuẩn bị, các vấn đề sau rất dễ xảy ra:
- Thời gian tải trang tăng lên vài giây, làm giảm mạnh tỷ lệ chuyển đổi.
- Server quá tải, trả lỗi 5xx, khiến khách hàng không truy cập được.
- Hacker lợi dụng thời điểm cao điểm để thực hiện tấn công DDoS, brute force, hoặc chèn request độc hại.
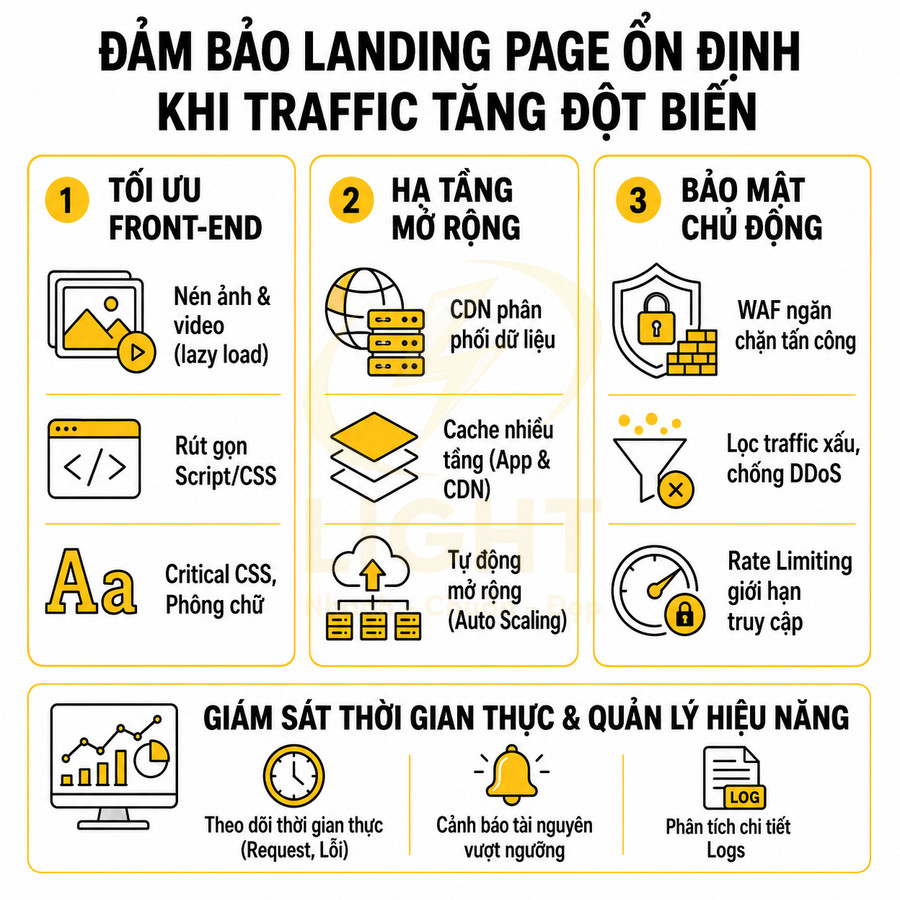
Để đảm bảo landing page khuyến mãi hoạt động ổn định, cần kết hợp tối ưu hiệu năng front-end, thiết kế hạ tầng có khả năng mở rộng và lớp bảo mật chủ động.
Ở lớp front-end, một số nguyên tắc kỹ thuật quan trọng:
- Tối ưu kích thước hình ảnh (nén, dùng định dạng WebP/AVIF nếu có, lazy load cho ảnh bên dưới màn hình đầu tiên).
- Giảm số lượng script và CSS không cần thiết, gộp file, minify, loại bỏ code không dùng.
- Sử dụng kỹ thuật critical CSS để ưu tiên render phần nhìn thấy đầu tiên.
- Hạn chế số lượng font, ưu tiên system font hoặc font đã được preload.
Ở lớp hạ tầng, nền tảng landing page kéo thả nên được xây dựng trên kiến trúc có khả năng mở rộng ngang (horizontal scaling) và tích hợp sẵn:
- CDN để phân phối nội dung tĩnh (ảnh, CSS, JS), giảm tải cho origin server và rút ngắn độ trễ cho người dùng ở nhiều khu vực địa lý.
- Cơ chế cache ở nhiều lớp:
- Cache tại CDN cho các asset tĩnh và HTML ít thay đổi.
- Cache tại application layer cho các block nội dung không phụ thuộc user.
- Auto scaling hoặc ít nhất là khả năng tăng tài nguyên (CPU, RAM, instance) theo lịch chiến dịch.
Về bảo mật, lớp WAF (Web Application Firewall) đóng vai trò quan trọng trong việc lọc traffic xấu, chặn các pattern tấn công phổ biến (SQL injection, XSS, LFI/RFI, brute force). Khi kết hợp với rate limiting và cơ chế challenge (CAPTCHA, JS challenge), hệ thống có thể giảm đáng kể tác động của các đợt tấn công DDoS ở tầng ứng dụng.
Đối với landing page khuyến mãi, việc giám sát thời gian thực là bắt buộc. Hệ thống nên cung cấp:
- Dashboard theo dõi số lượng request, tỷ lệ lỗi 4xx/5xx, thời gian phản hồi trung bình.
- Cảnh báo (alert) khi vượt ngưỡng: CPU, RAM, số kết nối, số request/giây, tỷ lệ lỗi.
- Log chi tiết để phân tích sau chiến dịch: phân bố traffic theo khu vực, thiết bị, nguồn, pattern request bất thường.
Nền tảng landing page kéo thả nếu được thiết kế tốt sẽ cho phép marketing:
- Chuẩn bị trước nhiều phiên bản landing page cho cùng một chiến dịch, sẵn sàng chuyển đổi khi cần.
- Triển khai nhanh các bản tối ưu hiệu năng (giảm ảnh, bỏ bớt script) mà không cần can thiệp code backend.
- Kết hợp với hệ thống queue hoặc cơ chế “đặt chỗ” thông minh trong các chiến dịch flash sale để tránh quá tải hệ thống đơn hàng.
Sự kết hợp giữa hiệu năng, khả năng mở rộng và bảo mật giúp doanh nghiệp không chỉ bảo vệ ngân sách quảng cáo mà còn bảo vệ uy tín thương hiệu trong những thời điểm nhạy cảm nhất của chiến dịch.
Tự động đăng bài mạng xã hội cần bảo vệ token, quyền kết nối và thông điệp thương hiệu
Tự động đăng bài lên mạng xã hội chỉ thực sự hiệu quả khi doanh nghiệp kiểm soát chặt ba lớp: kết nối tài khoản, bảo vệ token và quy trình nội dung. Ở lớp kết nối, cần mô hình phân quyền rõ ràng giữa tài khoản marketing, admin hệ thống và vai trò quản lý tích hợp, áp dụng nguyên tắc least privilege để hạn chế tối đa quyền thêm/sửa/xóa kết nối và thường xuyên rà soát ứng dụng đã được cấp quyền. Ở lớp kỹ thuật, token phải được xem như “chìa khóa gốc”, luôn được mã hóa, không ghi log, không chia sẻ qua kênh không an toàn và có cơ chế hết hạn, thu hồi tập trung. Cuối cùng, lịch đăng sản phẩm và khuyến mãi cần workflow kiểm duyệt, lịch sử thay đổi, nhật ký đăng bài để bảo vệ thông điệp và uy tín thương hiệu.
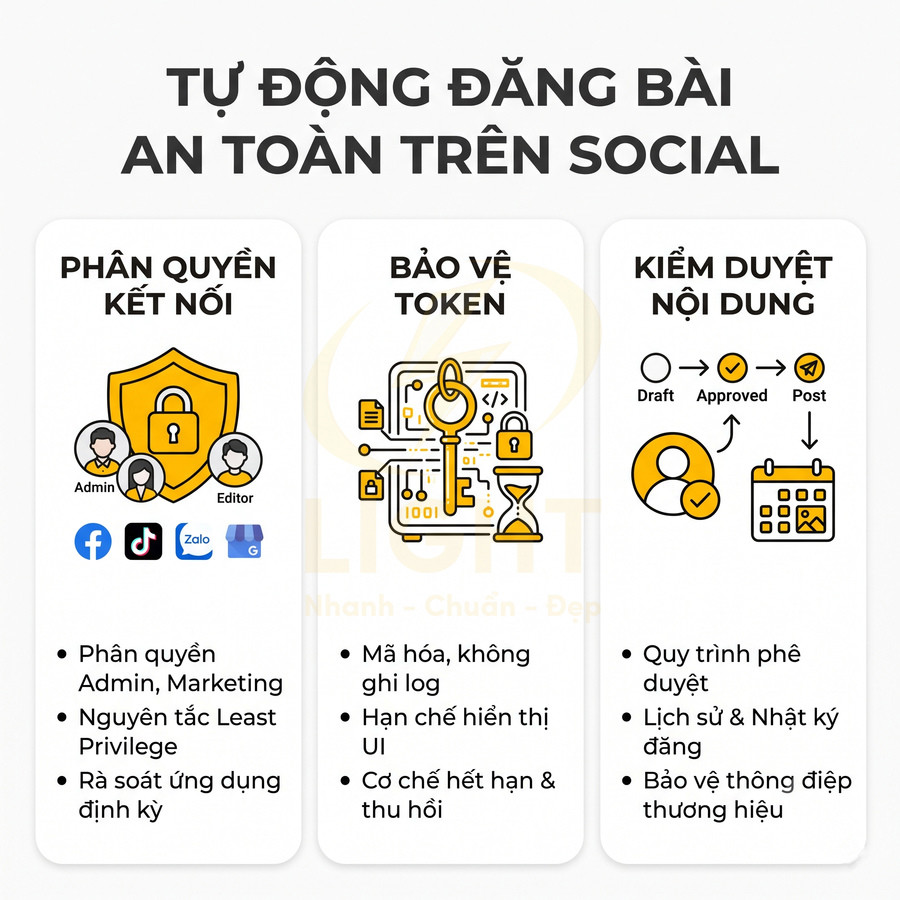
Tài khoản Facebook, Zalo, TikTok và Google Business Profile kết nối với website cần phân quyền an toàn
Nhiều nền tảng website bán hàng hiện nay hỗ trợ tính năng tự động đăng bài lên mạng xã hội cho nhiều loại nội dung: sản phẩm mới, chương trình khuyến mãi, tin tức, bài blog, review khách hàng, nội dung UGC… Khi được triển khai đúng cách, đây là một “lớp tự động hóa” quan trọng trong chiến lược omnichannel, giúp:
- Giảm tải khối lượng công việc thủ công cho đội marketing, social media.
- Đảm bảo nội dung được phân phối đồng bộ, đúng thời điểm trên nhiều kênh.
- Tăng tốc độ phản hồi thị trường (ra mắt sản phẩm, điều chỉnh giá, flash sale…).
- Giảm rủi ro sai lệch nội dung giữa website và các kênh social.
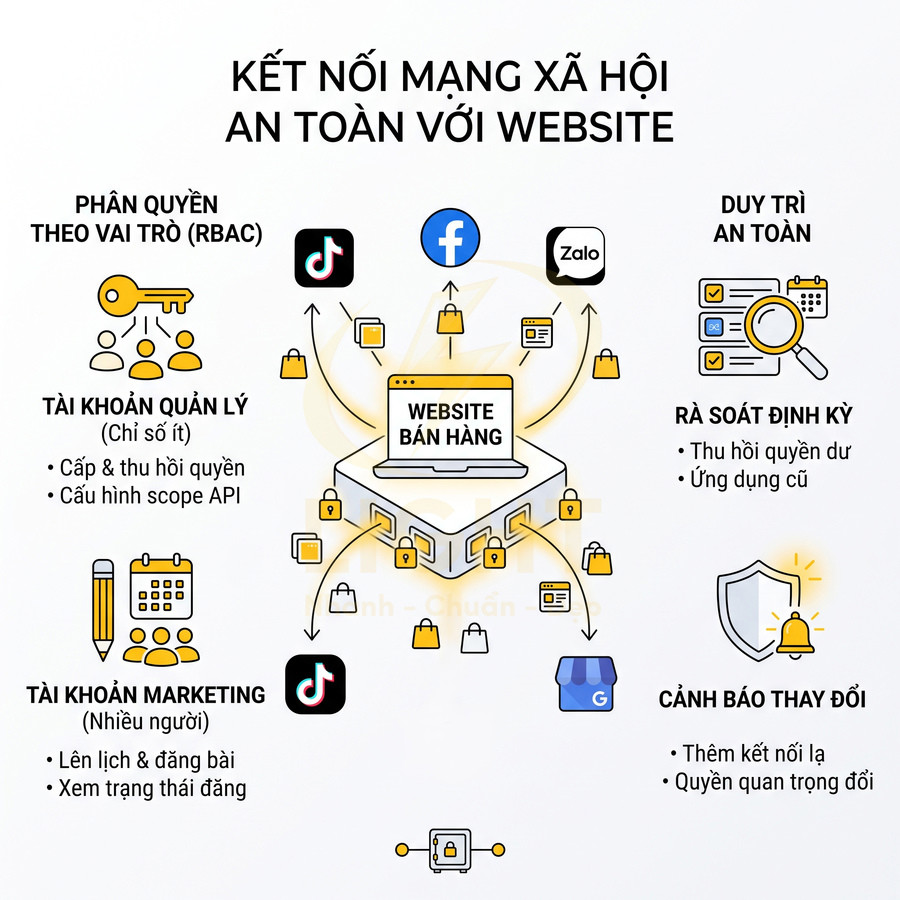
Tuy nhiên, để website có thể thay mặt doanh nghiệp đăng bài lên Facebook, Zalo, TikTok, Google Business Profile (GBP), hệ thống phải kết nối với các tài khoản này thông qua API, token truy cập, app ID/secret và các cơ chế ủy quyền (OAuth, OpenID Connect…). Về bản chất, mỗi kết nối như vậy là một “cửa” cho phép hệ thống của bạn thao tác trực tiếp lên tài khoản thương hiệu. Nếu các kết nối này không được thiết kế và vận hành an toàn, kẻ tấn công có thể:
- Đăng nội dung sai lệch, bôi xấu thương hiệu, chèn link độc hại.
- Spam bài viết, bình luận, tin nhắn khiến tài khoản bị khóa hoặc giảm reach.
- Xóa hoặc chỉnh sửa các nội dung quan trọng trên fanpage, kênh TikTok, hồ sơ doanh nghiệp.
- Truy cập dữ liệu khách hàng, insight, tin nhắn nếu quyền cấp cho ứng dụng quá rộng.
Vì vậy, doanh nghiệp cần xây dựng mô hình phân quyền kết nối mạng xã hội rõ ràng, tách biệt giữa:
- Tài khoản người dùng marketing (nhân viên, cộng tác viên, agency).
- Tài khoản quản trị hệ thống (admin nền tảng website bán hàng).
- Tài khoản hoặc vai trò chuyên trách quản lý tích hợp (integration manager).
Không nên để mọi tài khoản marketing đều có thể tự ý thêm, sửa, xóa kết nối với Facebook, Zalo, TikTok, Google Business Profile. Thay vào đó, nên áp dụng mô hình least privilege (quyền tối thiểu cần thiết):
- Chỉ một hoặc một vài tài khoản có vai trò “quản lý tích hợp” được phép:
- Thêm mới kết nối với các nền tảng social.
- Cấp, thu hồi quyền cho ứng dụng (app) trên từng nền tảng.
- Cấu hình phạm vi quyền (scope) mà ứng dụng được phép sử dụng.
- Các tài khoản marketing thông thường chỉ được:
- Tạo nội dung, lên lịch đăng, xem trạng thái đăng.
- Không được xem chi tiết token, secret, cấu hình OAuth.
Bên cạnh đó, cần thiết lập quy trình rà soát định kỳ danh sách ứng dụng đã được cấp quyền trên từng nền tảng mạng xã hội:
- Kiểm tra trong phần “Business Integrations” (Facebook), “Connected Apps” (Google), hoặc mục tương đương trên Zalo, TikTok.
- Thu hồi quyền của những ứng dụng:
- Không còn sử dụng.
- Không rõ nguồn gốc hoặc không còn được đội kỹ thuật xác nhận.
- Có phạm vi quyền quá rộng so với nhu cầu thực tế.
- Ghi nhận lại trong tài liệu nội bộ: ứng dụng nào đang được phép kết nối, dùng cho mục đích gì, ai chịu trách nhiệm.
Ở mức độ kỹ thuật, nền tảng website bán hàng nên hỗ trợ:
- Cơ chế phân quyền chi tiết theo vai trò (RBAC) cho chức năng tích hợp social.
- Nhật ký (audit log) cho mọi thao tác liên quan đến:
- Thêm/xóa kết nối.
- Thay đổi cấu hình quyền.
- Thực thi các chiến dịch đăng bài tự động.
- Cảnh báo (alert) khi có thay đổi bất thường, ví dụ:
- Đột ngột thêm kết nối mới ngoài giờ làm việc.
- Thay đổi quyền từ chỉ-đọc sang quyền đăng/xóa bài.
Token đăng bài tự động phải được bảo vệ để tránh bị chiếm quyền đăng nội dung sai hoặc spam
Token truy cập (access token, refresh token) là “chìa khóa” cho phép website thay mặt doanh nghiệp:
- Đăng bài, chỉnh sửa, xóa nội dung trên fanpage, kênh TikTok, Zalo OA, Google Business Profile.
- Truy cập dữ liệu thống kê, insight, bình luận, tin nhắn (tùy phạm vi quyền).
- Thực hiện các hành động tương tác như trả lời bình luận, gửi tin nhắn tự động.
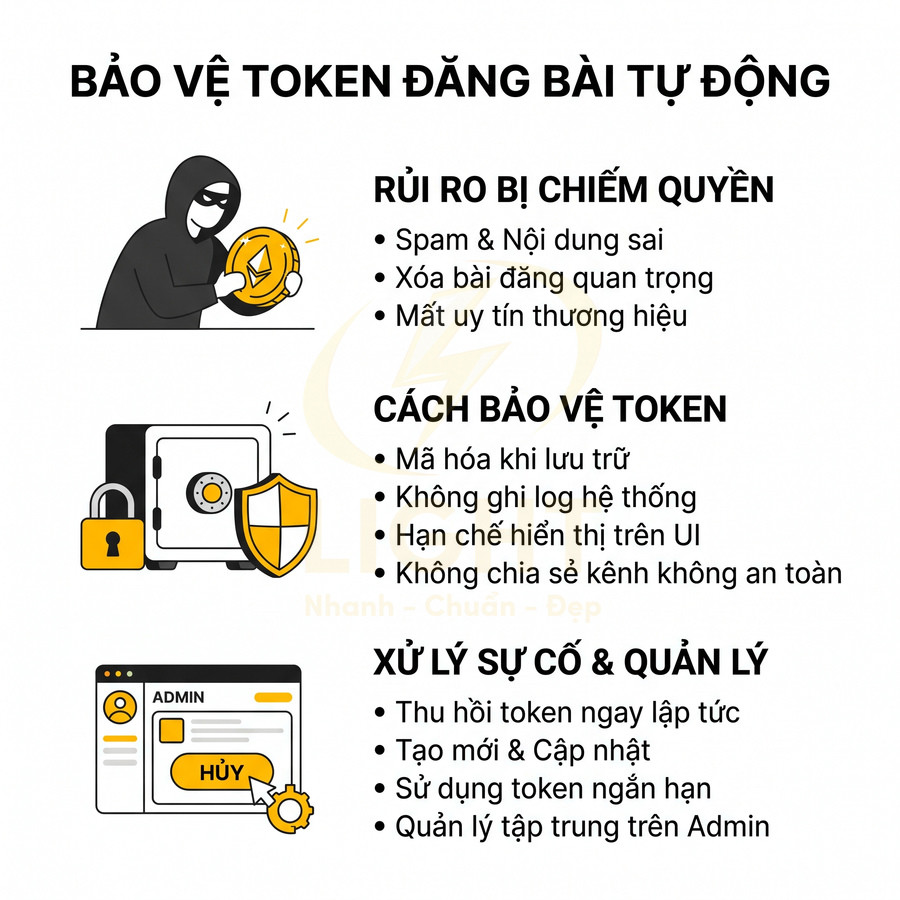
Nếu token bị lộ, kẻ tấn công không cần mật khẩu hay OTP vẫn có thể sử dụng token đó như một “vé thông hành” để thao tác trực tiếp lên tài khoản thương hiệu. Các kênh rò rỉ phổ biến gồm:
- Token bị ghi vào log hệ thống (application log, server log) và log này không được bảo vệ.
- Token nằm trong mã nguồn (repository Git, file cấu hình) và repository bị chia sẻ rộng rãi.
- Token xuất hiện trong file backup, snapshot database nhưng backup không được mã hóa.
- Nhân sự nội bộ sao chép token ra ngoài qua email, chat, file excel…
Fett và cộng sự (2016), trong A Comprehensive Formal Security Analysis of OAuth 2.0, phát hiện bốn dạng tấn công khi phân tích quy trình ủy quyền và chứng minh các thuộc tính bảo mật sau khi áp dụng biện pháp sửa chữa trong mô hình nghiên cứu. Một trường hợp liên quan đến việc lộ tham số bảo vệ phiên qua thông tin giới thiệu trang, khiến quá trình kết nối có thể bị can thiệp. Bảo vệ mã truy cập phải đi cùng bảo vệ quy trình cấp quyền. Khi tích hợp đăng bài tự động, website cần kiểm tra địa chỉ chuyển hướng và ràng buộc yêu cầu kết nối với đúng phiên người dùng.
Hậu quả thường chỉ được phát hiện khi:
- Khách hàng phản ánh về các bài đăng lạ, nội dung phản cảm, link dẫn đến website độc hại.
- Nền tảng mạng xã hội khóa hoặc hạn chế tài khoản vì vi phạm chính sách spam, lừa đảo.
- Đội marketing nhận thấy lịch đăng bị thay đổi, bài quan trọng bị xóa hoặc sửa nội dung.
Để giảm thiểu rủi ro, cần áp dụng các nguyên tắc bảo vệ token ở cả mức tổ chức và kỹ thuật:
- Lưu trữ token ở dạng mã hóa:
- Không lưu token dạng plain text trong database, file cấu hình.
- Sử dụng cơ chế mã hóa với khóa riêng (encryption key) được quản lý trong HSM hoặc secret manager.
- Không ghi token vào log:
- Ẩn hoặc mask token trong mọi log request/response.
- Kiểm tra lại middleware, thư viện SDK để đảm bảo không tự động log toàn bộ payload.
- Hạn chế hiển thị token trên giao diện quản trị:
- Chỉ hiển thị dạng rút gọn (ví dụ: 4 ký tự đầu + 4 ký tự cuối).
- Không cho phép copy toàn bộ token từ UI, trừ tài khoản có quyền rất cao và có xác thực bổ sung.
- Không chia sẻ token qua kênh không an toàn:
- Tránh gửi token qua email, chat cá nhân, file đính kèm.
- Nếu bắt buộc phải chia sẻ nội bộ, cần dùng kênh mã hóa end-to-end và xóa sau khi sử dụng.
Khi nghi ngờ token bị lộ (hoặc khi phát hiện hành vi bất thường), cần:
- Thu hồi (revoke) token ngay trên nền tảng mạng xã hội hoặc qua API.
- Tạo token mới, cập nhật lại cấu hình trên hệ thống website.
- Rà soát log để xác định khoảng thời gian và phạm vi tác động.
- Thông báo nội bộ để tạm thời tăng cường giám sát nội dung đăng lên các kênh.
Một biện pháp quan trọng khác là thiết lập cơ chế hết hạn token định kỳ:
- Ưu tiên sử dụng token ngắn hạn (short-lived token) kết hợp refresh token.
- Đặt chính sách nội bộ: sau một khoảng thời gian (ví dụ 30–90 ngày), bắt buộc phải gia hạn hoặc tái xác thực kết nối.
- Tự động thông báo cho admin trước khi token hết hạn để tránh gián đoạn chiến dịch.
Nền tảng website bán hàng nên có màn hình quản lý token tập trung, cho phép admin:
- Xem nhanh:
- Các kết nối đang hoạt động (Facebook Page, Zalo OA, TikTok Business, GBP…).
- Thời điểm tạo token, thời điểm hết hạn (nếu có).
- Người đã thiết lập kết nối, phạm vi quyền được cấp.
- Thực hiện:
- Thu hồi token chỉ với một thao tác.
- Khóa tạm thời một kết nối khi nghi ngờ bị lạm dụng.
Lịch đăng sản phẩm, danh mục và khuyến mãi cần có kiểm duyệt để giảm lỗi nội dung bán hàng
Tự động đăng bài không đồng nghĩa với việc bỏ qua kiểm duyệt nội dung. Đặc biệt với các bài liên quan đến:
- Giá bán, chiết khấu, voucher, flash sale.
- Thời gian áp dụng khuyến mãi, điều kiện sử dụng.
- Thông tin sản phẩm (thành phần, công dụng, cảnh báo, chính sách bảo hành).
- Chính sách giao hàng, đổi trả, hoàn tiền.
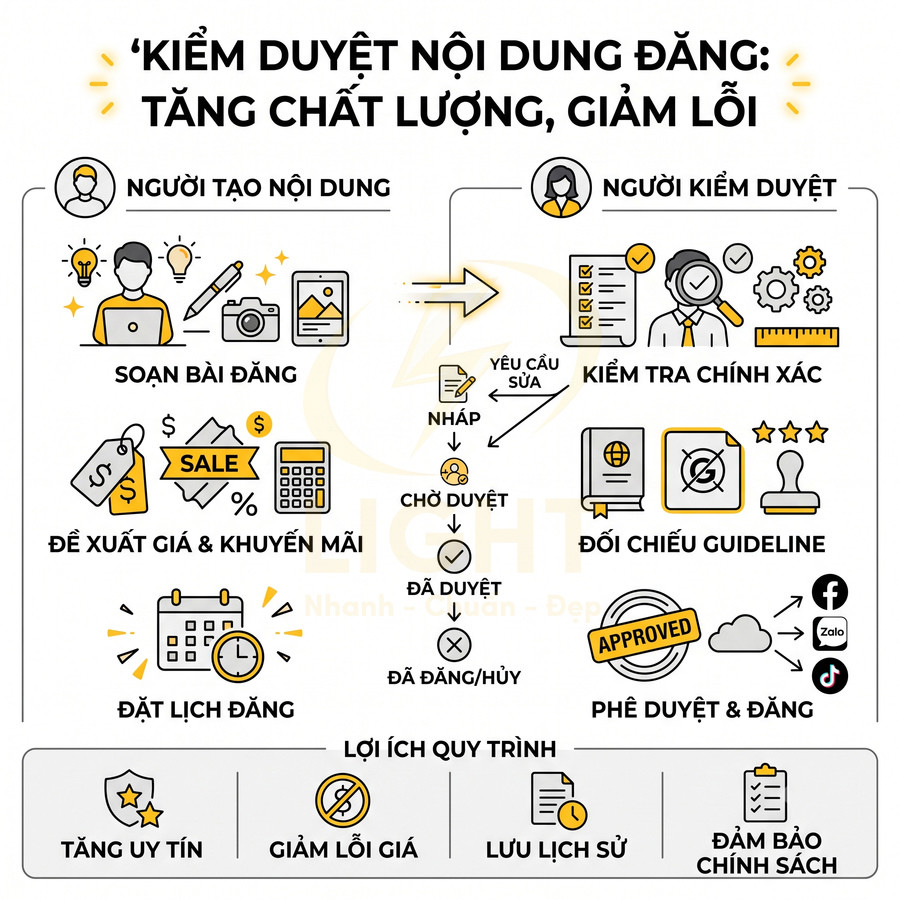
Mọi sai sót trong các nội dung này đều tác động trực tiếp đến kỳ vọng của khách hàng và uy tín thương hiệu. Một số rủi ro thường gặp:
- Sai giá (thiếu số 0, nhầm đơn vị tiền tệ, nhầm mức giảm giá).
- Sai thời gian khuyến mãi (đăng muộn, kết thúc sớm, kéo dài quá thời hạn đã công bố).
- Sai điều kiện áp dụng (áp dụng nhầm cho toàn bộ sản phẩm thay vì một danh mục nhỏ).
- Nội dung vi phạm chính sách quảng cáo của nền tảng (y tế, tài chính, claims quá mức…).
Để giảm thiểu rủi ro, một quy trình an toàn nên cho phép đội marketing lên lịch đăng bài từ website, nhưng bắt buộc có bước kiểm duyệt trước khi nội dung được đẩy lên mạng xã hội. Quy trình có thể thiết kế theo hướng “4 mắt” (four-eyes principle):
- Người tạo nội dung:
- Soạn nội dung bài đăng (text, hình ảnh, video, link sản phẩm).
- Chọn kênh đăng (Facebook, Zalo, TikTok, GBP…).
- Đề xuất thời gian đăng, tần suất, đối tượng (nếu có segmentation).
- Người kiểm duyệt:
- Kiểm tra tính chính xác của thông tin giá, khuyến mãi, điều kiện áp dụng.
- Đối chiếu với chính sách nội bộ và quy định pháp lý (nếu là ngành nhạy cảm).
- Kiểm tra tính nhất quán với guideline thương hiệu (tone of voice, hình ảnh).
- Phê duyệt, yêu cầu chỉnh sửa, hoặc từ chối.
Hệ thống nên hỗ trợ các tính năng chuyên sâu cho quy trình này:
- Workflow phê duyệt:
- Trạng thái bài: Draft → Chờ duyệt → Đã duyệt → Đã đăng / Hủy.
- Thông báo tự động cho người duyệt khi có bài mới chờ phê duyệt.
- Ghi chú lý do từ chối, yêu cầu chỉnh sửa ngay trong hệ thống.
- Lịch sử thay đổi (versioning):
- Lưu lại mọi lần chỉnh sửa nội dung, ai sửa, sửa gì, thời điểm nào.
- Cho phép so sánh phiên bản trước và sau khi chỉnh sửa.
- Nhật ký đăng bài:
- Ai tạo, ai duyệt, đăng lên kênh nào, vào thời điểm nào.
- Kết quả đăng: thành công, lỗi, bị từ chối bởi API (kèm lý do).
Đối với các chiến dịch lớn (sale toàn sàn, ra mắt sản phẩm chiến lược), nên áp dụng thêm:
- Kiểm tra chéo giữa nhiều bộ phận (marketing, sales, pháp chế nếu cần).
- Chạy thử (dry-run) trên môi trường staging hoặc đăng nội bộ (chế độ chỉ mình tôi) để rà soát lần cuối.
- Thiết lập cảnh báo nếu hệ thống phát hiện số lượng bài đăng bất thường trong một khoảng thời gian ngắn (dấu hiệu spam hoặc lỗi cấu hình).
Việc lưu lại lịch sử đăng bài và quy trình phê duyệt không chỉ giúp truy vết khi có sự cố, mà còn tạo ra một “nguồn dữ liệu vận hành” để tối ưu dần chất lượng nội dung bán hàng trên các kênh social. Từ dữ liệu này, đội marketing có thể phân tích:
- Khung giờ, tần suất đăng hiệu quả cho từng kênh.
- Loại nội dung (sản phẩm, review, hướng dẫn, hậu trường…) mang lại tương tác tốt.
- Những lỗi nội dung thường gặp để cập nhật checklist kiểm duyệt.
FAQ về bảo mật website bán hàng cơ bản cho shop và doanh nghiệp nhỏ
Phần FAQ này tập trung giải đáp các thắc mắc bảo mật thường gặp khi vận hành website bán hàng cho shop và doanh nghiệp nhỏ. Nội dung xoay quanh việc bảo vệ dữ liệu khách hàng, đảm bảo tính toàn vẹn hệ thống và tối ưu vận hành lâu dài. Các chủ đề chính gồm: vai trò bắt buộc của SSL/HTTPS ngay cả với website nhỏ; chiến lược backup dữ liệu theo tần suất thay đổi đơn hàng và nội dung; nhận diện dấu hiệu website bị mã độc, redirect lạ và cách giám sát; nguyên tắc không dùng chung tài khoản quản trị, áp dụng phân quyền chi tiết và log hoạt động; xem chặn click tặc như một phần của bảo mật tổng thể; đánh giá rủi ro khi phụ thuộc nền tảng website miễn phí; kiểm soát quyền chỉnh sửa landing page kéo thả; và bảo vệ token khi tự động đăng bài mạng xã hội để tránh bị chiếm quyền. Tất cả nhằm xây dựng một nền tảng bán hàng an toàn, ổn định và có khả năng mở rộng.
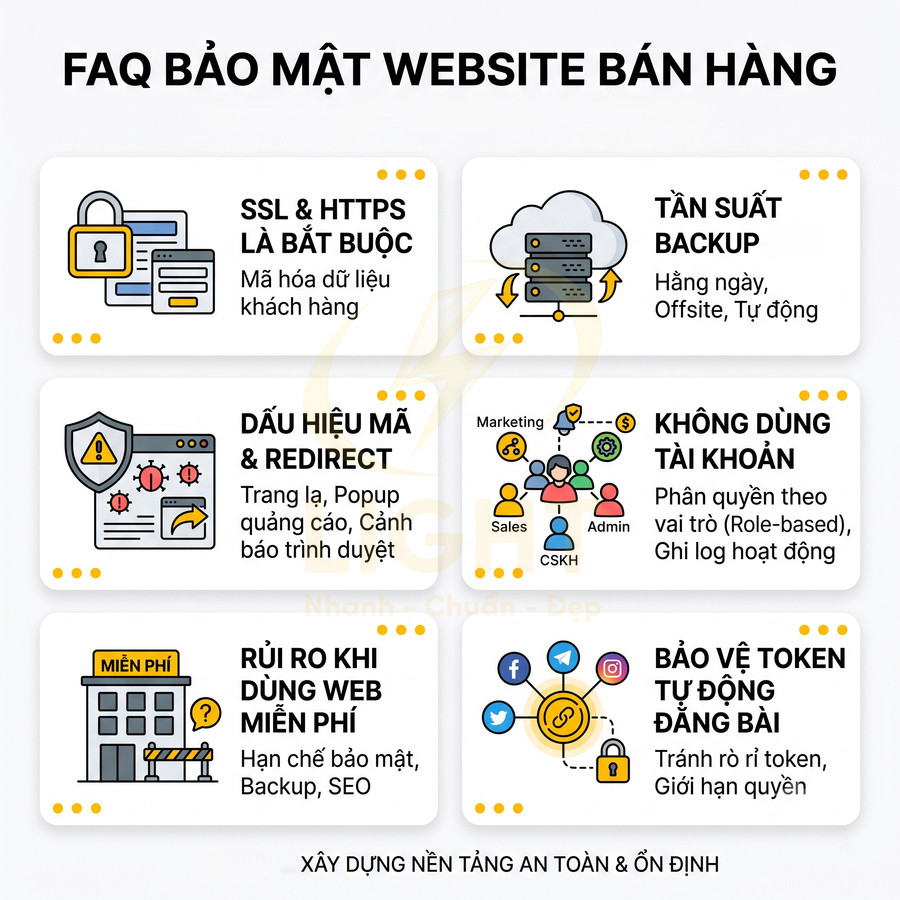
Website bán hàng nhỏ có cần SSL và HTTPS không?
Dù quy mô nhỏ, website bán hàng vẫn là điểm tập trung rất nhiều dữ liệu nhạy cảm: số điện thoại, địa chỉ giao hàng, email, lịch sử mua hàng, đôi khi cả thông tin thanh toán hoặc mã giảm giá cá nhân. Khi không có SSL và HTTPS, toàn bộ dữ liệu này được truyền dưới dạng “plain text” trên mạng, có thể bị nghe lén (sniffing) hoặc bị chỉnh sửa (man-in-the-middle) trên đường truyền, đặc biệt khi khách truy cập từ Wi-Fi công cộng.
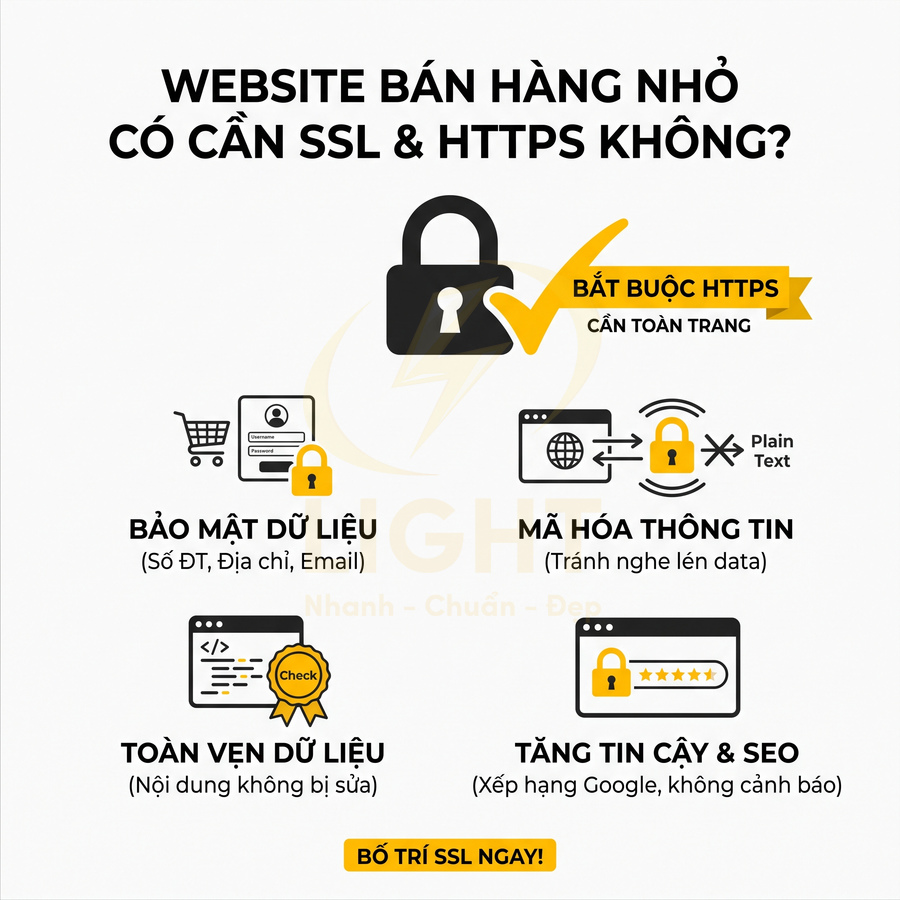
Về mặt kỹ thuật, SSL/TLS giúp:
- Mã hóa dữ liệu giữa trình duyệt và server, ngăn chặn việc đọc trộm nội dung form, cookie, session ID.
- Đảm bảo toàn vẹn dữ liệu: nội dung không bị sửa trên đường truyền (ví dụ chèn quảng cáo, mã độc).
- Xác thực danh tính server: giúp khách hàng biết họ đang kết nối đúng domain, giảm nguy cơ phishing.
Về mặt trải nghiệm và kinh doanh:
- Trình duyệt hiện cảnh báo “Not secure” ở thanh địa chỉ nếu không dùng HTTPS, làm giảm niềm tin, đặc biệt ở bước điền form và thanh toán.
- HTTPS là một tín hiệu xếp hạng trong thuật toán của Google; website không có HTTPS thường bị đánh giá thấp hơn về độ tin cậy.
- Nhiều cổng thanh toán, nền tảng quảng cáo, và một số API bên thứ ba yêu cầu bắt buộc HTTPS để tích hợp.
Vì vậy, mọi website bán hàng, dù nhỏ hay lớn, đều cần SSL và HTTPS toàn trang, không chỉ riêng trang thanh toán. Nên cấu hình HTTPS bắt buộc (redirect 301 từ HTTP sang HTTPS), bật HSTS nếu hạ tầng cho phép, và thường xuyên gia hạn, kiểm tra chứng chỉ để tránh gián đoạn.
Bao lâu nên backup dữ liệu website bán hàng một lần?
Tần suất backup phụ thuộc trực tiếp vào tần suất thay đổi dữ liệu và mức độ chấp nhận mất mát dữ liệu (RPO – Recovery Point Objective). Với hầu hết shop bán hàng online, dữ liệu quan trọng nhất là:
- Database: đơn hàng, thông tin khách hàng, sản phẩm, tồn kho, nội dung bài viết.
- File: mã nguồn tùy biến, theme, plugin, hình ảnh sản phẩm, tài liệu tải về.
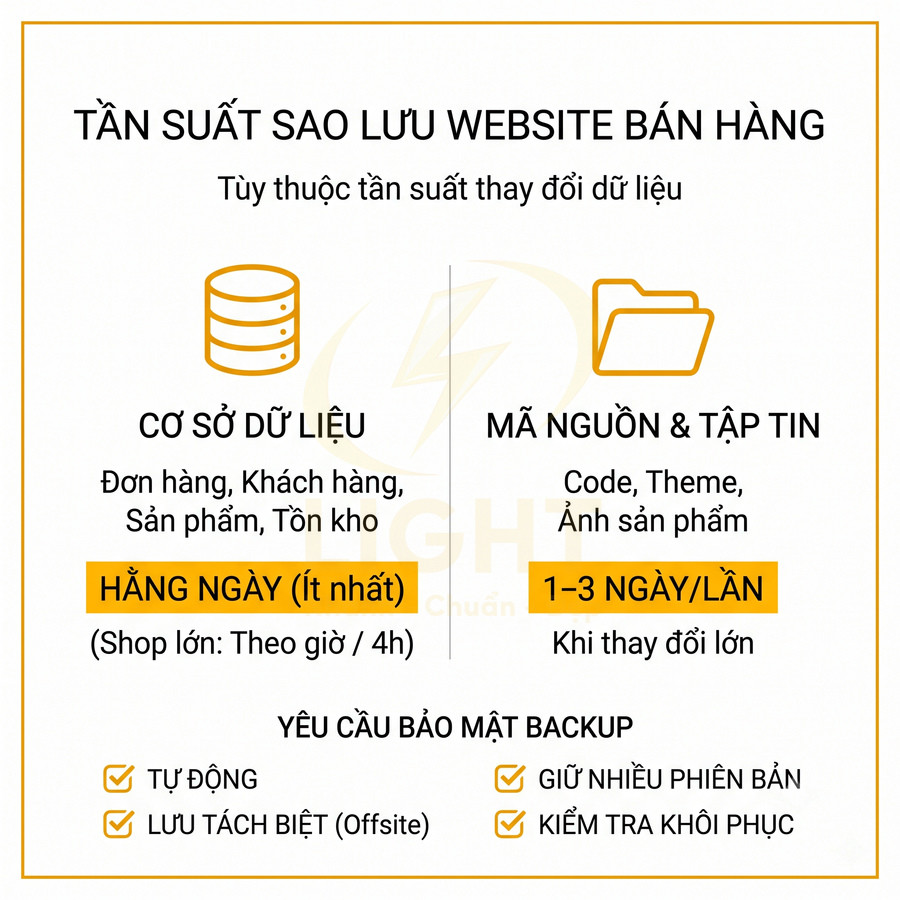
Khuyến nghị thực tế:
- Ít nhất hằng ngày backup database cho các shop có đơn đều đặn. Với shop có lượng đơn lớn hoặc thay đổi giá, tồn kho liên tục, có thể cần backup theo giờ hoặc theo block thời gian (ví dụ mỗi 4 giờ).
- Backup mã nguồn, hình ảnh, file tĩnh theo chu kỳ dài hơn (ví dụ 1–3 ngày/lần hoặc khi có thay đổi lớn về code, giao diện).
- Thiết lập cơ chế backup tự động, có thông báo khi backup lỗi, và kiểm tra định kỳ khả năng khôi phục (restore test) để tránh tình trạng có file backup nhưng không dùng được.
Về an toàn hệ thống, backup cần:
- Được lưu tách biệt khỏi hosting chính (offsite): cloud storage, server khác, hoặc dịch vụ backup chuyên dụng, để tránh mất dữ liệu khi server gặp sự cố, bị mã hóa bởi ransomware, hoặc bị xóa nhầm.
- Được mã hóa nếu chứa dữ liệu nhạy cảm, và giới hạn quyền truy cập (chỉ admin hoặc kỹ thuật liên quan).
- Có chính sách lưu trữ nhiều phiên bản (versioning), ví dụ giữ bản backup hằng ngày trong 7–14 ngày, bản hằng tuần trong 1–3 tháng, để có thể quay lại trước thời điểm bị tấn công hoặc chèn mã độc.
Làm sao biết website bán hàng bị mã độc hoặc redirect lạ?
Mã độc trên website bán hàng thường nhắm vào việc chèn script, form giả, hoặc redirect để đánh cắp dữ liệu và traffic. Một số dấu hiệu thường gặp:
- Website tự động chuyển hướng sang trang lạ, trang quảng cáo, trang cờ bạc, hoặc trang chứa nội dung không liên quan.
- Xuất hiện popup quảng cáo không rõ nguồn gốc, đặc biệt chỉ xuất hiện với người dùng thật, không thấy trong admin.
- Google Search Console hoặc trình duyệt (Chrome, Firefox) cảnh báo “Trang web có thể bị tấn công”, “Deceptive site ahead”, hoặc hiển thị cảnh báo màu đỏ trước khi vào site.
- Khách hàng phản ánh bị cảnh báo bảo mật, bị phần mềm antivirus chặn khi truy cập website.
- Tốc độ tải trang giảm bất thường, CPU/Memory server tăng cao dù traffic không đổi, log server xuất hiện nhiều request lạ.
- Trong kết quả tìm kiếm xuất hiện nhiều URL lạ, tiêu đề hoặc mô tả chứa từ khóa spam (casino, thuốc, nội dung người lớn).
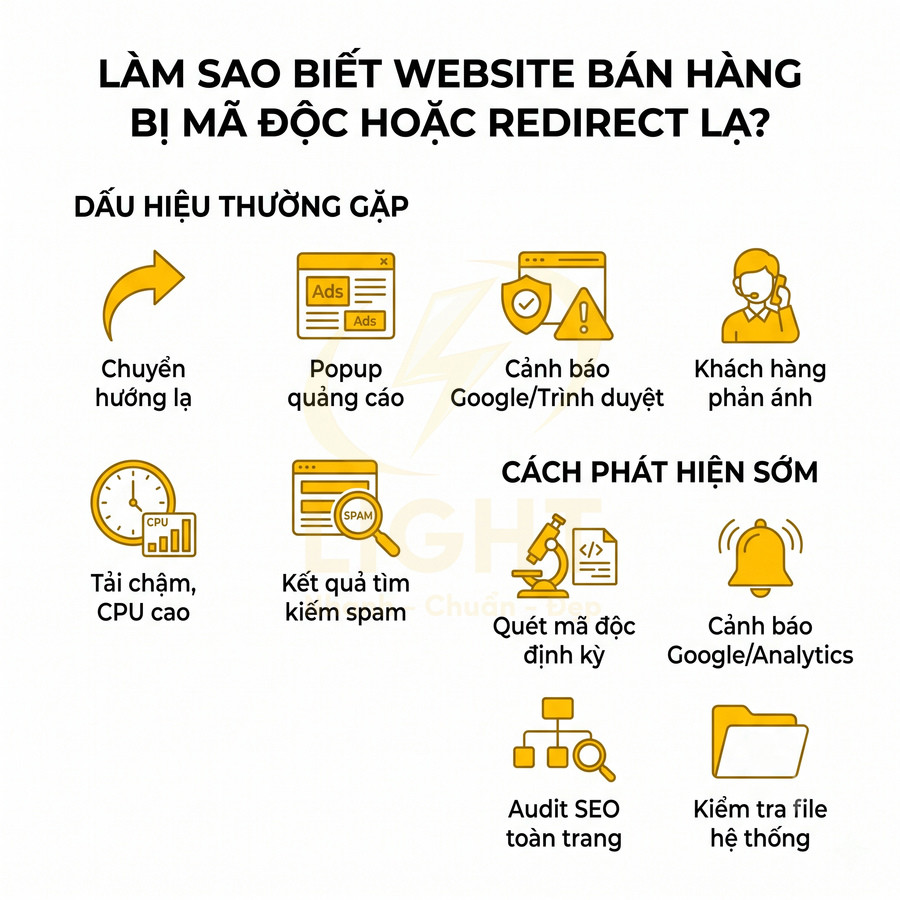
Để phát hiện sớm, nên:
- Sử dụng công cụ quét mã độc định kỳ (scanner trên hosting, plugin bảo mật, hoặc dịch vụ quét bên ngoài) để kiểm tra file, database, và phát hiện mã lạ.
- Thiết lập cảnh báo trong Google Search Console, Google Analytics, và các công cụ monitoring để nhận thông báo khi có biến động bất thường.
- Thực hiện audit SEO toàn trang định kỳ: rà soát sitemap, log crawl, danh sách URL index, nội dung meta để phát hiện URL bất thường, nội dung bị chèn thêm, hoặc trang doorway.
- Kiểm tra file hệ thống (đặc biệt là file core, plugin, theme) so với bản gốc, dùng checksum hoặc công cụ so sánh để phát hiện file bị chỉnh sửa trái phép.
Có nên cho nhân viên dùng chung tài khoản quản trị website không?
Không nên. Dùng chung tài khoản quản trị là một trong những sai lầm phổ biến nhất, làm suy yếu cả bảo mật lẫn quản trị vận hành. Các rủi ro chính:
- Không thể truy vết: khi có thay đổi sai, xóa dữ liệu, hoặc cấu hình nhầm, không biết ai là người thực hiện.
- Không thể giới hạn quyền: tất cả đều dùng quyền cao nhất, dễ dẫn đến thao tác nhầm hoặc lạm dụng quyền.
- Khó thu hồi quyền khi nhân sự nghỉ việc hoặc chuyển bộ phận, vì tài khoản dùng chung vẫn tồn tại.
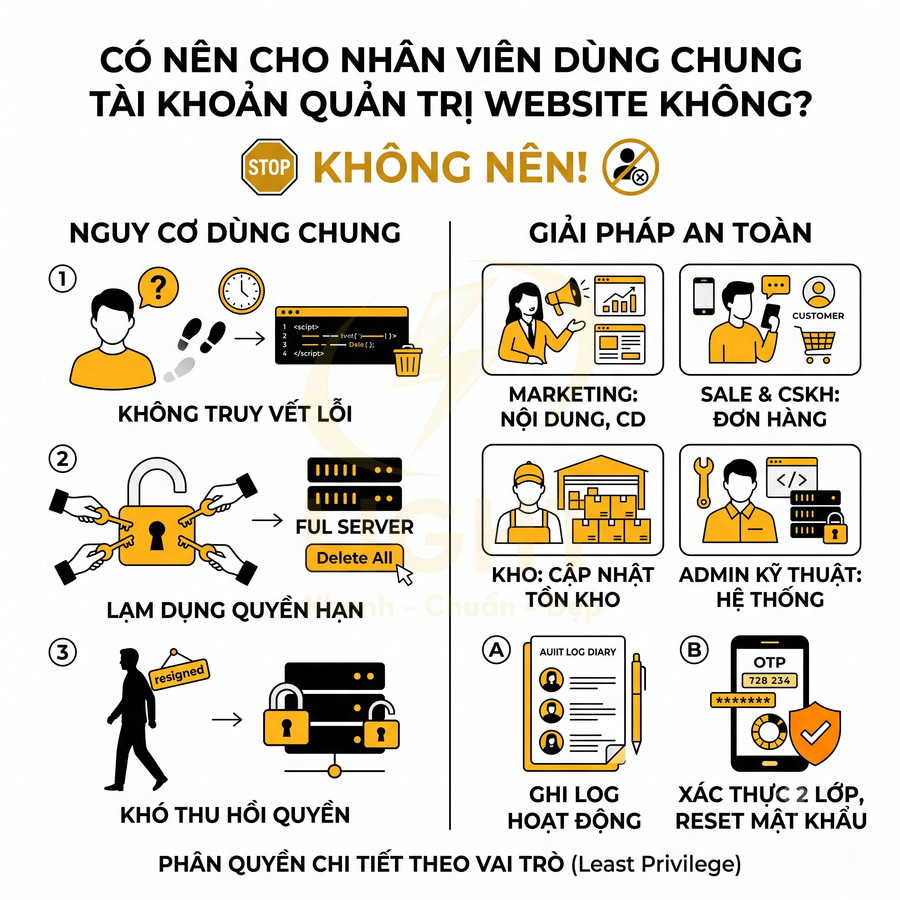
Mỗi người nên có tài khoản riêng, gắn với vai trò cụ thể:
- Marketing: quản lý nội dung, landing page, chiến dịch, nhưng không được chỉnh sửa cấu hình hệ thống.
- Sale, CSKH: xem và xử lý đơn hàng, khách hàng, nhưng không được can thiệp vào code, plugin, theme.
- Kho: cập nhật tồn kho, trạng thái giao hàng, nhưng không được truy cập dữ liệu marketing hoặc cấu hình thanh toán.
- Admin kỹ thuật: quản lý plugin, theme, cấu hình bảo mật, user, backup.
Hệ thống nên hỗ trợ:
- Phân quyền chi tiết theo vai trò (role-based access control), chỉ cấp đúng quyền cần thiết (nguyên tắc least privilege).
- Ghi log hoạt động (audit log) để có thể xem lại ai đã làm gì, vào thời điểm nào.
- Cơ chế khóa tài khoản, reset mật khẩu, và xác thực hai lớp (2FA) cho tài khoản quan trọng.
Chặn click tặc có phải là một phần của bảo mật website bán hàng không?
Có. Chặn click tặc không chỉ là tối ưu chi phí quảng cáo, mà còn là một phần của chiến lược bảo vệ hạ tầng và dữ liệu. Click tặc thường đến từ:
- Bot tự động, script quét, hoặc mạng máy tính bị nhiễm mã độc.
- Đối thủ cạnh tranh cố tình phá ngân sách quảng cáo.
- Các nguồn traffic chất lượng thấp, không có ý định mua hàng.
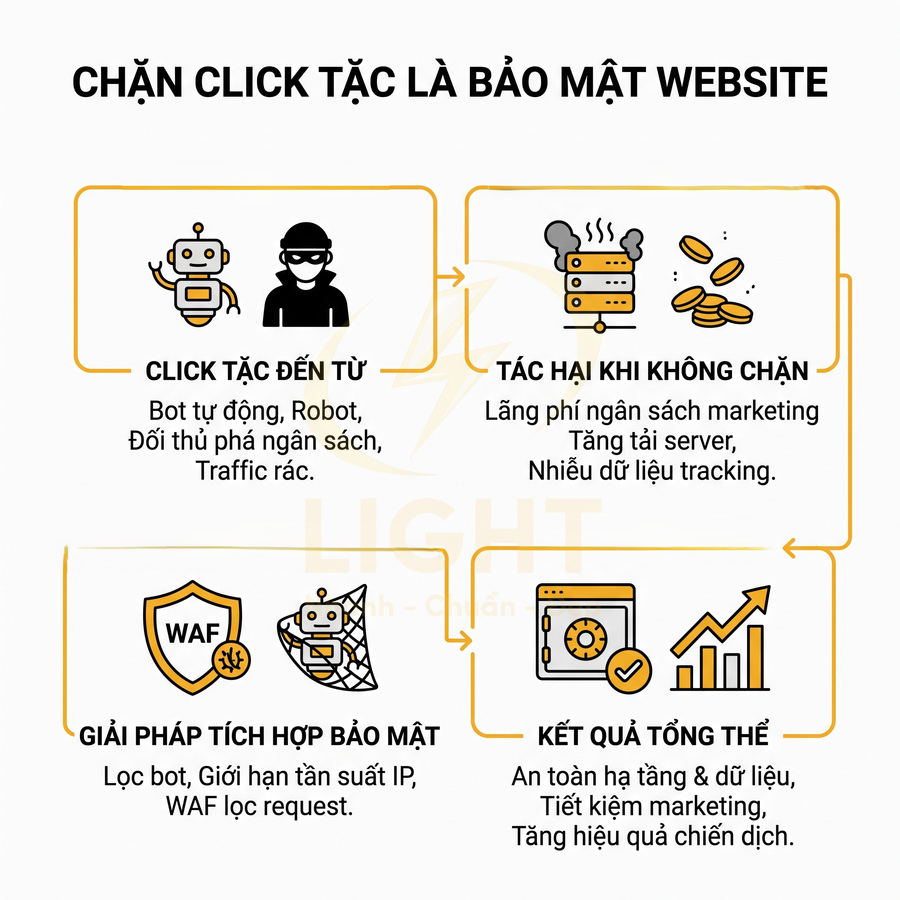
Khi không kiểm soát, hệ thống phải xử lý lượng lớn request không có giá trị, dẫn đến:
- Tăng tải server, tăng nguy cơ bị lợi dụng để tấn công từ chối dịch vụ (DoS/DDoS) ở mức ứng dụng.
- Làm nhiễu dữ liệu tracking, khiến việc phân tích hành vi khách hàng, tối ưu chuyển đổi trở nên sai lệch.
- Lãng phí ngân sách marketing, giảm ROI của chiến dịch.
Khi kết hợp chặn click tặc với:
- WAF (Web Application Firewall) để lọc request độc hại, chặn pattern tấn công phổ biến.
- Lọc bot, giới hạn tần suất request theo IP, thiết bị, hoặc session.
- Các rule bảo vệ form, API, và trang thanh toán.
Doanh nghiệp vừa bảo vệ ngân sách marketing, vừa tăng độ an toàn cho website. Do đó, chặn click tặc nên được xem là một phần của chiến lược bảo mật tổng thể, không tách rời với các biện pháp bảo vệ khác.
Website miễn phí có đủ an toàn để bán hàng lâu dài không?
Nhiều nền tảng website miễn phí được thiết kế để khởi đầu nhanh, đáp ứng các chức năng cơ bản: đăng sản phẩm, giỏ hàng, đơn hàng. Tuy nhiên, khi xét ở góc độ vận hành lâu dài và bảo mật, thường tồn tại các hạn chế:
- Khả năng phân quyền chi tiết hạn chế, khó tách bạch vai trò, dẫn đến phải chia sẻ quyền rộng cho nhiều người.
- Thiếu hoặc giới hạn backup tự động, không cho phép tùy chỉnh lịch backup, không có restore theo phiên bản.
- Không tích hợp sẵn WAF, chống click tặc, hoặc chỉ ở mức cơ bản, khó cấu hình theo nhu cầu thực tế.
- Khả năng audit SEO, quản lý URL, redirect, canonical, schema thường bị rút gọn, gây khó khăn khi mở rộng marketing.
- Landing page kéo thả đa màn hình, A/B testing, và các tính năng tối ưu chuyển đổi thường bị giới hạn hoặc phải trả phí cao.
- Tự động đăng social, tích hợp nhiều kênh marketing, và các workflow phức tạp thường không được hỗ trợ đầy đủ.
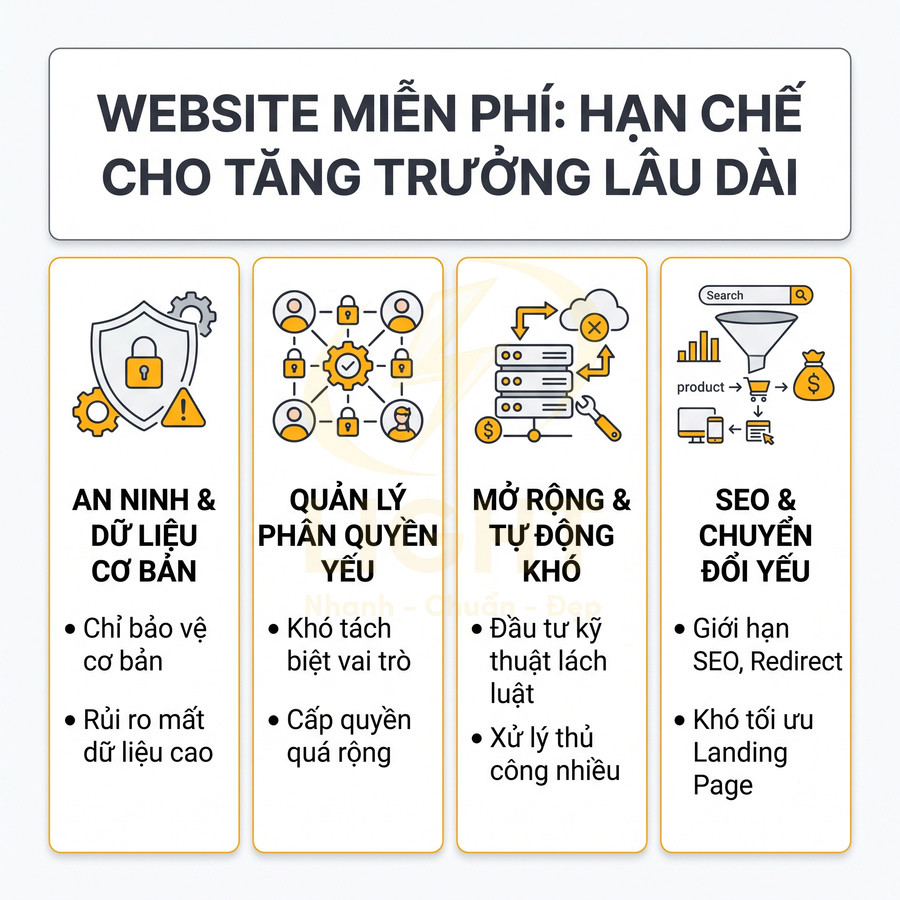
Khi doanh nghiệp muốn mở rộng marketing, họ phải bù lại bằng:
- Đầu tư kỹ thuật để “lách” giới hạn của nền tảng.
- Thêm nhân sự để xử lý thủ công các tác vụ mà hệ thống không tự động hóa được.
- Chấp nhận rủi ro bảo mật cao hơn do không kiểm soát được hạ tầng, log, và các lớp bảo vệ nâng cao.
Chi phí xử lý sự cố (mất dữ liệu, bị tấn công, downtime, mất SEO) thường cao hơn rất nhiều so với việc đầu tư một nền tảng có khả năng mở rộng và bảo mật tốt ngay từ đầu. Vì vậy, website miễn phí hiếm khi là lựa chọn an toàn và hiệu quả cho chiến lược bán hàng lâu dài, đặc biệt khi doanh nghiệp có kế hoạch tăng trưởng.
Landing page kéo thả có rủi ro bảo mật gì cần kiểm soát?
Landing page kéo thả giúp đội marketing triển khai chiến dịch nhanh, nhưng nếu không được thiết kế và phân quyền đúng, có thể mở ra nhiều lỗ hổng. Một số rủi ro chính:
- Cho phép người dùng chỉnh sửa trực tiếp HTML, JavaScript, hoặc gắn script bên ngoài (third-party script) mà không kiểm soát, dẫn đến:
- Chèn mã độc, keylogger, hoặc script đánh cắp cookie, token.
- Rò rỉ dữ liệu form (lead, thông tin khách hàng) sang hệ thống bên ngoài không được phép.
- Phá vỡ tracking, làm sai lệch dữ liệu đo lường.
- Nếu quyền chỉnh sửa landing page gắn với quyền admin toàn hệ thống, chỉ cần một tài khoản bị lộ là toàn bộ website, dữ liệu, và cấu hình có thể bị ảnh hưởng.
- Form thu lead không được cấu hình đúng (không mã hóa, không xác thực, không giới hạn tần suất gửi) có thể bị spam, bị lợi dụng để tấn công.
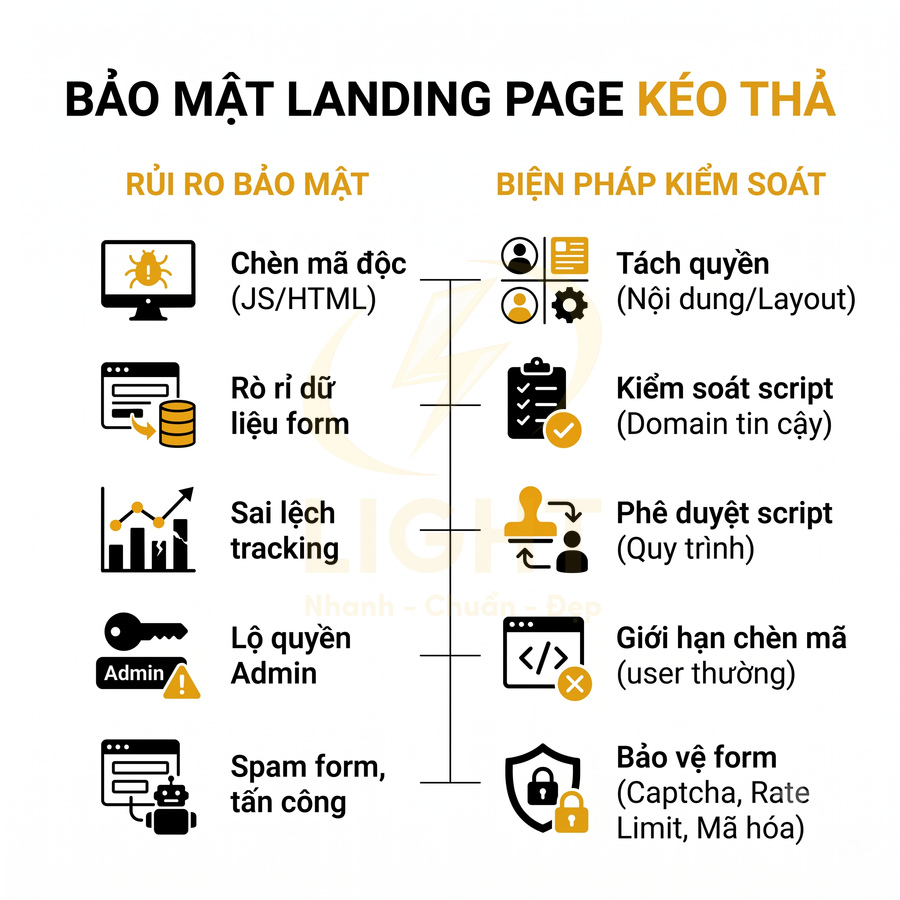
Cần áp dụng các biện pháp:
- Tách quyền landing page khỏi quyền hệ thống: người làm landing chỉ được chỉnh sửa nội dung, layout, không được truy cập cấu hình bảo mật, user, thanh toán.
- Kiểm soát chặt việc gắn mã tracking, script bên ngoài: chỉ cho phép domain tin cậy, có quy trình phê duyệt khi thêm script mới.
- Giới hạn hoặc vô hiệu hóa khả năng chèn mã tùy ý đối với tài khoản không kỹ thuật; nếu cần chèn code, nên có lớp review kỹ thuật.
- Bảo vệ form thu lead bằng captcha, rate limiting, và mã hóa dữ liệu khi lưu trữ, truyền tải.
Tự động đăng bài mạng xã hội có thể bị chiếm quyền không?
Có, nếu token và quyền kết nối không được bảo vệ đúng cách. Cơ chế tự động đăng bài thường sử dụng:
- Access token hoặc refresh token được cấp bởi nền tảng mạng xã hội (Facebook, Instagram, v.v.).
- Quyền truy cập fanpage, group, hoặc tài khoản thương hiệu với phạm vi khá rộng (đọc, đăng, chỉnh sửa, xóa).
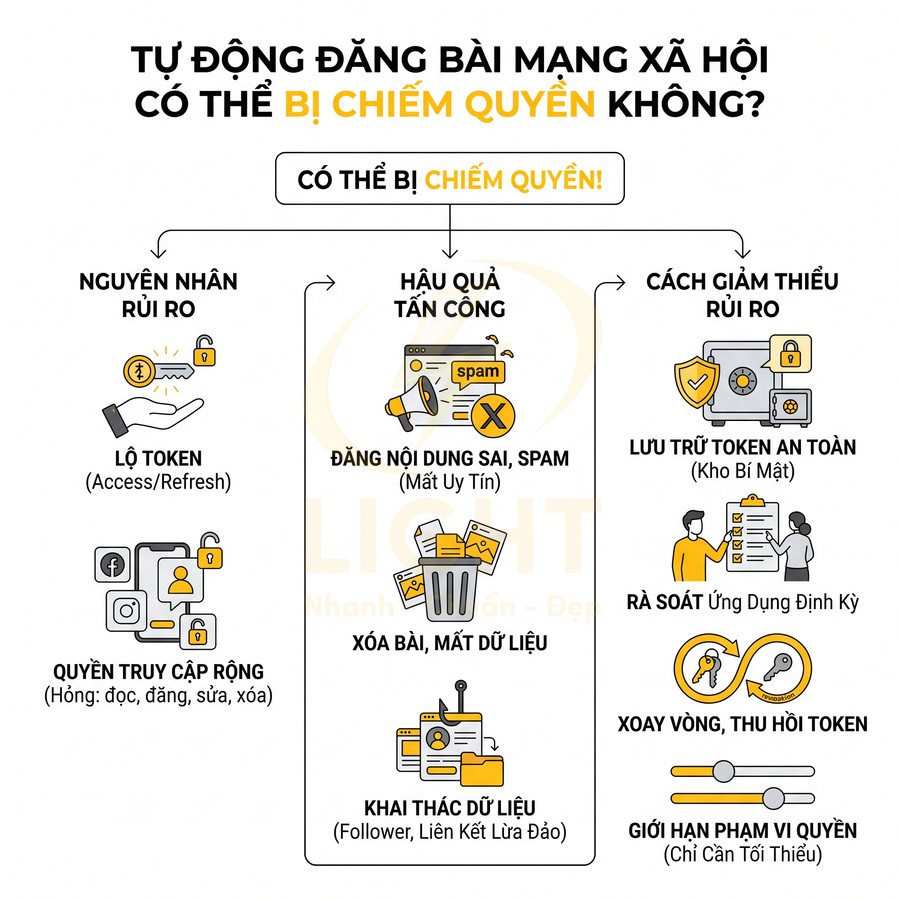
Khi token bị lộ, kẻ tấn công có thể:
- Đăng nội dung sai lệch, spam, hoặc nội dung vi phạm chính sách, làm ảnh hưởng nghiêm trọng đến uy tín thương hiệu.
- Xóa bài, ẩn bài, hoặc thay đổi nội dung cũ, gây mất mát dữ liệu truyền thông.
- Khai thác quyền truy cập để thu thập dữ liệu follower, tin nhắn (nếu được cấp quyền), hoặc liên kết sang các chiến dịch lừa đảo.
Để giảm rủi ro, cần:
- Lưu trữ token an toàn (ví dụ trong kho bí mật, biến môi trường), không ghi vào log, không hard-code trong mã nguồn public.
- Không chia sẻ token qua email, chat không mã hóa, hoặc tài liệu dùng chung.
- Thường xuyên rà soát danh sách ứng dụng được cấp quyền trên từng nền tảng mạng xã hội, thu hồi những ứng dụng không còn sử dụng.
- Thu hồi hoặc xoay vòng token khi nghi ngờ có sự cố, khi thay đổi nhà cung cấp dịch vụ, hoặc khi nhân sự phụ trách rời khỏi công ty.
- Giới hạn phạm vi quyền (scope) ở mức tối thiểu cần thiết cho việc tự động đăng bài, tránh cấp quyền quản trị toàn bộ nếu không bắt buộc.
Nền tảng website bán hàng an toàn phải hỗ trợ bảo mật, SEO và marketing cùng lúc
Một nền tảng website bán hàng an toàn cần được xây dựng như một hệ sinh thái tích hợp, nơi bảo mật, SEO và marketing vận hành đồng bộ thay vì tách rời. Ở lớp bảo mật, hệ thống phải có SSL toàn trang, backup tự động, phân quyền chi tiết, chống bot, chống click tặc và cơ chế cảnh báo sớm để bảo vệ dữ liệu, hạn chế rủi ro tấn công và downtime. Ở lớp SEO, nền tảng cần hỗ trợ audit định kỳ, phát hiện lỗi kỹ thuật, tối ưu cấu trúc nội dung và tốc độ tải trang. Ở lớp marketing, đội ngũ có thể tự tạo landing page, gắn tracking, A/B test, quản lý social và tối ưu chuyển đổi trong phạm vi quyền hạn an toàn. Sự kết hợp này giúp doanh nghiệp vừa tăng trưởng doanh thu, vừa kiểm soát chi phí và rủi ro dài hạn.
Website cần có SSL, backup, phân quyền, chống bot, chống click tặc, audit SEO và cảnh báo lỗi vận hành
Một nền tảng website bán hàng hiện đại, ở góc độ kiến trúc hệ thống, phải được thiết kế như một hạ tầng marketing – bảo mật – phân tích dữ liệu tích hợp, chứ không chỉ là nơi hiển thị sản phẩm và xử lý đơn hàng. Về mặt kỹ thuật, điều này đòi hỏi sự kết hợp của nhiều lớp bảo vệ và tối ưu hóa vận hành, được triển khai đồng bộ từ tầng server, ứng dụng cho đến giao diện người dùng.
Trước hết, SSL và HTTPS toàn trang không chỉ là yêu cầu bảo mật cơ bản để mã hóa dữ liệu giữa trình duyệt và máy chủ, mà còn là tín hiệu xếp hạng SEO và yếu tố bắt buộc cho các chiến dịch quảng cáo trả phí. Việc triển khai cần bao gồm: tự động gia hạn chứng chỉ, chuyển hướng 301 toàn bộ HTTP sang HTTPS, chuẩn hóa canonical để tránh trùng lặp URL, và đảm bảo tất cả tài nguyên (ảnh, script, CSS) đều được tải qua HTTPS để không phát sinh cảnh báo “mixed content” làm giảm uy tín website.
Backup tự động và khôi phục nhanh phải được thiết kế theo chiến lược RPO/RTO rõ ràng: tần suất backup (theo giờ, theo ngày), thời gian lưu trữ, và quy trình restore được kiểm thử định kỳ. Về mặt thực thi, hệ thống nên tách riêng backup database, backup mã nguồn và backup file media, đồng thời mã hóa dữ liệu backup và lưu trên hạ tầng độc lập (offsite) để giảm rủi ro mất mát khi server chính gặp sự cố. Với nền tảng bán hàng, khả năng khôi phục nhanh trong vài phút là yếu tố sống còn để không làm gián đoạn chiến dịch quảng cáo đang chạy.
Ở tầng vận hành, phân quyền chi tiết theo vai trò (role-based access control – RBAC) là cơ chế cốt lõi để giảm thiểu rủi ro từ bên trong. Hệ thống cần cho phép định nghĩa rõ các nhóm quyền như: quản trị hệ thống, quản trị nội dung, marketing, chăm sóc khách hàng, kế toán, đối tác… Mỗi nhóm chỉ được truy cập vào các module và thao tác phù hợp với chức năng công việc. Việc này không chỉ bảo vệ các cấu hình nhạy cảm (server, thanh toán, tên miền) mà còn giúp log hoạt động trở nên có ý nghĩa, dễ truy vết khi cần điều tra sự cố.
Để bảo vệ lớp giao diện khỏi các hành vi tự động, chống bot và spam form cần kết hợp nhiều kỹ thuật: CAPTCHA thông minh, rate limiting theo IP hoặc fingerprint, lọc user-agent bất thường, và cơ chế honeypot ẩn để phát hiện bot đơn giản. Với các form quan trọng như đăng ký, đặt hàng, liên hệ, hệ thống nên có thêm lớp xác thực email hoặc số điện thoại trong những trường hợp nghi ngờ, nhằm đảm bảo dữ liệu lead đưa vào CRM là dữ liệu sạch, không bị nhiễu bởi spam.
Chặn click tặc và lọc traffic rác là yêu cầu gắn chặt với hiệu quả ngân sách quảng cáo. Nền tảng cần tích hợp hoặc hỗ trợ kết nối với các công cụ phân tích hành vi truy cập theo IP, thiết bị, tần suất và pattern di chuyển trên site. Các dấu hiệu như số lần click bất thường từ một dải IP, thời gian on-site cực thấp, hoặc hành vi lặp lại phi tự nhiên cần được tự động gắn cờ và loại trừ khỏi báo cáo chuyển đổi. Khi đó, dữ liệu mà đội marketing sử dụng để tối ưu chiến dịch sẽ phản ánh sát hơn hành vi khách hàng thật, thay vì bị méo bởi traffic rác.
Ở góc độ tối ưu hiển thị trên công cụ tìm kiếm, audit SEO toàn trang phải được tích hợp như một chức năng hệ thống, không chỉ là công cụ bên ngoài. Nền tảng nên có khả năng quét định kỳ để phát hiện: lỗi thẻ tiêu đề và mô tả trùng lặp hoặc thiếu, cấu trúc heading sai, URL trùng lặp, lỗi canonical, tốc độ tải trang chậm, hình ảnh thiếu thẻ alt, liên kết gãy (404), và các vấn đề về sitemap, robots.txt. Kết quả audit cần được trình bày theo dạng ưu tiên (ưu tiên cao, trung bình, thấp) để đội marketing và nội dung có thể xử lý theo lộ trình rõ ràng.
Cảnh báo lỗi vận hành và bảo mật là lớp giám sát liên tục, giúp doanh nghiệp phát hiện sớm các bất thường trước khi chúng trở thành khủng hoảng. Hệ thống nên có cơ chế gửi cảnh báo qua email, SMS hoặc các kênh chat nội bộ khi xảy ra: tỷ lệ lỗi 5xx tăng đột biến, thời gian phản hồi server tăng cao, số phiên truy cập giảm bất thường, phát hiện mã độc chèn vào file, xuất hiện redirect lạ, hoặc có nhiều lần đăng nhập thất bại từ cùng một nguồn. Những cảnh báo này cần đi kèm dữ liệu log chi tiết để đội kỹ thuật có thể phân tích nguyên nhân gốc.
Khi các thành phần bảo mật, SEO và giám sát vận hành được thiết kế để tương tác với nhau, doanh nghiệp có thể tự tin mở rộng hoạt động marketing: chạy quảng cáo đa kênh, triển khai remarketing, đẩy mạnh SEO nội dung, mà không lo website bị sập, dữ liệu bị sai lệch hoặc báo cáo chuyển đổi không đáng tin cậy. Về bản chất, đây là cách biến website từ một “cửa hàng online” thành một nền tảng dữ liệu trung tâm, nơi mọi quyết định marketing đều dựa trên số liệu chính xác và được bảo vệ.
Đối với đội marketing, một nền tảng như vậy mang lại lợi ích trực tiếp: dữ liệu sạch, tracking ổn định, báo cáo nhất quán giữa các kênh, và khả năng triển khai chiến dịch nhanh mà không phải chờ kỹ thuật xử lý các lỗi cơ bản. Họ có thể tập trung vào tối ưu thông điệp, sáng tạo nội dung, tối ưu funnel chuyển đổi thay vì bị cuốn vào việc “dọn rác” dữ liệu hay xử lý sự cố bảo mật.
Đối với ban lãnh đạo, việc đầu tư vào nền tảng bảo mật – SEO – marketing tích hợp giúp giảm đáng kể rủi ro mất dữ liệu, mất traffic tự nhiên, thất thoát ngân sách quảng cáo do click tặc, và giảm phụ thuộc vào một vài cá nhân kỹ thuật. Hệ thống phân quyền rõ ràng, log đầy đủ, backup an toàn giúp việc kiểm soát vận hành trở nên minh bạch hơn, dễ dàng đánh giá hiệu quả và trách nhiệm của từng bộ phận.
Vì vậy, chi phí cho bảo mật và hạ tầng không nên được nhìn nhận như một khoản chi phụ, mà là khoản đầu tư nền tảng để tối ưu chi phí marketing, bảo vệ tài sản dữ liệu và tạo nền tảng tăng trưởng doanh thu bền vững. Một nền tảng được thiết kế đúng ngay từ đầu sẽ giúp doanh nghiệp tiết kiệm rất nhiều chi phí xử lý sự cố, chi phí cơ hội bị mất và chi phí nhân sự phải bù đắp cho những thiếu sót của hệ thống.
Đội marketing cần tự tạo landing page, đăng bài social và tối ưu chuyển đổi mà không mở quyền quản trị nguy hiểm
Trong thực tế vận hành, tốc độ triển khai chiến dịch marketing phụ thuộc rất lớn vào khả năng tự chủ của đội marketing trên nền tảng website. Về mặt chức năng, họ cần có công cụ để tự tạo landing page kéo thả đa màn hình, tối ưu cho mobile, tablet và desktop, mà không phải can thiệp vào mã nguồn. Trình dựng trang (page builder) nên hỗ trợ các block chuẩn: hero, form, testimonial, bảng giá, countdown, FAQ, popup, cùng khả năng tùy biến màu sắc, font, spacing theo bộ nhận diện thương hiệu.
Song song, nền tảng phải cho phép gắn mã tracking (Google Analytics, Google Tag Manager, Facebook Pixel, các nền tảng quảng cáo khác) ở cấp độ toàn site và cấp độ từng landing page, mà không yêu cầu quyền truy cập vào file hệ thống. Việc này giúp đội marketing có thể thiết lập event, conversion, remarketing list một cách linh hoạt, đồng thời đảm bảo mã được chèn đúng vị trí (head, body, footer) và không gây xung đột script.
Để tối ưu hiệu quả chiến dịch, A/B test cần được tích hợp trực tiếp vào nền tảng landing page. Hệ thống nên hỗ trợ tạo nhiều biến thể nội dung (tiêu đề, hình ảnh, CTA, bố cục) và tự động phân phối traffic theo tỷ lệ cấu hình, sau đó ghi nhận kết quả theo các chỉ số như CTR, time on page, conversion rate. Đội marketing có thể nhanh chóng xác định phiên bản hiệu quả nhất mà không phải phụ thuộc vào lập trình viên để tách URL hay chỉnh sửa thủ công.
Với hoạt động social, nền tảng website nếu được kết nối với hệ thống quản lý nội dung đa kênh sẽ cho phép lên lịch đăng bài social, đồng bộ nội dung từ blog/landing page sang các kênh như Facebook, Zalo, TikTok, LinkedIn… Điều này giúp đảm bảo thông điệp nhất quán, giảm thao tác lặp lại và cho phép theo dõi hiệu quả traffic từ từng kênh social quay về website. Các UTM parameter có thể được tự động gắn để phục vụ phân tích sau này.
Trong quá trình tối ưu chuyển đổi, đội marketing cần quyền chỉnh sửa nội dung, layout, CTA, form trên các trang chiến dịch, thêm/bớt trường thông tin, thay đổi logic hiển thị popup, banner khuyến mãi theo hành vi người dùng (exit intent, scroll depth, thời gian trên trang…). Tất cả những thao tác này nên được giới hạn trong phạm vi “không phá vỡ” cấu trúc hệ thống, nghĩa là họ không thể vô tình xóa module cốt lõi, thay đổi cấu hình server, hay can thiệp vào cơ chế thanh toán.
Để đạt được cân bằng giữa tự chủ và an toàn, nền tảng phải hỗ trợ cơ chế trao quyền đủ dùng. Tài khoản marketing có thể:
- Tạo, chỉnh sửa, nhân bản và xóa landing page trong phạm vi chiến dịch được phân công.
- Quản lý nội dung blog, banner, popup, form thu thập lead.
- Gắn và cấu hình mã tracking, thiết lập event và conversion ở mức ứng dụng.
- Lên lịch và quản lý bài đăng social nếu hệ thống có tích hợp.
- Xem báo cáo traffic, chuyển đổi, hành vi người dùng, nhưng không truy cập dữ liệu nhạy cảm như thông tin thanh toán đầy đủ.
Ngược lại, họ không được phép chạm vào các phần nhạy cảm như: cấu hình server, cấu hình bảo mật, thiết lập backup, phân quyền người dùng, cấu hình cổng thanh toán, quản lý tên miền, hoặc thay đổi các tham số hệ thống có thể ảnh hưởng đến toàn bộ website. Những quyền này chỉ nên thuộc về nhóm quản trị hệ thống hoặc kỹ thuật có trách nhiệm.
Cách tiếp cận phân quyền này giúp doanh nghiệp tận dụng tối đa năng lực của đội marketing trong việc triển khai và tối ưu chiến dịch, đồng thời giảm thiểu rủi ro do thao tác nhầm hoặc thiếu hiểu biết kỹ thuật. Khi cần triển khai chiến dịch mới, marketing có thể:
- Tự tạo landing page theo template chuẩn, tùy biến nội dung và hình ảnh.
- Tự gắn mã theo dõi chuyển đổi cho từng kênh quảng cáo.
- Tự thiết lập A/B test cho tiêu đề, hình ảnh, CTA.
- Tự cấu hình popup, banner khuyến mãi theo hành vi người dùng.
Trong khi đó, hệ thống vẫn đảm bảo an toàn nhờ log hoạt động chi tiết. Mỗi thay đổi quan trọng (sửa nội dung, chỉnh sửa form, thay đổi mã tracking, cập nhật cấu hình landing page) đều được ghi lại với thông tin: ai thực hiện, thời gian, nội dung thay đổi trước và sau. Khi có sự cố như tỉ lệ chuyển đổi giảm đột ngột, form không ghi nhận lead, hoặc trang hiển thị lỗi, đội kỹ thuật có thể dựa vào log để truy ngược nguyên nhân, rollback phiên bản cũ và rút kinh nghiệm cho lần sau.
Ở mức độ quản trị, việc tách bạch rõ ràng giữa quyền marketing và quyền kỹ thuật còn giúp doanh nghiệp dễ dàng áp dụng các quy trình kiểm soát nội bộ (internal control), đáp ứng yêu cầu tuân thủ khi làm việc với đối tác lớn hoặc tham gia các chương trình liên kết, nơi bảo mật dữ liệu và phân quyền là điều kiện bắt buộc.
Website chỉ có sản phẩm, tin tức, đơn hàng và giỏ hàng khiến doanh nghiệp phải bù bằng kỹ thuật, nhân sự và chi phí xử lý rủi ro
Một website bán hàng chỉ dừng ở mức cơ bản – hiển thị sản phẩm, tin tức, giỏ hàng, đơn hàng – nhưng thiếu các lớp hỗ trợ marketing và bảo mật nâng cao, sẽ tạo ra một khoảng trống lớn mà doanh nghiệp buộc phải bù đắp bằng kỹ thuật thủ công, nhân sự và chi phí vận hành. Khoảng trống này thể hiện rõ ở ba khía cạnh: tốc độ triển khai chiến dịch, chất lượng dữ liệu và mức độ rủi ro.
Về tốc độ triển khai, đội marketing trong bối cảnh đó phải phụ thuộc gần như hoàn toàn vào bộ phận kỹ thuật. Mỗi lần cần một landing page mới cho chiến dịch, họ phải gửi yêu cầu, chờ lập trình viên tạo cấu trúc, gắn form, chèn mã tracking, chỉnh sửa giao diện cho phù hợp với mobile. Mỗi thay đổi nhỏ như cập nhật nội dung, thay banner, thêm trường form, chỉnh sửa CTA cũng cần qua quy trình tương tự. Điều này làm chậm đáng kể vòng lặp thử nghiệm – tối ưu – triển khai, khiến doanh nghiệp khó bắt kịp nhịp thay đổi nhanh của thị trường và đối thủ.
Về chất lượng dữ liệu, khi không có các công cụ tích hợp như chống spam form, lọc traffic rác, audit SEO, hệ thống tracking và báo cáo thường xuyên bị nhiễu. Đội marketing phải:
- Lọc lead rác bằng tay, loại bỏ email và số điện thoại không hợp lệ.
- Dùng Excel để phân tích click tặc, loại trừ IP thủ công khỏi chiến dịch quảng cáo.
- Tự kiểm tra từng trang để phát hiện lỗi SEO cơ bản như thiếu thẻ tiêu đề, mô tả, liên kết gãy.
- Đối chiếu số liệu giữa nhiều nguồn để tìm ra nguyên nhân chênh lệch báo cáo.
Những công việc này không chỉ tốn thời gian mà còn dễ sai sót, làm giảm độ tin cậy của dữ liệu dùng để ra quyết định. Khi dữ liệu không sạch, mọi tối ưu ngân sách quảng cáo, tối ưu funnel hay đánh giá hiệu quả kênh đều trở nên thiếu chính xác.
Về rủi ro bảo mật và vận hành, một website không có backup tự động, phân quyền chi tiết, WAF, audit SEO, cảnh báo mã độc luôn ở trong trạng thái “tiềm ẩn nguy cơ”. Một số tình huống điển hình:
- Website bị tấn công chèn mã độc hoặc redirect sang trang lạ mà không ai phát hiện trong thời gian dài, dẫn đến mất niềm tin khách hàng và bị công cụ tìm kiếm cảnh báo.
- Server gặp sự cố, dữ liệu không được backup đầy đủ, buộc phải khôi phục từ bản cũ hoặc thậm chí mất toàn bộ đơn hàng, tài khoản khách hàng.
- Tài khoản có quyền quá cao bị lộ hoặc bị lạm dụng, dẫn đến thay đổi cấu hình thanh toán, chuyển hướng tên miền, hoặc xóa dữ liệu quan trọng.
- Không có WAF và cơ chế lọc tấn công, website dễ bị khai thác lỗ hổng, bị DDoS làm gián đoạn hoạt động trong lúc đang chạy chiến dịch lớn.
Khi sự cố xảy ra, doanh nghiệp phải trả giá bằng nhiều lớp chi phí: chi phí kỹ thuật để khắc phục, chi phí quảng cáo bị lãng phí do traffic đổ vào trang lỗi hoặc trang bị nhiễm mã độc, chi phí cơ hội do mất đơn hàng trong thời gian downtime, và chi phí vô hình từ việc mất uy tín thương hiệu. Trong nhiều trường hợp, tổng chi phí xử lý rủi ro trong vài năm có thể vượt xa chi phí đầu tư ban đầu vào một nền tảng website được thiết kế bài bản cho bảo mật và marketing.
Ở góc độ vận hành nội bộ, việc thiếu phân quyền chi tiết còn tạo ra áp lực lớn lên đội kỹ thuật. Họ phải xử lý cả những yêu cầu rất nhỏ từ marketing và nội dung, từ việc gắn mã theo dõi, chỉnh sửa form, đến sửa lỗi hiển thị đơn giản. Điều này không chỉ làm tăng chi phí nhân sự kỹ thuật mà còn khiến họ không có đủ thời gian tập trung vào các nhiệm vụ chiến lược hơn như tối ưu hiệu năng, nâng cấp bảo mật, cải tiến kiến trúc hệ thống.
Trong khi đó, nếu nền tảng website bán hàng được xây dựng ngay từ đầu với các module bảo mật, SEO và marketing tích hợp, doanh nghiệp có thể chuyển phần lớn công việc lặp lại, mang tính cấu hình sang cho đội marketing và vận hành, còn đội kỹ thuật tập trung vào việc đảm bảo hạ tầng ổn định, an toàn và có khả năng mở rộng. Sự phân công này giúp giảm chi phí tổng thể, tăng tốc độ triển khai chiến dịch và giảm đáng kể rủi ro phát sinh từ những lỗ hổng hệ thống cơ bản.
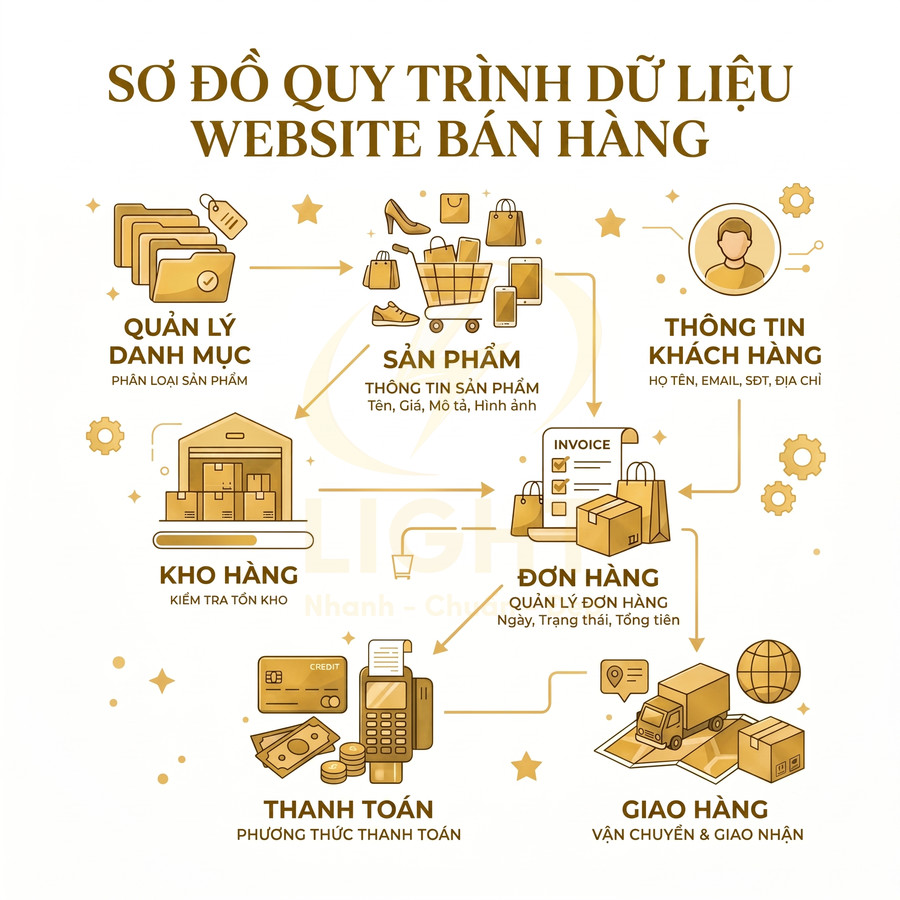
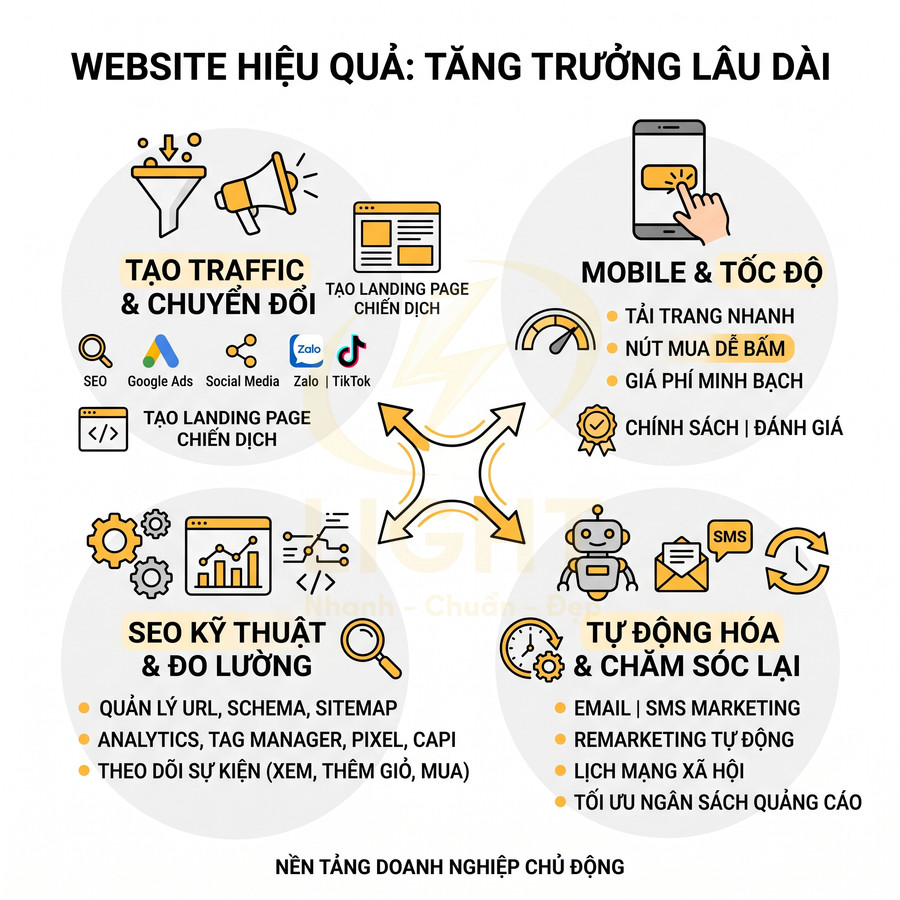
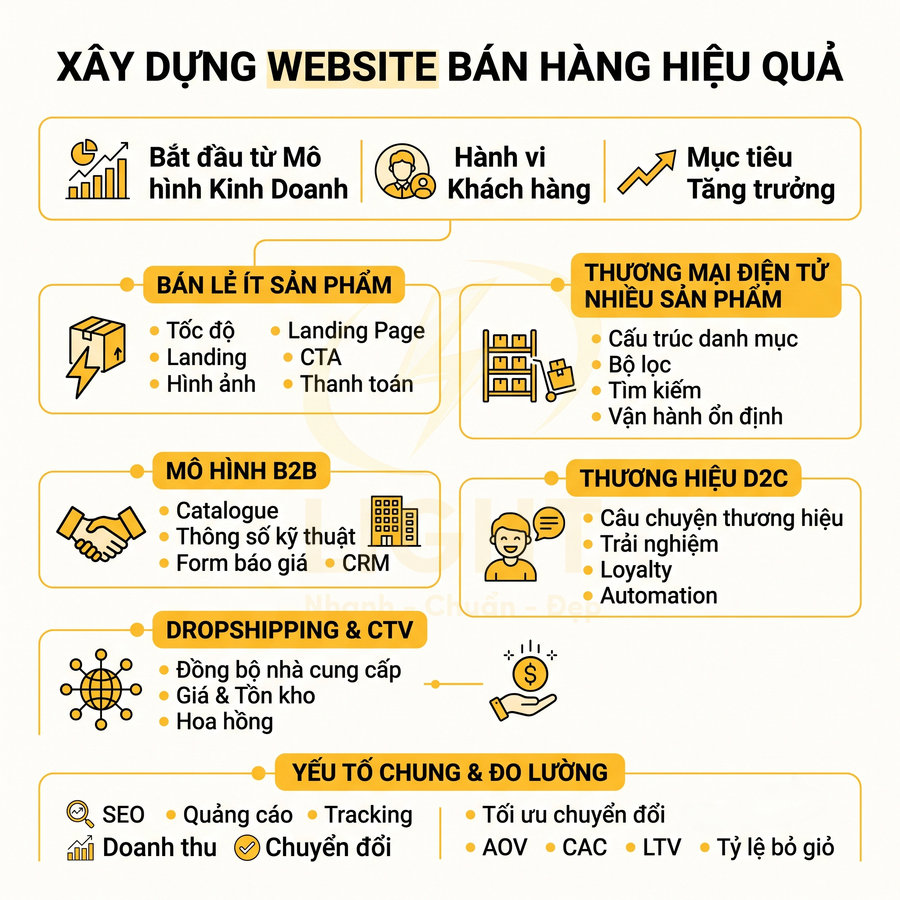
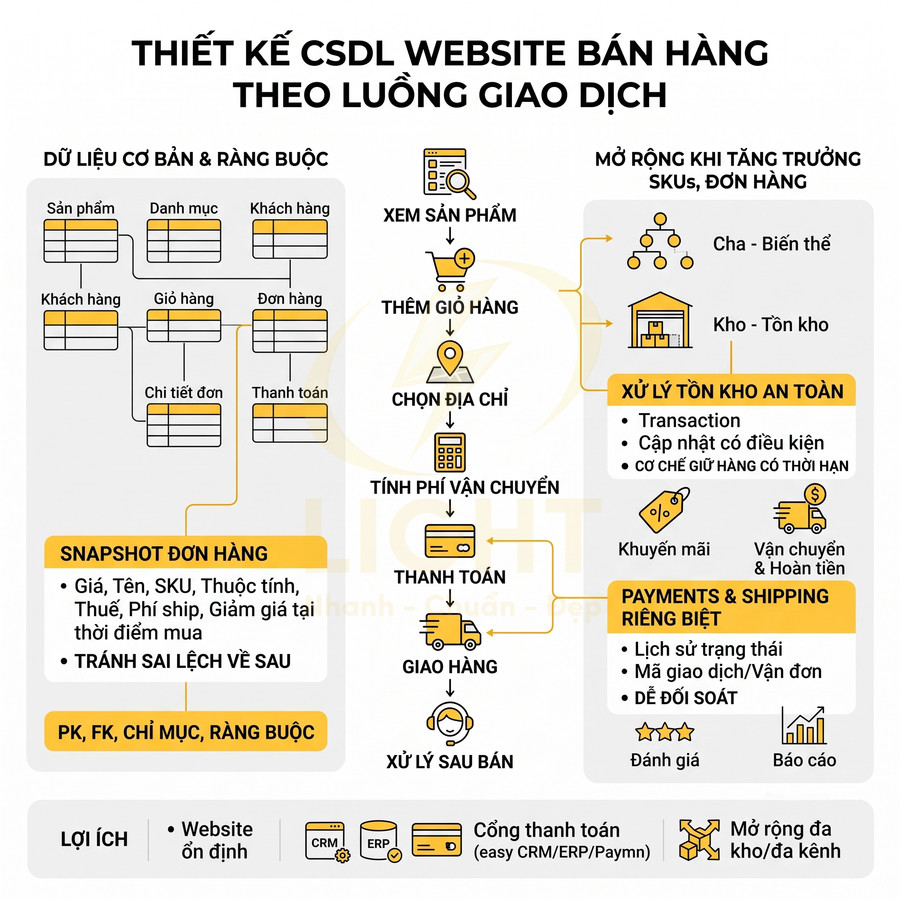
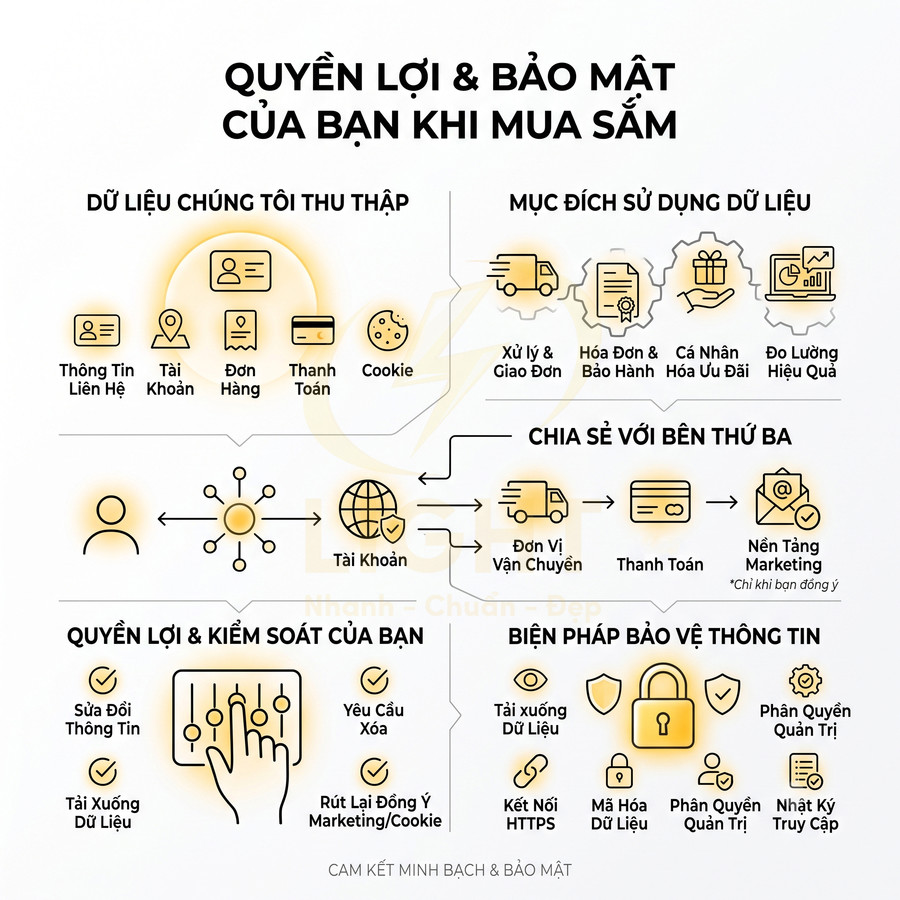
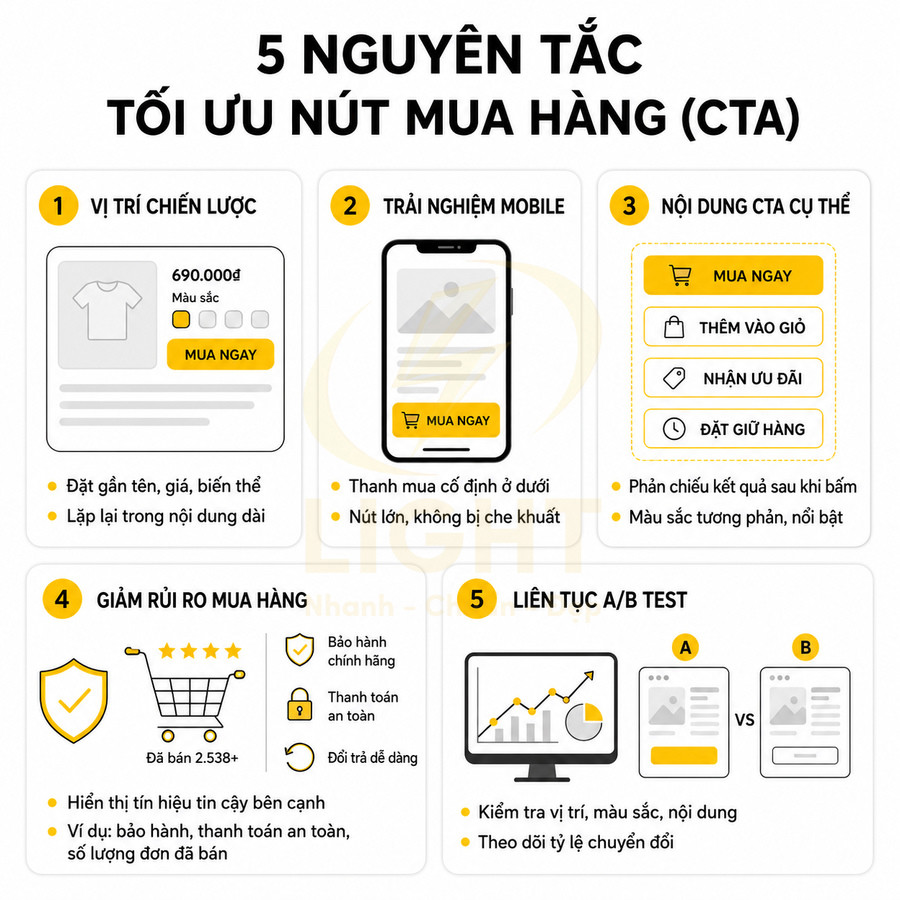
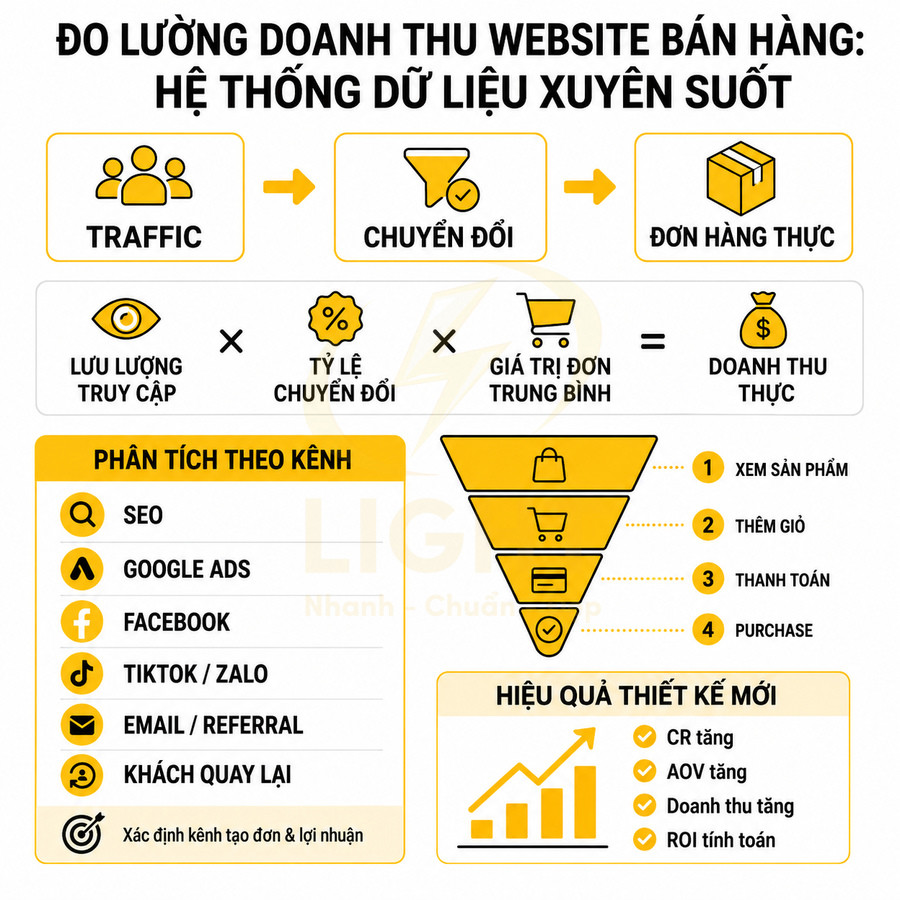
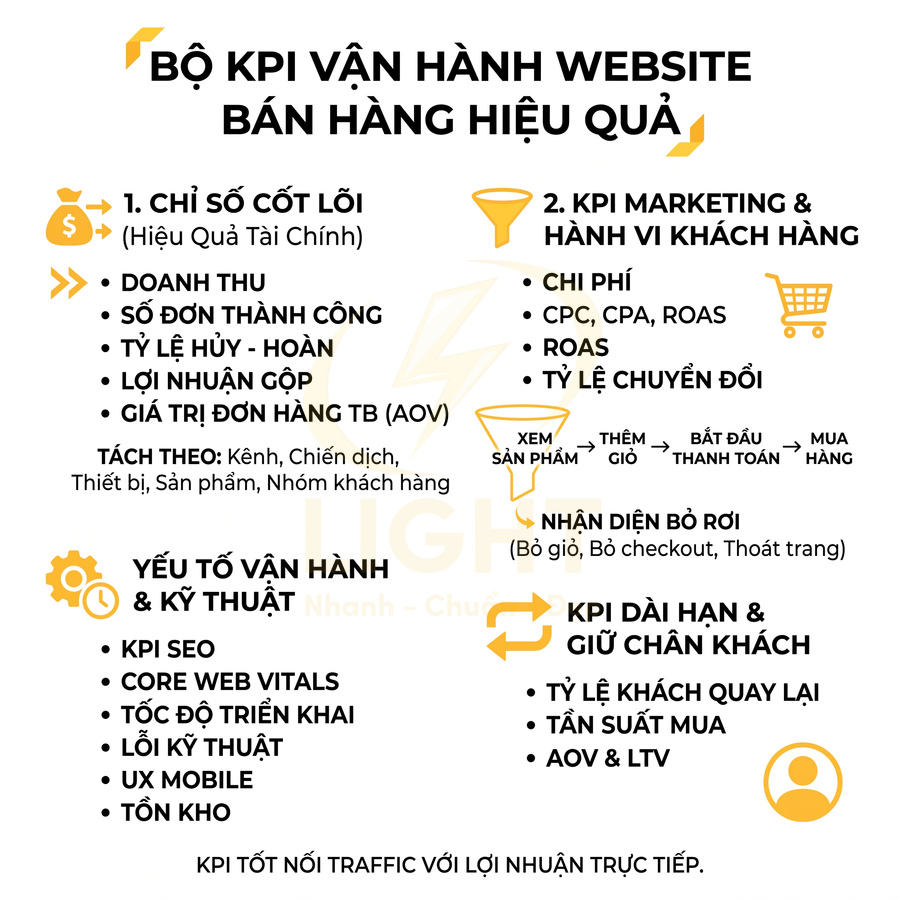
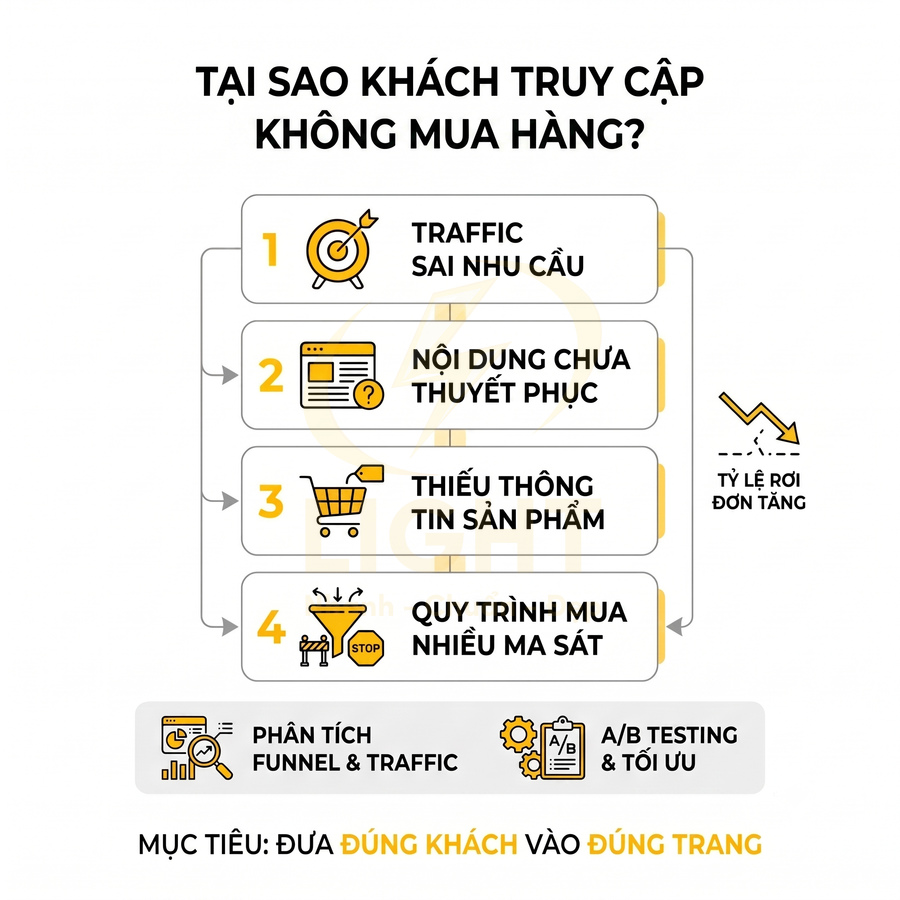
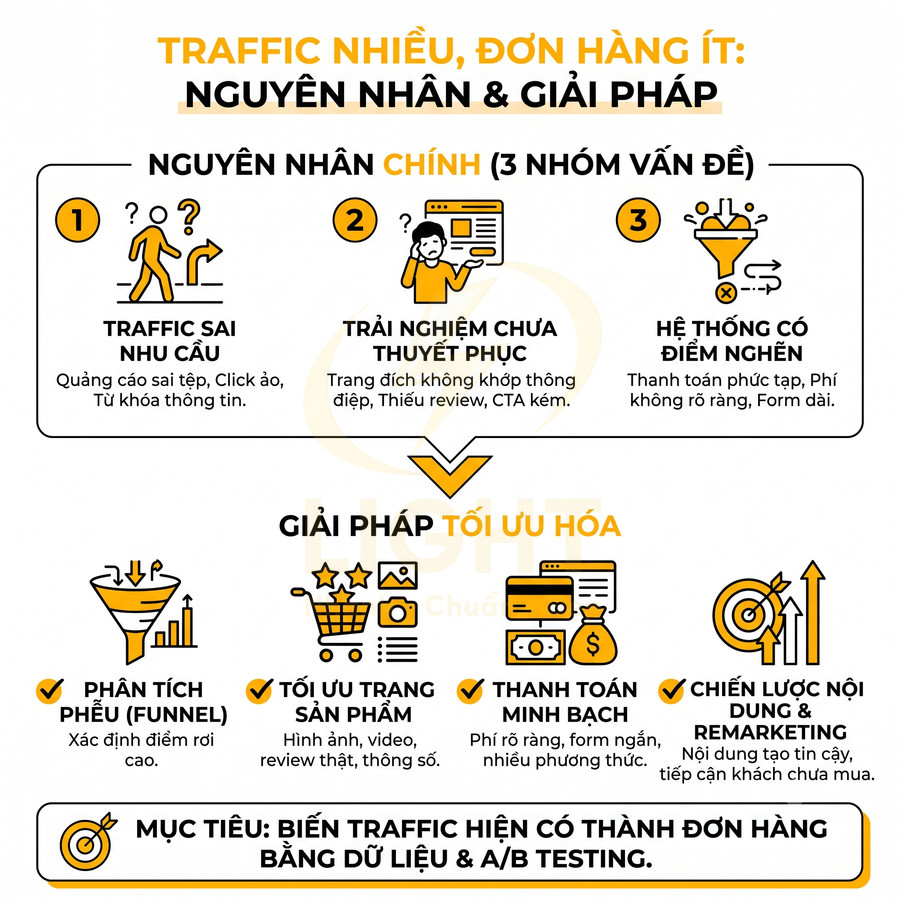
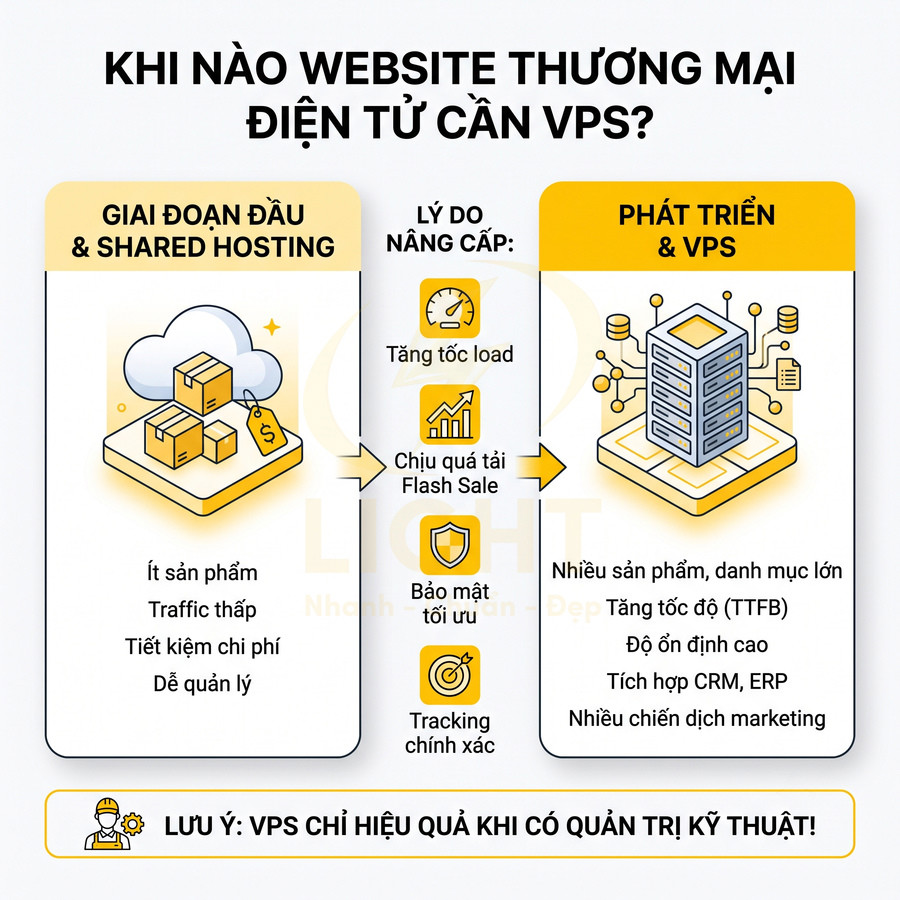
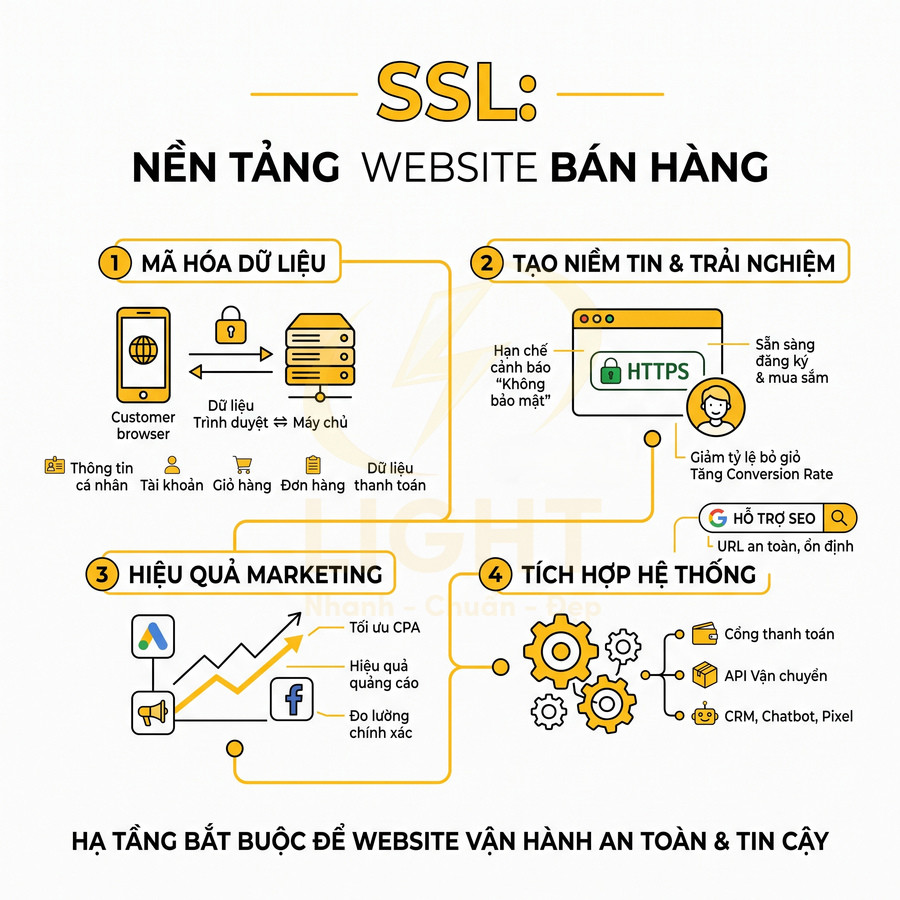
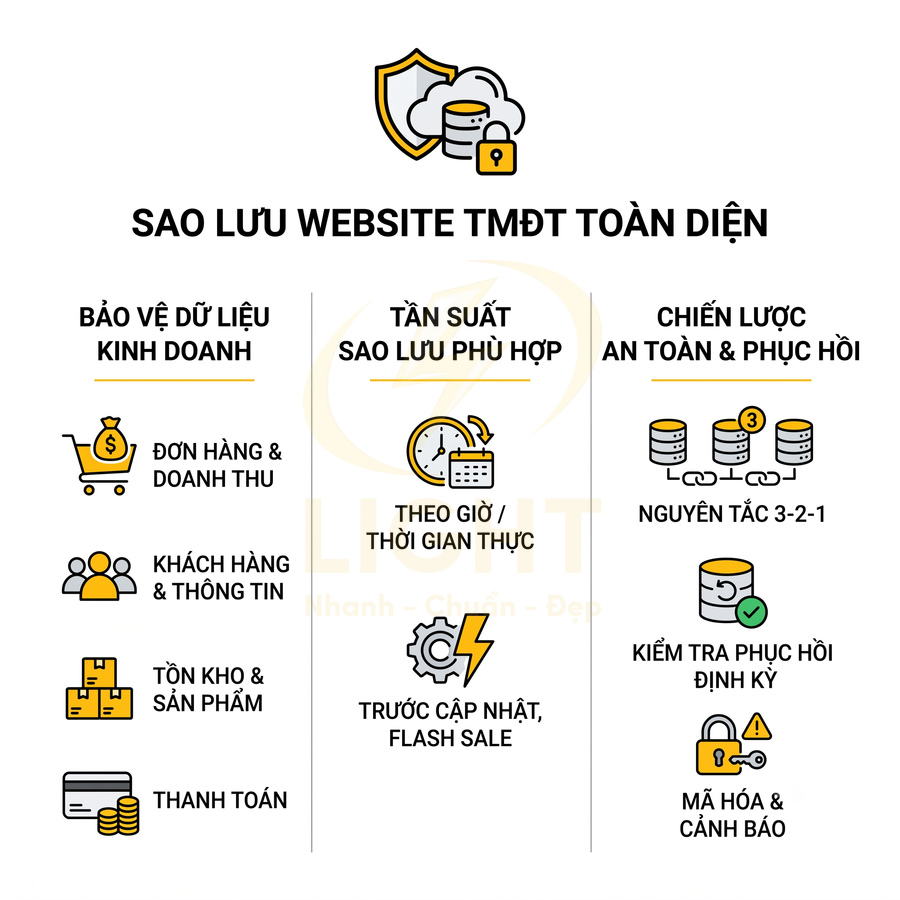
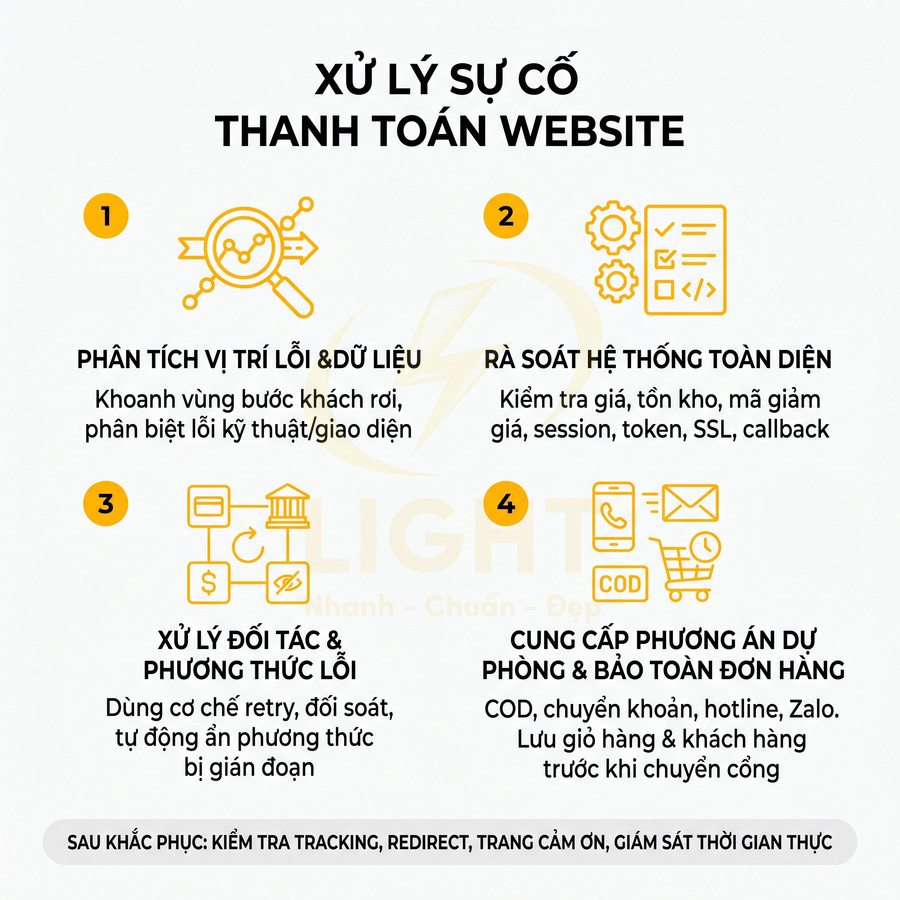
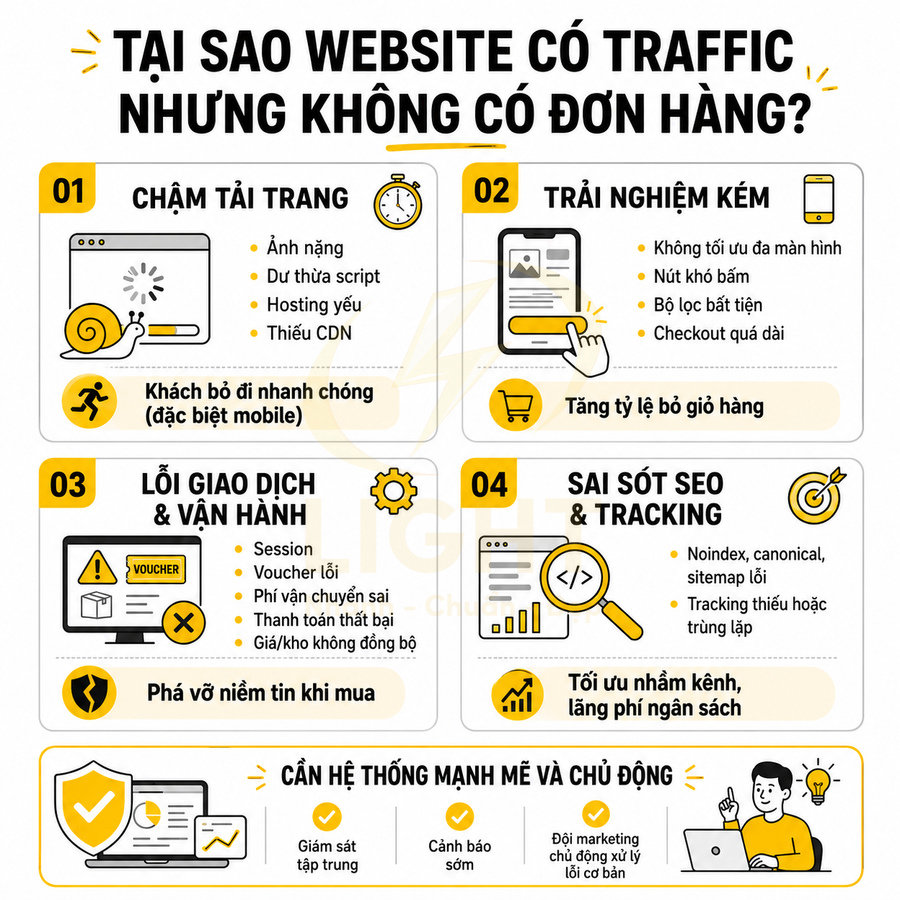
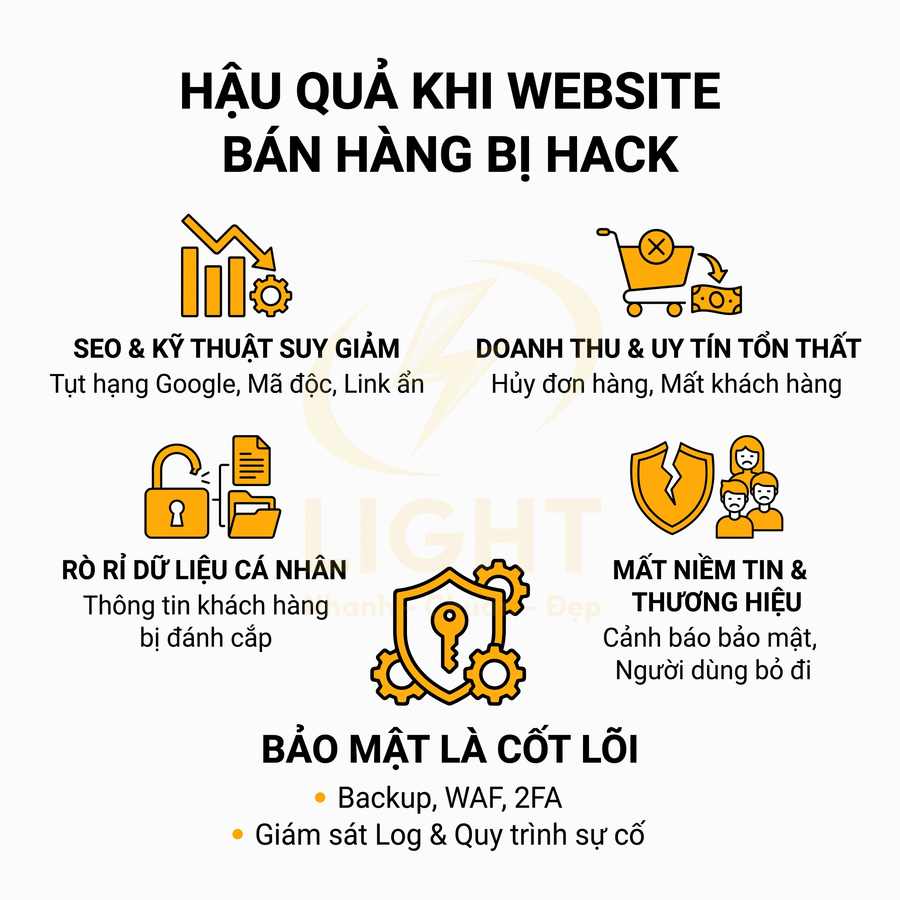
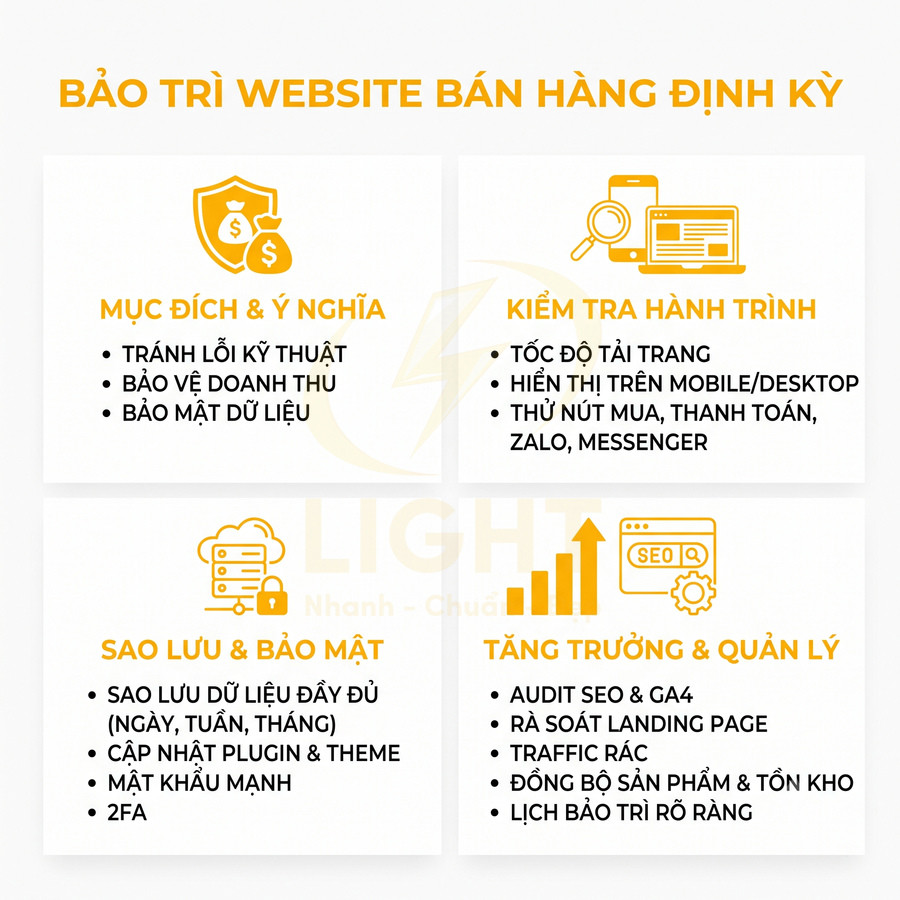
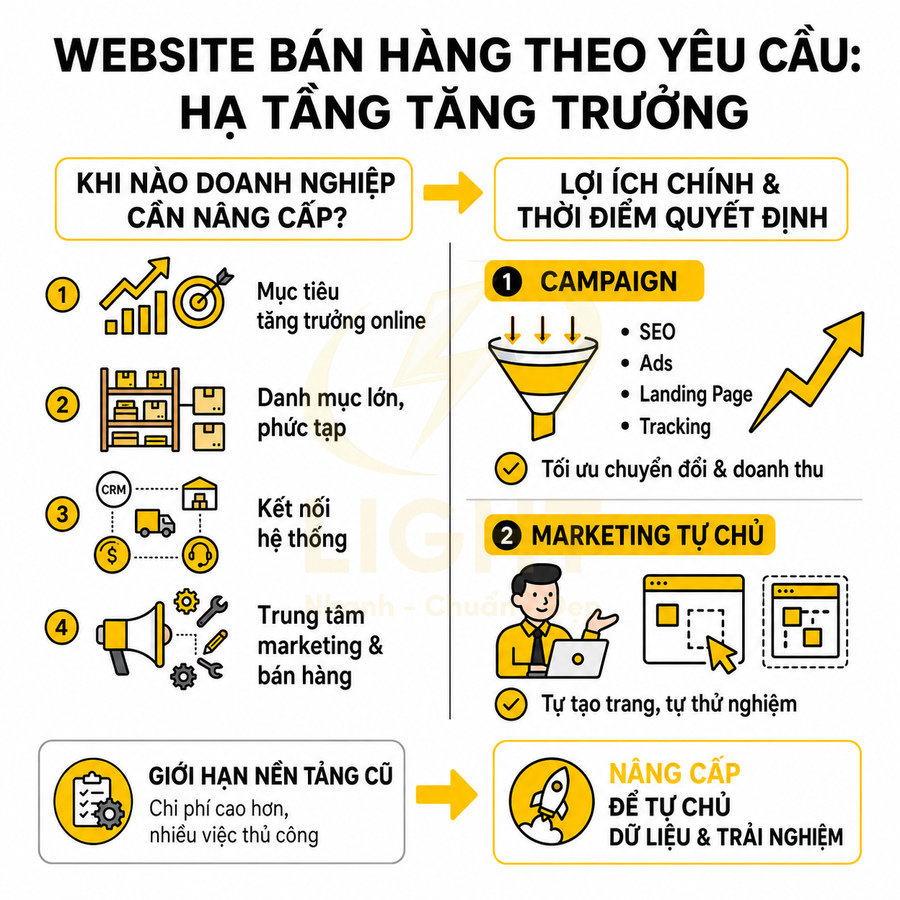
Chi tiết: https://light.com.vn/minh-hm
Youtube: https://www.youtube.com/@minhhmchanel2340