SSL quan trọng thế nào với website bán hàng?
SSL là lớp bảo mật nền tảng giúp website bán hàng vận hành an toàn và đáng tin cậy trong toàn bộ hành trình mua sắm. Khi được triển khai đúng, SSL/TLS mã hóa dữ liệu giữa trình duyệt và máy chủ, bảo vệ thông tin cá nhân, tài khoản, giỏ hàng, đơn hàng, phiên đăng nhập và dữ liệu thanh toán khỏi nguy cơ nghe lén, chỉnh sửa hoặc đánh cắp, đặc biệt khi khách truy cập qua mạng công cộng.
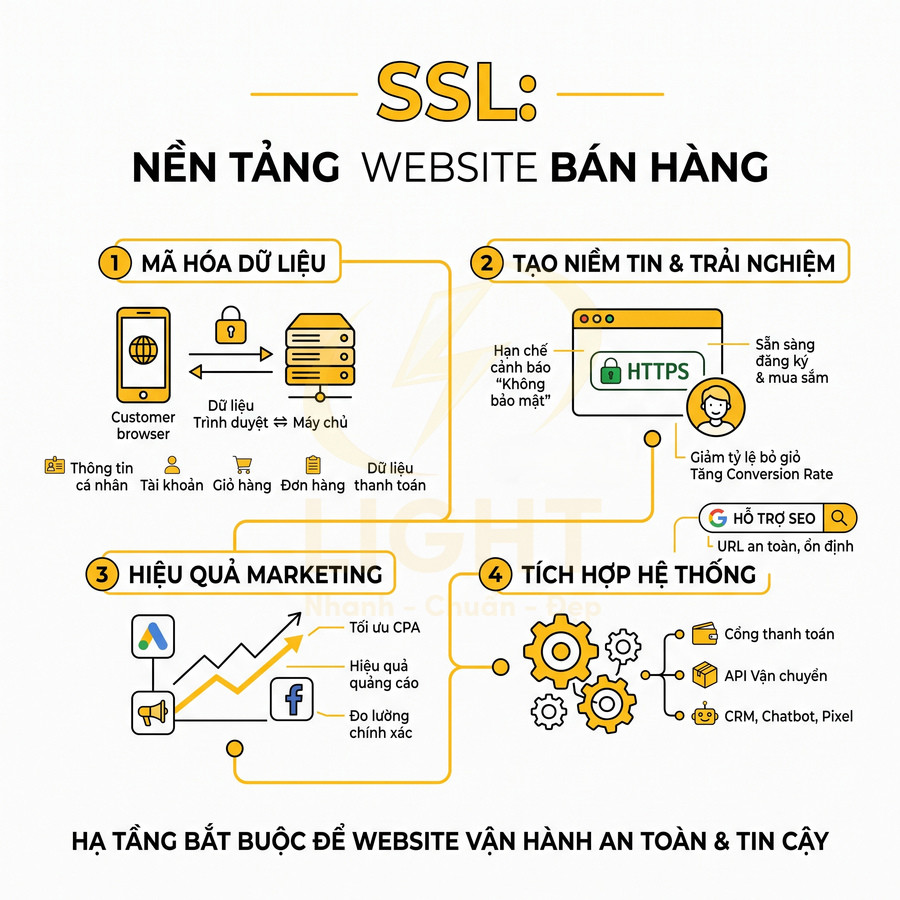
Bên cạnh yếu tố kỹ thuật, HTTPS và biểu tượng ổ khóa còn là tín hiệu tạo niềm tin trực tiếp. Khách hàng có xu hướng sẵn sàng điền form, đăng ký tài khoản, thêm giỏ và hoàn tất thanh toán hơn khi không gặp cảnh báo “Không bảo mật”. Điều này giúp giảm tỷ lệ thoát, bỏ giỏ, bỏ form, đồng thời cải thiện conversion rate, CPA và hiệu quả quảng cáo.
SSL cũng hỗ trợ SEO khi giúp Google nhận diện một phiên bản URL an toàn, thống nhất và ổn định. Tuy nhiên, quá trình chuyển từ HTTP sang HTTPS phải được cấu hình đúng với redirect 301, canonical, sitemap, internal link, schema và tracking để tránh mất thứ hạng hoặc phân tán dữ liệu. Ngoài ra, SSL còn là điều kiện cần cho cổng thanh toán, API vận chuyển, CRM, chatbot, Pixel và các công cụ đo lường. SSL không trực tiếp tạo ra đơn hàng, nhưng là hạ tầng bắt buộc để bảo vệ dữ liệu, duy trì niềm tin và giúp toàn bộ hệ thống marketing hoạt động chính xác.
SSL giúp website bán hàng bảo mật dữ liệu khách hàng khi mua sắm online
SSL/TLS tạo lớp bảo mật nền tảng cho website bán hàng, giúp bảo vệ toàn bộ dữ liệu khách hàng trong suốt hành trình mua sắm online. Thông tin cá nhân, dữ liệu giỏ hàng, đơn hàng, tài khoản và phiên đăng nhập được mã hóa, ngăn chặn nguy cơ nghe lén, chỉnh sửa hoặc chiếm quyền truy cập, đặc biệt khi khách dùng Wi‑Fi công cộng hoặc mạng không an toàn. Nhờ chứng chỉ số từ CA uy tín, trình duyệt có thể xác thực đúng máy chủ, giảm rủi ro giả mạo. Khi thấy HTTPS và biểu tượng ổ khóa, khách hàng tin tưởng hơn, sẵn sàng để lại dữ liệu chính xác, tạo nguồn data chất lượng cho marketing, remarketing và cá nhân hóa, đồng thời hỗ trợ doanh nghiệp tuân thủ yêu cầu pháp lý về bảo vệ dữ liệu. Bảo vệ dữ liệu khách hàng cần bắt đầu từ cấu trúc và cách vận hành website. Quá trình thiết kế website cần kết hợp HTTPS, phân quyền truy cập và bảo vệ phiên đăng nhập để hạn chế lộ thông tin khi khách tạo tài khoản, đặt hàng hoặc thanh toán.
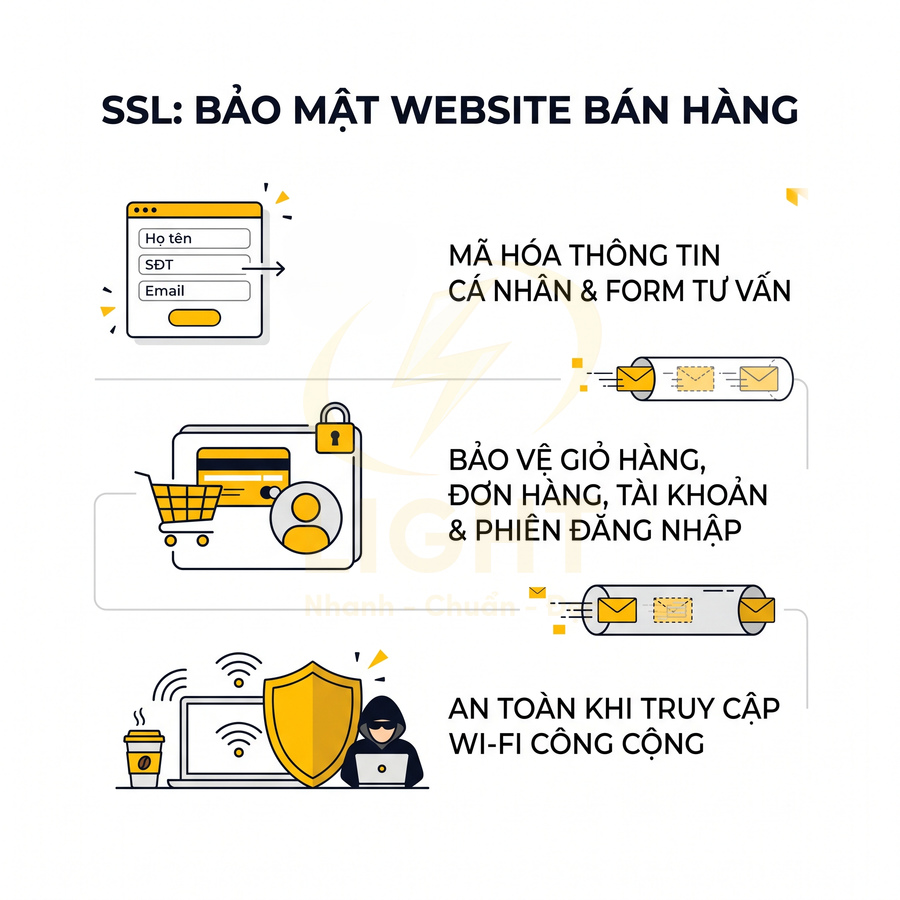
Mã hóa thông tin cá nhân, số điện thoại, địa chỉ giao hàng, email và nội dung form tư vấn
Trong bối cảnh dữ liệu cá nhân trở thành “tài sản số” cực kỳ giá trị, khách hàng ngày càng hiểu rõ rủi ro bị rò rỉ thông tin, bị spam, lừa đảo hoặc mạo danh. Một website bán hàng muốn làm marketing hiệu quả không chỉ cần giao diện đẹp, nội dung thuyết phục mà còn phải chứng minh được năng lực bảo mật ở mức kỹ thuật. SSL (Secure Sockets Layer) / TLS (Transport Layer Security) chính là lớp giao thức mã hóa chuẩn công nghiệp, bảo vệ toàn bộ dữ liệu trao đổi giữa trình duyệt và máy chủ khỏi nguy cơ bị nghe lén hoặc chỉnh sửa trên đường truyền.
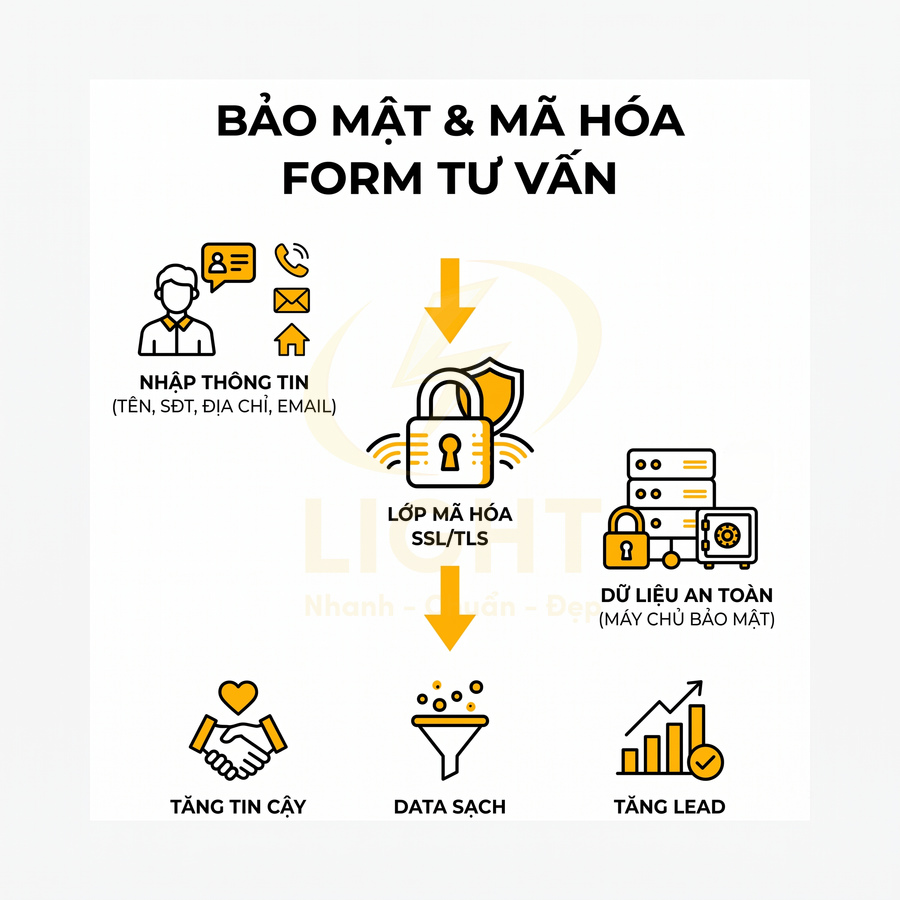
Khi khách nhập họ tên, số điện thoại, địa chỉ giao hàng, email, ghi chú đơn hàng, nội dung form tư vấn vào website, trình duyệt sẽ không gửi “thô” các chuỗi ký tự này qua Internet. Thay vào đó, SSL/TLS thiết lập một kênh truyền được mã hóa bằng các thuật toán mật mã hiện đại. Dữ liệu gốc sẽ được biến đổi thành chuỗi ký tự mã hóa (ciphertext) mà kẻ tấn công, dù có chặn được gói tin, cũng rất khó giải mã nếu không có khóa bí mật tương ứng. Dowling và cộng sự (2021), trong nghiên cứu A Cryptographic Analysis of the TLS 1.3 Handshake Protocol, phân tích quá trình xác thực và thiết lập khóa phiên bằng mô hình mật mã nhiều giai đoạn. Các tác giả chứng minh những chế độ bắt tay được khảo sát đạt các thuộc tính an toàn tương ứng dưới những giả định mật mã xác định. Khóa phiên được thiết lập an toàn là nền tảng để bảo vệ dữ liệu truyền đi, thay vì chỉ dựa vào việc website có chứng chỉ. Với form đặt hàng, việc triển khai đúng giao thức và xác thực máy chủ giúp bảo vệ thông tin khách nhập trước nguy cơ nghe lén trên đường truyền.
Về mặt kỹ thuật, SSL/TLS sử dụng kết hợp hai nhóm thuật toán:
- Mã hóa bất đối xứng (Asymmetric Encryption): dùng cặp khóa công khai (public key) và khóa bí mật (private key) để thực hiện quá trình bắt tay (handshake), xác thực máy chủ và trao đổi khóa phiên. Các thuật toán phổ biến gồm RSA, ECDSA, ECDHE…
- Mã hóa đối xứng (Symmetric Encryption): sau khi đã trao đổi khóa phiên an toàn, toàn bộ dữ liệu phiên làm việc sẽ được mã hóa bằng các thuật toán đối xứng như AES, ChaCha20… giúp tốc độ xử lý nhanh, phù hợp với lưu lượng lớn trên website bán hàng.
Song song với đó, SSL/TLS còn sử dụng chứng chỉ số (Digital Certificate) được cấp bởi CA (Certificate Authority) uy tín. Chứng chỉ này chứa thông tin về tên miền, tổ chức sở hữu, khóa công khai và được CA ký số. Trình duyệt sẽ kiểm tra chuỗi chứng chỉ (certificate chain), độ tin cậy của CA, thời hạn hiệu lực, trạng thái thu hồi… trước khi hiển thị biểu tượng ổ khóa. Nhờ vậy, khách hàng có thể tin rằng họ đang kết nối đúng máy chủ của doanh nghiệp, không bị chuyển hướng sang website giả mạo.
SSL/TLS không chỉ đảm bảo tính bảo mật (Confidentiality) mà còn bảo vệ tính toàn vẹn dữ liệu (Integrity). Mỗi gói tin được gửi đi đều kèm theo mã xác thực (MAC) hoặc chữ ký số dựa trên thuật toán băm (SHA-256, SHA-384…). Nếu dữ liệu bị chỉnh sửa trên đường truyền, trình duyệt hoặc máy chủ sẽ phát hiện và từ chối xử lý. Điều này đặc biệt quan trọng với các form:
- Form đăng ký nhận tư vấn: họ tên, số điện thoại, email, nhu cầu.
- Form đặt hàng nhanh: thông tin liên hệ, địa chỉ giao hàng, ghi chú.
- Form lead từ landing page quảng cáo: dữ liệu phục vụ phân nhóm khách hàng, đo lường hiệu quả chiến dịch.
Đối với website bán hàng, đây là nền tảng kỹ thuật để triển khai các hoạt động marketing như chạy quảng cáo lead form, remarketing theo hành vi, thu thập data tư vấn, phân tích hành trình khách hàng (customer journey) mà vẫn đảm bảo dữ liệu cá nhân được bảo vệ. Khi khách cảm nhận được website có HTTPS, ổ khóa, chứng chỉ hợp lệ, họ sẽ sẵn sàng để lại thông tin chi tiết hơn, chính xác hơn, giúp đội ngũ marketing và sales có nguồn data chất lượng để nuôi dưỡng (nurturing) và chuyển đổi.
Ngược lại, khi website không có SSL, mọi dữ liệu khách nhập vào form đều có nguy cơ bị sniff (nghe lén) nếu họ truy cập từ mạng không an toàn. Kẻ tấn công có thể sử dụng các công cụ như packet sniffer để đọc rõ ràng:
- Họ tên, số điện thoại, email, địa chỉ giao hàng.
- Nội dung trao đổi trong form tư vấn, nhu cầu mua sắm.
- Các tham số ẩn trong form phục vụ tracking chiến dịch.
Rủi ro này không chỉ gây hại cho khách hàng mà còn tác động trực tiếp đến hiệu quả marketing:
- Khách ngại để lại thông tin thật, hoặc chỉ nhập dữ liệu “rác”.
- Tỷ lệ hoàn thành form (form completion rate) giảm, làm tăng chi phí cho mỗi lead.
- Chất lượng data kém khiến các chiến dịch email, telesales, remarketing khó đạt hiệu quả.
Khi website hiển thị HTTPS và biểu tượng ổ khóa, kết hợp với thông điệp minh bạch về chính sách bảo mật, khách có xu hướng tin tưởng hơn, sẵn sàng điền đầy đủ thông tin, thậm chí chấp nhận cho phép sử dụng dữ liệu cho các chương trình chăm sóc, ưu đãi, cá nhân hóa đề xuất sản phẩm. Đây là lợi thế cạnh tranh rõ rệt trong bối cảnh chi phí quảng cáo ngày càng tăng. Trong Internet Users' Information Privacy Concerns (IUIPC): The Construct, the Scale, and a Causal Model, Malhotra và cộng sự (2004) thực hiện hai khảo sát với 742 người, xác định ba thành phần của lo ngại quyền riêng tư: thu thập dữ liệu, quyền kiểm soát và nhận thức về cách sử dụng thông tin. Mô hình nghiên cứu giải thích ý định cung cấp dữ liệu cho bên tiếp thị. Mã hóa đường truyền không thay thế sự minh bạch về sử dụng dữ liệu. Áp dụng vào form bán hàng, doanh nghiệp nên nêu mục đích thu thập, giới hạn thông tin bắt buộc và cho khách lựa chọn đối với hoạt động tiếp thị.
Bảo vệ dữ liệu giỏ hàng, đơn hàng, tài khoản khách hàng và phiên đăng nhập
Với website bán hàng, dữ liệu nhạy cảm không chỉ nằm ở form tư vấn mà còn tập trung trong giỏ hàng, đơn hàng, tài khoản khách hàng và phiên đăng nhập. Đây là những điểm chạm (touchpoint) quan trọng trong hành trình mua sắm, đồng thời cũng là mục tiêu hấp dẫn đối với kẻ tấn công.
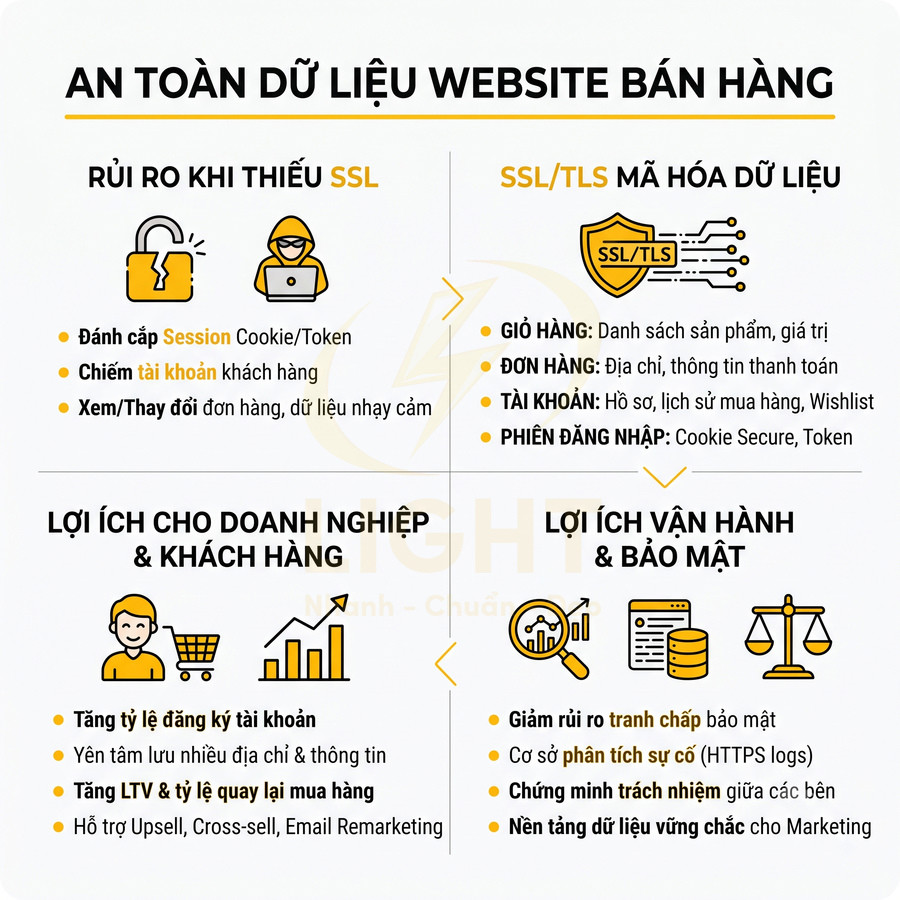
Khi khách đăng nhập, hệ thống thường sử dụng cookie phiên (session cookie) hoặc token xác thực (JWT, access token) để duy trì trạng thái đăng nhập. Nếu website không dùng SSL, các cookie hoặc token này sẽ được gửi qua kết nối HTTP không mã hóa, rất dễ bị đánh cắp bằng kỹ thuật session hijacking. Adida (2008), trong SessionLock: Securing Web Sessions against Eavesdropping, mô tả nguy cơ chiếm phiên khi website chỉ mã hóa trang đăng nhập nhưng tiếp tục truyền định danh phiên qua HTTP. Kẻ nghe lén có thể lấy định danh này để sử dụng phiên đã được xác thực mà không cần biết mật khẩu. Bảo vệ mật khẩu ở bước đăng nhập chưa đủ để bảo vệ tài khoản trong toàn bộ phiên làm việc. Với website bán hàng, nguyên tắc triển khai phù hợp là duy trì HTTPS xuyên suốt trang tài khoản, lịch sử đơn hàng và các thao tác sử dụng phiên đăng nhập, tránh để định danh phiên đi qua kết nối không mã hóa. Một khi kẻ tấn công có được cookie phiên hợp lệ, họ có thể:
- Chiếm quyền truy cập tài khoản khách hàng mà không cần mật khẩu.
- Xem lịch sử đơn hàng, địa chỉ giao hàng, thông tin cá nhân.
- Thay đổi thông tin tài khoản, thêm địa chỉ mới, đặt đơn hàng giả.
SSL/TLS giúp mã hóa toàn bộ dữ liệu liên quan đến:
- Giỏ hàng: danh sách sản phẩm đã thêm, số lượng, biến thể (màu sắc, kích cỡ), mã giảm giá, voucher, điểm thưởng. Việc bảo vệ dữ liệu giỏ hàng giúp tránh các kịch bản tấn công chỉnh sửa giá trị đơn hàng trên đường truyền.
- Đơn hàng: thông tin người nhận, địa chỉ giao hàng, phương thức thanh toán, ghi chú đơn hàng, mã vận đơn. Dữ liệu này nếu bị lộ có thể bị lợi dụng để lừa đảo hoặc tấn công xã hội (social engineering).
- Tài khoản: email đăng nhập, mật khẩu (đã được hash và salt trên server), thông tin hồ sơ, danh sách địa chỉ, lịch sử mua hàng, danh sách yêu thích (wishlist). SSL đảm bảo dữ liệu khi truyền giữa trình duyệt và server không bị đọc trộm, trong khi việc hash mật khẩu trên server bảo vệ ở phía lưu trữ.
- Phiên đăng nhập: cookie, token xác thực, thông tin phiên làm việc, các header bảo mật (Secure, HttpOnly, SameSite). Khi kết hợp SSL với cấu hình cookie Secure, trình duyệt chỉ gửi cookie qua kết nối HTTPS, giảm mạnh nguy cơ bị đánh cắp.
Khi các dữ liệu này được bảo vệ, khách hàng có xu hướng:
- Yên tâm đăng ký tài khoản thay vì mua “khách vãng lai”.
- Lưu nhiều địa chỉ giao hàng, thông tin nhận hàng cho người thân.
- Lưu phương thức thanh toán thông qua cổng trung gian (payment gateway) nếu hệ thống hỗ trợ.
Điều này giúp tăng tỷ lệ quay lại mua hàng, tăng giá trị vòng đời khách hàng (LTV) và tạo nền tảng dữ liệu vững chắc cho các chiến dịch:
- Upsell: đề xuất phiên bản cao cấp hơn, gói combo giá trị cao.
- Cross-sell: gợi ý sản phẩm bổ trợ dựa trên lịch sử mua hàng.
- Email remarketing: nhắc giỏ hàng bị bỏ quên, gửi ưu đãi cá nhân hóa, kịch bản chăm sóc sau mua.
Từ góc độ vận hành, SSL/TLS còn giúp giảm rủi ro tranh chấp liên quan đến bảo mật. Khi có sự cố, log truy cập HTTPS, thông tin chứng chỉ, cấu hình bảo mật sẽ là cơ sở kỹ thuật để phân tích, khoanh vùng nguyên nhân, chứng minh trách nhiệm giữa các bên (doanh nghiệp, nhà cung cấp hosting, cổng thanh toán…).
Giảm rủi ro bị đánh cắp thông tin khi khách truy cập qua Wi-Fi công cộng hoặc mạng không an toàn
Rất nhiều khách hàng truy cập website bán hàng từ quán cà phê, sân bay, khách sạn, coworking space với mạng Wi-Fi công cộng hoặc mạng chia sẻ. Đây là môi trường lý tưởng cho các cuộc tấn công kiểu Man-in-the-Middle (MITM), nơi kẻ tấn công chèn mình vào giữa trình duyệt và máy chủ để nghe lén, chỉnh sửa hoặc chuyển hướng dữ liệu.
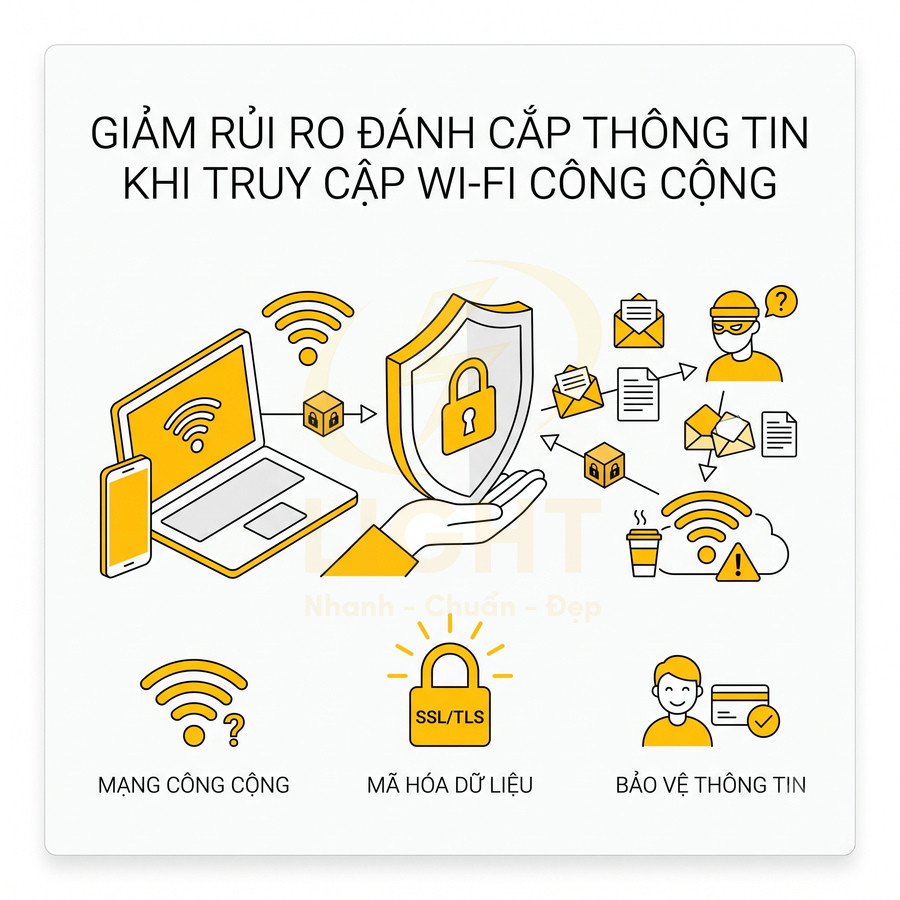
Trên mạng không an toàn, kẻ tấn công có thể:
- Tạo điểm phát Wi-Fi giả mạo (evil twin) với tên gần giống mạng thật.
- Sử dụng ARP spoofing, DNS spoofing để điều hướng traffic qua thiết bị của chúng.
- Chặn và phân tích gói tin HTTP để đọc nội dung dạng văn bản thuần (plaintext).
Khi website không dùng SSL, toàn bộ dữ liệu như email, số điện thoại, địa chỉ, nội dung chat tư vấn, thông tin đơn hàng sẽ được gửi đi mà không có lớp mã hóa bảo vệ. Kẻ tấn công có thể:
- Thu thập danh sách email, số điện thoại để bán cho bên thứ ba hoặc dùng cho chiến dịch spam, lừa đảo.
- Đọc nội dung trao đổi giữa khách và bộ phận tư vấn, từ đó xây dựng kịch bản lừa đảo tinh vi hơn.
- Chỉnh sửa nội dung trả về cho trình duyệt, chèn mã độc, form giả mạo hoặc chuyển hướng sang trang thanh toán giả.
Hệ quả không chỉ dừng ở thiệt hại cho khách hàng mà còn ảnh hưởng trực tiếp đến:
- Uy tín thương hiệu: khách có trải nghiệm xấu sẽ lan truyền thông tin tiêu cực, làm giảm niềm tin vào toàn bộ hệ thống bán hàng.
- Hiệu quả marketing: doanh nghiệp phải chi nhiều hơn cho quảng cáo, KOL, PR để bù đắp cho sự mất niềm tin.
- Tuân thủ pháp lý: trong bối cảnh các quy định về bảo vệ dữ liệu cá nhân ngày càng chặt chẽ, việc để lộ dữ liệu qua kết nối không an toàn có thể dẫn đến chế tài, khiếu nại.
Với SSL/TLS, dữ liệu được mã hóa từ trình duyệt đến máy chủ. Ngay cả khi kẻ tấn công chặn được luồng dữ liệu, thứ họ nhìn thấy chỉ là chuỗi ký tự mã hóa không thể sử dụng nếu không có khóa giải mã. Kết hợp với các cơ chế như HSTS (HTTP Strict Transport Security) trên phía server và cảnh báo của trình duyệt khi gặp chứng chỉ không hợp lệ, nguy cơ MITM bị giảm đáng kể. Jackson và Barth (2008), trong ForceHTTPS: Protecting High-Security Web Sites from Network Attacks, chỉ ra rằng HTTPS có thể mất tác dụng khi trình duyệt cho phép bỏ qua lỗi chứng chỉ hoặc website nhúng tài nguyên không mã hóa. Cơ chế thử nghiệm của nhóm buộc kết nối sử dụng HTTPS, chấm dứt phiên khi xác thực chứng chỉ thất bại và từ chối nội dung không an toàn. An toàn phụ thuộc vào cả mã hóa, xác thực và cách xử lý lỗi. Áp dụng vào website bán hàng, việc bảo vệ khách dùng mạng công cộng cần bao phủ toàn bộ kết nối liên quan, đồng thời tránh hướng dẫn khách bỏ qua cảnh báo chứng chỉ.
Đối với doanh nghiệp bán hàng đang đầu tư mạnh vào quảng cáo đa kênh, social, affiliate, KOL, khách truy cập từ rất nhiều môi trường mạng khác nhau: 3G/4G/5G, Wi-Fi công cộng, mạng công ty, mạng gia đình. Không thể kiểm soát chất lượng từng mạng, nhưng có thể kiểm soát lớp bảo mật giữa trình duyệt và máy chủ. SSL trở thành lớp bảo vệ tối thiểu để đảm bảo mọi traffic đổ về từ các chiến dịch marketing đều được xử lý trong môi trường an toàn.
Khi hạ tầng bảo mật ở mức kết nối đã được đảm bảo, đội ngũ marketing có thể tự tin triển khai các chiến lược nâng cao như:
- Personalization theo hành vi duyệt web và lịch sử mua hàng.
- Retargeting đa kênh dựa trên dữ liệu first-party thu thập hợp pháp.
- Automation workflow phức tạp cho email, SMS, push notification.
SSL/TLS, vì vậy, không chỉ là “ổ khóa cho đẹp” mà là một thành phần hạ tầng bắt buộc nếu doanh nghiệp muốn xây dựng hệ thống bán hàng và marketing số bền vững, an toàn và có khả năng mở rộng.
SSL tạo niềm tin mua hàng qua biểu tượng ổ khóa và kết nối HTTPS
SSL/HTTPS đóng vai trò như một lớp bảo mật kỹ thuật đồng thời là chỉ báo niềm tin quan trọng trong thương mại điện tử. Nhờ cơ chế mã hóa, dữ liệu nhạy cảm như mật khẩu, số thẻ, OTP, địa chỉ và lịch sử giao dịch được bảo vệ khỏi nguy cơ nghe lén, chỉnh sửa trên đường truyền. Về mặt trải nghiệm, biểu tượng ổ khóa và tiền tố HTTPS giúp khách hàng yên tâm hơn khi điền form, đăng ký tài khoản, thanh toán hoặc lưu thông tin thẻ, từ đó giảm ma sát và tăng tỷ lệ hoàn tất đơn. Ngược lại, cảnh báo “Không bảo mật” khiến khách thoát trang, bỏ giỏ, làm lãng phí ngân sách quảng cáo và nỗ lực SEO. Một website có SSL chuẩn, không lỗi mixed content thể hiện sự chuyên nghiệp, nâng uy tín thương hiệu và cải thiện hiệu quả marketing đa kênh.
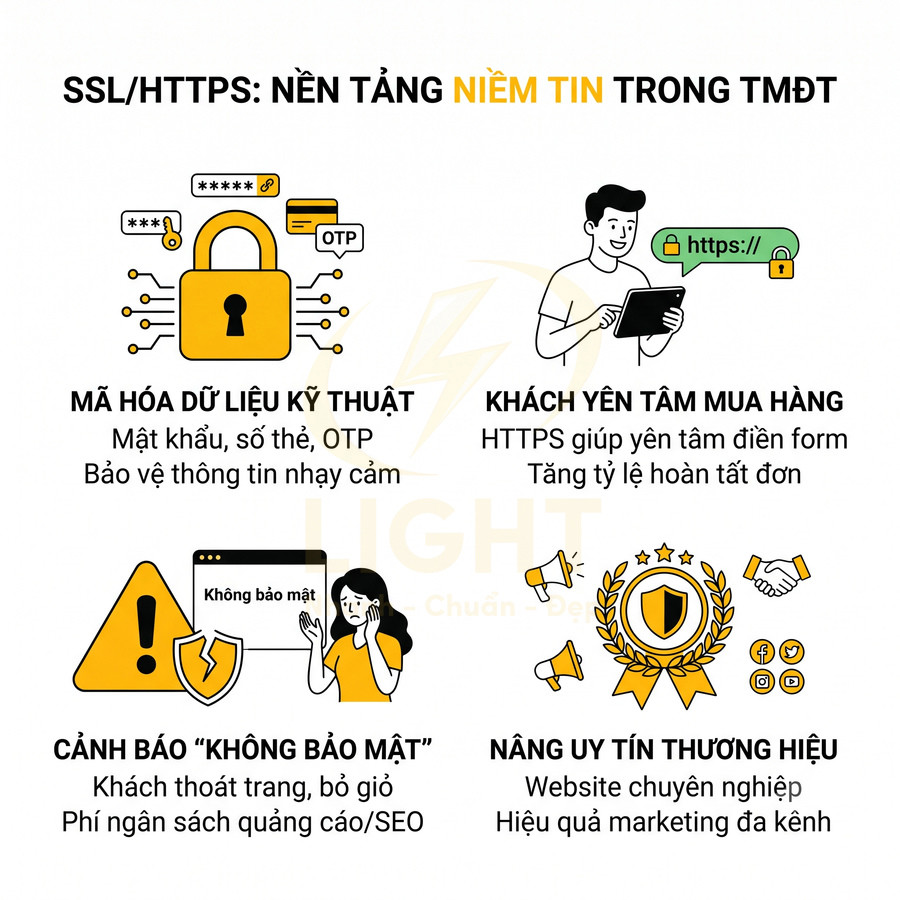
HTTPS giúp khách yên tâm hơn khi nhập thông tin đặt hàng và thanh toán
Trong bối cảnh thương mại điện tử cạnh tranh cao, mỗi bước trong hành trình mua hàng đều có thể trở thành “điểm rơi” khiến khách rời bỏ website. Giai đoạn khách phải nhập thông tin cá nhân, địa chỉ giao hàng, số điện thoại, email và thông tin thanh toán là giai đoạn nhạy cảm nhất, vì đây là lúc rủi ro lộ lọt dữ liệu và gian lận tài chính dễ xảy ra nhất. Chỉ cần một dấu hiệu cho thấy kết nối không an toàn, khách sẽ lập tức dừng lại, bỏ giỏ hàng và quay sang các kênh khác như sàn thương mại điện tử, marketplace hoặc website đối thủ.
Về mặt kỹ thuật, SSL/TLS mã hóa dữ liệu giữa trình duyệt và máy chủ, giúp các thông tin như mật khẩu, số thẻ, mã OTP, địa chỉ và lịch sử giao dịch không bị đọc trộm hoặc chỉnh sửa trên đường truyền. Về mặt trải nghiệm người dùng (UX), biểu tượng ổ khóa và tiền tố HTTPS trên thanh địa chỉ là tín hiệu trực quan, dễ nhận biết, giúp khách hiểu rằng website đang sử dụng kết nối bảo mật. Đây là một dạng “trust indicator” (chỉ báo niềm tin) cực kỳ quan trọng trong thương mại điện tử. Schechter và cộng sự (2007), trong The Emperor’s New Security Indicators: An evaluation of website authentication and the effect of role playing on usability studies, nghiên cứu 67 khách hàng ngân hàng. Khi các chỉ báo HTTPS bị loại bỏ, không người tham gia nào ngừng nhập mật khẩu chỉ vì thay đổi đó. Kết quả trong bối cảnh thử nghiệm này cho thấy không thể mặc định khách luôn nhận biết hoặc kiểm tra tín hiệu bảo mật. Với website bán hàng, HTTPS cần được kết hợp với thông tin doanh nghiệp, chính sách giao dịch và hướng dẫn xác minh tên miền; biểu tượng trên trình duyệt không đủ để giải thích toàn bộ niềm tin mua hàng.
Nhiều nghiên cứu UX và tâm lý học hành vi cho thấy, khi khách thấy website có HTTPS, họ có xu hướng:
- Sẵn sàng điền đầy đủ thông tin hơn trong form đặt hàng, form tư vấn, form đăng ký tài khoản, vì họ tin rằng dữ liệu sẽ không bị lộ ra ngoài.
- Ít nghi ngờ hơn khi được chuyển sang trang thanh toán của bên thứ ba (cổng thanh toán, ví điện tử, ngân hàng), đặc biệt khi cả trang đích và trang thanh toán đều hiển thị HTTPS và tên miền rõ ràng.
- Cảm nhận thương hiệu chuyên nghiệp, có đầu tư hạ tầng và đáng tin cậy hơn so với các website chỉ dùng HTTP hoặc có cảnh báo bảo mật.
- Chấp nhận thực hiện các hành động có rủi ro cao hơn như lưu thông tin thẻ, bật thanh toán định kỳ, đăng ký gói dịch vụ dài hạn.
Ở góc độ tối ưu chuyển đổi (CRO), HTTPS không chỉ là lớp bảo mật mà còn là một yếu tố tâm lý giúp giảm “friction” (ma sát) trong quá trình điền form và thanh toán. Khi khách không phải bận tâm về rủi ro bảo mật, họ tập trung hơn vào lợi ích sản phẩm, ưu đãi và chính sách hậu mãi, từ đó tăng xác suất hoàn tất đơn hàng.
Đối với các chiến dịch marketing như chạy quảng cáo chuyển đổi, remarketing, email bán hàng, chatbot, SMS marketing, mỗi lần khách click vào link và thấy HTTPS, họ có xu hướng tiếp tục hành trình thay vì thoát trang giữa chừng. Điều này trực tiếp cải thiện các chỉ số hiệu quả:
- Tỷ lệ chuyển đổi (CR) tăng do nhiều khách sẵn sàng đi đến bước cuối cùng của phễu, đặc biệt ở các trang giỏ hàng, checkout và form đăng ký.
- Chi phí cho mỗi đơn hàng (CPA) giảm vì cùng một ngân sách quảng cáo, số đơn hoàn tất nhiều hơn, ít lãng phí vào những lượt click không tạo ra hành động.
- Giá trị vòng đời khách hàng (LTV) có xu hướng tăng, vì khách tin tưởng hơn, dễ quay lại mua lần 2, lần 3 và giới thiệu cho người quen.
Trong thực tế, nhiều doanh nghiệp chỉ tập trung tối ưu nội dung quảng cáo, hình ảnh, ưu đãi mà bỏ qua yếu tố SSL. Tuy nhiên, với các ngành nhạy cảm như tài chính, bảo hiểm, y tế, giáo dục, bất động sản, việc thiếu HTTPS có thể khiến khách dừng lại ngay ở bước đầu tiên, bất chấp nội dung marketing hấp dẫn đến đâu. Một website bán hàng có SSL chuẩn, cấu hình đúng, không lỗi mixed content là nền tảng kỹ thuật bắt buộc để mọi hoạt động tối ưu chuyển đổi phía trên phát huy hiệu quả.
Cảnh báo “Không bảo mật” làm khách thoát trang trước khi thêm giỏ hàng hoặc gửi form
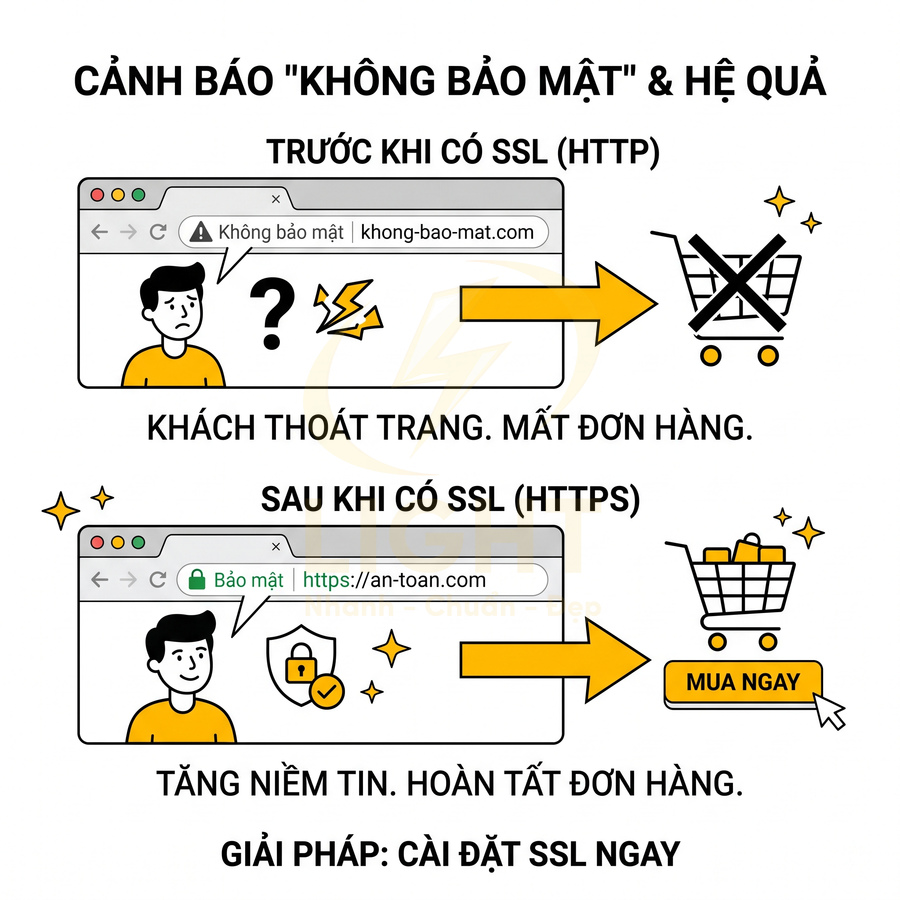
Các trình duyệt hiện đại như Chrome, Firefox, Edge đều áp dụng chính sách bảo mật nghiêm ngặt hơn theo thời gian. Với các website không dùng HTTPS, đặc biệt là những trang có form nhập dữ liệu (đăng ký, đăng nhập, thanh toán), trình duyệt sẽ hiển thị cảnh báo “Not secure” / “Không bảo mật” ngay trên thanh địa chỉ hoặc cạnh ô nhập liệu. Một số trường hợp, trình duyệt còn chặn hẳn việc gửi form hoặc hiển thị popup cảnh báo toàn màn hình.
Khi khách truy cập trang sản phẩm, trang giỏ hàng hoặc trang thanh toán mà thấy cảnh báo này, phản ứng tâm lý tự nhiên là nghi ngờ, lo lắng và muốn thoát ra ngay. Đặc biệt với khách hàng không rành kỹ thuật, dòng chữ “Không bảo mật” thường được hiểu là “có virus”, “dễ bị hack”, “dễ mất tiền”, khiến họ không dám tiếp tục. Akhawe và Felt (2013), trong Alice in Warningland: A Large-Scale Field Study of Browser Security Warning Effectiveness, phân tích hơn 25 triệu lượt hiển thị cảnh báo trên Chrome và Firefox. Trong dữ liệu nghiên cứu, người dùng tiếp tục vượt qua khoảng một phần ba cảnh báo SSL của Firefox, nhưng tới 70,2% cảnh báo SSL của Chrome. Hành vi phụ thuộc đáng kể vào cách cảnh báo được trình bày, thay vì mọi khách đều thoát trang. Những số liệu lịch sử này đo việc vượt cảnh báo, không đo tỷ lệ bỏ giỏ hàng; chúng cho thấy lỗi chứng chỉ có thể tạo rào cản truy cập nhưng không xác định mức mất doanh thu cố định.
Hệ quả trực tiếp đối với website bán hàng:
- Tỷ lệ thoát (bounce rate) tăng cao ngay từ trang đầu tiên khách truy cập, nhất là các landing page chạy quảng cáo trả phí.
- Nhiều khách không dám thêm sản phẩm vào giỏ, không dám đăng ký tài khoản hoặc không dám bấm nút “Đặt hàng” dù đã có ý định mua.
- Form tư vấn, form nhận báo giá, form đăng ký khuyến mãi, form tải tài liệu gần như không có chuyển đổi vì khách sợ để lại số điện thoại, email trên một trang bị gắn nhãn “Không bảo mật”.
- Các bước quan trọng trong phễu như đăng nhập, đổi mật khẩu, cập nhật thông tin thanh toán bị khách bỏ dở giữa chừng, gây thất thoát doanh thu và tăng chi phí hỗ trợ khách hàng.
Điều này khiến mọi nỗ lực marketing như chạy quảng cáo, làm SEO, xây dựng nội dung, social media trở nên kém hiệu quả. Ngân sách quảng cáo bị đốt vào những lượt click không tạo ra đơn hàng chỉ vì một lỗi kỹ thuật cơ bản là thiếu SSL hoặc cấu hình HTTPS không đúng. Ngay cả khi nội dung, hình ảnh, ưu đãi đều tốt, chỉ một cảnh báo “Not secure” cũng đủ phá vỡ niềm tin mà thương hiệu cố gắng xây dựng.
Ngược lại, khi website có SSL và được cấu hình chuẩn, trình duyệt không hiển thị cảnh báo, khách có trải nghiệm liền mạch hơn từ lúc click quảng cáo đến khi hoàn tất thanh toán. Toàn bộ phễu marketing – từ nhận diện, cân nhắc, thêm giỏ, thanh toán, chăm sóc sau bán – được vận hành trên một nền tảng bảo mật, giúp:
- Giảm tỷ lệ rơi rụng ở các bước có form hoặc yêu cầu đăng nhập.
- Giảm số lượng ticket hỗ trợ liên quan đến lỗi truy cập, lỗi form, lỗi thanh toán do trình duyệt chặn.
- Tăng độ tin cậy của dữ liệu đo lường (analytics), vì ít bị sai lệch bởi các lần tải trang bị chặn hoặc bị khách thoát đột ngột vì cảnh báo bảo mật.
Ở cấp độ chiến lược, việc loại bỏ cảnh báo “Không bảo mật” bằng cách triển khai SSL là một trong những bước tối ưu “low-hanging fruit” – chi phí thấp, thời gian triển khai nhanh nhưng tác động lớn đến hiệu quả toàn bộ hệ thống marketing và bán hàng.
Website có SSL thể hiện sự chuyên nghiệp hơn khi chạy quảng cáo, đăng mạng xã hội và gửi link tư vấn
Khi doanh nghiệp triển khai marketing đa kênh, link website xuất hiện ở rất nhiều điểm chạm: quảng cáo Google Ads, Facebook Ads, Zalo Ads, TikTok Ads, email marketing, chatbot, SMS, bài đăng fanpage, group, profile cá nhân, chữ ký email, tài liệu bán hàng, proposal gửi đối tác, KOL, affiliate. Mỗi lần khách hoặc đối tác click vào link, họ đều nhìn thấy thanh địa chỉ trình duyệt và các tín hiệu liên quan đến bảo mật.
Một website có HTTPS và tên miền rõ ràng tạo cảm giác chuyên nghiệp, đồng bộ với hình ảnh thương hiệu đang xây dựng trên các kênh truyền thông. Khi khách thấy ổ khóa, HTTPS và tên miền trùng khớp với tên thương hiệu, họ dễ tin rằng:
- Doanh nghiệp có đăng ký, có pháp nhân rõ ràng, không phải website lừa đảo dựng tạm.
- Doanh nghiệp có đầu tư vào hạ tầng kỹ thuật, quan tâm đến bảo mật và dữ liệu khách hàng.
- Các thông tin họ cung cấp (số điện thoại, email, hồ sơ, giấy tờ) được xử lý trên một nền tảng an toàn.
Ngược lại, nếu link hiển thị cảnh báo không bảo mật, hoặc bị trình duyệt chặn, hoặc bị các nền tảng quảng cáo đánh giá rủi ro, chiến dịch marketing sẽ gặp nhiều vấn đề:
- Quảng cáo bị hạn chế hiển thị hoặc bị từ chối vì lý do bảo mật, làm giảm reach, giảm traffic và tăng chi phí tối ưu.
- Khách ngại click vào link trong email, tin nhắn, bài đăng social vì sợ bị lừa đảo, sợ dính mã độc hoặc mất thông tin cá nhân.
- Đối tác, KOL, affiliate không muốn gắn link vì sợ ảnh hưởng uy tín cá nhân, sợ bị người theo dõi phàn nàn về vấn đề bảo mật.
- Các hệ thống automation (email sequence, chatbot flow, SMS chăm sóc) bị giảm hiệu quả vì tỷ lệ click và tỷ lệ hoàn tất hành động sau click đều thấp.
SSL không chỉ là yêu cầu kỹ thuật mà còn là một phần của hình ảnh thương hiệu. Trong mắt khách hàng, một website bán hàng có SSL, giao diện tối ưu đa màn hình (desktop, tablet, mobile), landing page kéo thả chuyên nghiệp, tích hợp social posting, chống click tặc và đo lường chuẩn sẽ thể hiện rằng doanh nghiệp đầu tư nghiêm túc vào hạ tầng marketing. Điều này tạo ấn tượng rằng:
- Doanh nghiệp có quy trình bài bản, có đội ngũ kỹ thuật hoặc đối tác triển khai chuyên nghiệp.
- Các chiến dịch quảng cáo, khuyến mãi, chương trình chăm sóc khách hàng được vận hành trên nền tảng đáng tin cậy.
- Việc thanh toán online, lưu trữ thông tin, đăng ký tài khoản là an toàn và có thể thực hiện nhiều lần mà không lo rủi ro.
Khi niềm tin được củng cố ngay từ bước đầu tiên – cú click vào một link HTTPS với ổ khóa bảo mật – toàn bộ quá trình tư vấn, chốt đơn, upsell, cross-sell về sau trở nên thuận lợi hơn. SSL vì thế không chỉ là “chi phí kỹ thuật” mà là một khoản đầu tư trực tiếp vào uy tín thương hiệu, hiệu quả quảng cáo và khả năng chốt đơn trên mọi kênh digital.
SSL ảnh hưởng trực tiếp đến SEO của website bán hàng
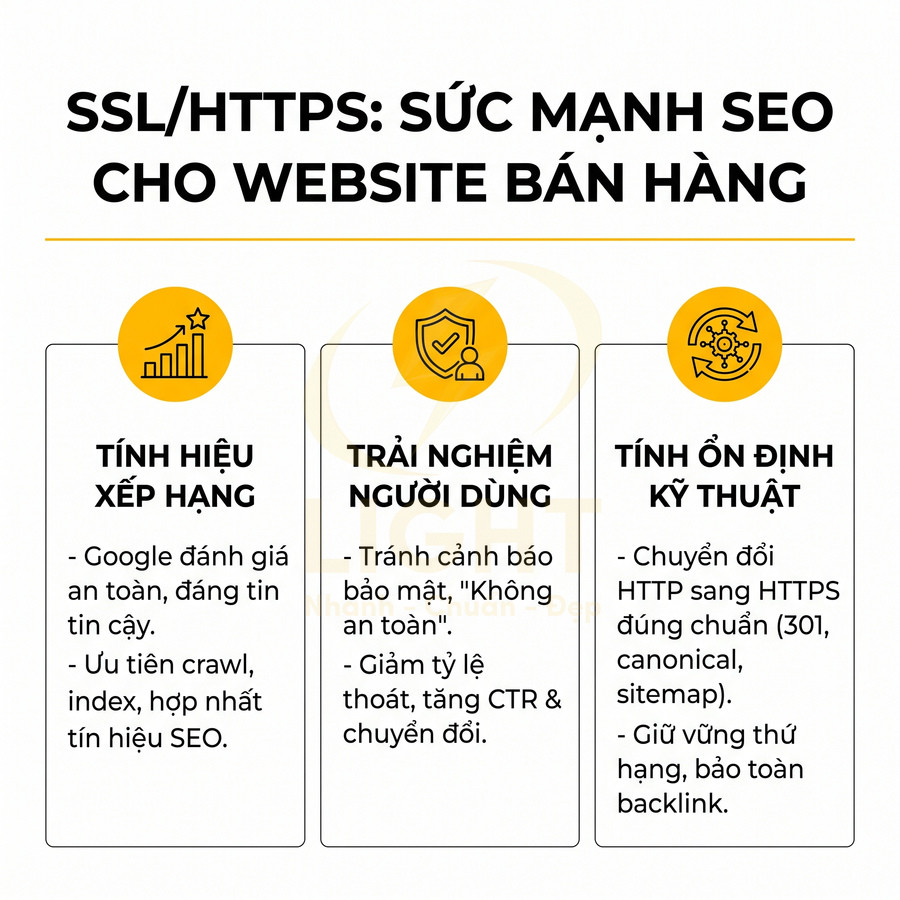
SSL/HTTPS tác động đến SEO của website bán hàng trên cả ba khía cạnh: tín hiệu xếp hạng, trải nghiệm người dùng và tính ổn định dữ liệu. Về xếp hạng, HTTPS là tín hiệu kỹ thuật giúp Google đánh giá website an toàn, đáng tin cậy hơn, hỗ trợ ưu tiên crawl, index và hợp nhất tín hiệu SEO cho toàn bộ hệ thống trang sản phẩm, danh mục, blog, giỏ hàng, thanh toán. Về trải nghiệm, chứng chỉ SSL hoạt động ổn định giúp tránh cảnh báo bảo mật, giảm tỷ lệ thoát, tăng CTR và khả năng chuyển đổi từ organic traffic. Về mặt kỹ thuật, triển khai và chuyển đổi từ HTTP sang HTTPS đúng chuẩn (301, canonical, sitemap, internal link…) giúp giữ vững thứ hạng, bảo toàn backlink, hạn chế trùng lặp và lỗi index, tạo nền tảng bền vững cho chiến lược SEO thương mại điện tử.
HTTPS là tín hiệu kỹ thuật giúp Google đánh giá website an toàn hơn
Trong hệ sinh thái xếp hạng của Google, HTTPS được xem là một tín hiệu kỹ thuật chính thức giúp công cụ tìm kiếm đánh giá mức độ an toàn và độ tin cậy của website. Đối với website bán hàng, nơi người dùng thường xuyên nhập thông tin cá nhân, địa chỉ giao hàng, số điện thoại, thậm chí là dữ liệu thanh toán, việc sử dụng SSL không chỉ là yêu cầu về bảo mật mà còn là yếu tố hỗ trợ trực tiếp cho SEO.
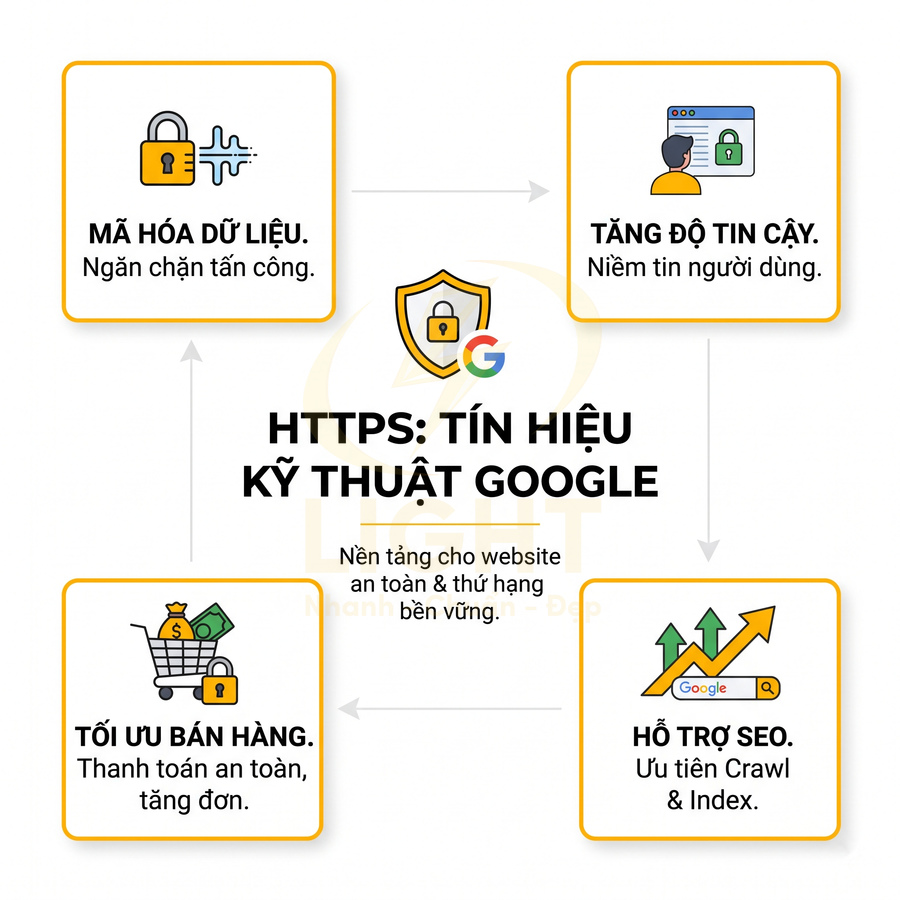
Về mặt kỹ thuật, HTTPS mã hóa dữ liệu trao đổi giữa trình duyệt và máy chủ thông qua giao thức TLS/SSL, giúp:
- Ngăn chặn tấn công nghe lén (man-in-the-middle) trên các mạng WiFi công cộng.
- Đảm bảo tính toàn vẹn dữ liệu, hạn chế việc nội dung bị sửa đổi trên đường truyền.
- Tăng độ tin cậy của website trong mắt trình duyệt và người dùng.
Google ưu tiên các website có HTTPS ổn định, không lỗi mixed content (tải tài nguyên HTTP trên trang HTTPS) vì điều này thể hiện website được quản trị tốt, giảm rủi ro bảo mật cho người dùng. Đối với website bán hàng có nhiều loại trang khác nhau như:
- Trang sản phẩm (product page) với thông tin giá, khuyến mãi, đánh giá.
- Trang danh mục (category page) tập trung nhiều internal link và bộ từ khóa chính.
- Trang blog tư vấn, review, hướng dẫn sử dụng sản phẩm.
- Trang giỏ hàng, thanh toán, tài khoản khách hàng.
Việc triển khai SSL đồng bộ giúp Google hiểu rằng toàn bộ hệ thống đều được bảo vệ, từ đó tăng mức độ ưu tiên khi so sánh với các website cùng lĩnh vực nhưng chưa chuẩn hóa HTTPS. Trong môi trường cạnh tranh cao, mỗi tín hiệu kỹ thuật tích cực như HTTPS, tốc độ tải trang, Core Web Vitals… đều có thể tạo ra sự khác biệt về thứ hạng.
Trong quá trình crawl và index, Googlebot luôn cố gắng xác định phiên bản chuẩn của từng URL. Khi tồn tại song song HTTP và HTTPS, nếu không có cấu hình rõ ràng, có thể dẫn đến:
- Google index lẫn lộn cả HTTP và HTTPS cho cùng một nội dung.
- Phân tán tín hiệu SEO (backlink, tín hiệu hành vi, lịch sử truy cập) giữa hai phiên bản.
- Khó kiểm soát canonical, dữ liệu cấu trúc (schema), breadcrumb, dữ liệu sản phẩm.
- Sai lệch trong báo cáo Search Console do cùng một nội dung nhưng nhiều phiên bản URL.
Khi website bán hàng được cài SSL đúng cách, sử dụng HTTPS làm phiên bản chuẩn duy nhất, Google sẽ:
- Ưu tiên crawl và index phiên bản HTTPS, giảm trùng lặp nội dung.
- Hợp nhất tín hiệu xếp hạng về một phiên bản duy nhất, tăng sức mạnh SEO cho từng URL.
- Giúp các chiến dịch SEO sản phẩm, SEO danh mục, SEO landing page bán hàng ổn định hơn.
Điều này đặc biệt quan trọng với các doanh nghiệp thương mại điện tử muốn giảm phụ thuộc vào quảng cáo trả phí (Google Ads, Facebook Ads) và tăng tỷ lệ đơn hàng từ organic traffic. Một website bán hàng có nền tảng kỹ thuật tốt, HTTPS chuẩn, tốc độ ổn định sẽ:
- Dễ đạt thứ hạng cao hơn cho các từ khóa chuyển đổi (tên sản phẩm, từ khóa mua hàng).
- Tăng tỷ lệ click (CTR) nhờ biểu tượng ổ khóa và nhãn “https” tạo cảm giác an toàn.
- Giữ chân người dùng lâu hơn, cải thiện các chỉ số hành vi như time on site, pages/session.
Ở góc độ kỹ thuật SEO nâng cao, HTTPS còn là điều kiện cần để triển khai một số tính năng như:
- AMP (Accelerated Mobile Pages) cho blog tư vấn, tin tức.
- Triển khai chính xác các thẻ meta Open Graph, Twitter Card khi chia sẻ lên mạng xã hội.
- Tích hợp thanh toán, đăng nhập bên thứ ba (OAuth, SSO) an toàn hơn.
Như vậy, SSL/HTTPS không chỉ là “tín hiệu xếp hạng nhỏ” mà là nền tảng kỹ thuật bắt buộc nếu muốn xây dựng chiến lược SEO bền vững cho website bán hàng.
Lỗi SSL khiến trình duyệt chặn truy cập, giảm organic traffic và làm mất đơn hàng từ SEO
Khi chứng chỉ SSL bị cấu hình sai, hết hạn hoặc không khớp với tên miền, trình duyệt hiện đại (Chrome, Firefox, Edge, Safari) sẽ hiển thị cảnh báo toàn màn hình như “Your connection is not private”, “Warning: Potential Security Risk Ahead”… Đối với người dùng phổ thông, những cảnh báo này thường được hiểu là:
- Website có nguy cơ bị hack hoặc chứa mã độc.
- Thông tin cá nhân có thể bị đánh cắp nếu tiếp tục truy cập.
- Không nên nhập bất kỳ dữ liệu thanh toán hoặc đăng nhập nào.
Trong Crying Wolf: An Empirical Study of SSL Warning Effectiveness, Sunshine và cộng sự (2009) khảo sát hơn 400 người dùng, sau đó thử nghiệm các thiết kế cảnh báo với 100 người tham gia. Cảnh báo được cải tiến đạt hiệu quả tốt hơn, nhưng hành vi nguy hiểm vẫn xuất hiện trong mọi điều kiện thử nghiệm. Nhóm tác giả đề xuất giảm cảnh báo do tình huống lành tính và ngăn kết nối không an toàn. Website bán hàng nên khắc phục nguyên nhân lỗi chứng chỉ, thay vì yêu cầu khách tiếp tục truy cập bằng cách bỏ qua cảnh báo. Cách xử lý này bảo vệ kết nối và tránh tập cho khách thói quen chấp nhận rủi ro.
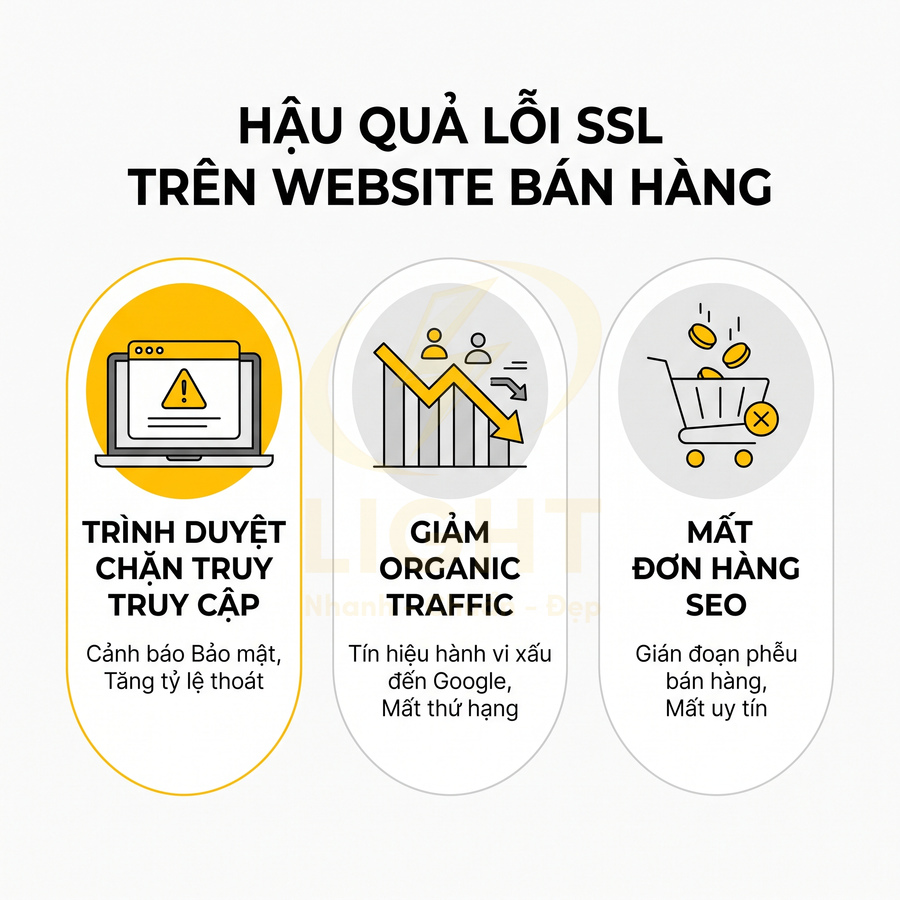
Hệ quả trực tiếp đối với SEO và doanh thu bán hàng:
- Organic traffic giảm mạnh: website vẫn có thể xuất hiện trên trang kết quả tìm kiếm (SERP), nhưng người dùng click vào sẽ gặp cảnh báo và thoát ra ngay lập tức. Điều này khiến lượng truy cập thực tế từ SEO sụt giảm dù impression vẫn giữ nguyên.
- Tỷ lệ thoát (bounce rate) tăng đột biến: người dùng rời khỏi trang ngay sau khi thấy cảnh báo, gửi tín hiệu hành vi xấu đến Google. Trong dài hạn, điều này có thể khiến thứ hạng từ khóa giảm dần, đặc biệt là các từ khóa cạnh tranh.
- Các trang sản phẩm, landing page SEO, bài blog kéo traffic không tạo ra đơn hàng: dù vẫn được index và hiển thị, nhưng người dùng không thể (hoặc không dám) truy cập để xem chi tiết, thêm vào giỏ hàng, điền form tư vấn.
Đối với website bán hàng đang đầu tư SEO dài hạn, lỗi SSL có thể gây ra:
- Gián đoạn toàn bộ phễu chuyển đổi từ organic: từ impression → click → xem sản phẩm → thêm giỏ → thanh toán.
- Mất cơ hội bán hàng trong các giai đoạn cao điểm (sale, lễ Tết, chiến dịch marketing).
- Ảnh hưởng uy tín thương hiệu: khách hàng có thể chia sẻ hình ảnh cảnh báo bảo mật, làm giảm niềm tin vào doanh nghiệp.
Mọi nỗ lực tối ưu nội dung, xây dựng backlink, tối ưu technical SEO (schema sản phẩm, breadcrumb, internal link, tốc độ tải trang) đều trở nên vô nghĩa nếu khách không thể truy cập an toàn. Vì vậy, việc giám sát chứng chỉ SSL, cảnh báo hết hạn, kiểm tra lỗi HTTPS cần được tự động hóa thay vì kiểm tra thủ công rời rạc.
Một số thực hành kỹ thuật nên áp dụng cho website bán hàng:
- Sử dụng hệ thống giám sát SSL tự động gửi email hoặc thông báo khi chứng chỉ sắp hết hạn.
- Cấu hình auto-renew cho chứng chỉ (đặc biệt với Let’s Encrypt) và kiểm tra định kỳ trên môi trường staging trước khi áp dụng lên production.
- Kiểm tra lỗi mixed content bằng các công cụ crawl (Screaming Frog, Sitebulb…) để đảm bảo mọi tài nguyên (ảnh, CSS, JS) đều tải qua HTTPS.
- Thiết lập HSTS (HTTP Strict Transport Security) sau khi chắc chắn toàn bộ website hoạt động ổn định trên HTTPS, giúp trình duyệt luôn ưu tiên kết nối an toàn.
Với các website bán hàng có nhiều subdomain (shop.domain.com, blog.domain.com, pay.domain.com…), cần đảm bảo chứng chỉ SSL hỗ trợ đầy đủ (wildcard hoặc multi-domain) và không để bất kỳ subdomain nào rơi vào trạng thái “Not Secure”, vì điều này cũng có thể ảnh hưởng đến trải nghiệm và niềm tin của người dùng khi di chuyển giữa các phần của hệ thống.
Chuyển HTTP sang HTTPS đúng cách giúp giữ thứ hạng, backlink và dữ liệu index
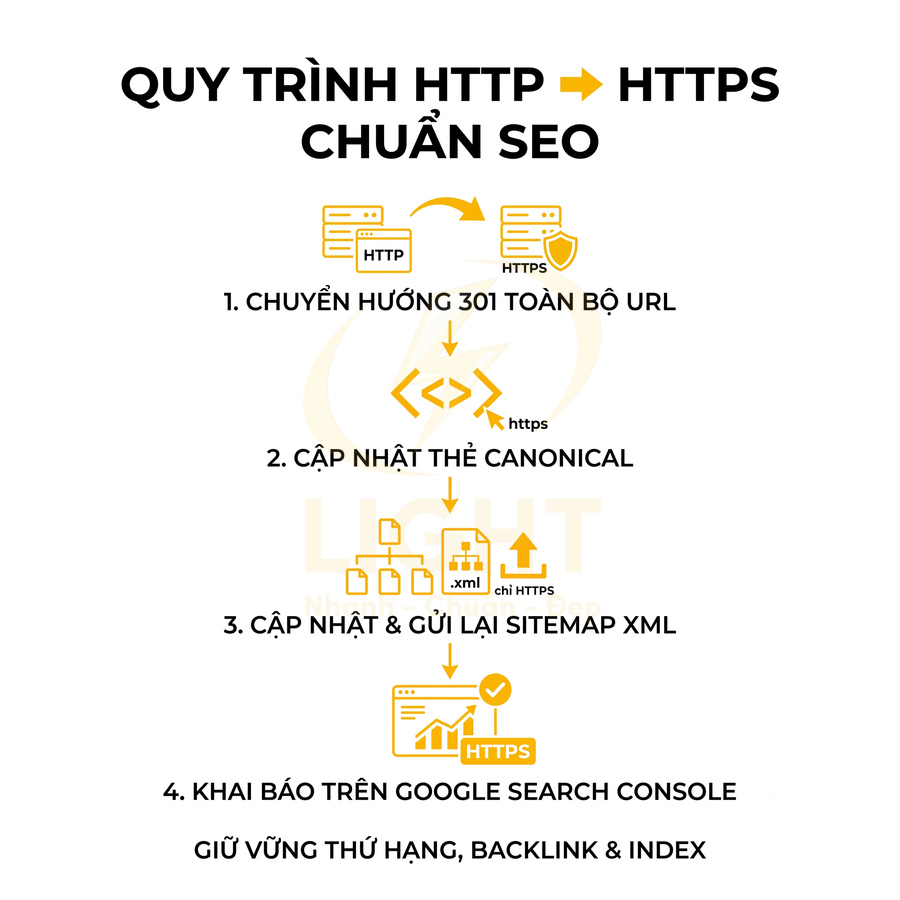
Khi nâng cấp website bán hàng từ HTTP lên HTTPS, quá trình này thực chất là một dạng “site migration” ở cấp độ giao thức. Nếu không thực hiện đúng kỹ thuật, có thể gây ra hàng loạt vấn đề SEO như mất thứ hạng, mất backlink, lỗi index, trùng lặp nội dung. Quy trình chuẩn cần đảm bảo các yếu tố cốt lõi sau:
- Chuyển hướng 301 toàn bộ URL HTTP sang HTTPS tương ứng: đây là bước quan trọng nhất để thông báo với Google rằng phiên bản HTTPS là bản thay thế vĩnh viễn cho HTTP. Chuyển hướng nên được cấu hình ở cấp máy chủ (Apache, Nginx, IIS…) với quy tắc tổng quát, tránh cấu hình thủ công từng URL gây thiếu sót.
- Cập nhật canonical trỏ về phiên bản HTTPS: mọi thẻ
<link rel="canonical">trên trang cần được cập nhật để chỉ rõ HTTPS là phiên bản chuẩn. Điều này giúp Google hợp nhất tín hiệu xếp hạng và tránh index nhầm phiên bản HTTP còn tồn tại. - Cập nhật sitemap XML chỉ chứa URL HTTPS: sitemap là “bản đồ” chính thức gửi cho Google, vì vậy tất cả URL trong sitemap phải là HTTPS. Sau khi cập nhật, cần gửi lại sitemap mới trong Google Search Console để Google crawl lại nhanh hơn.
- Khai báo lại website phiên bản HTTPS trong Google Search Console: HTTPS được xem là một property riêng, do đó cần thêm và xác minh phiên bản HTTPS (bao gồm cả www và non-www nếu có) để theo dõi hiệu suất, lỗi crawl, lỗi index.
Ngoài các bước cốt lõi trên, để quá trình chuyển đổi không làm gián đoạn SEO, website bán hàng nên thực hiện thêm:
- Cập nhật toàn bộ internal link từ HTTP sang HTTPS để tránh tạo thêm lớp redirect không cần thiết, giúp cải thiện tốc độ và tiết kiệm crawl budget.
- Cập nhật URL trong dữ liệu cấu trúc (schema.org), đặc biệt là các schema Product, BreadcrumbList, Organization, Website.
- Kiểm tra và cập nhật URL trong file robots.txt, thẻ hreflang (nếu có đa ngôn ngữ), thẻ og:url, canonical trong AMP.
- Thông báo cho các đối tác, website đặt backlink quan trọng để họ cập nhật link sang HTTPS, giảm phụ thuộc vào redirect.
Nếu thực hiện đúng, toàn bộ sức mạnh SEO từ phiên bản HTTP (backlink, tín hiệu hành vi, lịch sử index) sẽ được chuyển sang HTTPS một cách mượt mà. Google sẽ:
- Nhận diện chuyển hướng 301 hàng loạt như một cuộc di chuyển site hợp lệ.
- Hợp nhất tín hiệu xếp hạng từ HTTP sang HTTPS trong một khoảng thời gian nhất định.
- Giữ vững thứ hạng từ khóa, đặc biệt là các từ khóa mang lại doanh thu cao.
Trong giai đoạn đầu sau khi chuyển đổi, có thể xuất hiện một số biến động nhẹ về thứ hạng và traffic do Google cần thời gian để tái lập chỉ mục. Tuy nhiên, nếu:
- Redirect 301 được cấu hình chính xác, không vòng lặp, không chuỗi redirect.
- Không tồn tại song song hai phiên bản HTTP và HTTPS có thể truy cập trực tiếp.
- Sitemap, canonical, internal link đều thống nhất với HTTPS.
thì website thường sẽ ổn định trở lại và thậm chí có thể cải thiện hiệu suất SEO nhờ tín hiệu HTTPS tích cực.
Ngược lại, nếu cấu hình sai, website có thể gặp các vấn đề nghiêm trọng như:
- Phân tán index giữa HTTP và HTTPS, khiến Google không xác định được phiên bản chuẩn.
- Mất một phần sức mạnh backlink nếu redirect không đúng (302, meta refresh, JavaScript redirect…).
- Trang sản phẩm, danh mục quan trọng bị tụt hạng, buộc doanh nghiệp phải tăng chi phí quảng cáo trả phí để bù đắp lượng traffic SEO bị mất.
Đối với website bán hàng quy mô lớn, có hàng nghìn đến hàng chục nghìn URL, việc lập kế hoạch chi tiết, kiểm thử trên môi trường staging, crawl toàn bộ site trước và sau khi chuyển đổi là bắt buộc. Điều này giúp đảm bảo rằng quá trình nâng cấp lên HTTPS không chỉ an toàn về mặt bảo mật mà còn tối ưu về mặt SEO, giữ nguyên hoặc cải thiện thứ hạng, backlink và dữ liệu index đã xây dựng trong thời gian dài.
SSL ảnh hưởng đến tỷ lệ chuyển đổi trên trang sản phẩm và landing page
SSL tác động trực tiếp đến tâm lý tin tưởng của khách trong toàn bộ phễu bán hàng, từ lúc xem sản phẩm, điền form, thêm giỏ đến bước thanh toán cuối. Khi trình duyệt gắn nhãn “Not secure”, khách dễ kích hoạt cơ chế phòng vệ rủi ro, sợ bị đánh cắp dữ liệu, dẫn đến bỏ giỏ, rời landing page hoặc không dám để lại thông tin. Ngược lại, các tín hiệu như ổ khóa, https://, chứng chỉ hợp lệ tạo cảm giác website chuyên nghiệp, có trách nhiệm, giúp tăng tỷ lệ hoàn tất form, gọi tư vấn, thêm giỏ và thanh toán. Về dài hạn, SSL ổn định cho toàn bộ funnel giúp cải thiện conversion rate, giảm CPL/CPA và tối ưu hiệu quả ngân sách marketing.
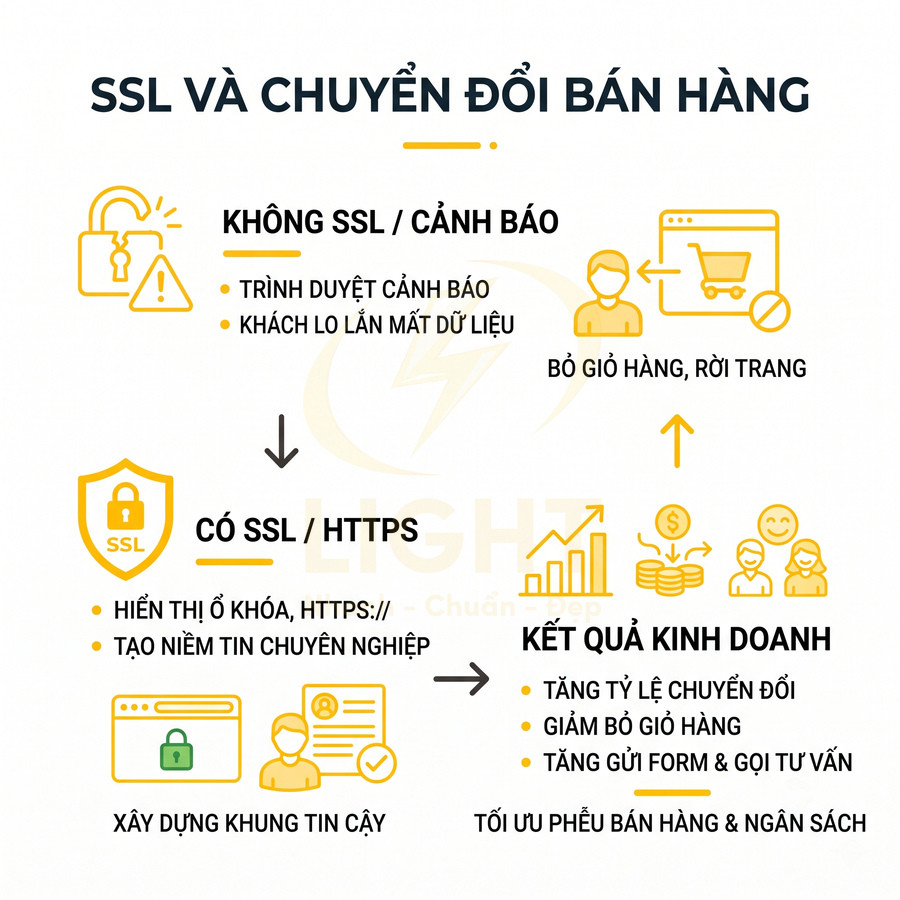
Khách dễ bỏ giỏ hàng nếu trang thanh toán, form tư vấn hoặc nút mua hiển thị cảnh báo bảo mật
Trong phễu bán hàng, giai đoạn khách đã thêm sản phẩm vào giỏ là lúc doanh nghiệp đã “đốt” nhiều nguồn lực nhất: ngân sách quảng cáo, chi phí sản xuất nội dung, công sức tối ưu SEO, remarketing đa kênh, email automation, social media, KOL/KOC… Mỗi lượt thêm giỏ là kết quả của cả một chuỗi chạm (touchpoint) trước đó, nên bất kỳ rào cản nào ở bước thanh toán đều gây thất thoát doanh thu rất lớn.
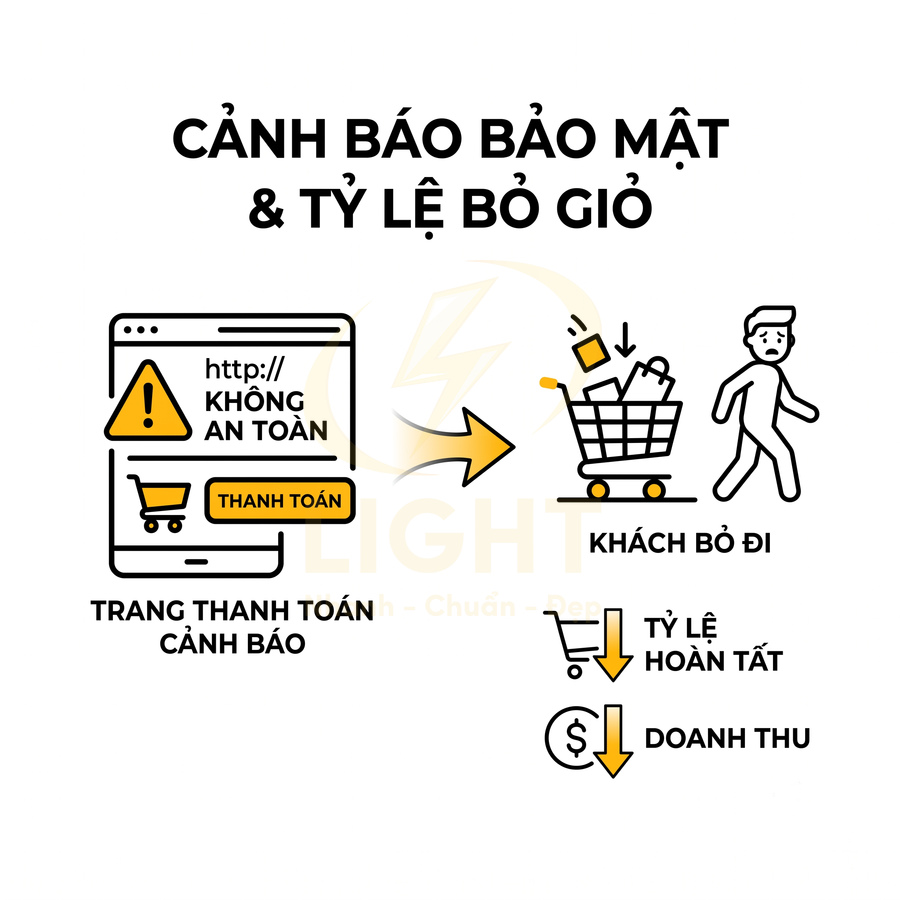
Khi trình duyệt hiển thị cảnh báo như “Not secure”, “Kết nối không an toàn”, “Your connection is not private” tại trang thanh toán, form tư vấn hoặc popup thu thập thông tin, khách hàng sẽ lập tức kích hoạt cơ chế phòng vệ rủi ro. Đặc biệt với các ngành có liên quan đến tài chính, sức khỏe, giáo dục, bất động sản, cảnh báo bảo mật khiến khách cảm giác mình có thể bị:
- Đánh cắp thông tin thẻ ngân hàng, ví điện tử, tài khoản đăng nhập.
- Thu thập trái phép email, số điện thoại để spam, lừa đảo.
- Giả mạo website (phishing) để chiếm đoạt tiền hoặc dữ liệu cá nhân.
Hệ quả là tỷ lệ bỏ giỏ hàng (cart abandonment rate) tăng mạnh. Khách có xu hướng:
- Quay lại tìm sản phẩm tương tự trên sàn thương mại điện tử, nơi họ tin rằng hệ thống thanh toán đã được kiểm duyệt kỹ hơn.
- Tìm đối thủ khác có website trông an toàn hơn, có biểu tượng ổ khóa, chứng chỉ SSL hợp lệ, logo cổng thanh toán uy tín.
- Trì hoãn quyết định mua, lưu sản phẩm vào danh sách yêu thích nhưng không thanh toán ngay, khiến doanh nghiệp phải tốn thêm chi phí remarketing để kéo khách quay lại.
Đối với các form tư vấn, form đăng ký nhận báo giá, form đặt lịch, form tải tài liệu (ebook, checklist, báo cáo), cảnh báo bảo mật khiến khách không dám để lại số điện thoại, email, thông tin công ty. Họ sợ thông tin bị rò rỉ, bị bán cho bên thứ ba hoặc bị lợi dụng cho các chiến dịch spam. Điều này trực tiếp làm:
- Giảm số lượng lead thu về từ cùng một lượng traffic.
- Giảm chất lượng lead vì những khách hàng nhạy cảm về bảo mật thường là nhóm có thu nhập cao, quyết định chi tiêu lớn.
- Khiến đội ngũ sales thiếu data để chăm sóc, nuôi dưỡng (lead nurturing) qua điện thoại, email, Zalo, SMS.
- Làm giảm hiệu quả của các chiến dịch quảng cáo lead form, remarketing, chatbot, vì phễu đầu vào (top of funnel) bị nghẽn.
SSL giúp loại bỏ rào cản tâm lý này bằng cách mã hóa dữ liệu giữa trình duyệt và máy chủ, đồng thời hiển thị các tín hiệu trực quan như biểu tượng ổ khóa, tiền tố https://, tên tổ chức (với một số loại chứng chỉ nâng cao). Khi khách thấy các tín hiệu này, họ có xu hướng:
- Tin rằng website được vận hành bởi một đơn vị có trách nhiệm, có đầu tư hạ tầng.
- Cảm thấy an toàn hơn khi nhập thông tin thẻ, địa chỉ, số điện thoại.
- Sẵn sàng hoàn tất thanh toán thay vì quay lại bước trước đó hoặc đóng tab.
Về mặt đo lường, việc triển khai SSL ổn định cho toàn bộ funnel (trang sản phẩm, trang giỏ hàng, trang thanh toán, trang cảm ơn, form tư vấn) thường giúp:
- Giảm tỷ lệ bỏ giỏ hàng ở bước thanh toán.
- Tăng tỷ lệ hoàn tất form (form completion rate) trên các trang thu lead.
- Cải thiện tỷ lệ chuyển đổi tổng thể (overall conversion rate) mà không cần thay đổi nội dung hay giao diện.
Landing page bán hàng cần HTTPS để tăng niềm tin từ traffic quảng cáo và remarketing
Landing page bán hàng là “điểm chốt” của các chiến dịch quảng cáo chuyển đổi, remarketing, email automation. Đây là nơi mọi tối ưu về target, creative, ngân sách, tần suất hiển thị… hội tụ lại để biến traffic thành lead hoặc đơn hàng. Nếu landing page không có HTTPS hoặc chứng chỉ SSL bị lỗi, toàn bộ nỗ lực tối ưu phía trên gần như bị triệt tiêu bởi một cảnh báo bảo mật đơn giản.
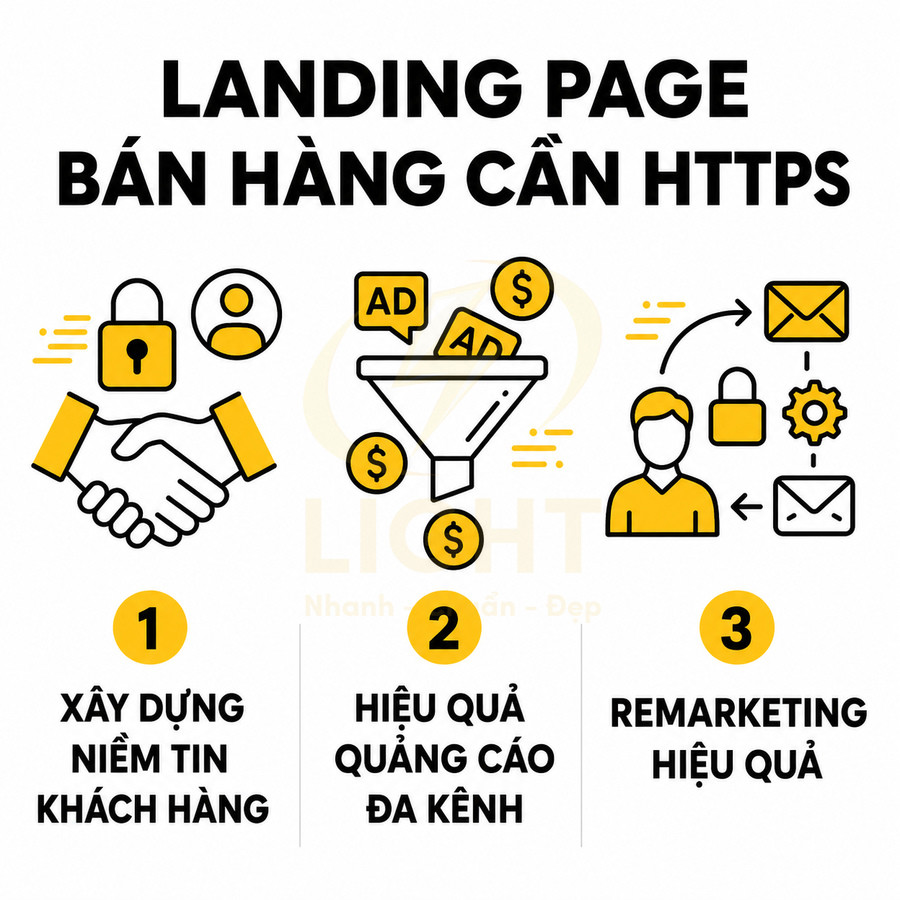
Đối với traffic từ quảng cáo (Facebook Ads, Google Ads, TikTok Ads, Zalo Ads…), khách đã có sẵn một mức độ nghi ngờ nhất định vì họ biết mình đang được “bán hàng”. Họ thường:
- Click vào quảng cáo với tâm thế thử nghiệm, chưa thực sự tin tưởng thương hiệu.
- So sánh nhanh giữa nhiều tab, nhiều nhà cung cấp khác nhau.
- Rất nhạy cảm với các tín hiệu rủi ro như popup lạ, giao diện lỗi, cảnh báo “Không bảo mật”.
Khi trình duyệt hiển thị cảnh báo “Not secure” ngay trên thanh địa chỉ, niềm tin vốn đã thấp lại giảm mạnh. Dù nội dung landing page có thuyết phục, thiết kế có đẹp, CTA có rõ ràng, khách vẫn có xu hướng rời đi chỉ vì họ không muốn mạo hiểm với một website bị đánh dấu là không an toàn.
Ngược lại, một landing page có:
- HTTPS ổn định, chứng chỉ SSL được cài đặt đúng, không lỗi mixed content, không cảnh báo hết hạn.
- Thiết kế kéo thả tối ưu đa màn hình (mobile, tablet, desktop), đảm bảo mọi thành phần (form, nút mua, nút gọi, nút chat) hiển thị tốt trên thiết bị di động – nơi chiếm phần lớn traffic quảng cáo.
- Form tư vấn, nút gọi, nút chat, nút mua hàng rõ ràng, đặt ở các vị trí chiến lược (trên màn hình đầu tiên, sau các đoạn nội dung quan trọng, gần social proof).
sẽ giúp khách cảm thấy an toàn hơn khi tương tác. Sự kết hợp giữa tín hiệu bảo mật (HTTPS) và trải nghiệm trực quan (UI/UX) tạo nên một “khung tin cậy” (trust frame), trong đó khách hàng:
- Dễ chấp nhận để lại thông tin cá nhân hơn, vì họ cảm giác dữ liệu được bảo vệ.
- Sẵn sàng click vào nút gọi, nút chat, nút đặt mua mà không lo bị chuyển hướng sang trang lạ.
- Ít có xu hướng quay lại tab quảng cáo để tìm lựa chọn khác.
Về mặt hiệu quả marketing, landing page có SSL ổn định giúp:
- Tăng tỷ lệ chuyển đổi từ traffic quảng cáo (conversion rate from paid traffic).
- Giảm chi phí cho mỗi lead (CPL) và mỗi đơn hàng (CPA), vì cùng một ngân sách nhưng thu được nhiều kết quả hơn.
- Tối ưu ngân sách marketing dài hạn, do dữ liệu chuyển đổi ổn định hơn, thuật toán quảng cáo (Facebook, Google) có nhiều tín hiệu chất lượng để tối ưu.
Đặc biệt với remarketing, khi khách đã từng ghé website nhưng chưa mua, việc họ quay lại một landing page có HTTPS, tốc độ tải tốt, không cảnh báo bảo mật sẽ giúp:
- Khôi phục niềm tin đã bị gián đoạn ở lần truy cập trước.
- Tăng khả năng hoàn tất hành động còn dang dở (điền form, đặt lịch, thanh toán).
- Cải thiện hiệu suất của các chuỗi email automation, vì trang đích trong email không gây cảm giác rủi ro.
Trải nghiệm mua hàng an toàn giúp tăng tỷ lệ gửi form, gọi tư vấn, thêm giỏ hàng và hoàn tất đơn
SSL không chỉ là yếu tố kỹ thuật mà còn là một phần quan trọng của trải nghiệm người dùng (UX) và tâm lý hành vi (behavioral psychology). Khi khách cảm thấy an toàn, họ có xu hướng giảm “ma sát tâm lý” (psychological friction) trong quá trình ra quyết định, từ đó:
- Gửi form tư vấn với đầy đủ thông tin hơn (tên thật, số điện thoại chính, email đang dùng, nhu cầu chi tiết).
- Gọi điện hoặc nhắn tin qua các nút call-to-action trên website mà không lo bị chuyển hướng đến số lạ hoặc ứng dụng không tin cậy.
- Thêm nhiều sản phẩm vào giỏ, thử nghiệm các phương thức thanh toán khác nhau (COD, chuyển khoản, ví điện tử, thẻ quốc tế) mà không sợ bị lộ thông tin.
- Hoàn tất đơn hàng mà không do dự ở bước cuối, đặc biệt với các đơn giá trị cao hoặc yêu cầu thanh toán trước.
McKnight và cộng sự (2002), trong Developing and Validating Trust Measures for e-Commerce: An Integrative Typology, xây dựng mô hình gồm bốn nhóm khái niệm và 16 thành phần đo lường niềm tin. Nghiên cứu kiểm định thang đo bằng một website tư vấn pháp lý giả định, cho thấy niềm tin có nhiều chiều cạnh. Sự sẵn lòng giao dịch không thể quy hoàn toàn cho chứng chỉ SSL. Áp dụng vào bán hàng, bảo mật kết nối nên đi cùng thông tin người bán, cam kết thực hiện đơn và chính sách rõ ràng. Nghiên cứu hỗ trợ cách tiếp cận niềm tin tổng thể, nhưng không xác định mức tăng chuyển đổi do riêng HTTPS.
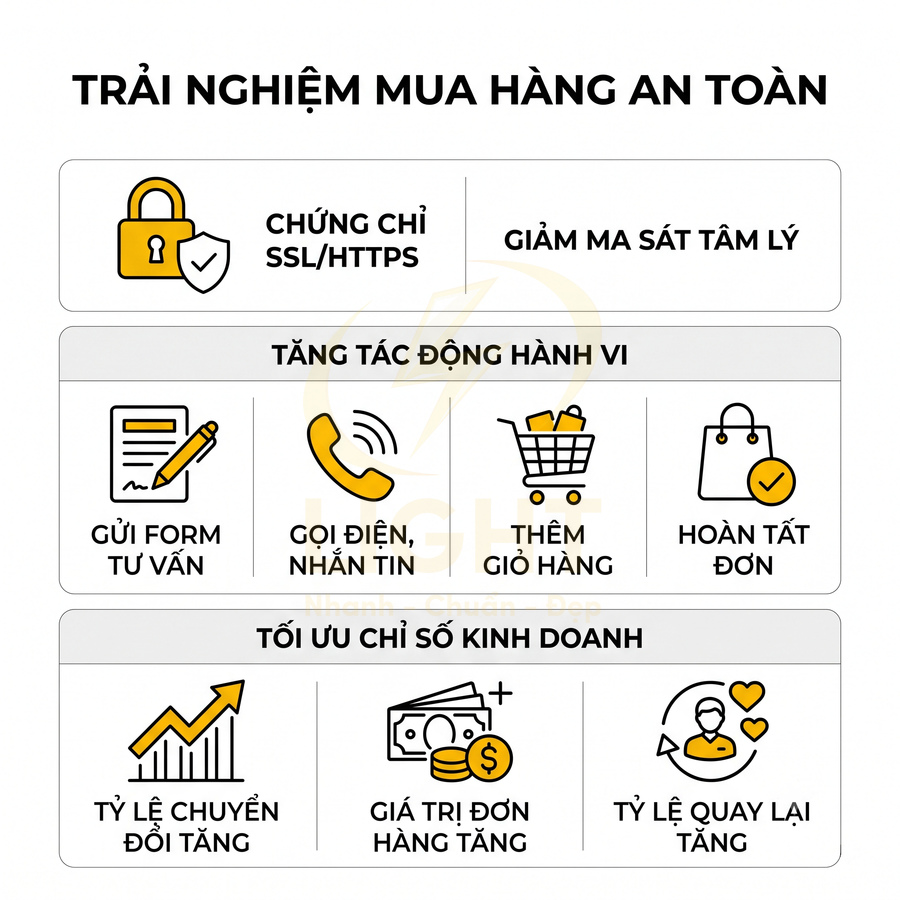
Đối với doanh nghiệp, điều này thể hiện rõ qua các chỉ số kinh doanh và marketing:
- Tỷ lệ chuyển đổi tăng: nhiều phiên truy cập hơn được chuyển thành lead, cuộc gọi, tin nhắn, đơn hàng.
- Giá trị đơn hàng trung bình (AOV) cao hơn: khách sẵn sàng mua thêm sản phẩm bổ sung (upsell, cross-sell) khi họ tin tưởng hệ thống thanh toán.
- Tỷ lệ quay lại mua hàng tốt hơn: trải nghiệm an toàn ở lần mua đầu tạo nền tảng cho lòng trung thành (loyalty) và giới thiệu (referral).
Khi kết hợp SSL với các tính năng marketing như landing page kéo thả, A/B testing, social proof, countdown, ưu đãi cá nhân hóa, website bán hàng có thể tối ưu hiệu quả chuyển đổi trên từng điểm chạm của hành trình khách hàng:
- SSL đảm bảo nền tảng bảo mật và niềm tin cơ bản.
- Landing page kéo thả giúp đội marketing nhanh chóng tạo và chỉnh sửa trang bán hàng mà không phụ thuộc quá nhiều vào lập trình, từ đó thử nghiệm nhiều thông điệp, bố cục.
- A/B testing cho phép so sánh các phiên bản tiêu đề, hình ảnh, CTA, form, nhưng mọi thử nghiệm đều cần diễn ra trên môi trường HTTPS để tránh sai lệch dữ liệu do người dùng rời bỏ vì cảnh báo bảo mật.
- Social proof (review, đánh giá, số lượng khách hàng, logo đối tác) khi đặt trên một trang an toàn sẽ có sức thuyết phục cao hơn, vì khách tin rằng thương hiệu đủ nghiêm túc để đầu tư cả vào bảo mật.
- Countdown, ưu đãi cá nhân hóa (theo hành vi, theo nguồn traffic, theo lịch sử mua hàng) giúp thúc đẩy tính khẩn cấp và sự liên quan, trong khi SSL đảm bảo khách không cảm thấy bị “ép mua” trong một môi trường rủi ro.
Ở góc độ kỹ thuật, việc triển khai SSL đúng cách cho toàn bộ website (không chỉ riêng trang thanh toán) còn giúp:
- Tránh lỗi mixed content khiến trình duyệt vẫn hiển thị cảnh báo dù đã cài chứng chỉ.
- Đảm bảo các script theo dõi (Google Analytics, Facebook Pixel, công cụ heatmap) hoạt động ổn định trên môi trường HTTPS, giúp dữ liệu đo lường chính xác hơn.
- Tận dụng lợi thế SEO nhẹ từ HTTPS, giúp tăng traffic tự nhiên, từ đó khuếch đại hiệu quả chuyển đổi.
SSL cần thiết cho thanh toán online, cổng vận chuyển và tích hợp bên thứ ba
SSL/HTTPS đóng vai trò như lớp nền bảo mật bắt buộc cho toàn bộ hệ sinh thái thanh toán và tích hợp bên thứ ba. Khi website dùng chứng chỉ SSL hợp lệ, dữ liệu nhạy cảm được mã hóa, xác thực đúng danh tính domain và đảm bảo toàn vẹn trên đường truyền, đáp ứng yêu cầu của ngân hàng, cổng thanh toán, ví điện tử, đơn vị vận chuyển, CRM, chatbot, email marketing và công cụ đo lường. Nhờ đó, quy trình thanh toán, trả góp, áp dụng ưu đãi, đồng bộ đơn hàng – khách hàng – vận đơn, tự động hóa marketing và tracking chuyển đổi diễn ra trơn tru, hạn chế lỗi callback, mất session, mixed content hay sai lệch dữ liệu. Ngược lại, thiếu SSL hoặc cấu hình kém sẽ làm tăng rủi ro bảo mật, giảm niềm tin khách hàng và gây thất thoát doanh thu.
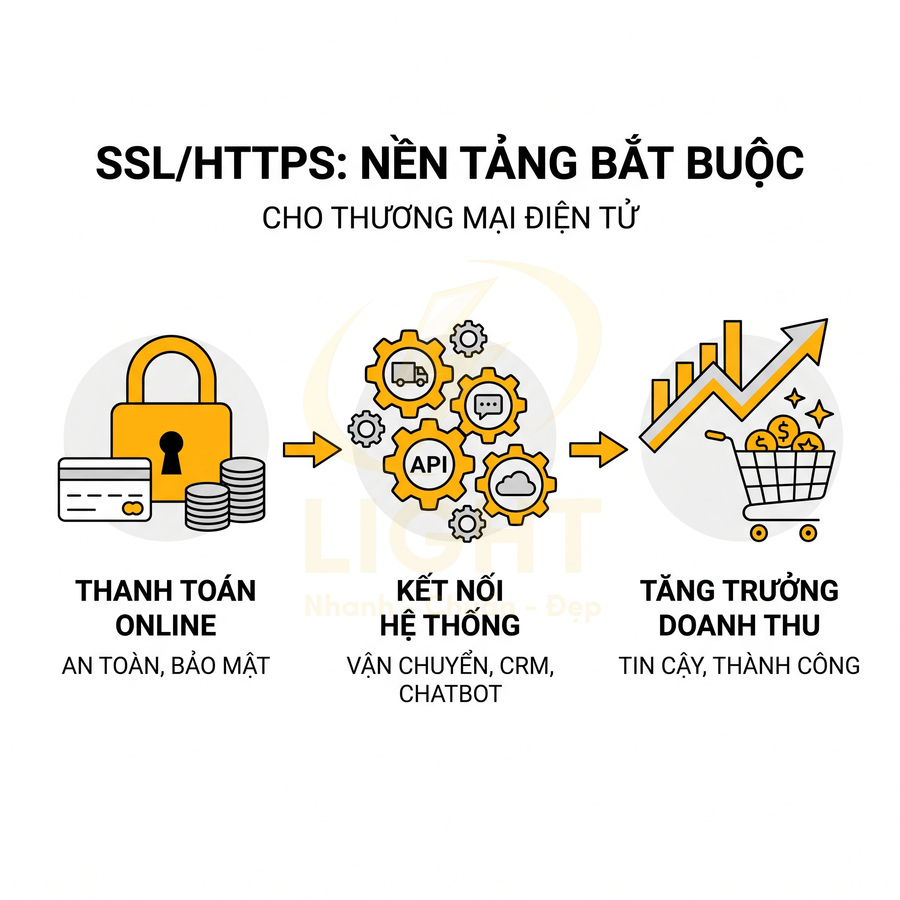
Cổng thanh toán, ví điện tử, ngân hàng và hệ thống trả góp yêu cầu kết nối HTTPS ổn định
Trong hệ sinh thái thanh toán số, hầu hết các đơn vị trung gian như cổng thanh toán, ví điện tử, ngân hàng, hệ thống trả góp, công ty tài chính… đều quy định bắt buộc website tích hợp phải sử dụng HTTPS với chứng chỉ SSL hợp lệ. Đây không chỉ là yêu cầu kỹ thuật đơn thuần mà còn là điều kiện tuân thủ các chuẩn bảo mật như PCI DSS, tiêu chuẩn nội bộ của ngân hàng, cũng như quy định của tổ chức thẻ quốc tế.
Về mặt kỹ thuật, SSL/TLS đảm nhiệm các chức năng quan trọng:
- Mã hóa dữ liệu (Encryption): thông tin thẻ, token thanh toán, mã OTP, thông tin khách hàng… được mã hóa khi truyền qua Internet, giảm nguy cơ bị nghe lén (sniffing) hoặc đánh cắp.
- Xác thực (Authentication): trình duyệt và cổng thanh toán có thể xác minh website là đúng domain đã đăng ký, hạn chế tấn công giả mạo (phishing, man-in-the-middle).
- Toàn vẹn dữ liệu (Integrity): dữ liệu không bị chỉnh sửa trên đường truyền; nếu có can thiệp, kết nối sẽ bị coi là không an toàn và bị trình duyệt/cổng thanh toán từ chối.
Khi website không có SSL, SSL hết hạn, hoặc cấu hình SSL không chuẩn (sai chuỗi chứng chỉ, dùng thuật toán cũ, hỗ trợ giao thức yếu…), các cổng thanh toán có thể:
- Từ chối tích hợp hoặc yêu cầu kiểm tra bảo mật bổ sung: nhiều đơn vị sẽ không cho phép đưa website lên môi trường production nếu không vượt qua bước kiểm tra HTTPS, HSTS, cấu hình TLS tối thiểu.
- Giới hạn một số tính năng thanh toán: có thể chỉ cho phép thanh toán thử nghiệm, không cho phép lưu token thẻ, không cho phép one-click payment, hoặc không cho phép thanh toán trả góp qua thẻ tín dụng.
- Ngắt kết nối khi phát hiện lỗi chứng chỉ: nếu chứng chỉ không tin cậy, bị thu hồi (revoked), hoặc không khớp với domain, hệ thống sẽ chủ động chặn request callback, chặn redirect hoặc trả về lỗi bảo mật.
Ở góc độ trải nghiệm người dùng, trình duyệt hiện đại (Chrome, Firefox, Safari, Edge…) sẽ hiển thị cảnh báo “Not Secure” hoặc popup cảnh báo đỏ khi khách truy cập trang thanh toán không dùng HTTPS hoặc chứng chỉ không hợp lệ. Điều này làm khách hàng:
- Ngần ngại nhập thông tin thẻ, thông tin đăng nhập Internet Banking.
- Dễ thoát trang ngay tại bước thanh toán, làm tăng tỷ lệ bỏ giỏ (cart abandonment).
- Giảm niềm tin vào thương hiệu, đặc biệt với khách hàng mới.
Ngược lại, khi website tích hợp thanh toán qua các cổng uy tín như VNPay, MoMo, ZaloPay, OnePay, Napas, ngân hàng trực tuyến trên nền tảng HTTPS ổn định, khách hàng có cảm giác an toàn hơn vì:
- Trình duyệt hiển thị biểu tượng ổ khóa, không có cảnh báo bảo mật.
- Đường dẫn URL rõ ràng, trùng khớp với thương hiệu và domain đã quen thuộc.
- Quy trình thanh toán mượt, không bị gián đoạn bởi lỗi chứng chỉ hoặc lỗi chuyển hướng.
Điều này tạo nền tảng để doanh nghiệp triển khai các chương trình marketing và bán hàng nâng cao như trả góp 0%, hoàn tiền, voucher thanh toán, ưu đãi theo ngân hàng, ưu đãi theo loại thẻ. Các chương trình này thường yêu cầu tích hợp sâu với hệ thống của ngân hàng hoặc cổng thanh toán (kiểm tra BIN thẻ, phân loại ngân hàng phát hành, áp dụng mã khuyến mãi theo từng nhóm khách hàng). Nếu kết nối HTTPS không ổn định, các API kiểm tra điều kiện ưu đãi có thể trả lỗi, khiến khách không áp dụng được khuyến mãi, làm giảm hiệu quả chiến dịch.
Ở mức độ vận hành, SSL ổn định còn giúp:
- Giảm số lượng ticket hỗ trợ liên quan đến lỗi thanh toán, lỗi không nhận được thông báo đơn hàng.
- Giảm rủi ro tranh chấp (chargeback) do khách hàng nghi ngờ giao dịch bị can thiệp.
- Đáp ứng yêu cầu kiểm toán bảo mật định kỳ từ ngân hàng, đối tác tài chính.
API vận chuyển, CRM, chatbot, email marketing và công cụ đo lường cần môi trường bảo mật
Website bán hàng hiện đại hoạt động như một “hub” kết nối với nhiều hệ thống bên ngoài thông qua API. Các kết nối này thường xuyên trao đổi dữ liệu nhạy cảm: thông tin khách hàng, địa chỉ giao hàng, lịch sử mua hàng, hành vi truy cập, dữ liệu chiến dịch quảng cáo… Vì vậy, phần lớn nhà cung cấp dịch vụ đều yêu cầu kết nối qua HTTPS để đảm bảo an toàn. Georgiev và cộng sự (2012), trong The Most Dangerous Code in the World: Validating SSL Certificates in Non-Browser Software, phát hiện lỗi xác thực chứng chỉ trong nhiều phần mềm, bao gồm bộ công cụ kết nối thanh toán và giỏ hàng được khảo sát lúc đó. Các kết nối sử dụng SSL vẫn có thể bị tấn công trung gian khi phần mềm không kiểm tra đúng chứng chỉ máy chủ. Địa chỉ API bắt đầu bằng HTTPS chưa đủ chứng minh kết nối được xác thực an toàn. Với tích hợp bán hàng, nguyên tắc áp dụng là duy trì kiểm tra chứng chỉ và tên máy chủ, tránh tắt xác thực chỉ để xử lý nhanh lỗi kết nối.
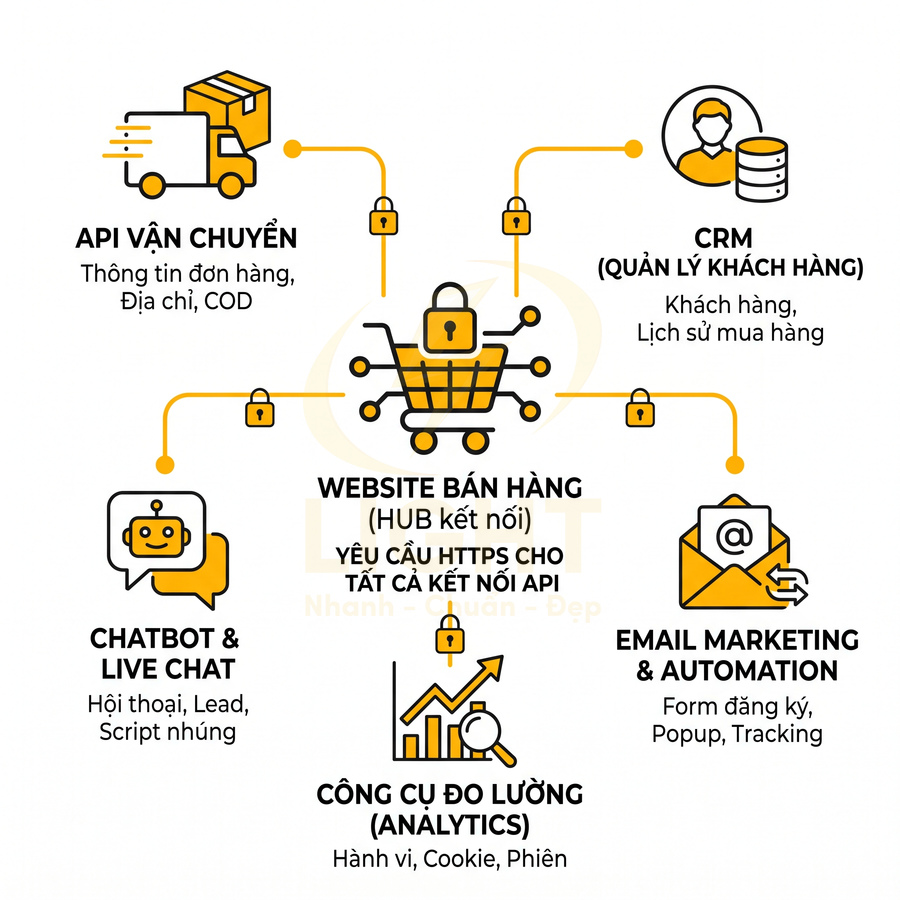
Với API vận chuyển (đơn vị giao hàng, fulfillment, kho vận), website cần:
- Gửi thông tin đơn hàng: tên, số điện thoại, địa chỉ, giá trị đơn, COD…
- Nhận lại mã vận đơn, trạng thái giao hàng, phí ship thực tế.
Nếu không dùng HTTPS, dữ liệu này có thể bị chặn bắt, chỉnh sửa (ví dụ thay đổi địa chỉ nhận hàng, thay đổi giá trị COD), gây thiệt hại trực tiếp. Do đó, nhiều đơn vị vận chuyển chỉ cho phép gọi API từ domain có SSL hợp lệ, thậm chí kiểm tra cả SNI và chuỗi chứng chỉ.
Với CRM, hệ thống thường lưu trữ:
- Thông tin định danh khách hàng (họ tên, email, số điện thoại).
- Lịch sử tương tác: cuộc gọi, email, chat, lịch sử mua hàng, khiếu nại.
- Phân khúc, điểm số lead, hành vi trên website.
Khi website gửi dữ liệu sang CRM qua HTTP không mã hóa, nguy cơ rò rỉ dữ liệu cá nhân (PII) là rất lớn. Nhiều nền tảng CRM quốc tế áp dụng chính sách bảo mật nghiêm ngặt, từ chối nhận request từ nguồn không dùng HTTPS hoặc đánh dấu kết nối là không tin cậy, hạn chế một số tính năng đồng bộ thời gian thực.
Với chatbot và các nền tảng live chat, việc tích hợp thường thông qua script nhúng hoặc webhook. Nếu website không dùng HTTPS:
- Trình duyệt có thể chặn script của chatbot do mixed content, làm chatbot không hiển thị hoặc hiển thị không đầy đủ.
- Webhook gửi dữ liệu hội thoại, thông tin lead về hệ thống CRM/marketing automation có thể bị từ chối vì không đáp ứng yêu cầu bảo mật.
Trong email marketing, các nền tảng như ESP, automation platform thường:
- Nhúng form đăng ký, popup thu thập email, form khảo sát trên website.
- Gắn tracking pixel để đo lường hành vi sau khi khách click từ email về website.
Nếu website không có SSL hoặc cấu hình không chuẩn, form có thể bị trình duyệt cảnh báo là không an toàn, làm giảm tỷ lệ đăng ký. Đồng thời, tracking pixel có thể bị chặn, khiến dữ liệu mở email, click, chuyển đổi không chính xác, ảnh hưởng đến khả năng tối ưu workflow automation.
Với công cụ đo lường như Google Analytics, Facebook Pixel, Tag Manager, các vấn đề thường gặp khi website không dùng HTTPS gồm:
- Trình duyệt chặn một phần hoặc toàn bộ script vì nội dung không an toàn.
- Cookie theo dõi (như ga, fbp) bị giới hạn hoặc không được set đúng do chính sách bảo mật mới (SameSite, Secure flag).
- Dữ liệu phiên (session) bị phân mảnh khi người dùng chuyển giữa HTTP và HTTPS, làm sai lệch số phiên, thời gian trên trang, tỷ lệ chuyển đổi.
Khi các API và công cụ này hoạt động không ổn định, hệ quả là:
- Đồng bộ đơn hàng, khách hàng, trạng thái giao hàng bị trễ hoặc sai lệch.
- Automation marketing (gửi email, SMS, push notification) không kích hoạt đúng thời điểm.
- Dữ liệu báo cáo marketing không phản ánh chính xác hiệu quả từng kênh, từng chiến dịch.
Doanh nghiệp buộc phải xử lý thủ công: xuất–nhập file Excel, cập nhật trạng thái đơn hàng bằng tay, đối soát dữ liệu từ nhiều nguồn. Cách làm này không chỉ tốn thời gian, dễ sai sót mà còn làm mất lợi thế của việc tự động hóa marketing và vận hành.
Website thiếu SSL dễ lỗi khi tích hợp giỏ hàng, thanh toán, đơn hàng và tracking chuyển đổi
Khi website không dùng HTTPS, hoặc dùng nhưng cấu hình không chuẩn, chuỗi trải nghiệm từ lúc khách thêm sản phẩm vào giỏ đến khi hoàn tất thanh toán và ghi nhận chuyển đổi rất dễ bị “đứt gãy”. Các lỗi thường gặp không chỉ là lỗi hiển thị mà còn là lỗi logic, ảnh hưởng trực tiếp đến doanh thu và dữ liệu marketing.
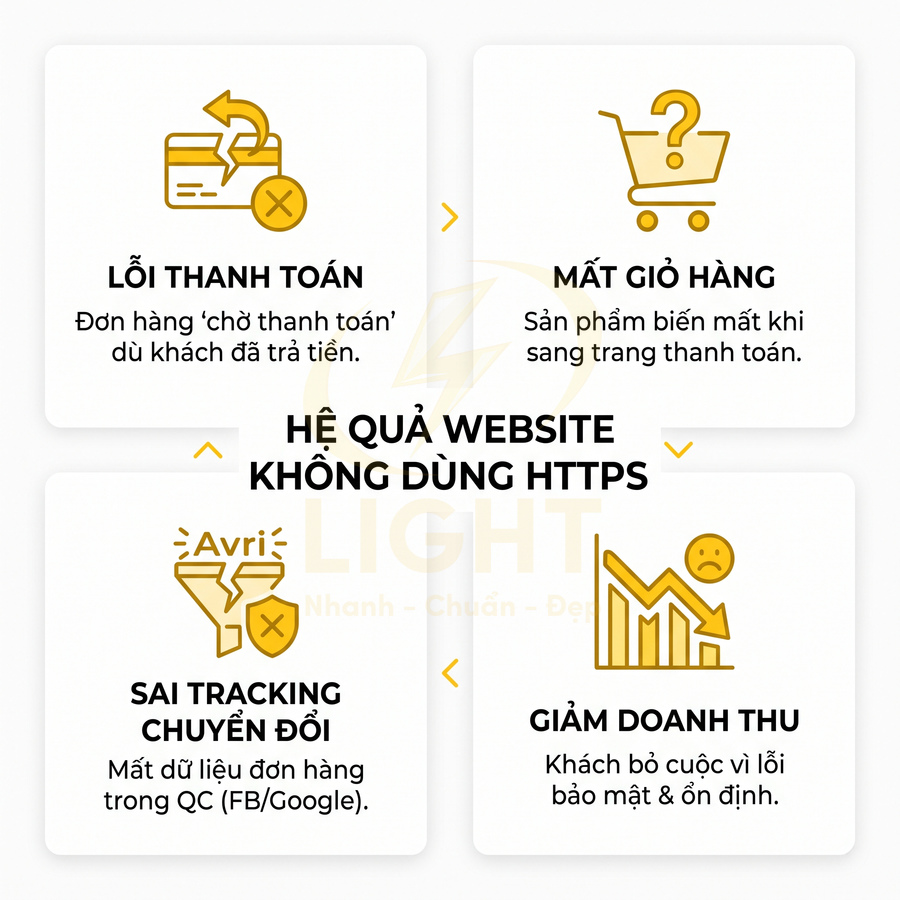
Lỗi callback từ cổng thanh toán là một trong những vấn đề phổ biến. Quy trình chuẩn thường gồm:
- Khách đặt hàng trên website, hệ thống tạo mã đơn hàng và chuyển khách sang cổng thanh toán.
- Sau khi thanh toán thành công hoặc thất bại, cổng thanh toán gửi callback (server-to-server) về URL đã đăng ký để cập nhật trạng thái đơn.
- Website xử lý callback, xác thực chữ ký (signature), cập nhật trạng thái đơn hàng và hiển thị kết quả cho khách.
Nếu URL callback không dùng HTTPS, hoặc chứng chỉ SSL không hợp lệ, cổng thanh toán có thể:
- Không gửi callback, hoặc gửi nhưng bị hệ thống bảo mật chặn.
- Gửi nhưng website không nhận được do lỗi SSL handshake, lỗi certificate chain.
Kết quả là đơn hàng đã thanh toán nhưng vẫn ở trạng thái “chờ thanh toán” trong hệ thống, gây nhầm lẫn cho cả khách hàng và bộ phận chăm sóc khách hàng. Doanh nghiệp phải kiểm tra thủ công trên cổng thanh toán hoặc sao kê ngân hàng để xác nhận.
Lỗi tracking chuyển đổi cũng rất thường gặp khi website có nội dung hỗn hợp (mixed content) giữa HTTP và HTTPS. Một số biểu hiện:
- Script tracking (Facebook Pixel, Google Ads conversion, TikTok Pixel…) bị trình duyệt chặn vì được load từ nguồn không an toàn.
- Trang cảm ơn (thank-you page) sau thanh toán không gửi được sự kiện chuyển đổi do lỗi bảo mật.
- Cookie hoặc localStorage dùng để lưu thông tin phiên quảng cáo không được ghi nhận đầy đủ khi chuyển từ HTTP sang HTTPS.
Điều này dẫn đến tình trạng số đơn hàng thực tế trong hệ thống bán hàng khác xa với số đơn hàng ghi nhận trong nền tảng quảng cáo. Các chiến dịch có thể đang hiệu quả nhưng bị đánh giá là kém hiệu quả do thiếu dữ liệu chuyển đổi, khiến việc tối ưu ngân sách, tối ưu tệp đối tượng (lookalike, remarketing) trở nên khó khăn.
Lỗi giỏ hàng và session xảy ra khi người dùng di chuyển giữa các trang HTTP và HTTPS trong cùng một phiên truy cập. Một số hệ thống:
- Lưu thông tin giỏ hàng trong session gắn với domain và giao thức.
- Thiết lập cookie chỉ hợp lệ trên HTTPS (Secure flag), trong khi một số trang vẫn chạy HTTP.
Khi đó, khách có thể gặp các hiện tượng:
- Sản phẩm trong giỏ bị mất khi chuyển sang bước thanh toán.
- Giỏ hàng hiển thị số lượng khác nhau giữa các trang.
- Khách bị đăng xuất đột ngột khi chuyển từ trang sản phẩm sang trang thanh toán.
Những lỗi này không chỉ gây khó chịu mà còn làm giảm mạnh tỷ lệ hoàn tất đơn hàng. Nhiều khách sẽ bỏ cuộc khi phải thêm lại sản phẩm hoặc không tin tưởng vào độ ổn định của website.
Về mặt kỹ thuật, một cấu hình SSL ổn định và đúng chuẩn cần:
- Sử dụng chứng chỉ từ nhà cung cấp uy tín, được các trình duyệt tin cậy.
- Cài đặt đầy đủ intermediate certificate để tránh lỗi “incomplete chain”.
- Buộc chuyển hướng toàn bộ traffic sang HTTPS (301 redirect), tránh tồn tại song song HTTP và HTTPS.
- Tắt các giao thức, thuật toán mã hóa lỗi thời (SSLv3, TLS 1.0, cipher yếu).
Khi đó, toàn bộ luồng giỏ hàng, thanh toán, đơn hàng và tracking chuyển đổi sẽ hoạt động đồng bộ trên nền tảng bảo mật thống nhất. Dữ liệu đơn hàng, doanh thu, chi phí quảng cáo, hiệu quả chiến dịch được ghi nhận chính xác hơn, giúp đội marketing và vận hành có cơ sở tin cậy để ra quyết định, tối ưu ngân sách và mở rộng quy mô.
Các loại SSL phù hợp với website bán hàng theo quy mô vận hành
Đối với website bán hàng, lựa chọn SSL nên dựa trên quy mô vận hành và mức độ cần xây dựng uy tín thương hiệu. Với shop nhỏ, landing page hoặc website cá nhân, SSL DV là lựa chọn hợp lý vì chỉ cần xác minh tên miền, cấp phát nhanh, chi phí thấp nhưng vẫn đảm bảo mã hóa TLS và hiển thị HTTPS, ổ khóa an toàn. Khi doanh nghiệp đã phát triển, có pháp nhân rõ ràng, cần tăng độ tin cậy với khách hàng và đối tác, SSL OV giúp hiển thị tên tổ chức trong chứng chỉ, hỗ trợ tuân thủ tiêu chuẩn bảo mật và giảm rủi ro giả mạo. Với hệ thống nhiều subdomain cho blog, đại lý, landing page, SSL Wildcard cho phép bảo vệ đồng bộ toàn bộ subdomain cấp 1, đơn giản hóa quản lý, gia hạn và tối ưu chi phí dài hạn.
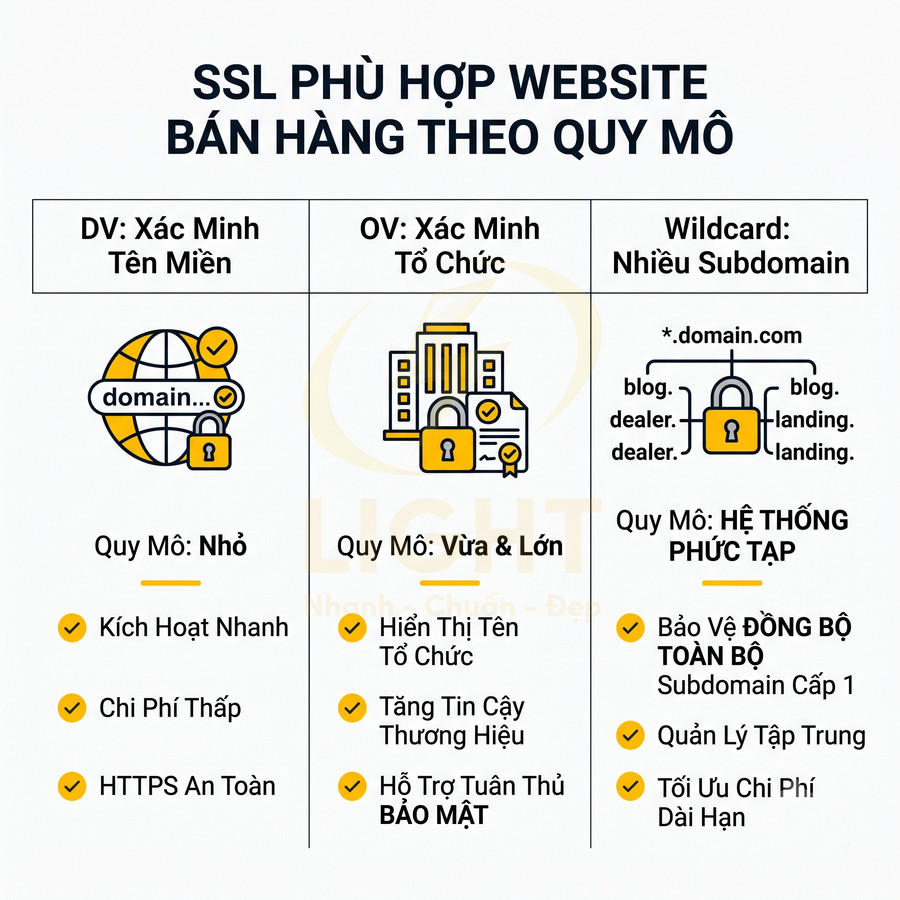
SSL DV phù hợp website bán hàng nhỏ cần xác minh tên miền và kích hoạt HTTPS nhanh
SSL DV (Domain Validation) là chứng chỉ SSL chỉ tập trung vào việc xác minh quyền kiểm soát tên miền (domain control validation). Nhà cung cấp chứng chỉ (CA) sẽ kiểm tra xem chủ thể yêu cầu chứng chỉ có thực sự quản lý tên miền đó hay không, thông qua các phương thức như:
- Xác minh qua email gửi đến các địa chỉ chuẩn như admin@domain.com, webmaster@domain.com.
- Xác minh qua bản ghi DNS (TXT hoặc CNAME) được thêm vào hệ thống DNS của tên miền.
- Xác minh qua file đặt trên webserver (HTTP/HTTPS file-based validation).
SSL DV không yêu cầu cung cấp giấy phép kinh doanh, mã số thuế hay các giấy tờ pháp lý khác. Vì vậy, quy trình cấp phát rất nhanh, gần như tự động, phù hợp cho:
- Các shop online nhỏ, mới khởi nghiệp, cần đưa website vào vận hành sớm.
- Website bán hàng cá nhân, freelancer, hộ kinh doanh không có nhiều giấy tờ pháp lý phức tạp.
- Landing page bán hàng cho từng chiến dịch quảng cáo, thường xuyên tạo mới và thay đổi.
Ưu điểm chuyên môn của SSL DV:
- Kích hoạt nhanh: do chỉ xác minh quyền sở hữu tên miền, thời gian cấp phát thường từ vài phút đến vài giờ, rất phù hợp với mô hình triển khai nhanh (agile marketing, A/B testing landing page).
- Chi phí thấp: nhiều nhà cung cấp hỗ trợ SSL DV với mức giá rất rẻ, thậm chí có thể dùng SSL miễn phí (ví dụ Let’s Encrypt) cho các website nhỏ, giúp tối ưu chi phí vận hành.
- Cung cấp đầy đủ cơ chế mã hóa TLS giữa trình duyệt và máy chủ, giúp trình duyệt hiển thị HTTPS và biểu tượng ổ khóa, loại bỏ cảnh báo “Không bảo mật” khi khách hàng nhập thông tin.
Về mặt kỹ thuật, SSL DV sử dụng cùng các chuẩn mã hóa như các loại SSL khác (TLS 1.2, TLS 1.3, RSA/ECDSA, AES, v.v.), nên mức độ bảo mật dữ liệu trên đường truyền là tương đương. Điểm khác biệt nằm ở mức độ xác thực danh tính, chứ không phải ở độ mạnh của thuật toán mã hóa. Aas và cộng sự (2019), trong Let’s Encrypt: An Automated Certificate Authority to Encrypt the Entire Web, mô tả hệ thống cấp chứng chỉ miễn phí và giao thức ACME để tự động hóa tương tác giữa máy chủ với tổ chức chứng thực. Đến tháng 1/2019, hệ thống đã cấp hơn 538 triệu chứng chỉ cho 223 triệu tên miền. Miễn phí là đặc điểm của mô hình cung cấp, không phải bằng chứng về mã hóa yếu hơn. Áp dụng vào website bán hàng, việc lựa chọn chứng chỉ cần gắn với yêu cầu xác minh danh tính và khả năng vận hành cấp phát, gia hạn, thay vì chỉ so sánh mức giá.
Đối với website bán hàng nhỏ, mục tiêu chính là bảo mật kết nối, tạo niềm tin cơ bản, tránh cảnh báo trình duyệt và đáp ứng yêu cầu tối thiểu của các cổng thanh toán phổ biến. SSL DV đáp ứng tốt các yêu cầu này, cho phép chủ shop:
- Tập trung nguồn lực vào nội dung sản phẩm, hình ảnh, video, tối ưu UX/UI.
- Đầu tư ngân sách cho quảng cáo, SEO, social media thay vì chi phí chứng chỉ phức tạp.
- Dễ dàng tự động hóa việc gia hạn (auto-renew) thông qua script hoặc tích hợp với hosting, giảm rủi ro hết hạn chứng chỉ gây gián đoạn bán hàng.
Trong giai đoạn đầu, khi lưu lượng truy cập chưa quá lớn và thương hiệu chưa cần mức độ xác thực cao, việc triển khai SSL DV là bước đi hợp lý, đảm bảo cân bằng giữa bảo mật, chi phí và tốc độ triển khai.
SSL OV phù hợp doanh nghiệp cần xác minh tổ chức để tăng độ tin cậy thương hiệu
SSL OV (Organization Validation) là chứng chỉ SSL yêu cầu xác minh danh tính tổ chức sở hữu tên miền. Ngoài việc xác minh quyền kiểm soát domain, CA còn kiểm tra:
- Tên pháp lý đầy đủ của doanh nghiệp, tổ chức.
- Địa chỉ trụ sở, quốc gia, khu vực hoạt động.
- Số điện thoại liên hệ, có thể được gọi để xác minh.
- Giấy phép kinh doanh, mã số thuế hoặc các tài liệu pháp lý tương đương.
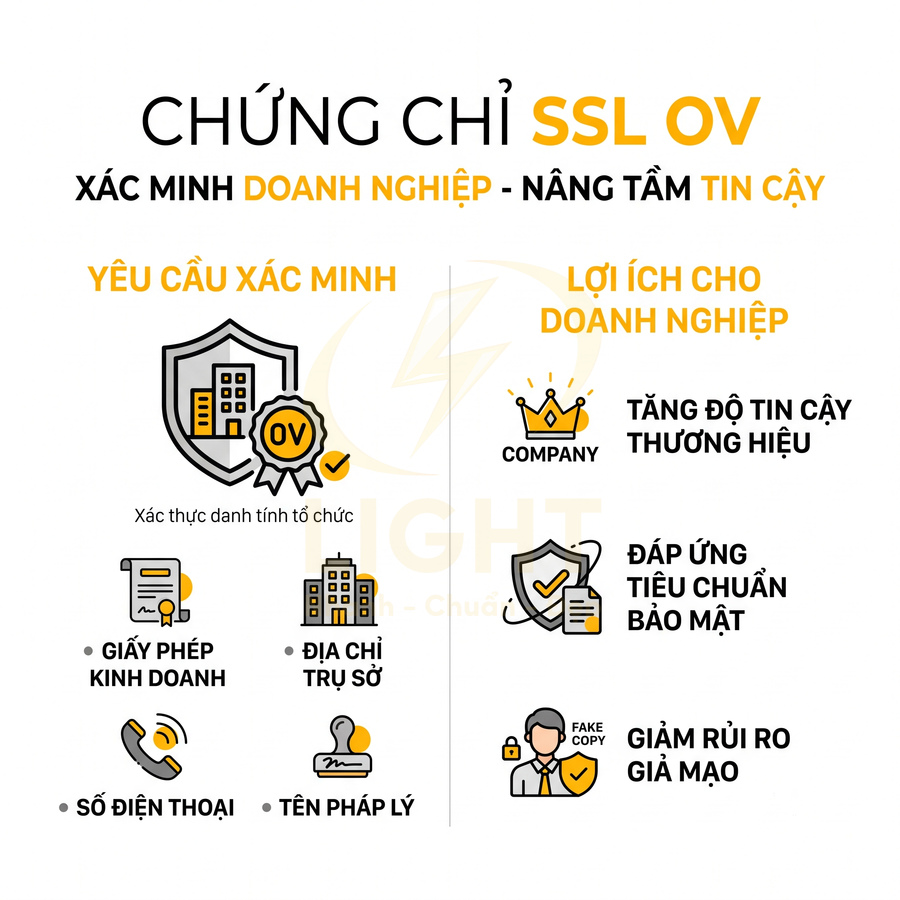
Các thông tin này sau đó được ghi nhận trong chứng chỉ. Khi người dùng hoặc bộ phận IT của đối tác kiểm tra chi tiết chứng chỉ (certificate details) trên trình duyệt hoặc qua công cụ chuyên dụng, họ có thể thấy tên tổ chức đứng tên chứng chỉ, giúp xác thực rằng website thuộc về một doanh nghiệp có thật.
SSL OV phù hợp với:
- Doanh nghiệp vừa và lớn, có thương hiệu trên thị trường, cần bảo vệ uy tín và hình ảnh.
- Website bán hàng B2B, cung cấp dịch vụ giá trị cao, hợp đồng dài hạn, nơi khách hàng thường có bộ phận kỹ thuật kiểm tra bảo mật trước khi hợp tác.
- Các hệ thống có nhiều người dùng, nhiều phân hệ (portal khách hàng, portal đối tác, khu vực đại lý, hệ thống nội bộ) cần một mức độ tin cậy cao hơn SSL DV.
Lợi ích chuyên sâu của SSL OV:
- Tăng độ tin cậy thương hiệu: khi kiểm tra chứng chỉ, khách hàng và đối tác thấy rõ tên doanh nghiệp, giúp giảm nguy cơ bị giả mạo (phishing) bằng các domain tương tự.
- Phù hợp với yêu cầu bảo mật của đối tác, ngân hàng, cổng thanh toán, đặc biệt trong các ngành tài chính, bảo hiểm, SaaS B2B, nơi việc tuân thủ tiêu chuẩn bảo mật là điều kiện tiên quyết.
- Thể hiện doanh nghiệp đầu tư nghiêm túc vào hạ tầng bảo mật, hỗ trợ tuân thủ các tiêu chuẩn như PCI DSS (đối với đơn vị xử lý thanh toán), ISO 27001, hoặc các chính sách bảo mật nội bộ.
Về mặt triển khai, SSL OV thường đi kèm với:
- Quy trình cấp phát lâu hơn SSL DV (thường từ vài giờ đến vài ngày) do cần xác minh giấy tờ.
- Yêu cầu phối hợp giữa bộ phận kỹ thuật và bộ phận pháp lý/kế toán để cung cấp hồ sơ.
- Chi phí cao hơn SSL DV, nhưng đổi lại là mức độ xác thực và uy tín cao hơn.
Trong các chiến dịch marketing nhắm vào khách hàng doanh nghiệp, khách hàng cao cấp, hoặc khi website đóng vai trò là cổng giao dịch chính thức giữa doanh nghiệp và đối tác, việc sử dụng SSL OV giúp:
- Tăng tỷ lệ chấp nhận hợp đồng, đặc biệt khi đối tác có quy trình đánh giá rủi ro bảo mật.
- Giảm băn khoăn của khách hàng khi phải cung cấp thông tin nhạy cảm (hồ sơ doanh nghiệp, thông tin thanh toán, tài liệu hợp đồng điện tử).
- Hỗ trợ đội ngũ sales và account manager trong việc chứng minh mức độ chuyên nghiệp và cam kết bảo mật của doanh nghiệp.
Đối với các hệ thống bán hàng đa kênh, có tích hợp với CRM, ERP, cổng thanh toán, cổng đối tác, việc chuẩn hóa toàn bộ các domain quan trọng bằng SSL OV còn giúp bộ phận IT dễ dàng quản lý chứng chỉ, kiểm soát rủi ro và đáp ứng yêu cầu kiểm toán định kỳ.
SSL Wildcard phù hợp website có nhiều subdomain cho blog, landing page, đại lý hoặc khu vực bán hàng
SSL Wildcard là loại chứng chỉ cho phép bảo vệ một tên miền chính và tất cả các subdomain cấp 1 của nó. Ví dụ, với chứng chỉ cho *.example.com, các subdomain như shop.example.com, blog.example.com, landing.example.com, dealer.example.com đều được bảo vệ trong cùng một chứng chỉ.
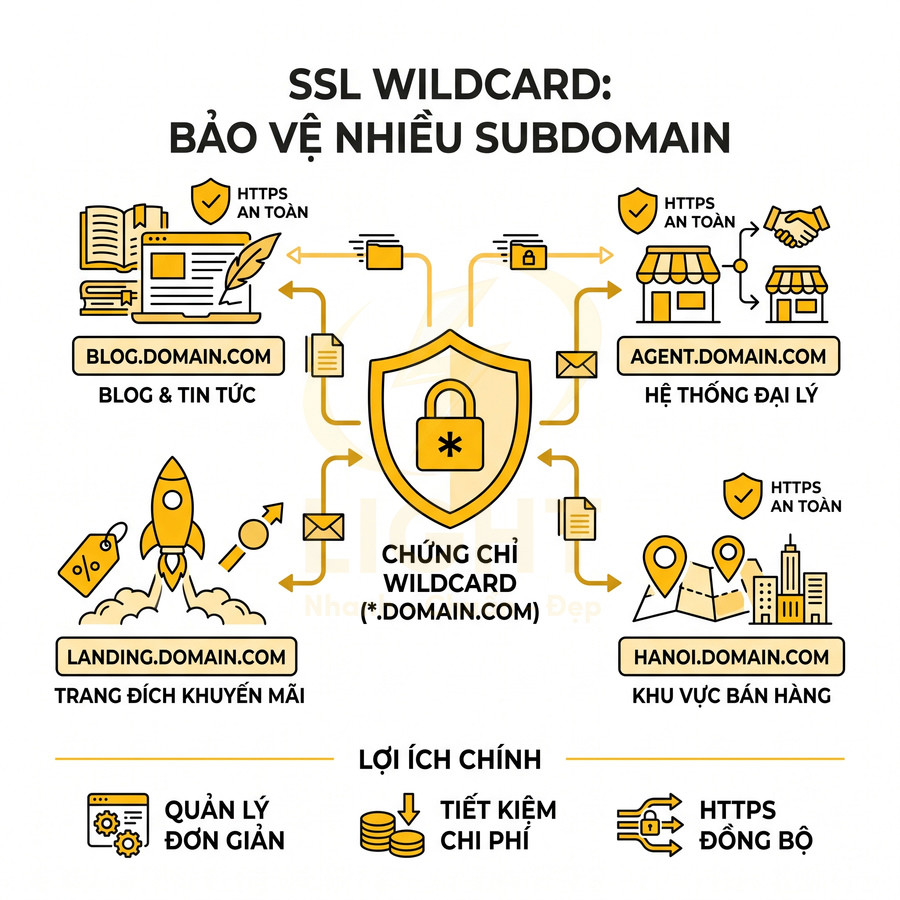
Đây là lựa chọn tối ưu cho các hệ thống bán hàng có cấu trúc phức tạp, trong đó mỗi chức năng hoặc mỗi nhóm khách hàng được tách thành một subdomain riêng:
- Nhiều subdomain cho đại lý, chi nhánh, khu vực (ví dụ: hanoi.example.com, danang.example.com, agent01.example.com).
- Nhiều landing page chuyên biệt cho từng chiến dịch marketing, mỗi chiến dịch một subdomain riêng để dễ tracking và tối ưu (ví dụ: sale-tet.example.com, blackfriday.example.com).
- Hệ thống blog, tài liệu, trung tâm hỗ trợ tách riêng subdomain như blog.example.com, support.example.com, docs.example.com.
Lợi ích chuyên môn của SSL Wildcard:
- Quản lý tập trung: chỉ cần một chứng chỉ duy nhất cho toàn bộ subdomain cấp 1, không phải mua và theo dõi hàng chục chứng chỉ riêng lẻ.
- Giảm chi phí và công sức gia hạn, cài đặt, cấu hình: mỗi kỳ gia hạn chỉ thao tác với một chứng chỉ, giảm nguy cơ quên gia hạn một subdomain nào đó dẫn đến lỗi bảo mật.
- Đảm bảo toàn bộ hệ thống bán hàng đa kênh đều có HTTPS đồng bộ, giúp trải nghiệm người dùng liền mạch khi di chuyển giữa các subdomain.
Về mặt kỹ thuật, SSL Wildcard có thể là DV hoặc OV tùy nhà cung cấp và nhu cầu doanh nghiệp. Khi triển khai, cần lưu ý:
- Wildcard chỉ bảo vệ subdomain cấp 1 (ví dụ: shop.example.com), không bảo vệ subdomain lồng nhau như a.shop.example.com.
- Private key của chứng chỉ Wildcard thường được dùng trên nhiều máy chủ (web server, load balancer, reverse proxy), vì vậy cần quản lý chặt chẽ để tránh rò rỉ.
- Khi có sự cố với chứng chỉ (bị lộ khóa, cần thu hồi), toàn bộ subdomain sử dụng chứng chỉ đó đều bị ảnh hưởng, nên cần quy trình quản trị và giám sát nghiêm ngặt.
Đối với doanh nghiệp đang mở rộng hệ thống marketing online, triển khai nhiều landing page kéo thả, nhiều microsite cho chiến dịch, hoặc xây dựng mạng lưới đại lý, chi nhánh trên cùng một domain, SSL Wildcard giúp:
- Rút ngắn thời gian đưa subdomain mới vào hoạt động: chỉ cần tạo DNS và cấu hình web, không phải xin chứng chỉ mới.
- Giữ trải nghiệm người dùng nhất quán: mọi điểm chạm đều có HTTPS, không xuất hiện cảnh báo “Không an toàn” gây mất niềm tin.
- Tối ưu chi phí dài hạn: thay vì mua nhiều chứng chỉ đơn lẻ, một chứng chỉ Wildcard chất lượng cao có thể bao phủ toàn bộ hệ thống.
Khi kết hợp chiến lược phân tách chức năng theo subdomain (blog, landing, đại lý, khu vực bán hàng) với SSL Wildcard, bộ phận kỹ thuật có thể xây dựng kiến trúc linh hoạt, dễ mở rộng, trong khi bộ phận marketing và kinh doanh yên tâm triển khai chiến dịch mà không phải lo lắng về rào cản kỹ thuật liên quan đến chứng chỉ SSL.
Cài SSL đúng kỹ thuật để tránh lỗi SEO toàn trang
Cài SSL đúng kỹ thuật là bước chuyển đổi hạ tầng quan trọng, tác động trực tiếp đến cả hiệu suất crawl lẫn tín hiệu xếp hạng. Mục tiêu cốt lõi là hợp nhất toàn bộ biến thể URL về một phiên bản HTTPS chuẩn, loại bỏ hoàn toàn HTTP khỏi luồng truy cập thực tế và khỏi mọi tham chiếu trong mã nguồn. Khi đó, bot tìm kiếm chỉ nhìn thấy một cấu trúc URL thống nhất, không bị phân tán bởi www/non-www, HTTP/HTTPS hay chuỗi redirect phức tạp.
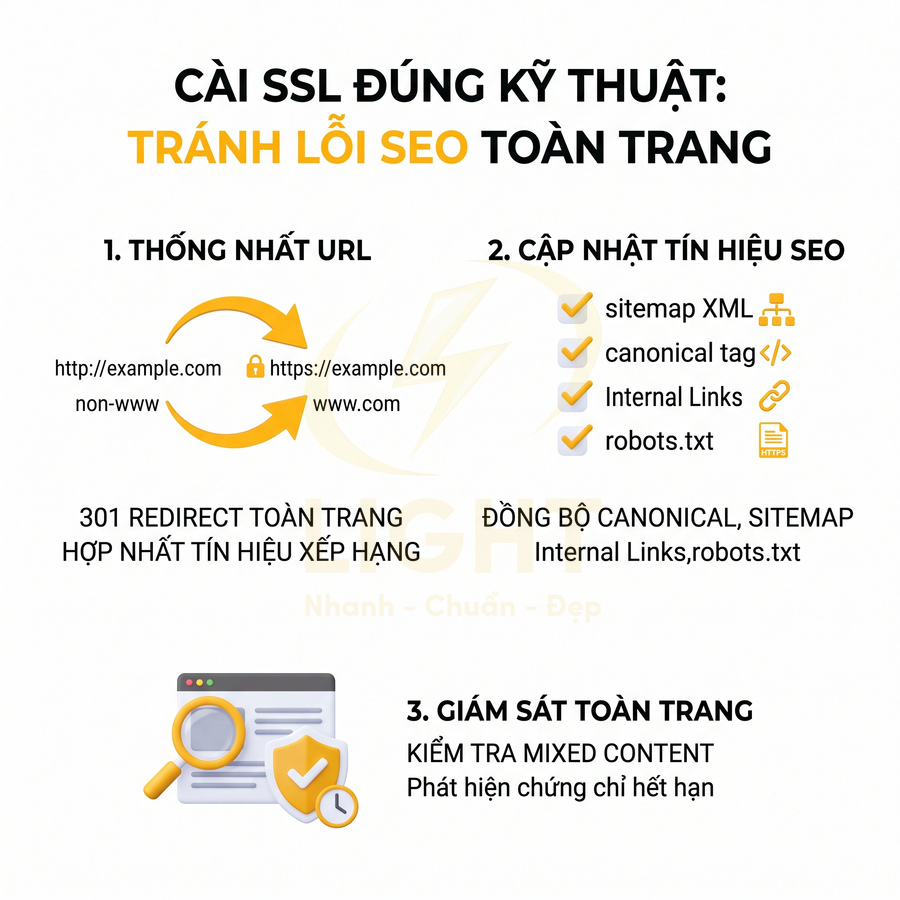
Để đạt được trạng thái tối ưu, cần kết hợp chặt chẽ giữa cấu hình server (301 redirect một bước, chuẩn hóa host), chuẩn hóa tín hiệu SEO (canonical, sitemap, internal link, schema) và quy trình giám sát liên tục (mixed content, chứng chỉ, lỗi index). Cách tiếp cận này giúp giữ trọn sức mạnh backlink, ổn định thứ hạng và đảm bảo trải nghiệm người dùng an toàn, mượt mà.
Chuyển hướng 301 toàn bộ HTTP sang HTTPS và thống nhất www hoặc non-www
Sau khi cài SSL, bước quan trọng không chỉ là “bật HTTPS” mà là thiết kế lại toàn bộ chiến lược URL ở tầng server. Về mặt kỹ thuật, cần đảm bảo mọi request đến phiên bản HTTP hoặc phiên bản sai chuẩn (www/non-www không đúng lựa chọn) đều được chuyển hướng bằng 301 redirect sang đúng một phiên bản duy nhất. Điều này giúp hợp nhất tín hiệu xếp hạng, tránh phân mảnh dữ liệu crawl, index và backlink.
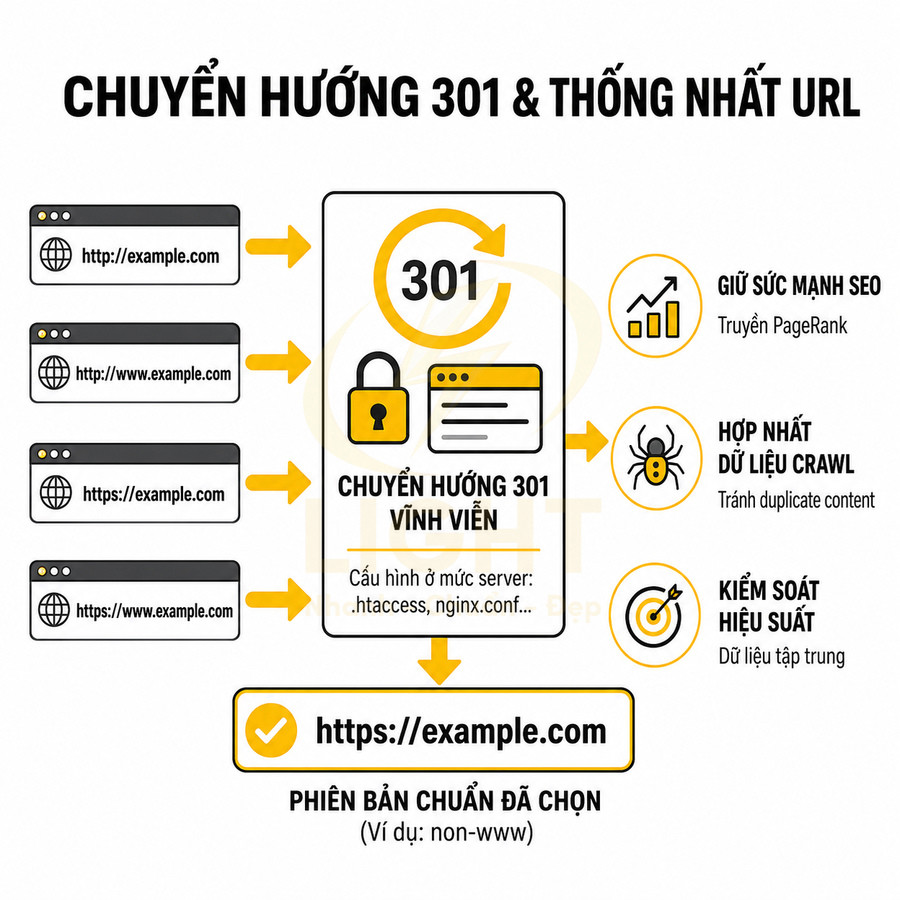
Về mặt SEO, Google coi mỗi biến thể URL là một thực thể riêng: HTTP vs HTTPS, www vs non-www, có hoặc không có slash cuối, có hoặc không có tham số. Nếu không chuẩn hóa, bot có thể index song song nhiều phiên bản, dẫn đến:
- Duplicate content ở cấp độ URL: cùng một nội dung nhưng nhiều URL khác nhau, làm loãng tín hiệu xếp hạng.
- Chia nhỏ PageRank và anchor text: backlink trỏ về nhiều phiên bản, mỗi phiên bản nhận một phần sức mạnh thay vì dồn vào một URL chuẩn.
- Khó kiểm soát dữ liệu trong Search Console: dữ liệu impression, click, CTR bị phân tán, khó phân tích hiệu suất thực.
Về mặt triển khai, cần xác định rõ “canonical host” trước khi cấu hình:
- Nếu chọn non-www, mọi request đến http://example.com, http://www.example.com, https://www.example.com đều phải chuyển về https://example.com.
- Nếu chọn www, mọi request đến http://example.com, http://www.example.com, https://example.com đều phải chuyển về https://www.example.com.
Ở tầng server (Apache, Nginx, LiteSpeed…), nên cấu hình chuyển hướng một bước duy nhất, tránh tạo chuỗi chuyển hướng (redirect chain). Ví dụ, không nên để:
- http://example.com → https://example.com → https://www.example.com
mà cần chuyển thẳng:
- http://example.com → https://www.example.com
Bảng so sánh các kiểu URL cần chuẩn hóa:
| Phiên bản URL | Trạng thái khuyến nghị | Ghi chú kỹ thuật |
|---|---|---|
| http://example.com | Chuyển hướng 301 | Chuyển sang https://example.com hoặc https://www.example.com |
| http://www.example.com | Chuyển hướng 301 | Thống nhất theo phiên bản chuẩn đã chọn |
| https://example.com | Giữ làm chuẩn (nếu chọn non-www) | Cập nhật canonical, sitemap, internal link trỏ về phiên bản này |
| https://www.example.com | Giữ làm chuẩn (nếu chọn www) | Không để tồn tại song song cả www và non-www |
Về mặt tín hiệu SEO, chuyển hướng 301 đúng kỹ thuật giúp:
- Giữ lại sức mạnh backlink: 301 truyền phần lớn PageRank và anchor text từ URL cũ sang URL mới, hạn chế mất mát giá trị liên kết khi chuyển sang HTTPS.
- Ổn định thứ hạng trong giai đoạn chuyển đổi: Google hiểu đây là di chuyển vĩnh viễn, giảm nguy cơ tụt hạng do coi HTTPS là một site mới hoàn toàn.
- Định nghĩa rõ ràng “phiên bản chuẩn”: kết hợp 301 với canonical, sitemap và internal link giúp bot luôn quay về một URL duy nhất cho mỗi nội dung.
Ở góc độ kỹ thuật hệ thống, cần kiểm tra:
- Chuyển hướng áp dụng cho cả HTTP và HTTPS ở port mặc định (80, 443) và các subdomain liên quan nếu có.
- Không dùng 302/307 tạm thời cho việc chuẩn hóa domain, vì có thể khiến Google hiểu sai ý định di chuyển vĩnh viễn.
- Không chặn bot (qua robots.txt hoặc firewall) trước khi bot kịp theo chuỗi 301 đến URL chuẩn.
Cập nhật canonical, sitemap, robots.txt, internal link, schema, ảnh và tài nguyên tĩnh sang HTTPS
Sau khi cấu hình chuyển hướng, bước tiếp theo là đồng bộ toàn bộ hệ thống URL nội bộ sang HTTPS để tránh lệ thuộc vào redirect và loại bỏ hoàn toàn dấu vết HTTP trong mã nguồn. Mục tiêu là mọi tham chiếu URL “chính thức” trong site đều trỏ trực tiếp đến phiên bản HTTPS chuẩn, không thông qua trung gian.
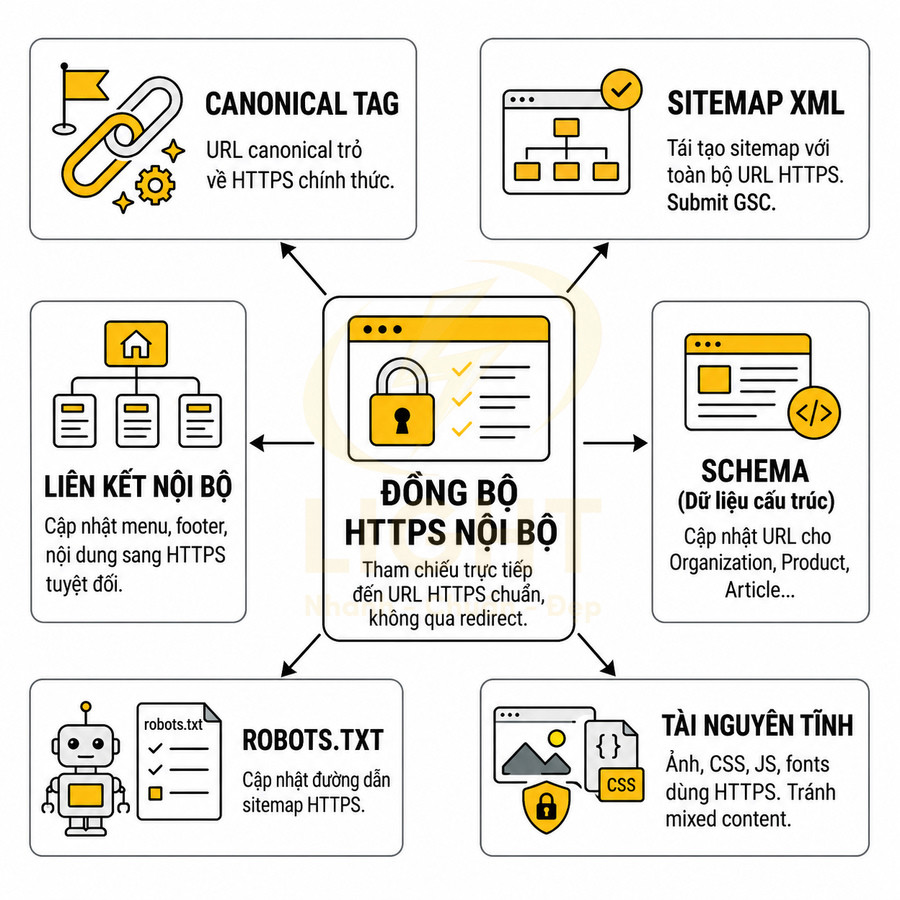
- Canonical: thẻ
<link rel="canonical">là tín hiệu mạnh để Google hiểu URL nào là bản gốc. Nếu canonical vẫn trỏ về HTTP hoặc trỏ về phiên bản khác với cấu hình 301, sẽ tạo xung đột tín hiệu:- Bot nhận 301 sang HTTPS nhưng canonical lại báo HTTP là chuẩn → có thể gây chậm quá trình tái index hoặc index nhầm.
- Cần rà soát toàn bộ template, module, plugin để đảm bảo canonical luôn là HTTPS và đúng host (www/non-www) đã chọn.
- Sitemap XML: sitemap là “bản đồ” chính thức mà Google ưu tiên crawl. Nếu vẫn chứa URL HTTP:
- Bot sẽ tiếp tục crawl HTTP, tốn crawl budget và tạo thêm redirect không cần thiết.
- Cần regenerate sitemap với toàn bộ URL HTTPS, sau đó cập nhật trong Google Search Console để Google nhận diện nhanh quá trình chuyển đổi.
- robots.txt: ngoài việc cập nhật đường dẫn sitemap mới (HTTPS), cần kiểm tra:
- Không vô tình chặn đường dẫn quan trọng sau khi đổi URL (ví dụ pattern cũ chỉ áp dụng cho HTTP).
- Các directive như
Disallow,Allowvẫn phù hợp với cấu trúc URL mới.
- Internal link: mọi liên kết nội bộ dạng tuyệt đối (absolute URL) dùng HTTP cần được chuyển sang HTTPS:
- Menu, breadcrumb, link trong nội dung bài viết, footer, link trong widget, module.
- Việc để internal link HTTP khiến trình duyệt phải redirect liên tục, làm chậm trang và có thể gây lỗi nếu cấu hình redirect không đồng nhất.
- Schema (dữ liệu cấu trúc): trong JSON-LD, Microdata hoặc RDFa, các thuộc tính như
@id,url,logo,image,sameAsthường chứa URL tuyệt đối:- Cần cập nhật toàn bộ sang HTTPS để Google nhận đúng entity và tránh cảnh báo trong Rich Results Test.
- Đặc biệt với Organization, Product, BreadcrumbList, Article, việc dùng URL HTTP có thể làm sai mapping dữ liệu cấu trúc.
- Ảnh và tài nguyên tĩnh (CSS, JS, font): mọi asset nên:
- Dùng HTTPS tuyệt đối hoặc đường dẫn tương đối (relative) để tránh mixed content.
- Kiểm tra các file CSS/JS có nhúng URL nền (background-image, @font-face) vẫn dùng HTTP.
- Đối với CDN, đảm bảo CDN hỗ trợ HTTPS và đã cấu hình chứng chỉ đúng cho domain CDN.
Nếu bỏ sót, website có thể gặp lỗi mixed content, khiến trình duyệt chặn một số tài nguyên, làm hỏng giao diện, mất tracking, giảm trải nghiệm người dùng. Đối với website bán hàng, điều này ảnh hưởng trực tiếp đến tỷ lệ chuyển đổi vì khách có thể thấy trang bị vỡ layout, nút mua không hoạt động, form không gửi được. Ở mức độ sâu hơn, mixed content còn có thể:
- Làm mất dữ liệu trong các công cụ đo lường (Analytics, pixel) nếu script bị chặn.
- Gây lỗi JS dây chuyền, khiến các tính năng như giỏ hàng, bộ lọc, tìm kiếm không hoạt động.
- Tạo cảnh báo bảo mật trên thanh địa chỉ, làm giảm niềm tin của người dùng với thương hiệu.
Trong A Dangerous Mix: Large-Scale Analysis of Mixed-Content Websites, Chen và cộng sự (2015) phân tích 481.656 trang thuộc 18.526 website HTTPS, phát hiện 7.980 website, tương đương 43% mẫu, chứa ít nhất một loại tài nguyên HTTP. Nhóm tác giả mô tả cách tài nguyên không mã hóa có thể bị sửa để đánh cắp cookie hoặc chèn mã độc vào trang. Trang chính dùng HTTPS không bảo vệ được tài nguyên vẫn truyền qua HTTP. Đây là kết quả của mẫu khảo sát lịch sử, không phải tỷ lệ hiện tại. Với trang bán hàng, phạm vi kiểm tra cần bao gồm cả tài nguyên nhúng và tài nguyên được tải động.
Kiểm tra mixed content, chứng chỉ hết hạn, lỗi redirect chain và lỗi index sau khi cài SSL
Sau khi triển khai SSL, giai đoạn kiểm thử và giám sát liên tục là bắt buộc, đặc biệt với hệ thống lớn. Không chỉ kiểm tra một vài trang chủ lực, mà cần có chiến lược quét toàn bộ site để phát hiện lỗi ẩn sâu trong các template ít dùng, trang cũ, landing page chiến dịch.
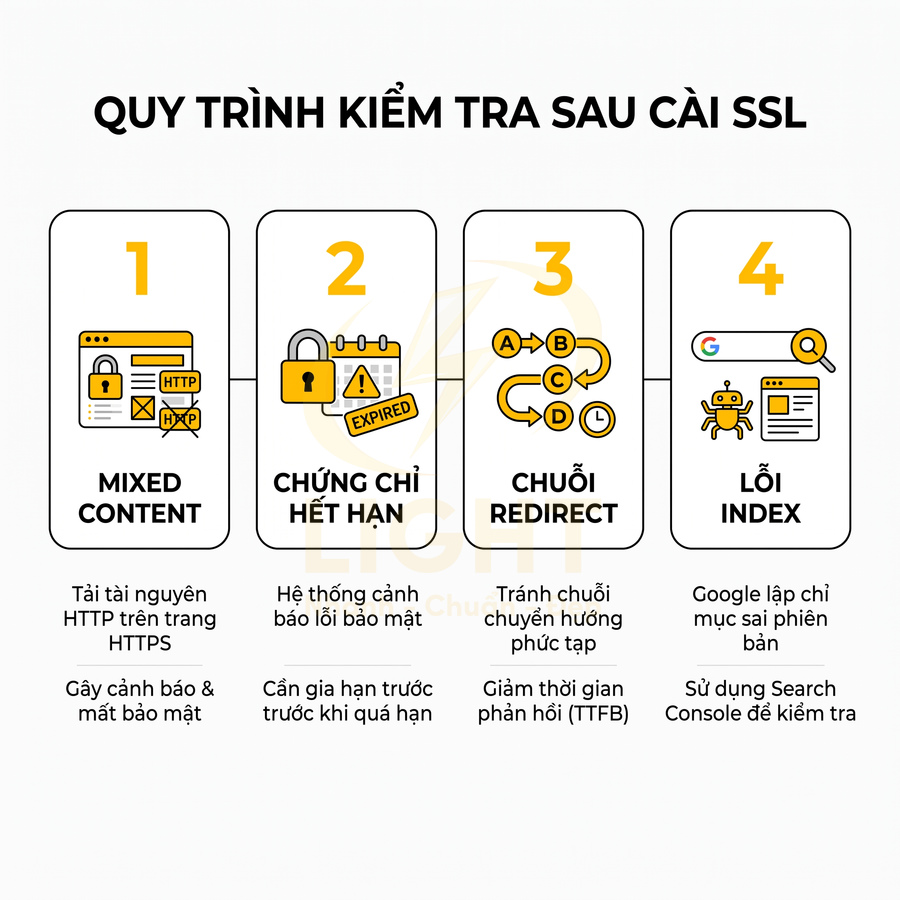
- Mixed content: xảy ra khi trang HTTPS vẫn tải tài nguyên HTTP:
- Mixed content “active” (JS, CSS, iframe) thường bị chặn hoàn toàn, gây lỗi chức năng.
- Mixed content “passive” (ảnh, video) có thể vẫn hiển thị nhưng kèm cảnh báo, làm mất biểu tượng ổ khóa an toàn.
- Cần dùng công cụ crawl hoặc script tự động để liệt kê mọi request HTTP trên các trang HTTPS, sau đó sửa tận gốc trong mã nguồn hoặc cấu hình.
- Chứng chỉ hết hạn: SSL có thời hạn, nếu không gia hạn kịp:
- Trình duyệt sẽ hiển thị cảnh báo “Your connection is not private”, đa số người dùng sẽ thoát ngay.
- Đối với website bán hàng, chỉ vài giờ downtime do SSL hết hạn cũng có thể gây mất doanh thu đáng kể.
- Nên thiết lập hệ thống cảnh báo tự động (monitoring) kiểm tra ngày hết hạn chứng chỉ và gửi thông báo trước nhiều ngày.
- Redirect chain: chuỗi nhiều lớp chuyển hướng như:
- http:// → https:// → https://www → https://www + slash
- Mỗi bước redirect làm tăng thời gian TTFB, ảnh hưởng Core Web Vitals và trải nghiệm người dùng.
- Cần phân tích log server hoặc dùng crawler để phát hiện URL có nhiều hơn một bước redirect, sau đó tối ưu lại rule để chuyển thẳng về URL cuối.
- Lỗi index: sau khi cài SSL, Google có thể:
- Vẫn giữ một phần URL HTTP trong index nếu tín hiệu chuyển đổi không đủ mạnh hoặc không đồng nhất.
- Index song song cả HTTP và HTTPS nếu canonical, sitemap, internal link, 301 không thống nhất.
- Cần:
- Kiểm tra trong Search Console xem còn URL HTTP nào được index.
- Dùng tính năng URL Inspection để xác nhận Google đã nhận diện đúng phiên bản HTTPS.
- Đảm bảo mọi tín hiệu (301, canonical, sitemap, internal link) đều trỏ về cùng một URL HTTPS chuẩn.
Đối với website bán hàng, việc kiểm tra thủ công từng trang là không khả thi, đặc biệt khi có hàng trăm, hàng nghìn sản phẩm, landing page, bài blog. Cần có hệ thống tự động quét lỗi SSL, mixed content, redirect, index và gợi ý sửa toàn trang. Nếu không, các lỗi nhỏ tích tụ sẽ làm giảm hiệu quả SEO, giảm tỷ lệ chuyển đổi và tăng chi phí marketing mà doanh nghiệp khó nhận ra nguyên nhân gốc rễ. Ở cấp độ vận hành, nên:
- Thiết lập quy trình kiểm tra định kỳ sau mỗi lần deploy hoặc thay đổi cấu trúc URL.
- Tích hợp kiểm tra SSL và mixed content vào pipeline CI/CD để phát hiện lỗi trước khi lên môi trường thật.
- Lưu log chi tiết các lỗi redirect, 4xx, 5xx để phân tích xu hướng và xử lý triệt để các nhóm URL lỗi.
SSL hỗ trợ đo lường marketing chính xác hơn trên website bán hàng
SSL và HTTPS tạo nền tảng dữ liệu đáng tin cậy cho toàn bộ hệ thống đo lường marketing trên website bán hàng. Khi mọi phiên truy cập đều đi qua môi trường bảo mật, thông tin về referral, UTM, chiến dịch, nguồn traffic được giữ nguyên, hạn chế tối đa việc mất referrer, sai nguồn hoặc phân mảnh dữ liệu giữa nhiều kênh. Nhờ đó, các chỉ số như CPA, ROAS, CLV phản ánh sát thực tế hơn, giúp phân bổ ngân sách và đánh giá hiệu quả kênh một cách khoa học.
Đồng thời, việc chuẩn hóa tracking trên phiên bản HTTPS duy nhất giúp Google Analytics, Search Console, Ads, Pixel, Tag Manager ghi nhận chính xác phiên, sự kiện và chuyển đổi, tránh chia nhỏ session, mất event hoặc đứt đoạn dữ liệu lịch sử.
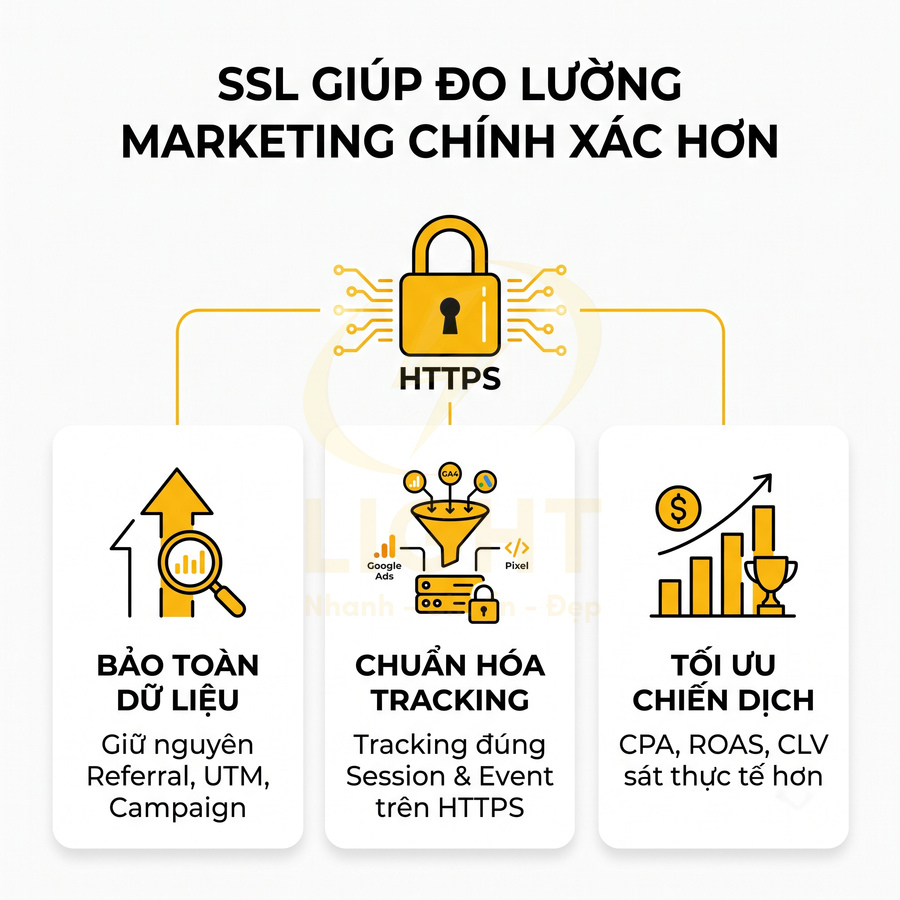
HTTPS giúp giữ dữ liệu referral, UTM, chiến dịch quảng cáo và nguồn traffic ổn định hơn
Trong hệ thống đo lường marketing hiện đại, tính toàn vẹn của dữ liệu quan trọng không kém gì lượng traffic hay ngân sách quảng cáo. SSL và giao thức HTTPS không chỉ là lớp bảo mật cho người dùng, mà còn là “xương sống” giúp dữ liệu về referral, UTM, chiến dịch quảng cáo, nguồn traffic được truyền tải đầy đủ và nhất quán giữa các nền tảng.
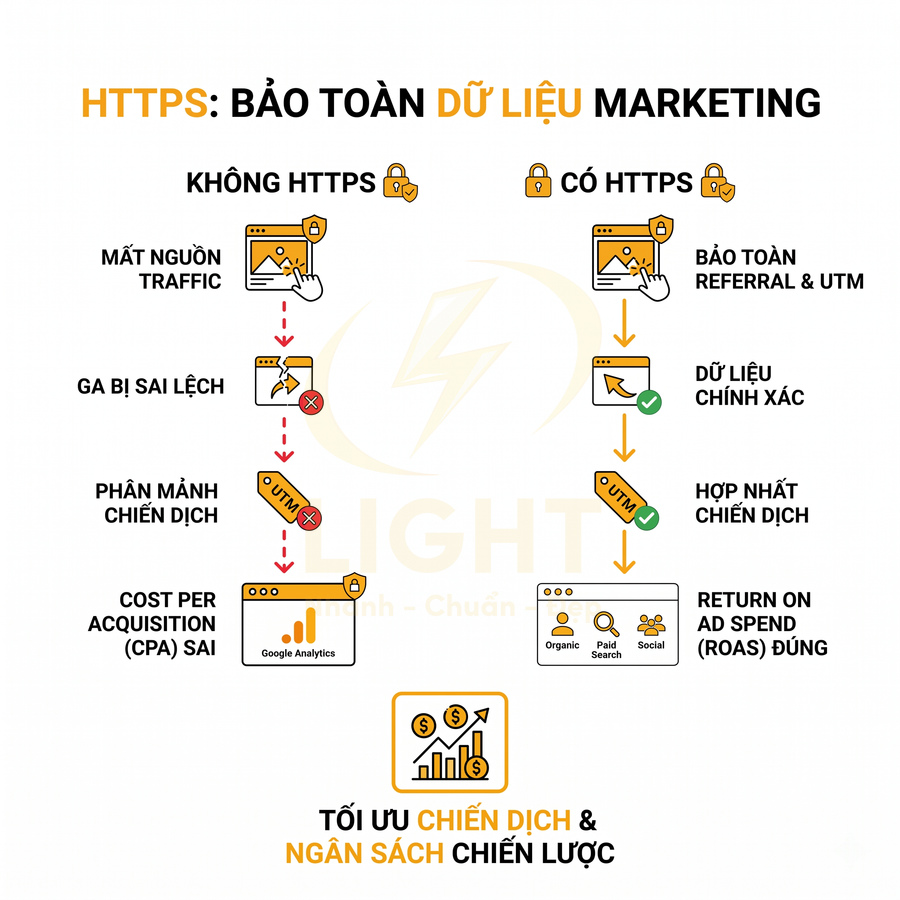
Về mặt kỹ thuật, khi người dùng di chuyển giữa các website, trình duyệt sẽ gửi thông tin referrer trong header HTTP. Tuy nhiên, theo chuẩn bảo mật, khi chuyển từ một trang HTTPS sang HTTP, nhiều trình duyệt sẽ cố ý không gửi hoặc cắt bớt thông tin referrer để tránh rò rỉ dữ liệu từ môi trường bảo mật sang môi trường kém bảo mật. Điều này dẫn đến:
- Nguồn traffic bị ghi nhận sai thành Direct / None trong Google Analytics thay vì đúng kênh gốc (Organic, Paid Social, Paid Search, Referral...).
- Các tham số UTM (utmsource, utmmedium, utmcampaign, utmcontent, utm_term) có thể bị mất khi có redirect chain không chuẩn giữa HTTPS và HTTP.
- Dữ liệu chiến dịch bị phân mảnh: cùng một chiến dịch nhưng được ghi nhận thành nhiều nguồn/medium khác nhau, gây khó khăn cho việc phân tích.
Khi toàn bộ website được chuẩn hóa sang HTTPS + SSL hợp lệ, chuỗi chuyển hướng (redirect) có thể được thiết kế theo dạng 301 từ HTTP sang HTTPS một cách nhất quán, giúp:
- Giữ nguyên chuỗi UTM từ lúc người dùng click quảng cáo cho đến khi hoàn tất đơn hàng hoặc gửi form.
- Đảm bảo thông tin referrer được truyền đầy đủ giữa các trang nội bộ (internal navigation) và giữa website với các công cụ đo lường.
- Hạn chế tối đa tình trạng “mất dấu” phiên truy cập khi người dùng đi qua nhiều bước (landing page → trang sản phẩm → giỏ hàng → thanh toán).
Đối với đội ngũ marketing, điều này có ý nghĩa rất lớn trong việc phân bổ ngân sách và đánh giá hiệu quả kênh. Khi dữ liệu không chính xác, các vấn đề thường gặp là:
- Không xác định được kênh nào thực sự mang lại doanh thu (Paid Search, Paid Social, Affiliate, KOL, Email, SEO...).
- Khó đánh giá hiệu quả từng nhóm quảng cáo, từng bộ từ khóa, từng nhóm đối tượng (audience) vì dữ liệu bị “nhiễu”.
- Không thể xây dựng chính xác các mô hình attribution (last-click, first-click, data-driven...) do mất chuỗi tương tác.
SSL và cấu hình HTTPS chuẩn giúp bảo toàn chuỗi thông tin chiến dịch từ lúc người dùng nhìn thấy quảng cáo, click vào, xem sản phẩm, thêm giỏ, cho đến khi thanh toán. Nhờ đó, các chỉ số như Cost per Acquisition (CPA), Return on Ad Spend (ROAS), Customer Lifetime Value (CLV) được tính toán sát thực tế hơn, hỗ trợ tối ưu ngân sách và chiến lược kênh một cách khoa học.
Google Analytics, Search Console, Ads, Pixel và Tag Manager cần tracking đúng trên phiên bản HTTPS
Khi website chuyển sang HTTPS, lớp hạ tầng đo lường cũng phải được đồng bộ hoàn toàn. Các công cụ như Google Analytics (GA4), Google Search Console, Google Ads, Facebook Pixel, TikTok Pixel, Google Tag Manager (GTM) đều hoạt động dựa trên URL chính thức của website. Nếu vẫn để tồn tại song song HTTP và HTTPS, hoặc gắn mã tracking không nhất quán, sẽ phát sinh nhiều vấn đề khó xử lý.
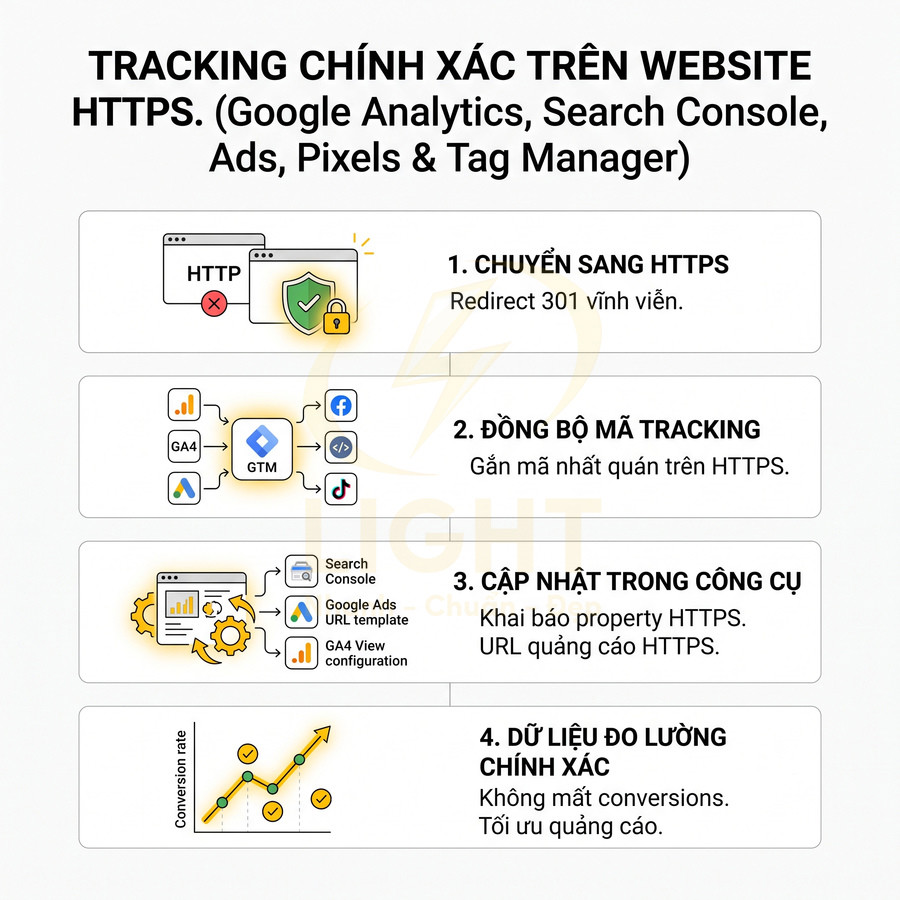
Một số rủi ro kỹ thuật thường gặp khi không chuẩn hóa tracking trên HTTPS:
- Phân tán dữ liệu:
- Session bị chia nhỏ khi người dùng di chuyển giữa HTTP và HTTPS, khiến một phiên truy cập bị ghi nhận thành nhiều phiên.
- Dữ liệu bị tách ra giữa hai property hoặc hai view khác nhau (ví dụ: một property cũ cho HTTP, một property mới cho HTTPS).
- Mất sự liên tục dữ liệu lịch sử:
- Khi chuyển từ HTTP sang HTTPS nhưng không cấu hình annotation, filter, redirect, canonical đúng, dữ liệu trước và sau khi chuyển bị “đứt đoạn”.
- Khó so sánh hiệu quả chiến dịch theo thời gian vì thay đổi nền tảng đo lường mà không có kế hoạch chuyển đổi dữ liệu.
- Sai lệch số liệu phiên truy cập, sự kiện, chuyển đổi:
- Pixel Facebook/TikTok bắn event trên HTTP nhưng người dùng hoàn tất đơn trên HTTPS, dẫn đến thiếu event Purchase hoặc Lead.
- GTM container được nhúng trên một số trang HTTPS nhưng thiếu trên một số trang HTTP, làm mất dữ liệu ở các bước quan trọng trong funnel.
Đối với website bán hàng, nơi mỗi quyết định tối ưu quảng cáo đều dựa trên dữ liệu, các sai lệch này có thể dẫn đến tối ưu nhầm hướng:
- Giảm ngân sách ở kênh thực ra đang mang lại nhiều đơn hàng, chỉ vì hệ thống không ghi nhận đủ chuyển đổi.
- Tăng ngân sách cho kênh có nhiều traffic nhưng ít đơn, do dữ liệu chuyển đổi bị mất ở bước cuối.
- Tạo các chiến dịch remarketing hoặc lookalike dựa trên tập dữ liệu khách hàng không đầy đủ, làm giảm hiệu quả nhắm mục tiêu.
Để tracking hoạt động chính xác trên nền tảng HTTPS, cần đảm bảo một số nguyên tắc chuyên môn:
- Tất cả mã tracking (GA4, Pixel, GTM, script quảng cáo) phải được nhúng trên phiên bản HTTPS duy nhất của từng URL, tránh trùng lặp trên HTTP.
- Cấu hình 301 redirect vĩnh viễn từ mọi URL HTTP sang HTTPS tương ứng, đồng thời cập nhật lại URL đích trong chiến dịch quảng cáo để trỏ trực tiếp đến HTTPS.
- Trong Google Search Console, khai báo đúng property dạng Domain hoặc URL prefix với HTTPS, đồng thời cập nhật sitemap chỉ chứa URL HTTPS.
- Trong Google Ads và các nền tảng quảng cáo khác, cập nhật Final URL và Tracking Template sang HTTPS để tránh mất UTM và referrer.
Khi SSL và HTTPS được triển khai ổn định, các công cụ tracking sẽ phản ánh chính xác hiệu quả từng chiến dịch, từng nhóm quảng cáo, từng landing page, từng nhóm sản phẩm. Điều này đặc biệt quan trọng khi áp dụng các chiến lược nâng cao như Smart Bidding, Conversion Optimization, Dynamic Remarketing, vốn phụ thuộc rất nhiều vào dữ liệu chuyển đổi chính xác.
Dữ liệu chuyển đổi chính xác giúp tối ưu landing page, sản phẩm, giỏ hàng và chiến dịch marketing
Trên nền tảng HTTPS ổn định, dữ liệu chuyển đổi (conversion data) được ghi nhận đầy đủ từ đầu đến cuối phễu bán hàng. Điều này cho phép doanh nghiệp phân tích sâu từng mắt xích trong hành trình khách hàng và tối ưu một cách có hệ thống, thay vì chỉ nhìn vào tổng số đơn hàng.
Với dữ liệu chính xác, doanh nghiệp có thể:
- Xác định landing page có tỷ lệ chuyển đổi cao:
- So sánh tỷ lệ Click to Add to Cart, Click to Lead Form, Click to Call giữa các landing page khác nhau.
- Đánh giá tác động của tốc độ tải trang (page speed), cấu trúc nội dung, yếu tố trust (badge SSL, review, chính sách bảo mật) đến tỷ lệ chuyển đổi.
- Phân tích sản phẩm được thêm giỏ nhiều nhưng ít hoàn tất đơn:
- Nhận diện sản phẩm có high add-to-cart rate nhưng low purchase rate, từ đó xem lại giá, mô tả, hình ảnh, phí ship, chính sách đổi trả.
- Kiểm tra xem có lỗi kỹ thuật trên trang thanh toán liên quan đến sản phẩm đó (ví dụ: không hỗ trợ một số phương thức thanh toán, lỗi tồn kho, lỗi mã giảm giá).
- Phân tích từng bước trong giỏ hàng:
- Đo lường tỷ lệ rơi rụng (drop-off) ở từng bước: xem giỏ → nhập thông tin → chọn phương thức thanh toán → xác nhận đơn.
- Xác định yếu tố gây cản trở: form quá dài, yêu cầu đăng ký tài khoản, phí ship hiển thị muộn, giao diện không tối ưu trên mobile.
- Đánh giá chiến dịch marketing theo chiều sâu:
- Không chỉ nhìn vào số click hay traffic, mà phân tích đến mức Revenue per Session, Conversion Rate, Average Order Value cho từng kênh.
- So sánh hiệu quả giữa các nhóm đối tượng (audience segment), vị trí địa lý, thiết bị (desktop vs mobile), khung giờ chạy quảng cáo.
Từ những phân tích này, đội ngũ marketing và vận hành có thể đưa ra quyết định dựa trên dữ liệu thay vì cảm tính:
- Tối ưu nội dung: điều chỉnh headline, CTA, bố cục, hình ảnh, video, testimonial trên landing page dựa trên hành vi thực tế của người dùng.
- Điều chỉnh giá và ưu đãi: thử nghiệm A/B về giá, combo, voucher, miễn phí vận chuyển cho các sản phẩm có tỷ lệ bỏ giỏ cao.
- Cải thiện UX giỏ hàng: rút gọn số bước thanh toán, tối ưu cho mobile, hiển thị rõ ràng phí ship và thời gian giao hàng, tăng yếu tố tin cậy (logo SSL, phương thức thanh toán an toàn).
- Phân bổ lại ngân sách quảng cáo: ưu tiên ngân sách cho các kênh, nhóm quảng cáo, nhóm từ khóa, nhóm audience có ROAS cao; giảm hoặc loại bỏ các nhóm kém hiệu quả.
SSL và HTTPS không trực tiếp tạo ra đơn hàng, nhưng là nền tảng kỹ thuật để toàn bộ dữ liệu chuyển đổi được ghi nhận đúng và đầy đủ. Khi lớp nền này vững chắc, mọi hoạt động tối ưu phía trên – từ sáng tạo nội dung, tối ưu UX/UI, đến chiến lược bidding và phân bổ ngân sách – đều trở nên chính xác, có thể đo lường và lặp lại.
SSL kết hợp chống click tặc để bảo vệ ngân sách quảng cáo
Triển khai SSL/HTTPS kết hợp hệ thống chống click tặc tạo thành lớp “lá chắn” kỹ thuật bảo vệ ngân sách quảng cáo trên Google, Facebook, TikTok. HTTPS với chứng chỉ hợp lệ giúp khách dễ nhận diện website thật qua biểu tượng ổ khóa, giảm nguy cơ bị dẫn sang landing page giả mạo, từ đó hạn chế thất thoát đơn hàng và uy tín thương hiệu. Song song, giải pháp chống click tặc ghi nhận IP, thiết bị, hành vi truy cập để phát hiện và chặn bot, đối thủ cố tình “đốt tiền” quảng cáo. Khi dữ liệu được mã hóa an toàn, các script theo dõi, API server-to-server và công cụ phân tích hoạt động ổn định hơn, cung cấp nguồn dữ liệu sạch để tối ưu chiến dịch, cải thiện ROAS và giảm chi phí cho traffic rác.
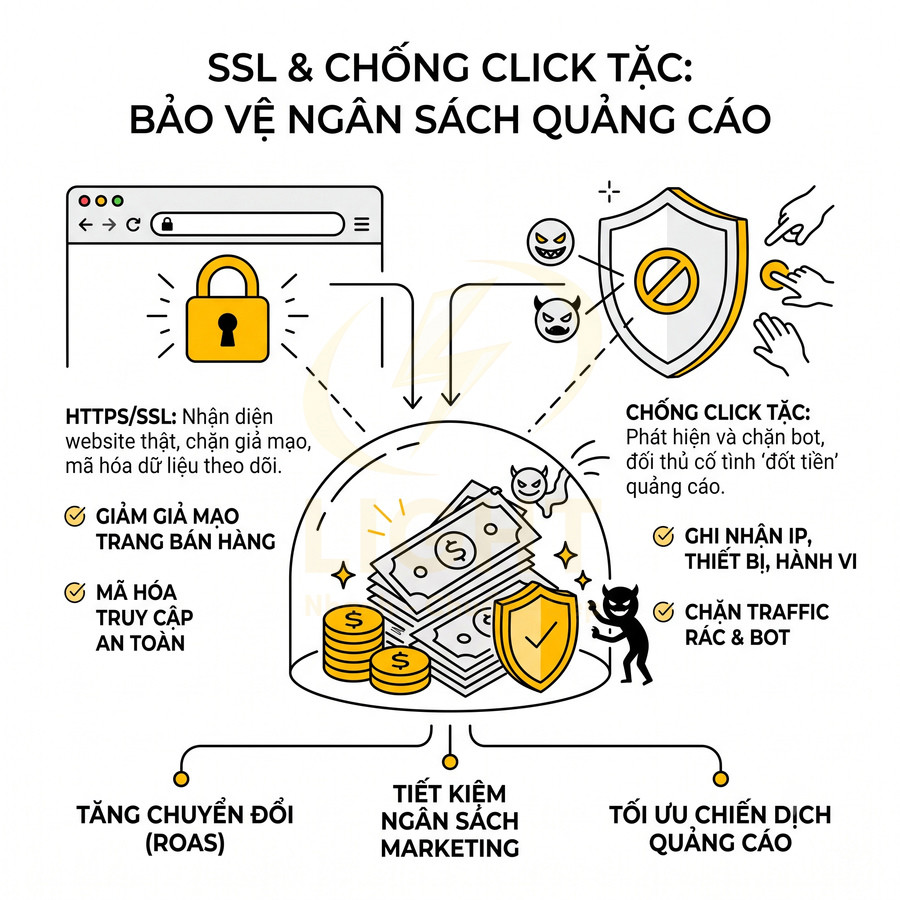
Website HTTPS giúp giảm rủi ro bị giả mạo trang bán hàng khi chạy quảng cáo
Khi doanh nghiệp đẩy mạnh ngân sách trên Google Ads, Facebook Ads, TikTok Ads, rủi ro bị giả mạo website (phishing, fake landing page) tăng lên rất nhanh. Kẻ xấu thường:
- Đăng ký tên miền gần giống (typo domain, thêm/bớt ký tự, dùng .net thay vì .com, .vn thay vì .com.vn…)
- Sao chép gần như toàn bộ giao diện, logo, màu sắc, cấu trúc trang bán hàng
- Chèn form đặt hàng, số tài khoản ngân hàng, số điện thoại riêng để chiếm đoạt đơn
- Chạy quảng cáo riêng hoặc gắn link trong comment, tin nhắn, group, fanpage giả mạo
Nếu website chính thức chỉ dùng HTTP, khách hàng gần như không có “tín hiệu kỹ thuật” nào để phân biệt đâu là trang thật, đâu là trang giả, nhất là trên thiết bị di động. Khi đó, mọi nỗ lực xây dựng thương hiệu và ngân sách quảng cáo đều có nguy cơ bị “ăn cắp” bởi các trang giả. Dhamija và cộng sự (2006), trong Why Phishing Works, yêu cầu 22 người tham gia phân biệt thật, giả trên 20 website. Có 23% người tham gia không kiểm tra thanh địa chỉ hoặc các chỉ báo bảo mật; một website giả mạo được thiết kế thuyết phục đánh lừa tới 90% mẫu thử nghiệm. HTTPS bảo vệ kết nối tới tên miền đang truy cập, không tự xác nhận người bán trung thực. Vì vậy, hướng dẫn khách mua hàng nên nhấn mạnh kiểm tra đúng tên miền, đối chiếu thông tin doanh nghiệp và người nhận thanh toán. Hình thức giống thương hiệu cùng tín hiệu bảo mật không đủ để xác minh website chính thức.
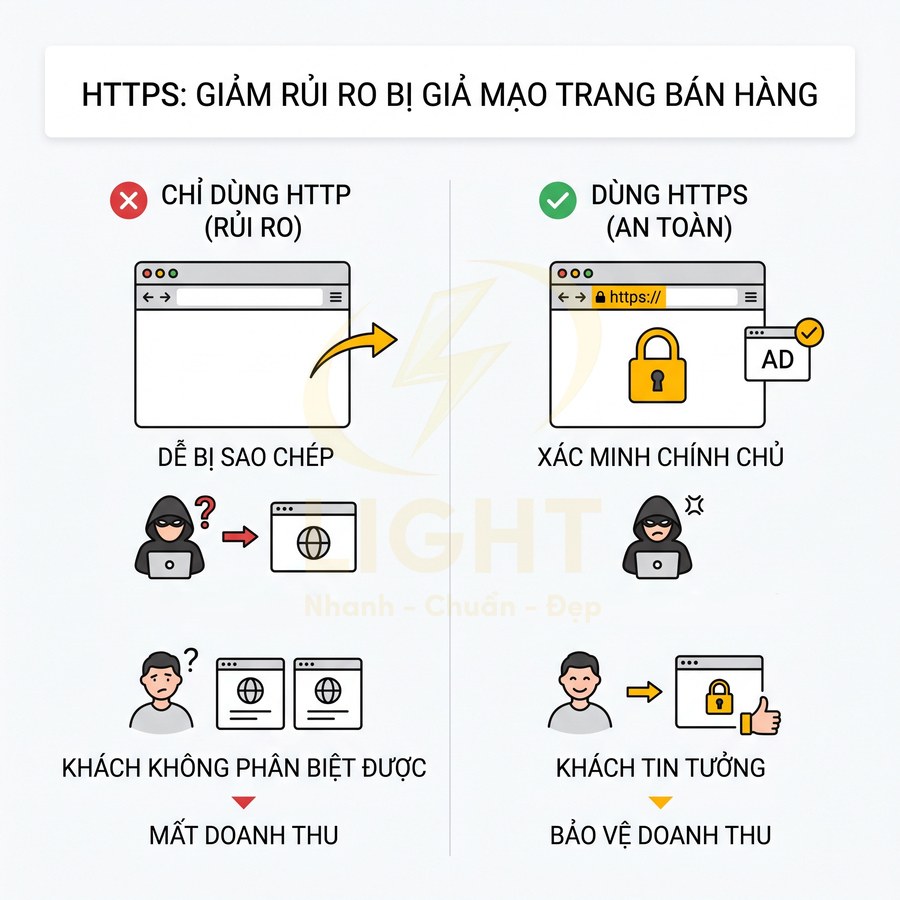
Website bán hàng sử dụng HTTPS với chứng chỉ hợp lệ (SSL/TLS certificate) tạo ra một lớp nhận diện kỹ thuật quan trọng:
- Trình duyệt hiển thị biểu tượng ổ khóa và đường dẫn bắt đầu bằng https://
- Không xuất hiện cảnh báo “Not secure”, “Kết nối không an toàn” gây mất niềm tin
- Với các chứng chỉ cao cấp (OV, EV), có thể hiển thị thêm thông tin pháp lý về doanh nghiệp trong chi tiết chứng chỉ
Khi kết hợp với truyền thông thương hiệu nhất quán (trên fanpage, kênh TikTok, email, SMS, bao bì sản phẩm…) luôn nhắc khách chỉ đặt hàng tại đúng tên miền có ổ khóa bảo mật, doanh nghiệp:
- Giảm đáng kể khả năng khách bị dẫn sang trang giả mạo thông qua quảng cáo hoặc tin nhắn lừa đảo
- Bảo vệ uy tín thương hiệu, tránh khiếu nại “đã chuyển khoản mà không nhận được hàng” do đặt nhầm site giả
- Giảm thất thoát ngân sách marketing bị “hút” sang các landing page không thuộc quyền kiểm soát
Ở góc độ kỹ thuật, HTTPS còn giúp chống lại các hình thức tấn công như man-in-the-middle trên mạng Wi-Fi công cộng, nơi kẻ tấn công có thể chèn thêm nội dung, banner, thậm chí thay đổi link dẫn đến trang thanh toán. Khi toàn bộ luồng dữ liệu được mã hóa, khả năng bị sửa đổi nội dung quảng cáo hoặc form đặt hàng trên đường truyền sẽ giảm đi rất nhiều.
Chặn click tặc theo IP, thiết bị, hành vi truy cập và nguồn traffic bất thường từ quảng cáo
Click tặc (click fraud) là hành vi tạo ra các lượt nhấp quảng cáo không có mục đích mua hàng, thường đến từ:
- Đối thủ cạnh tranh cố tình “đốt” ngân sách quảng cáo
- Hệ thống bot tự động, farm IP, thiết bị giả lập
- Publisher hoặc mạng quảng cáo kém chất lượng cố tình tạo click ảo để tăng doanh thu
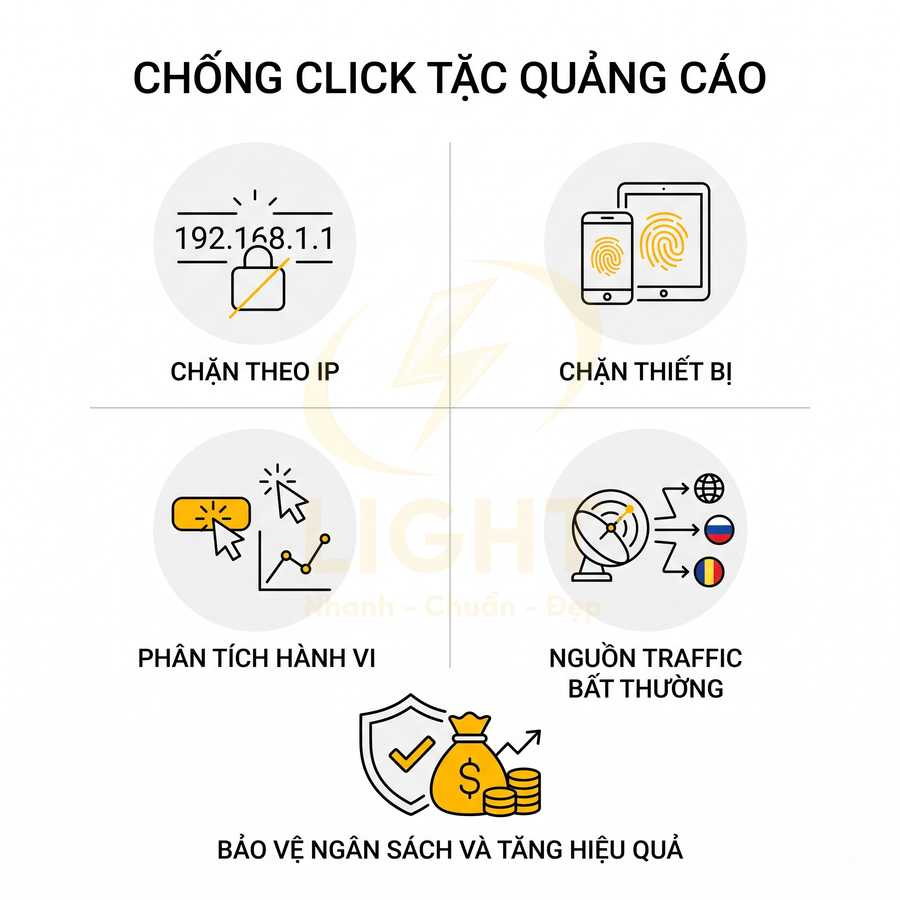
Để chống click tặc hiệu quả, website và hạ tầng theo dõi cần tích hợp hệ thống có khả năng:
- Ghi nhận IP, thiết bị, trình duyệt của từng lượt truy cập từ quảng cáo:
- Lưu địa chỉ IP, dải IP, quốc gia, nhà mạng (ISP)
- Ghi nhận User-Agent (loại thiết bị, hệ điều hành, phiên bản trình duyệt)
- Gắn mã định danh thiết bị (device fingerprint) dựa trên tập hợp thông số phần cứng, phần mềm
- Phân tích hành vi bất thường:
- Thời gian on-site cực ngắn (vài giây), không cuộn trang, không click thêm
- Lặp lại truy cập nhiều lần từ cùng một IP hoặc cùng một fingerprint trong thời gian ngắn
- Tỷ lệ thoát (bounce rate) bất thường cao từ một nhóm IP hoặc một nguồn traffic cụ thể
- Mẫu hành vi giống nhau giữa nhiều thiết bị (dấu hiệu bot script)
- Tự động chặn IP hoặc thiết bị có dấu hiệu click tặc:
- Đưa IP vào blacklist ở tầng ứng dụng hoặc firewall
- Ẩn hoàn toàn quảng cáo remarketing với các fingerprint bị đánh dấu gian lận
- Gửi tín hiệu về nền tảng quảng cáo (thông qua API, conversion tracking) để loại trừ nhóm đối tượng này khỏi chiến dịch
Các hệ thống này thường hoạt động dựa trên script nhúng (JavaScript) và API server-to-server để đồng bộ dữ liệu click, session, conversion giữa website và nền tảng quảng cáo. Môi trường HTTPS bảo mật là điều kiện gần như bắt buộc vì:
- Dữ liệu hành vi người dùng (IP, thiết bị, đường dẫn, sự kiện) được mã hóa, tránh bị nghe lén hoặc chỉnh sửa trên đường truyền
- Trình duyệt hiện đại ưu tiên hoặc bắt buộc tải script theo chuẩn HTTPS + SameSite + Secure cho cookie, nếu không sẽ bị chặn hoặc giảm độ chính xác
- Các API của Google, Facebook, TikTok, các nền tảng chống gian lận chuyên dụng thường yêu cầu endpoint phải dùng HTTPS với chứng chỉ hợp lệ
Nếu website không có SSL hoặc cấu hình HTTPS không chuẩn (mixed content, chứng chỉ hết hạn, dùng giao thức cũ), hệ thống chống click tặc sẽ:
- Khó thu thập đầy đủ dữ liệu, một số script bị trình duyệt chặn
- Dễ bị can thiệp, sửa đổi dữ liệu, làm sai lệch mô hình phát hiện gian lận
- Khó phân biệt đâu là click thật, đâu là click ảo do mất mát hoặc nhiễu dữ liệu
Ở mức nâng cao, doanh nghiệp có thể kết hợp thêm:
- Rate limiting theo IP/dải IP cho các đường dẫn chỉ dùng cho traffic quảng cáo
- CAPTCHA động hiển thị khi phát hiện tần suất click bất thường từ một nguồn
- Machine learning để phân loại phiên truy cập dựa trên hàng chục tín hiệu (thời gian, hành vi chuột, cuộn trang, pattern chuyển trang…)
Bảo mật và lọc traffic rác giúp doanh nghiệp tránh đốt ngân sách vào lượt truy cập không tạo đơn
Khi kết hợp SSL với hệ thống chống click tặc và các lớp lọc traffic rác, doanh nghiệp có thể xây dựng một “bộ lọc” nhiều tầng cho toàn bộ luồng truy cập từ quảng cáo:
- Tầng 1 – Lọc ở mức hạ tầng:
- Dùng firewall, WAF (Web Application Firewall) để chặn bot, crawler xấu, IP từ các vùng địa lý không target
- Áp dụng rule chặn các dải IP đã được cộng đồng hoặc hệ thống nội bộ đánh dấu là nguồn click ảo
- Tầng 2 – Lọc ở mức ứng dụng:
- Script theo dõi hành vi, đánh điểm chất lượng session (session quality score)
- Ẩn form, ẩn nút đặt hàng hoặc yêu cầu xác thực bổ sung với session có điểm chất lượng thấp
- Tầng 3 – Tối ưu chiến dịch quảng cáo:
- Đồng bộ dữ liệu chất lượng traffic về nền tảng quảng cáo để loại trừ nhóm đối tượng kém chất lượng
- Tăng giá thầu, tăng tần suất hiển thị cho nhóm traffic có tỷ lệ chuyển đổi cao
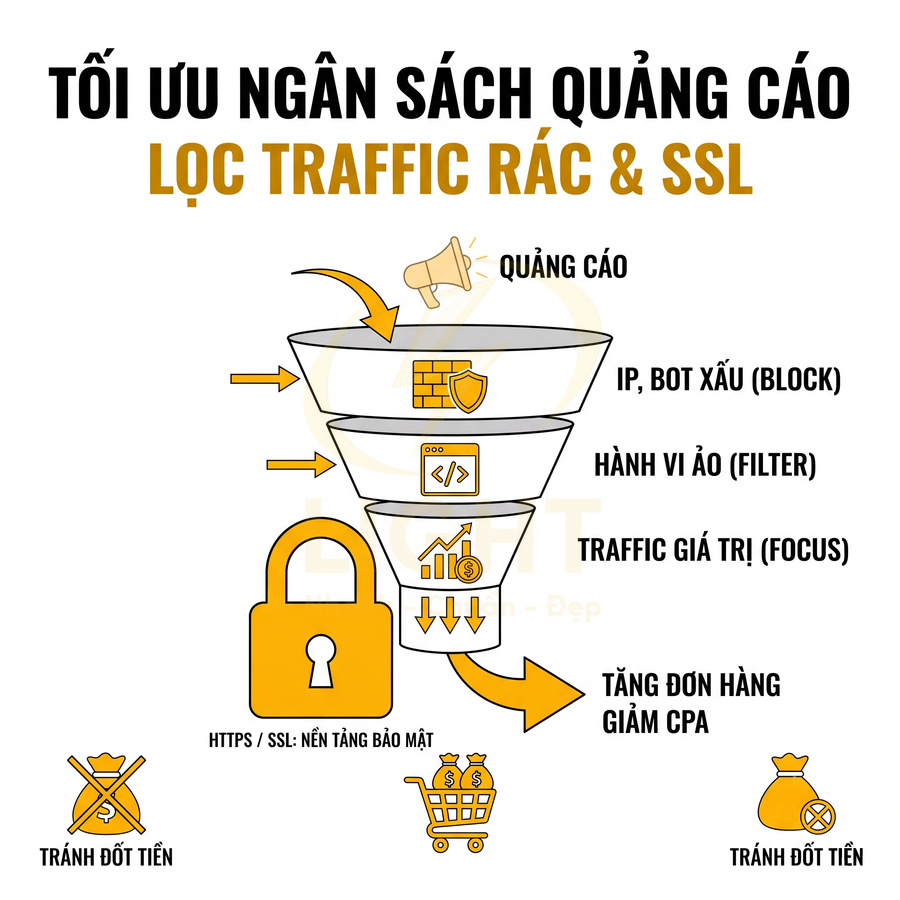
Nhờ đó, doanh nghiệp có thể:
- Giảm tỷ lệ click ảo từ bot, đối thủ, mạng quảng cáo kém chất lượng, đặc biệt trên các chiến dịch CPC, CPM
- Tập trung ngân sách vào traffic có khả năng chuyển đổi cao, được xác thực qua nhiều lớp dữ liệu (thời gian onsite, số trang xem, sự kiện tương tác, lịch sử mua hàng…)
- Cải thiện ROAS (Return on Ad Spend), giảm CPA (Cost per Acquisition), tăng biên lợi nhuận từ quảng cáo
Đối với website bán hàng, nơi chi phí quảng cáo thường chiếm tỷ trọng lớn trong ngân sách marketing, việc bảo vệ ngân sách khỏi traffic rác là yếu tố sống còn. SSL không trực tiếp chặn click tặc, nhưng là một phần quan trọng của hạ tầng bảo mật giúp:
- Các công cụ lọc traffic, chống gian lận hoạt động ổn định, ít bị trình duyệt hoặc hệ điều hành hạn chế
- Dữ liệu truy cập, sự kiện, chuyển đổi được truyền đi an toàn, phản ánh đúng hành vi khách hàng thật
- Dễ dàng tích hợp với các nền tảng phân tích nâng cao, hệ thống BI, CDP để tối ưu chiến dịch dựa trên dữ liệu sạch
Khi doanh nghiệp coi HTTPS/SSL là lớp nền bắt buộc, kết hợp với hệ thống chống click tặc, firewall, WAF, bot management và tối ưu chiến dịch dựa trên dữ liệu, ngân sách quảng cáo sẽ được phân bổ nhiều hơn cho những lượt truy cập thực sự có giá trị, thay vì bị “đốt” vào traffic rác và click ảo.
SSL cần đồng bộ với social posting và landing page đa kênh
SSL cần được triển khai đồng bộ trên toàn bộ hệ thống social posting và landing page đa kênh để đảm bảo cả bảo mật, hiệu suất phân phối lẫn tính chính xác của dữ liệu marketing. Khi mọi link đều dùng HTTPS hợp lệ, doanh nghiệp giảm nguy cơ bị nền tảng gắn nhãn spam, tránh cảnh báo “không an toàn”, đồng thời tăng CTR và niềm tin thương hiệu ở mọi điểm chạm: Facebook, Zalo, TikTok, email, SMS, chatbot. Với landing page kéo thả trên mobile, tablet, desktop, SSL giúp loại bỏ lỗi mixed content, tránh bị chặn script tracking, form, chatbot và giữ trải nghiệm mượt mà. Việc chuẩn hóa toàn bộ URL chiến dịch sang HTTPS còn giúp bảo toàn tham số UTM, hạn chế sai lệch nguồn traffic, đảm bảo báo cáo và tối ưu ngân sách chính xác hơn.
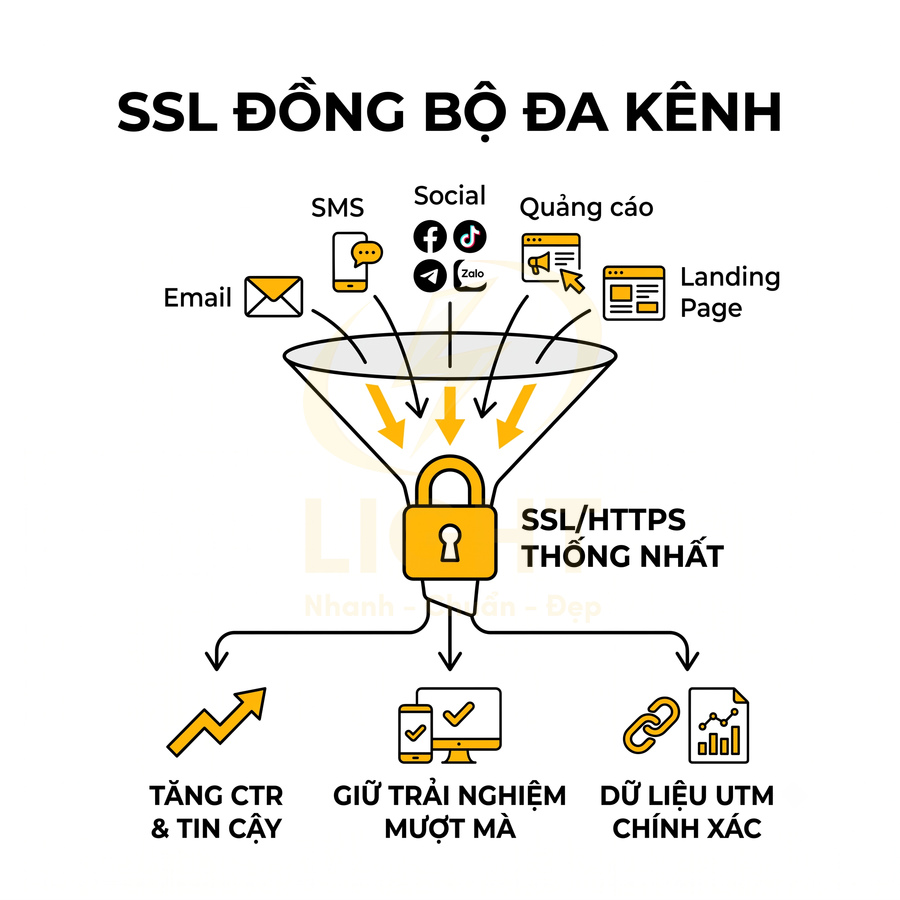
Link HTTPS tăng độ tin cậy khi tự động đăng bài lên Facebook, Zalo, TikTok, email và tin nhắn remarketing
Khi doanh nghiệp triển khai hệ thống social posting tự động đa kênh (Facebook, Zalo, TikTok, email, SMS, chatbot…), link website không chỉ xuất hiện 1–2 lần mà có thể lặp lại hàng trăm, hàng nghìn lần trong suốt vòng đời chiến dịch. Ở góc độ kỹ thuật và vận hành, mỗi link đó là một “điểm chạm” có thể bị các nền tảng đánh giá về độ an toàn, uy tín và mức độ spam.
Việc chuẩn hóa toàn bộ link sang HTTPS với chứng chỉ SSL hợp lệ không chỉ là yêu cầu bảo mật cơ bản, mà còn là yếu tố ảnh hưởng trực tiếp đến hiệu suất phân phối và chuyển đổi của chiến dịch:
- Tăng tỷ lệ click (CTR) thực tế: Khi người dùng nhìn thấy link HTTPS, đặc biệt là trên trình duyệt hoặc trong in-app browser của Facebook, Zalo, TikTok, họ ít bị cảnh báo “Not secure”, không bị popup cảnh báo bảo mật, từ đó sẵn sàng click hơn. Trên mobile, chỉ một cảnh báo nhỏ cũng đủ khiến người dùng thoát ra, làm giảm mạnh CTR.
- Giảm nguy cơ bị đánh dấu là spam hoặc không an toàn: Các nền tảng social và email sử dụng nhiều tín hiệu để đánh giá độ tin cậy của link: giao thức HTTPS, chứng chỉ hợp lệ, lịch sử truy cập, tần suất báo cáo spam, mức độ trùng lặp nội dung… Link HTTP hoặc HTTPS lỗi (expired, self-signed, mismatch domain) dễ bị:
- Giảm điểm uy tín domain trong hệ thống anti-spam.
- Hạn chế reach tự nhiên hoặc giảm điểm chất lượng quảng cáo.
- Đưa vào danh sách cần kiểm duyệt thủ công, làm chậm quá trình phê duyệt quảng cáo.
- Tạo cảm giác chuyên nghiệp và đồng bộ thương hiệu: Người dùng ngày càng quen với biểu tượng ổ khóa và tiền tố https://. Một hệ thống link đồng nhất HTTPS trên fanpage, group, profile cá nhân, email, SMS, chatbot cho thấy doanh nghiệp đầu tư nghiêm túc vào hạ tầng, từ đó tăng niềm tin khi khách để lại thông tin, đăng ký, thanh toán.
Ở cấp độ vận hành, nếu link không có HTTPS hoặc chứng chỉ lỗi, các nền tảng có thể:
- Gắn nhãn “không an toàn” hoặc hiển thị màn hình cảnh báo trung gian.
- Giảm ưu tiên hiển thị trong newsfeed, story, inbox, hoặc hạn chế click từ in-app browser.
- Làm giảm điểm chất lượng quảng cáo, khiến chi phí CPM, CPC tăng lên.
Điều này dẫn đến nghịch lý: nội dung, hình ảnh, video đã được đầu tư kỹ lưỡng, nhưng chỉ vì link không đạt chuẩn HTTPS mà toàn bộ chiến dịch social, email, remarketing bị giảm hiệu quả, chi phí tăng, dữ liệu thu về ít hơn nhiều so với tiềm năng.
Landing page kéo thả trên mobile, tablet và desktop cần SSL để khách không bị cảnh báo bảo mật
Các nền tảng website bán hàng hiện đại với trình kéo thả landing page giúp marketer tự thiết kế trang bán hàng, trang thu lead, trang pre-landing cho quảng cáo mà không cần lập trình. Tuy nhiên, ở tầng hạ tầng, nếu hệ thống không được cấu hình SSL đúng chuẩn, toàn bộ trải nghiệm người dùng trên landing page có thể bị phá vỡ.
Một số rủi ro kỹ thuật thường gặp khi landing page không được bảo vệ đầy đủ bằng HTTPS:
- Bị trình duyệt cảnh báo không bảo mật: Trình duyệt hiện đại (Chrome, Safari, Edge, Firefox) mặc định gắn nhãn “Not secure” cho HTTP, đặc biệt khi trang có form nhập email, số điện thoại, mật khẩu, thông tin thanh toán. Người dùng sẽ:
- Ngần ngại nhập thông tin cá nhân.
- Thoát trang ngay khi thấy cảnh báo, làm tăng bounce rate.
- Giảm mạnh tỷ lệ hoàn thành form và tỷ lệ chuyển đổi.
- Bị chặn script tracking, form, chatbot: Nhiều trình duyệt và extension bảo mật có thể chặn hoặc hạn chế script chạy trên trang HTTP, đặc biệt là:
- Script tracking (Google Analytics, Google Tag Manager, Facebook Pixel, TikTok Pixel…)
- Script form nâng cao (multi-step form, form có validation phức tạp)
- Chatbot, live chat, popup, sticky bar
- Lỗi giao diện do mixed content: Mixed content xảy ra khi trang chính dùng HTTPS nhưng một số tài nguyên (ảnh, CSS, JS, font) vẫn tải qua HTTP. Trình duyệt có thể:
- Tự động chặn tài nguyên HTTP, khiến giao diện vỡ layout, mất icon, mất font.
- Hiển thị cảnh báo “This page is not fully secure”, làm giảm niềm tin.
- Làm chậm tốc độ tải trang do phải xử lý và chặn nội dung không an toàn.
Để landing page kéo thả thực sự phát huy hiệu quả marketing, nền tảng cần đáp ứng một số yêu cầu kỹ thuật cốt lõi:
- Mỗi landing page có URL HTTPS riêng: Không dùng chung một subdomain HTTP cho nhiều chiến dịch. Mỗi landing page, mỗi brand, mỗi funnel nên có domain/subdomain HTTPS rõ ràng, giúp:
- Dễ quản lý chiến dịch, dễ phân tích dữ liệu theo domain.
- Tăng độ tin cậy khi chạy quảng cáo, remarketing, retargeting.
- Hạn chế xung đột cookie và session giữa các funnel khác nhau.
- Tất cả tài nguyên được tải qua HTTPS: Ảnh, CSS, JS, font, video embed… phải được chuẩn hóa URL sang HTTPS để tránh mixed content. Điều này thường cần:
- Cấu hình CDN hoặc storage hỗ trợ HTTPS.
- Tự động rewrite link nội bộ từ HTTP sang HTTPS trong trình kéo thả.
- Kiểm tra định kỳ bằng công cụ devtools hoặc scanner để phát hiện tài nguyên HTTP còn sót.
- Tích hợp tracking, form, chatbot, pixel trên nền tảng bảo mật: Các đoạn mã nhúng (embed code) từ bên thứ ba cũng cần là HTTPS. Nếu marketer copy script HTTP cũ, hệ thống nên:
- Cảnh báo hoặc tự động chuyển sang phiên bản HTTPS nếu nhà cung cấp hỗ trợ.
- Ngăn chặn việc lưu script không an toàn gây lỗi toàn trang.
- Đảm bảo dữ liệu tracking, event, conversion được gửi đi ổn định, không bị trình duyệt chặn.
Khi hạ tầng SSL được thiết kế đúng, marketer có thể tự tin triển khai:
- Chạy quảng cáo đa kênh (Google, Facebook, TikTok, Zalo) trỏ về nhiều landing page khác nhau.
- Remarketing và retargeting dựa trên hành vi truy cập landing page mà không mất event.
- A/B testing layout, headline, form, CTA trên nhiều thiết bị (mobile, tablet, desktop) mà không lo sai lệch dữ liệu do lỗi bảo mật.
Tất cả URL chiến dịch nên dùng HTTPS thống nhất để tránh mất dữ liệu tracking và giảm chuyển đổi
Trong thực tế triển khai, nhiều doanh nghiệp rơi vào tình trạng “nửa cũ nửa mới”: một phần link vẫn dùng HTTP cũ, một phần đã chuyển sang HTTPS, một số landing page mới có SSL nhưng internal link, menu, footer vẫn trỏ về HTTP. Sự không đồng bộ này gây ra nhiều vấn đề nghiêm trọng về dữ liệu và chuyển đổi.
Một số hệ quả kỹ thuật và kinh doanh khi trộn lẫn HTTP và HTTPS trong cùng hành trình khách hàng:
- Mất tham số UTM khi chuyển hướng giữa HTTP và HTTPS: Khi người dùng click vào link quảng cáo có UTM (utmsource, utmmedium, utm_campaign…), nếu server cấu hình redirect không đúng (301/302 không giữ nguyên query string, hoặc redirect qua nhiều bước), tham số UTM có thể bị mất. Điều này khiến:
- Google Analytics, hệ thống BI không ghi nhận đúng nguồn traffic.
- Không thể phân biệt hiệu quả giữa các kênh, nhóm quảng cáo, creative.
- Khó tối ưu ngân sách vì dữ liệu bị “nhiễu” hoặc thiếu.
- Sai lệch dữ liệu về nguồn traffic và chuyển đổi: Khi người dùng đi qua nhiều bước HTTP/HTTPS khác nhau, session có thể bị tách, referrer bị mất, dẫn đến:
- Conversion bị gán sai cho “Direct” hoặc “Other”.
- Không đo được chính xác hiệu quả của email, SMS, chatbot, social.
- Báo cáo marketing không phản ánh đúng thực tế, gây hiểu lầm khi ra quyết định.
- Cảnh báo bảo mật trong chuỗi hành trình: Dù trang đích cuối cùng là HTTPS, chỉ cần một bước trung gian HTTP (ví dụ: trang chuyển tiếp, trang cảm ơn cũ, link tải tài liệu) cũng đủ tạo cảnh báo bảo mật. Người dùng có thể:
- Dừng lại giữa chừng, không hoàn thành form hoặc thanh toán.
- Mất niềm tin vào thương hiệu vì trải nghiệm không nhất quán.
- Giảm tỷ lệ chuyển đổi tổng thể của toàn funnel.
Giải pháp là chuẩn hóa toàn bộ URL chiến dịch sang HTTPS và duy trì sự thống nhất này trên mọi điểm chạm:
- Link trong quảng cáo Google, Facebook, TikTok, Zalo: Tất cả URL đích, URL hiển thị, URL trong extension, sitelink… phải là HTTPS. Đồng thời:
- Thiết lập redirect 301 vĩnh viễn từ HTTP sang HTTPS cho toàn domain.
- Đảm bảo redirect giữ nguyên query string (bao gồm UTM, gclid, fbclid…).
- Kiểm tra định kỳ bằng cách click trực tiếp từ quảng cáo để xác nhận không có bước HTTP trung gian.
- Link trong email marketing, SMS, chatbot: Các hệ thống này thường sử dụng link rút gọn hoặc link tracking. Cần:
- Đảm bảo domain rút gọn cũng có SSL đầy đủ.
- Không sử dụng link HTTP cũ trong template, automation flow, sequence.
- Rà soát và cập nhật toàn bộ link trong các chiến dịch evergreen, workflow cũ.
- Link trong bài đăng social, profile, group, chữ ký email: Những link “tưởng như phụ” này lại xuất hiện với tần suất rất lớn:
- Link trong phần giới thiệu fanpage, bio TikTok, mô tả Zalo OA.
- Link ghim trên group, bài viết sticky, post giới thiệu thương hiệu.
- Link trong chữ ký email của nhân viên sales, CSKH, marketing.
Khi toàn bộ URL chiến dịch được chuẩn hóa sang HTTPS, doanh nghiệp đạt được một số lợi ích cốt lõi:
- Hành trình khách hàng liền mạch: không còn bước chuyển HTTP gây gián đoạn, không cảnh báo bảo mật, không mất niềm tin giữa chừng.
- Dữ liệu tracking chính xác hơn: UTM, event, conversion được ghi nhận đầy đủ, giúp phân tích chính xác hiệu quả từng kênh, từng chiến dịch, từng nhóm đối tượng.
- Tối ưu tỷ lệ chuyển đổi và chi phí: mỗi click từ social, email, SMS, chatbot, quảng cáo đều được tận dụng tối đa, giảm lãng phí ngân sách do mất dữ liệu hoặc người dùng bỏ giữa chừng vì vấn đề bảo mật.
FAQ về SSL cho website bán hàng, SEO và chuyển đổi đơn hàng
SSL giữ vai trò trung tâm trong vận hành website bán hàng hiện đại, tác động đồng thời đến bảo mật, niềm tin khách hàng, SEO và tỷ lệ chuyển đổi. Khi dùng HTTPS, website tránh được cảnh báo “Không bảo mật”, đáp ứng yêu cầu của cổng thanh toán, bảo vệ dữ liệu giỏ hàng, thanh toán và form tư vấn, từ đó giảm tỷ lệ bỏ giỏ và bỏ form. Về SEO, SSL là tín hiệu xếp hạng và còn gián tiếp cải thiện thứ hạng thông qua trải nghiệm người dùng tốt hơn, thời gian on-site dài hơn, ít thoát trang. Chuyển HTTP sang HTTPS nếu cấu hình đúng (redirect 301, canonical, sitemap, Search Console) sẽ không làm mất thứ hạng đáng kể. Có thể dùng SSL miễn phí cho giai đoạn nhỏ lẻ, nhưng với doanh nghiệp, nên cân nhắc SSL trả phí và kiểm tra định kỳ lỗi HTTPS để đảm bảo ổn định lâu dài.
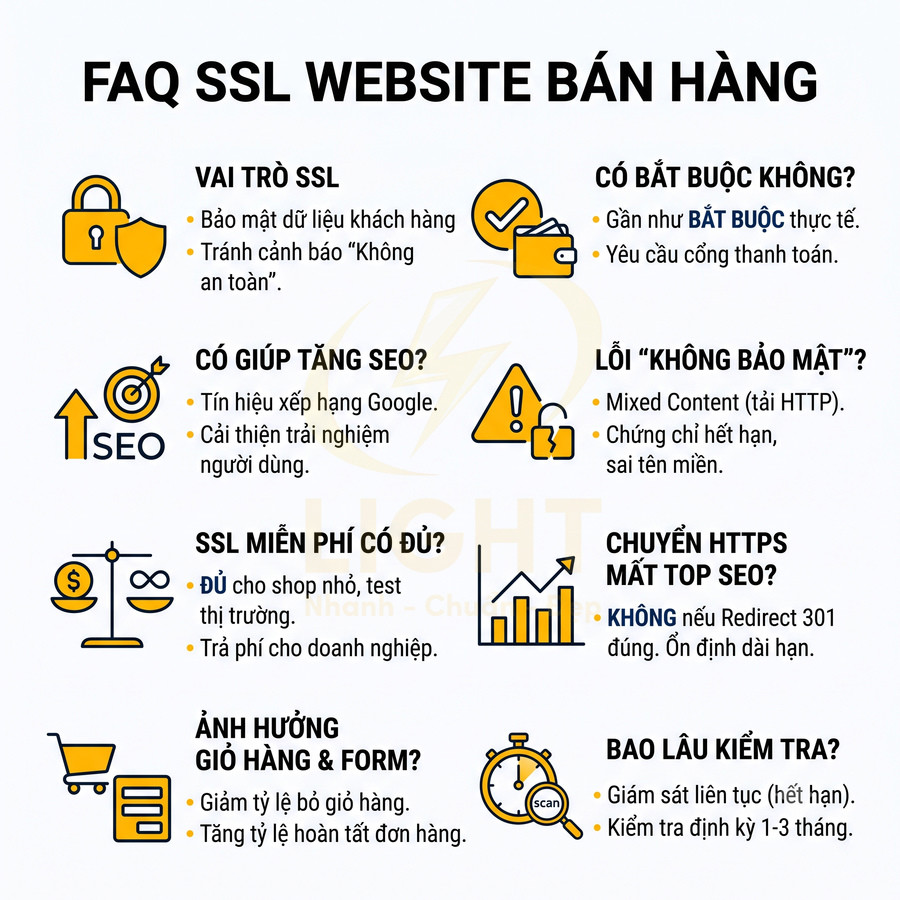
Website bán hàng có bắt buộc phải cài SSL không?
Về mặt pháp lý, không phải mọi website đều bị bắt buộc cài SSL, nhưng với website bán hàng, SSL gần như là yêu cầu bắt buộc trên thực tế. Lý do không chỉ nằm ở khía cạnh bảo mật, mà còn liên quan trực tiếp đến khả năng vận hành, marketing và tuân thủ các tiêu chuẩn của hệ sinh thái thanh toán.
- Cảnh báo “Không bảo mật” trên trình duyệt: Các trình duyệt hiện đại (Chrome, Firefox, Edge, Safari) sẽ gắn nhãn “Not secure” cho mọi trang có form nhập liệu (đăng ký, đăng nhập, thanh toán, newsletter, form tư vấn) nhưng không dùng HTTPS. Cảnh báo này xuất hiện ngay trên thanh địa chỉ, đôi khi kèm popup cảnh báo, làm khách hàng mất niềm tin và rời trang.
- Yêu cầu từ cổng thanh toán, ví điện tử, ngân hàng: Hầu hết các cổng thanh toán (VNPay, MoMo, ZaloPay, OnePay, PayPal, Stripe, v.v.) đều yêu cầu website tích hợp phải sử dụng HTTPS với chứng chỉ SSL hợp lệ. Nếu không có SSL, bạn:
- Không thể hoàn tất quy trình tích hợp kỹ thuật.
- Có nguy cơ bị từ chối kết nối hoặc bị hạn chế tính năng.
- Không đáp ứng được các tiêu chuẩn bảo mật cơ bản (PCI-DSS ở mức tối thiểu).
- Hành vi và tâm lý khách hàng: Người dùng đã quen với biểu tượng ổ khóa trên thanh địa chỉ. Khi không thấy ổ khóa hoặc thấy cảnh báo đỏ, họ có xu hướng:
- Không điền thông tin cá nhân, số điện thoại, email.
- Không đăng nhập hoặc tạo tài khoản mới.
- Không nhập thông tin thanh toán, không hoàn tất đơn hàng.
Nếu không cài SSL, website bán hàng sẽ khó chạy quảng cáo hiệu quả (Facebook Ads, Google Ads thường đánh giá thấp trang đích không bảo mật), khó tích hợp thanh toán, khó tạo niềm tin, dẫn đến tỷ lệ chuyển đổi thấp và chi phí marketing cao. Về mặt vận hành thực tế, SSL là bắt buộc nếu bạn muốn bán hàng nghiêm túc, mở rộng quy mô và tối ưu chi phí quảng cáo.
SSL có giúp website bán hàng lên top Google không?
SSL là một tín hiệu xếp hạng trong thuật toán của Google (HTTPS as a ranking signal), nhưng chỉ là một trong hàng trăm yếu tố. Tuy nhiên, với website bán hàng, tác động của SSL không chỉ nằm ở “tín hiệu xếp hạng” mà còn ở các chỉ số hành vi người dùng và khả năng crawl/index.
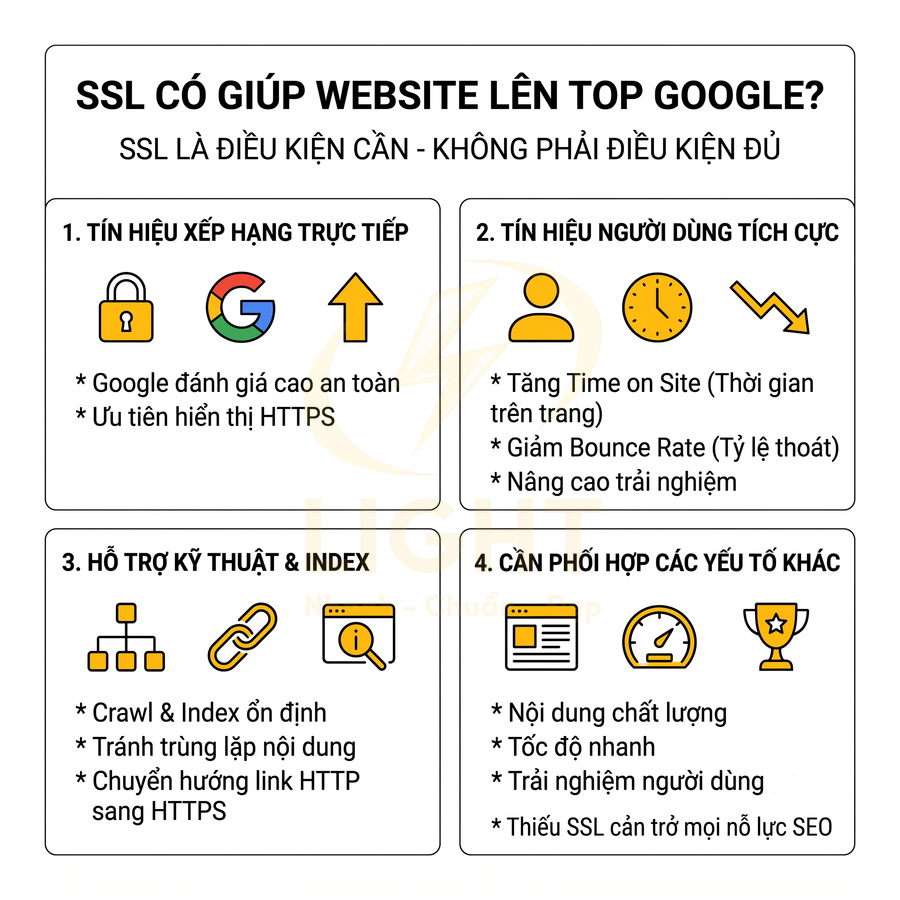
- Tín hiệu an toàn cho Google: Website dùng HTTPS được Google đánh giá là an toàn hơn cho người dùng. Điều này:
- Giảm nguy cơ bị gắn nhãn “Không an toàn” trên Chrome.
- Giúp Google ưu tiên hiển thị trong bối cảnh người dùng ngày càng quan tâm đến bảo mật.
- Cải thiện hành vi người dùng: Khi không có cảnh báo bảo mật, người dùng:
- Ở lại trang lâu hơn, xem nhiều trang hơn.
- Ít thoát trang ngay (giảm bounce rate do cảnh báo).
- Sẵn sàng đi sâu vào các bước giỏ hàng, thanh toán.
Các tín hiệu hành vi tích cực này gián tiếp hỗ trợ SEO, vì Google sử dụng nhiều chỉ số liên quan đến trải nghiệm người dùng để đánh giá chất lượng trang.
- Hỗ trợ index và canonical ổn định: Khi cấu hình HTTPS đúng:
- Googlebot chỉ index một phiên bản duy nhất (HTTPS), tránh trùng lặp HTTP/HTTPS.
- Canonical, sitemap, hreflang (nếu có) đồng bộ, giúp quá trình index ổn định.
- Backlink trỏ về HTTP được chuyển hướng 301 sang HTTPS, bảo toàn sức mạnh liên kết.
Tuy nhiên, để lên top Google, website bán hàng còn cần nội dung chất lượng, cấu trúc tốt, tốc độ nhanh, backlink uy tín, trải nghiệm người dùng tốt. SSL là điều kiện cần, không phải điều kiện đủ. Thiếu SSL, mọi nỗ lực SEO khác đều bị giảm hiệu quả vì:
- Trang bị cảnh báo, tăng tỷ lệ thoát.
- Khó triển khai đầy đủ các tính năng theo dõi (tracking) và tối ưu chuyển đổi.
- Khó được các đối tác, báo chí, blog uy tín trỏ backlink do lo ngại vấn đề bảo mật.
Website đã có SSL nhưng vẫn báo không bảo mật là do đâu?
Website đã cài chứng chỉ SSL nhưng trình duyệt vẫn báo “Not secure” hoặc không hiển thị biểu tượng ổ khóa xanh thường xuất phát từ lỗi cấu hình hoặc nội dung. Một số nguyên nhân phổ biến:
- Mixed content: Trang đang chạy bằng HTTPS nhưng vẫn tải một số tài nguyên (ảnh, script, CSS, font, iframe) qua HTTP. Khi đó:
- Trình duyệt coi trang là “không hoàn toàn an toàn”.
- Có thể chặn một số tài nguyên, làm vỡ giao diện hoặc lỗi chức năng.
- Hiển thị cảnh báo trong DevTools/Console và trên thanh địa chỉ.
- Chứng chỉ không hợp lệ:
- Chứng chỉ đã hết hạn nhưng chưa được gia hạn.
- Tên miền trên chứng chỉ không khớp (ví dụ: chứng chỉ cho example.com nhưng truy cập www.example.com hoặc subdomain khác).
- Chuỗi chứng chỉ (certificate chain) không đầy đủ, thiếu intermediate CA, khiến trình duyệt đánh giá không tin cậy.
- Không chuyển hướng 301 đầy đủ: Người dùng hoặc bot truy cập phiên bản HTTP cũ (http://) nhưng:
- Không được chuyển hướng 301 sang HTTPS tương ứng.
- Có thể tồn tại song song cả HTTP và HTTPS, gây trùng lặp nội dung.
- Một số link nội bộ, menu, banner vẫn trỏ về HTTP.
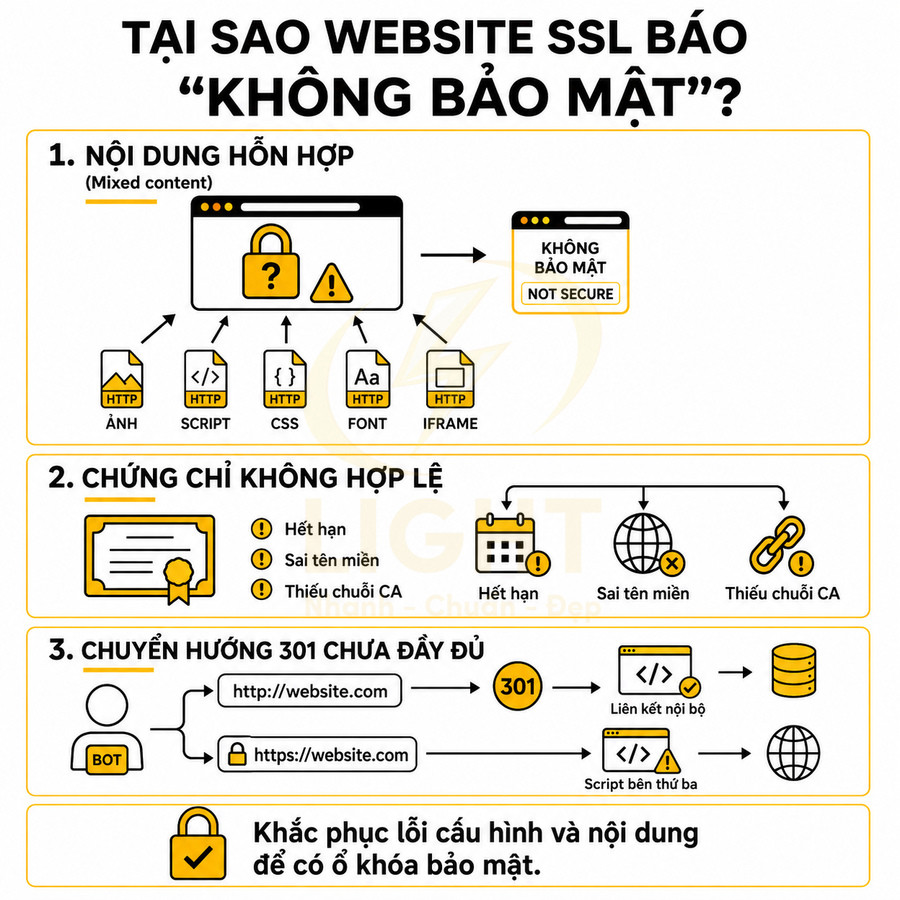
Để khắc phục, cần:
- Quét và sửa toàn bộ link HTTP: Thực hiện trên:
- Mã nguồn (template, theme, file cấu hình).
- Database (nội dung bài viết, sản phẩm, widget, page builder).
- Plugin, module, script nhúng từ bên thứ ba.
Có thể dùng các công cụ crawl website hoặc plugin hỗ trợ thay thế URL hàng loạt, nhưng cần sao lưu trước khi thao tác.
- Gia hạn hoặc cài lại chứng chỉ đúng tên miền:
- Đảm bảo chứng chỉ bao phủ đúng domain và subdomain đang sử dụng.
- Cài đặt đầy đủ chuỗi chứng chỉ (root + intermediate) theo hướng dẫn của nhà cung cấp.
- Kiểm tra lại bằng các công cụ kiểm tra SSL chuyên dụng để xác nhận không còn lỗi.
- Cấu hình chuyển hướng 301 từ HTTP sang HTTPS:
- Thiết lập redirect ở mức web server (Apache, Nginx, LiteSpeed, IIS) hoặc qua cấu hình hosting.
- Đảm bảo mọi URL HTTP đều chuyển vĩnh viễn (301) sang URL HTTPS tương ứng, không tạo vòng lặp.
- Kiểm tra lại bằng cách crawl toàn bộ site để phát hiện URL chưa được redirect.
SSL miễn phí có đủ dùng cho website bán hàng không?
SSL miễn phí (như Let’s Encrypt) có thể đủ dùng cho nhiều website bán hàng nhỏ, đặc biệt ở giai đoạn khởi nghiệp hoặc test thị trường, nếu:
- Được cài đặt và gia hạn tự động đúng cách:
- Thiết lập cron job hoặc cơ chế auto-renew để tránh hết hạn đột ngột.
- Kiểm tra định kỳ để đảm bảo quá trình gia hạn không bị lỗi do thay đổi DNS, hosting, cấu hình server.
- Không cần tính năng nâng cao: Ví dụ:
- Không yêu cầu bảo hiểm (warranty) từ nhà cung cấp chứng chỉ.
- Không cần xác minh doanh nghiệp (OV) hoặc mở rộng (EV) để hiển thị thông tin pháp nhân.
- Không có nhu cầu quản lý phức tạp nhiều wildcard, nhiều domain, nhiều môi trường.
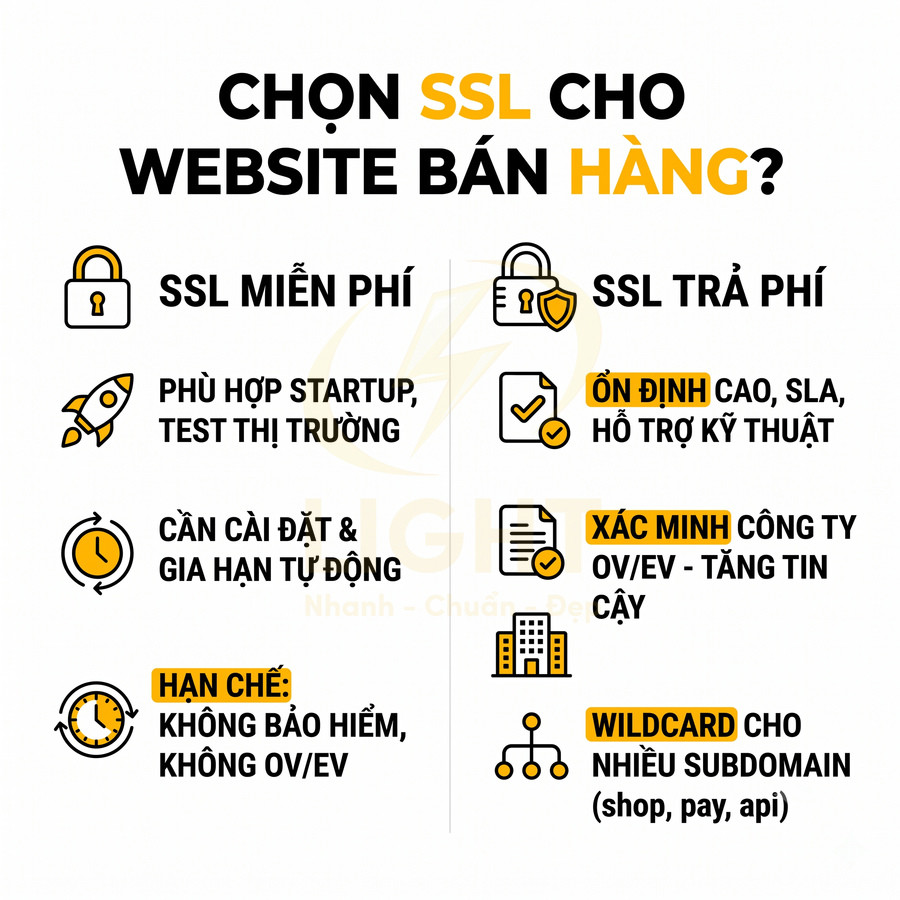
Tuy nhiên, với doanh nghiệp vừa và lớn, hoặc các website đóng vai trò kênh bán hàng chủ lực, thường cần:
- Độ ổn định cao, SLA rõ ràng: SSL trả phí thường đi kèm:
- Hỗ trợ kỹ thuật chuyên sâu từ nhà cung cấp.
- Cam kết thời gian phản hồi khi có sự cố.
- Công cụ quản lý, giám sát chứng chỉ tập trung cho nhiều domain.
- Xác minh tổ chức (OV) để tăng độ tin cậy:
- Thông tin doanh nghiệp được xác thực bởi CA, tăng uy tín trong mắt đối tác và khách hàng B2B.
- Phù hợp với các website cần thể hiện rõ pháp nhân, hợp đồng, báo giá, cổng đối tác.
- Wildcard cho nhiều subdomain:
- Quản lý tập trung các subdomain như shop.domain.com, pay.domain.com, api.domain.com.
- Giảm rủi ro quên gia hạn từng chứng chỉ lẻ.
- Đơn giản hóa cấu hình khi mở rộng hệ thống (microservices, sub-site theo khu vực, theo thương hiệu).
Trong các trường hợp này, nên cân nhắc SSL trả phí để đảm bảo an toàn, tính ổn định dài hạn và hình ảnh thương hiệu chuyên nghiệp, đặc biệt khi website là tài sản cốt lõi trong chiến lược chuyển đổi số.
Khi chuyển HTTP sang HTTPS có bị mất thứ hạng SEO không?
Nếu chuyển đúng kỹ thuật, thứ hạng SEO có thể dao động nhẹ trong ngắn hạn nhưng sẽ ổn định lại và thường không bị giảm đáng kể. Về bản chất, Google coi chuyển từ HTTP sang HTTPS là một dạng “site move” nhưng được khuyến khích nếu thực hiện chuẩn.
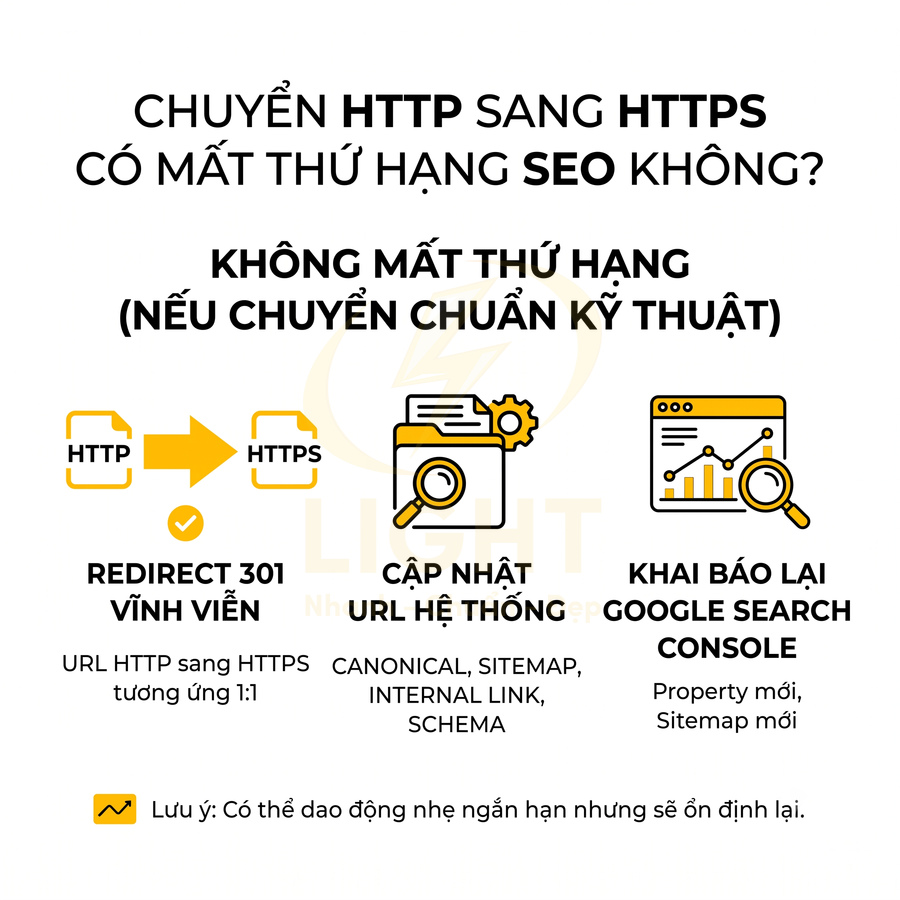
- Chuyển hướng 301 toàn bộ URL HTTP sang HTTPS tương ứng:
- Mỗi URL cũ (HTTP) phải có một URL mới (HTTPS) tương ứng 1:1.
- Sử dụng redirect 301 (vĩnh viễn), không dùng 302 (tạm thời) cho việc chuyển hẳn sang HTTPS.
- Tránh chuỗi redirect (HTTP → WWW → HTTPS WWW → HTTPS non-WWW, v.v.), cố gắng tối ưu thành 1 bước chuyển hướng duy nhất.
- Cập nhật canonical, sitemap, internal link, schema sang HTTPS:
- Thẻ rel="canonical" phải trỏ đến phiên bản HTTPS.
- Sitemap XML chỉ chứa URL HTTPS, gửi lại lên Google Search Console.
- Internal link (menu, breadcrumb, link trong bài viết, banner) nên trỏ trực tiếp đến HTTPS, không phụ thuộc vào redirect.
- Các dữ liệu cấu trúc (schema markup) có chứa URL cũng cần cập nhật sang HTTPS.
- Khai báo lại website HTTPS trong Google Search Console:
- Thêm property mới cho phiên bản HTTPS (bao gồm cả www và non-www nếu sử dụng).
- Gửi sitemap mới, theo dõi Coverage, Indexing, và lỗi Crawl.
- Theo dõi các chỉ số Impressions, Clicks, CTR, Average Position để đánh giá biến động.
Nếu làm sai (chuyển hướng 302, thiếu redirect, trùng lặp HTTP/HTTPS), thứ hạng có thể giảm mạnh, mất index, mất backlink do:
- Google coi HTTP và HTTPS là hai URL khác nhau, dẫn đến phân tán sức mạnh liên kết.
- Backlink trỏ về HTTP không được chuyển đúng sang HTTPS.
- Trùng lặp nội dung, canonical không rõ ràng, gây nhầm lẫn cho bot.
Do đó, quá trình chuyển đổi cần được lên kế hoạch và kiểm tra kỹ, tốt nhất là có công cụ tự động hỗ trợ crawl, phát hiện redirect chain, mixed content và lỗi index để giảm thiểu rủi ro SEO.
SSL ảnh hưởng thế nào đến giỏ hàng, thanh toán và form tư vấn?
SSL ảnh hưởng trực tiếp đến toàn bộ phễu chuyển đổi của website bán hàng, từ lúc khách thêm sản phẩm vào giỏ đến khi hoàn tất thanh toán hoặc gửi form tư vấn.
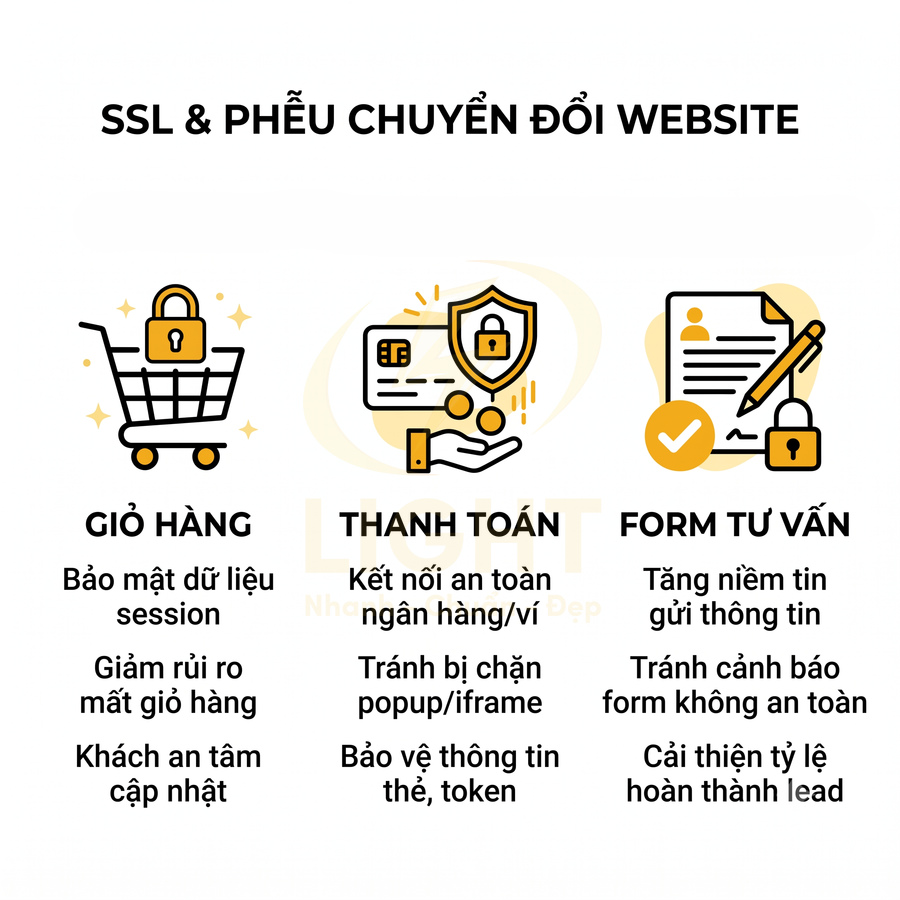
- Giỏ hàng:
- Bảo vệ dữ liệu sản phẩm, giá, mã giảm giá, thông tin session khỏi bị nghe lén (sniffing) trên đường truyền.
- Giảm nguy cơ mất session khi chuyển trang giữa các bước trong quy trình checkout, đặc biệt khi có tích hợp nhiều subdomain hoặc bên thứ ba.
- Tạo cảm giác an toàn khi khách xem lại giỏ hàng, cập nhật số lượng, áp dụng voucher.
- Thanh toán:
- Đảm bảo kết nối an toàn với cổng thanh toán, ngân hàng, ví điện tử.
- Tránh bị trình duyệt chặn popup, iframe hoặc redirect thanh toán do trang không bảo mật.
- Giảm nguy cơ bị đánh cắp thông tin nhạy cảm (token thanh toán, session ID, thông tin đăng nhập tài khoản thanh toán).
- Form tư vấn, đăng ký, liên hệ:
- Tăng niềm tin khi khách nhập số điện thoại, email, nội dung yêu cầu, thông tin cá nhân.
- Tránh cảnh báo “Form không an toàn” trên trình duyệt, đặc biệt trên mobile.
- Cải thiện tỷ lệ hoàn thành form (form completion rate), từ đó tăng số lead và cơ hội bán hàng.
Nếu thiếu SSL, trình duyệt có thể cảnh báo hoặc chặn form, khách ngại nhập thông tin, tỷ lệ bỏ giỏ hàng và bỏ form tăng cao, làm giảm hiệu quả của toàn bộ phễu bán hàng, kể cả khi bạn đã đầu tư nhiều vào quảng cáo và tối ưu UX/UI.
Bao lâu cần kiểm tra chứng chỉ SSL và lỗi HTTPS một lần?
Về nguyên tắc, quản lý SSL/HTTPS cho website bán hàng không phải là công việc “cài một lần rồi thôi”, mà cần được giám sát liên tục và kiểm tra định kỳ.
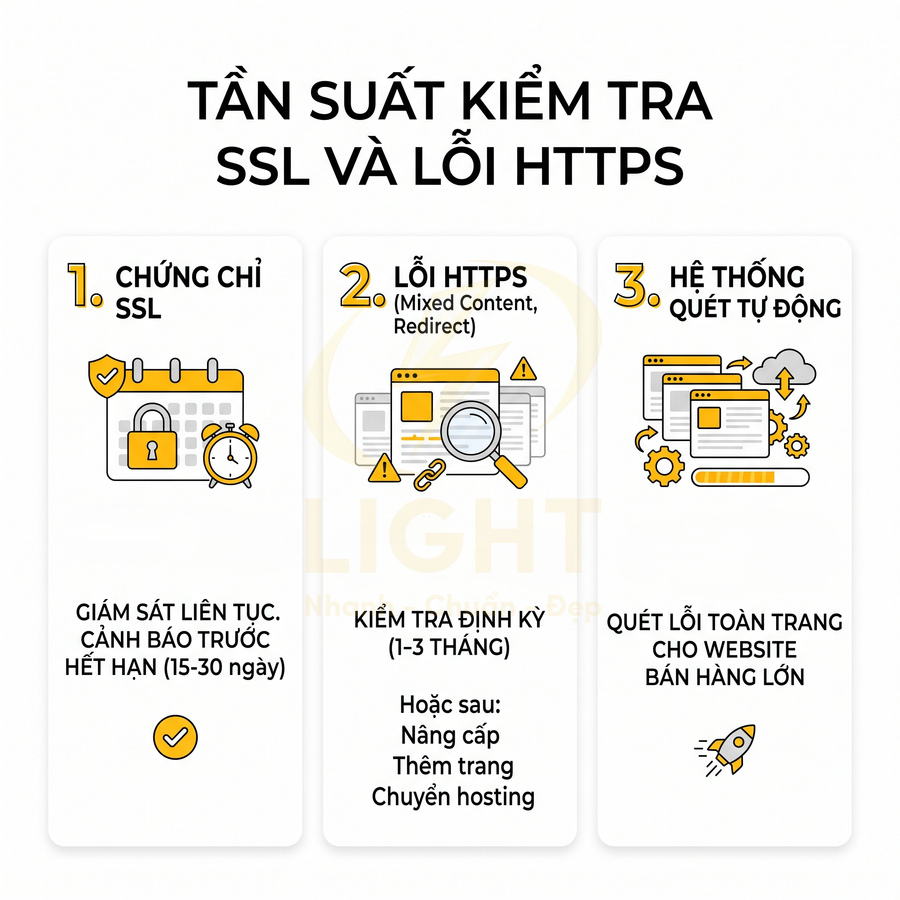
- Chứng chỉ SSL: cần được giám sát liên tục, có cảnh báo trước khi hết hạn ít nhất 15–30 ngày:
- Thiết lập hệ thống gửi email hoặc thông báo khi chứng chỉ sắp hết hạn.
- Đối với SSL miễn phí có chu kỳ ngắn (30–90 ngày), cần đặc biệt chú ý cơ chế auto-renew.
- Sau mỗi lần gia hạn, nên kiểm tra lại bằng công cụ kiểm tra SSL để đảm bảo chuỗi chứng chỉ và cấu hình vẫn chuẩn.
- Lỗi HTTPS (mixed content, redirect, index): nên kiểm tra định kỳ 1–3 tháng/lần hoặc sau mỗi lần:
- Nâng cấp website, thay đổi theme, plugin, module.
- Thay đổi cấu trúc URL, thêm subdomain, chuyển hosting.
- Thêm mới nhiều landing page, trang sản phẩm, tích hợp script bên thứ ba.
Việc này giúp phát hiện sớm:
- Mixed content phát sinh từ nội dung mới hoặc script mới.
- Redirect sai, vòng lặp, hoặc chuỗi redirect làm chậm tốc độ.
- Trang HTTPS bị noindex, canonical sai, hoặc không được crawl đầy đủ.
Với website bán hàng có nhiều trang sản phẩm, landing page, bài blog, nên sử dụng hệ thống tự động để quét lỗi SSL/HTTPS toàn trang, thay vì kiểm tra thủ công từng URL, nhằm đảm bảo không bỏ sót lỗi ảnh hưởng đến SEO, trải nghiệm người dùng và tỷ lệ chuyển đổi.
Nền tảng website bán hàng cần có để SSL phát huy hiệu quả marketing
Một nền tảng website bán hàng hiện đại phải vượt xa mô hình “catalog online” nếu muốn SSL trở thành đòn bẩy marketing. Thay vì chỉ hiển thị sản phẩm và nhận đơn, hệ thống cần tích hợp sâu các chức năng thu hút, nuôi dưỡng và chuyển đổi khách hàng trên nền HTTPS an toàn. Cốt lõi là khả năng tạo landing page kéo thả, A/B test, gắn UTM và tracking chuẩn; tự động đăng social với link HTTPS thống nhất; tích hợp chống click tặc và lọc traffic rác; đồng thời tự động kiểm tra SSL, sửa lỗi SEO, tối ưu redirect, schema, sitemap và mã theo dõi. Khi mọi hoạt động này được tự động hóa, doanh nghiệp giảm mạnh chi phí kỹ thuật, hạn chế rủi ro mất dữ liệu, tối ưu ngân sách quảng cáo và nâng cao tỷ lệ chuyển đổi một cách bền vững.
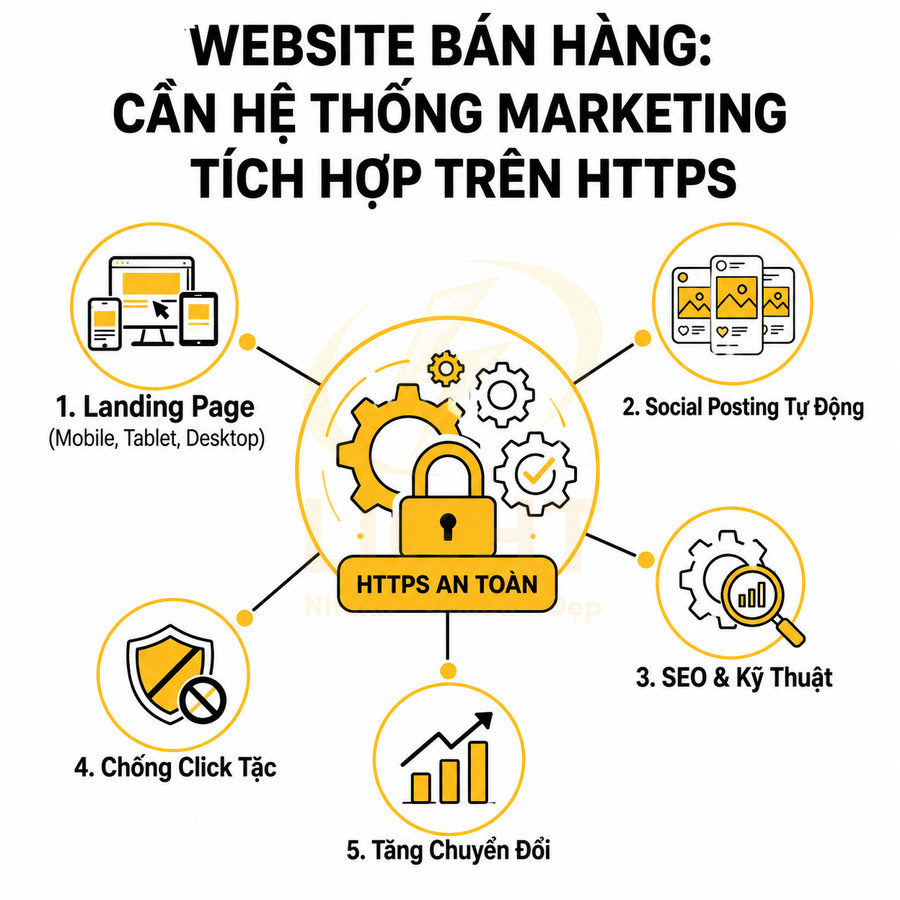
Website chỉ có tin tức, sản phẩm, đơn hàng và giỏ hàng chưa đủ để tăng trưởng bán hàng bền vững
Phần lớn doanh nghiệp hiện nay vẫn dừng ở mô hình website bán hàng “cơ bản”: có trang sản phẩm, danh mục, tin tức, đơn hàng, giỏ hàng và đôi khi thêm vài banner khuyến mãi. Về mặt kỹ thuật, mô hình này đủ để hiển thị thông tin và tiếp nhận đơn hàng, nhưng gần như không tạo ra được hệ thống marketing có khả năng mở rộng. Ngay cả khi đã cài SSL đầy đủ, website vẫn chỉ đóng vai trò như một “catalog online tĩnh”, không tận dụng được dữ liệu hành vi, không tối ưu được tỷ lệ chuyển đổi và không tái khai thác được traffic đã trả tiền quảng cáo.
Trong bối cảnh cạnh tranh digital, website bán hàng cần được nâng cấp thành một nền tảng marketing tích hợp, nơi mọi hoạt động thu hút, nuôi dưỡng và chuyển đổi khách hàng đều được kết nối với nhau trên nền HTTPS an toàn. Cụ thể, nền tảng này phải cho phép:
- Tạo landing page kéo thả chuyên sâu cho từng chiến dịch, từng nhóm sản phẩm, từng nhóm đối tượng (segment) với khả năng:
- Tùy biến layout, block nội dung, form, countdown, popup mà không cần lập trình.
- Tách biệt A/B test nhiều phiên bản tiêu đề, CTA, hình ảnh, giá, combo.
- Gắn UTM, gắn pixel, gắn event tracking chuẩn trên nền HTTPS để đo lường chính xác.
- Tự động đăng bài lên mạng xã hội (social posting) với link HTTPS an toàn:
- Đồng bộ nội dung từ blog/landing page sang Facebook, Zalo, TikTok, email.
- Tự chèn link rút gọn HTTPS, UTM theo chuẩn naming của doanh nghiệp.
- Giảm rủi ro sai link, sai domain (HTTP/HTTPS, www/non-www) gây mất tracking.
- Tích hợp chống click tặc, lọc traffic rác ngay từ tầng hạ tầng:
- Phân tích IP, thiết bị, tần suất click, thời gian onsite, hành vi cuộn trang.
- Tự động loại trừ nguồn click bất thường khỏi báo cáo, hạn chế đốt ngân sách Ads.
- Đồng bộ với hệ thống quảng cáo để tối ưu phân phối dựa trên traffic sạch.
- Tự động sửa lỗi SEO toàn trang, tối ưu redirect, schema, sitemap, tracking:
- Phát hiện và sửa lỗi kỹ thuật SEO liên quan đến HTTPS (mixed content, canonical, hreflang).
- Tự cập nhật sitemap, robots.txt, schema markup theo phiên bản HTTPS.
- Đảm bảo mọi công cụ tracking (Analytics, Ads, Pixel) hoạt động ổn định trên HTTPS.
Khi thiếu các năng lực trên, SSL chỉ dừng lại ở mức “điều kiện bắt buộc” để trình duyệt không báo lỗi bảo mật, chứ chưa trở thành đòn bẩy tăng trưởng. Doanh nghiệp buộc phải bù đắp bằng chi phí quảng cáo cao hơn, đội ngũ nhân sự đông hơn và thời gian triển khai dài hơn để đạt cùng một mức doanh thu so với đối thủ đã tối ưu nền tảng.
Cần tự động kiểm tra SSL, sửa lỗi SEO toàn trang, tối ưu redirect, schema, sitemap và tracking HTTPS
Để SSL thực sự phát huy hiệu quả marketing, nền tảng website bán hàng không chỉ “cài chứng chỉ là xong” mà cần có cơ chế giám sát, tự động kiểm tra và tự sửa lỗi ở cấp hệ thống. Các năng lực cốt lõi bao gồm:
- Tự động kiểm tra chứng chỉ SSL:
- Cảnh báo trước khi chứng chỉ hết hạn, tránh tình trạng website đột ngột báo “Not Secure”.
- Phát hiện lỗi cấu hình (thiếu intermediate certificate, sai chain, dùng giao thức cũ).
- Kiểm tra lỗi tên miền (mismatch giữa domain trên chứng chỉ và domain thực tế, subdomain chưa được cover).
- Đánh giá mức độ an toàn của cấu hình TLS (phiên bản, cipher suite, HSTS, OCSP stapling).
- Quét và sửa lỗi SEO toàn trang liên quan đến HTTPS:
- Mixed content: phát hiện script, CSS, hình ảnh, font, iframe vẫn tải qua HTTP gây cảnh báo bảo mật và mất điểm SEO.
- Redirect chain/loop: phát hiện chuỗi chuyển hướng dài (HTTP → HTTPS → www → non-www…) làm chậm tốc độ tải trang.
- Canonical sai: canonical trỏ về phiên bản HTTP hoặc domain khác, gây phân tán tín hiệu SEO.
- Sitemap lỗi: URL trong sitemap vẫn là HTTP, hoặc tồn tại song song cả HTTP và HTTPS.
- Tối ưu redirect ở cấp server và ứng dụng:
- Thiết lập chuyển hướng 301 chuẩn từ HTTP sang HTTPS cho toàn bộ domain.
- Chuẩn hóa www hoặc non-www, đảm bảo chỉ có một phiên bản chính thức được index.
- Giảm tối đa số bước redirect để cải thiện Core Web Vitals và trải nghiệm người dùng.
- Đảm bảo redirect không làm mất UTM, referrer, session tracking.
- Đồng bộ schema, sitemap, robots.txt, tracking với phiên bản HTTPS:
- Schema (Product, Organization, Breadcrumb, Article…) phải sử dụng URL HTTPS nhất quán.
- Sitemap chỉ chứa URL HTTPS, được khai báo đúng trong Google Search Console.
- robots.txt trỏ đúng đến sitemap HTTPS, không chặn nhầm thư mục quan trọng sau khi chuyển sang HTTPS.
- Mọi đoạn mã tracking (Analytics, Ads, Pixel, Tag Manager, heatmap) đều hoạt động trên HTTPS, không bị chặn bởi trình duyệt.
Nếu thiếu các tính năng tự động này, mỗi lần doanh nghiệp:
- Thay đổi cấu trúc website, thêm landing page, đổi theme, đổi domain.
- Chạy chiến dịch mới với nhiều URL đích khác nhau.
- Tích hợp thêm công cụ đo lường, chatbot, CRM, marketing automation.
đều phải kiểm tra thủ công hoặc thuê ngoài đội kỹ thuật để rà soát SSL, SEO, redirect, schema, sitemap, tracking. Quy trình này không chỉ tốn thời gian và chi phí mà còn tiềm ẩn rủi ro bỏ sót lỗi, khiến chiến dịch đang chạy bị mất dữ liệu, giảm thứ hạng SEO hoặc giảm tỷ lệ chuyển đổi mà không rõ nguyên nhân. Một nền tảng có khả năng tự động hóa các bước này giúp đội ngũ marketing tập trung vào chiến lược nội dung, tối ưu funnel, tối ưu quảng cáo thay vì xử lý lỗi kỹ thuật lặp đi lặp lại.
Cần trình kéo thả đa màn hình, landing page, social posting, chống click tặc và báo cáo chuyển đổi an toàn
Để tận dụng tối đa SSL và hạ tầng bảo mật, website bán hàng nên được xây dựng trên nền tảng có đầy đủ các thành phần hỗ trợ marketing vận hành trên HTTPS một cách trơn tru:
- Trình kéo thả đa màn hình (responsive drag & drop builder):
- Thiết kế landing page tối ưu riêng cho mobile, tablet, desktop mà không cần code.
- Cho phép ẩn/hiện block theo từng loại thiết bị, tối ưu tốc độ tải và trải nghiệm.
- Tích hợp sẵn các block chuẩn marketing: form thu lead, popup, sticky bar, countdown, testimonial, bảng giá, FAQ.
- Tự động sinh mã HTML/CSS/JS tương thích HTTPS, không tạo ra mixed content.
- Social posting tự động trên nền HTTPS:
- Lên lịch đăng bài hàng loạt lên Facebook, Zalo, TikTok, email, SMS với link landing page HTTPS.
- Tự động gắn UTM theo template (source, medium, campaign, content) để phân biệt từng kênh, từng nhóm quảng cáo.
- Đảm bảo mọi link chia sẻ đều dùng đúng phiên bản HTTPS chuẩn, tránh phân tán traffic về HTTP.
- Chống click tặc tích hợp:
- Phân tích hành vi click bất thường: tần suất cao từ cùng một IP, thiết bị ảo, thời gian onsite cực thấp.
- Tự động gắn nhãn traffic nghi ngờ, loại trừ khỏi báo cáo chuyển đổi để không làm sai lệch dữ liệu.
- Đề xuất hoặc tự động cập nhật danh sách IP/region cần loại trừ trong chiến dịch quảng cáo.
- Kết hợp dữ liệu từ HTTPS log, server log, analytics để nhận diện pattern click tặc chính xác hơn.
- Báo cáo chuyển đổi an toàn, chính xác trên nền HTTPS:
- Tracking đầy đủ các sự kiện: view, scroll, click CTA, add to cart, checkout, purchase, form submit.
- Đảm bảo event không bị chặn bởi trình duyệt do lỗi mixed content hoặc script không an toàn.
- Đồng bộ dữ liệu với Analytics, Ads, Pixel, CRM, marketing automation qua API an toàn.
- Cho phép phân tích theo kênh, chiến dịch, nhóm từ khóa, nhóm đối tượng, thiết bị, vị trí địa lý.
Khi các thành phần trên được vận hành trên nền tảng SSL ổn định, doanh nghiệp có thể triển khai chiến dịch marketing đa kênh từ quảng cáo trả phí, SEO, social, email, remarketing đến phân tích dữ liệu mà không lo rủi ro mất dữ liệu, sai lệch báo cáo hay cảnh báo bảo mật. SSL lúc này không chỉ là “chi phí bắt buộc” để trình duyệt hiển thị ổ khóa, mà trở thành hạ tầng tin cậy giúp toàn bộ hệ thống marketing vận hành mượt mà, tối ưu chi phí và nâng cao tỷ lệ chuyển đổi.
Thiếu hệ thống marketing tích hợp khiến doanh nghiệp tốn chi phí, con người và thời gian gấp 4–5 lần
Khi website bán hàng chỉ dừng ở mức cơ bản và không có hệ thống marketing tích hợp, mọi công việc đều phải làm thủ công, rời rạc. Điều này dẫn đến:
- Tự tạo landing page thủ công cho từng chiến dịch:
- Phải thuê designer, developer để dựng từng trang, chỉnh từng form, từng phiên bản mobile/desktop.
- Mỗi lần test A/B phải chỉnh sửa code, dễ phát sinh lỗi giao diện, lỗi tracking.
- Khó chuẩn hóa cấu trúc URL, schema, meta, khiến SEO và tracking không nhất quán.
- Tự đăng bài lên từng kênh social:
- Dễ sai link, sai UTM, dùng nhầm phiên bản HTTP hoặc domain phụ.
- Không kiểm soát được tần suất, lịch đăng, nội dung đồng bộ giữa các kênh.
- Mất nhiều giờ mỗi tuần cho các thao tác lặp lại, không tạo thêm giá trị chiến lược.
- Tự kiểm tra lỗi SSL, SEO, tracking mỗi khi có thay đổi:
- Phải dùng nhiều công cụ rời rạc để check SSL, redirect, sitemap, schema, speed.
- Dễ bỏ sót lỗi mixed content, canonical, redirect chain khi thêm trang mới.
- Khi dữ liệu chuyển đổi bị thiếu hoặc sai, rất khó lần ra nguyên nhân gốc.
- Xử lý click tặc và traffic rác bằng tay:
- Chỉ dựa vào cảm tính (CPC tăng, conversion giảm) mà không có hệ thống phân tích hành vi.
- Loại trừ IP thủ công, hiệu quả thấp, không theo kịp tốc độ thay đổi của click tặc.
- Ngân sách quảng cáo bị đốt vào traffic không có khả năng chuyển đổi, làm méo dữ liệu tối ưu.
Trong khi đó, một nền tảng website bán hàng được thiết kế sẵn để phục vụ marketing – với SSL ổn định, tự động sửa lỗi SEO, trình kéo thả đa màn hình, social posting, chống click tặc, báo cáo chuyển đổi chính xác – cho phép doanh nghiệp:
- Giảm số lượng nhân sự vận hành kỹ thuật, tập trung nguồn lực cho nội dung và chiến lược.
- Rút ngắn thời gian triển khai chiến dịch từ vài tuần xuống vài ngày, thậm chí vài giờ.
- Giảm lãng phí ngân sách quảng cáo do click tặc và do lỗi tracking.
- Tăng khả năng tái sử dụng, nhân bản và tối ưu các landing page, funnel đã hiệu quả.
Chênh lệch tổng chi phí marketing, chi phí nhân sự và thời gian triển khai chiến dịch giữa hai mô hình có thể lên tới 4–5 lần. Trong môi trường cạnh tranh khốc liệt, doanh nghiệp nào tối ưu được hạ tầng kỹ thuật và tự động hóa marketing tốt hơn sẽ sở hữu lợi thế rõ rệt về chi phí, tốc độ và hiệu quả bán hàng, trong khi vẫn đảm bảo trải nghiệm người dùng an toàn, tin cậy trên nền tảng SSL.
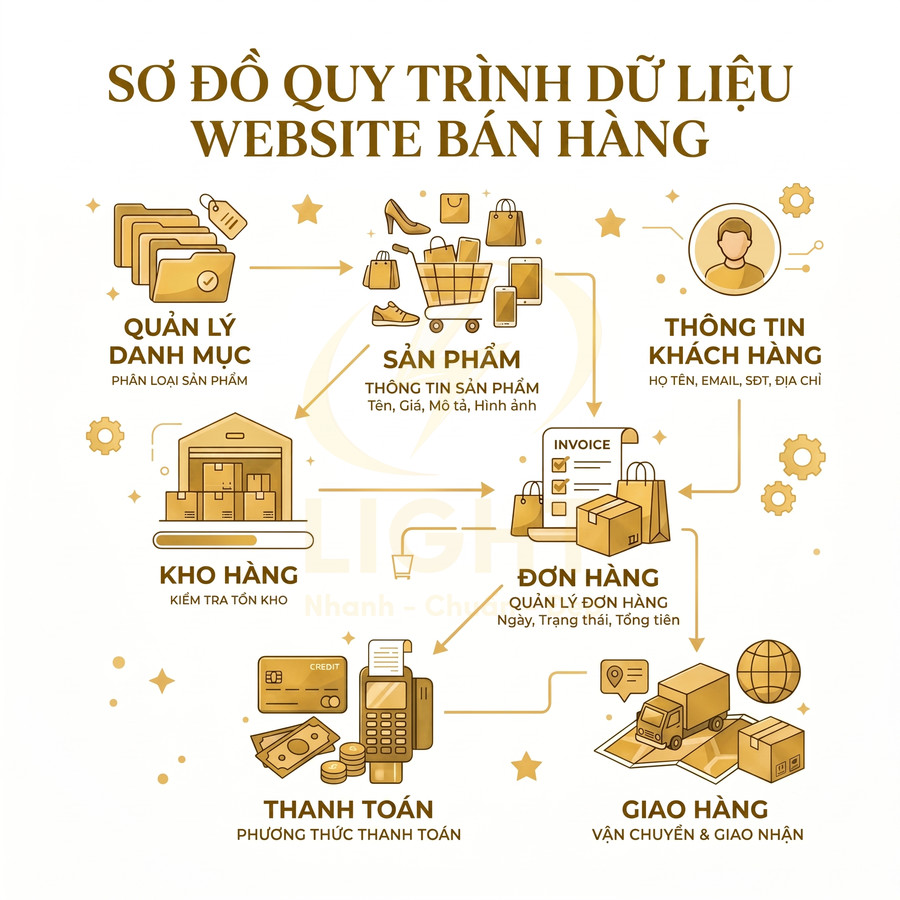
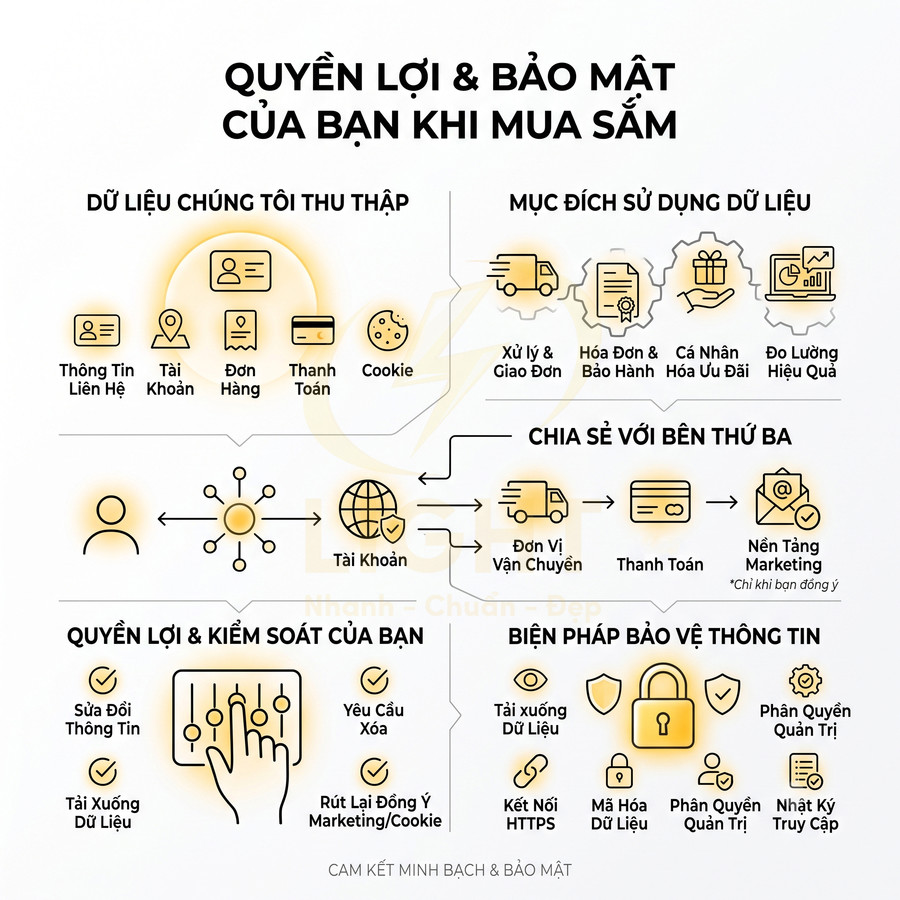
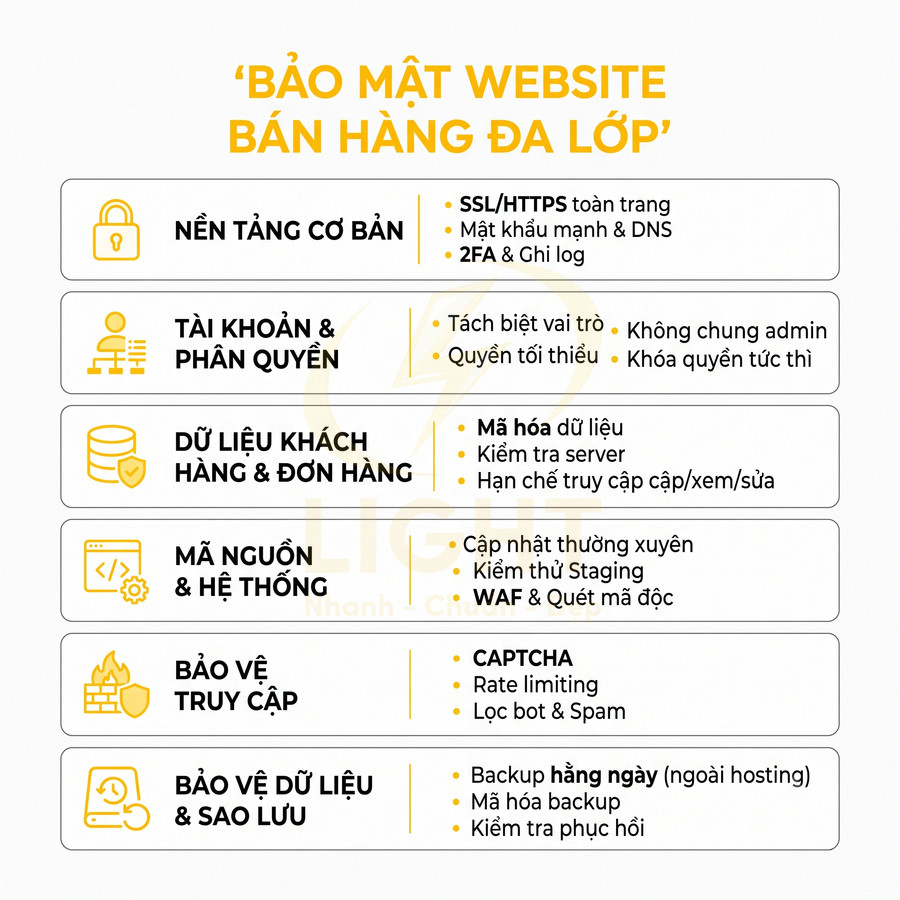
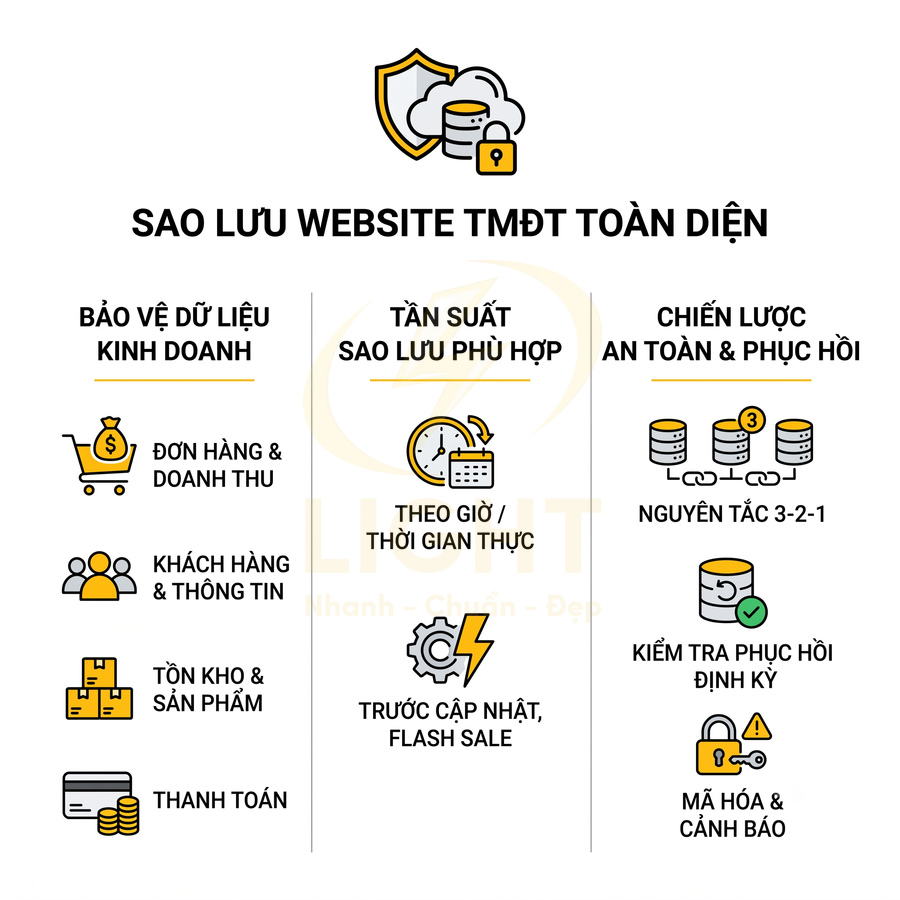
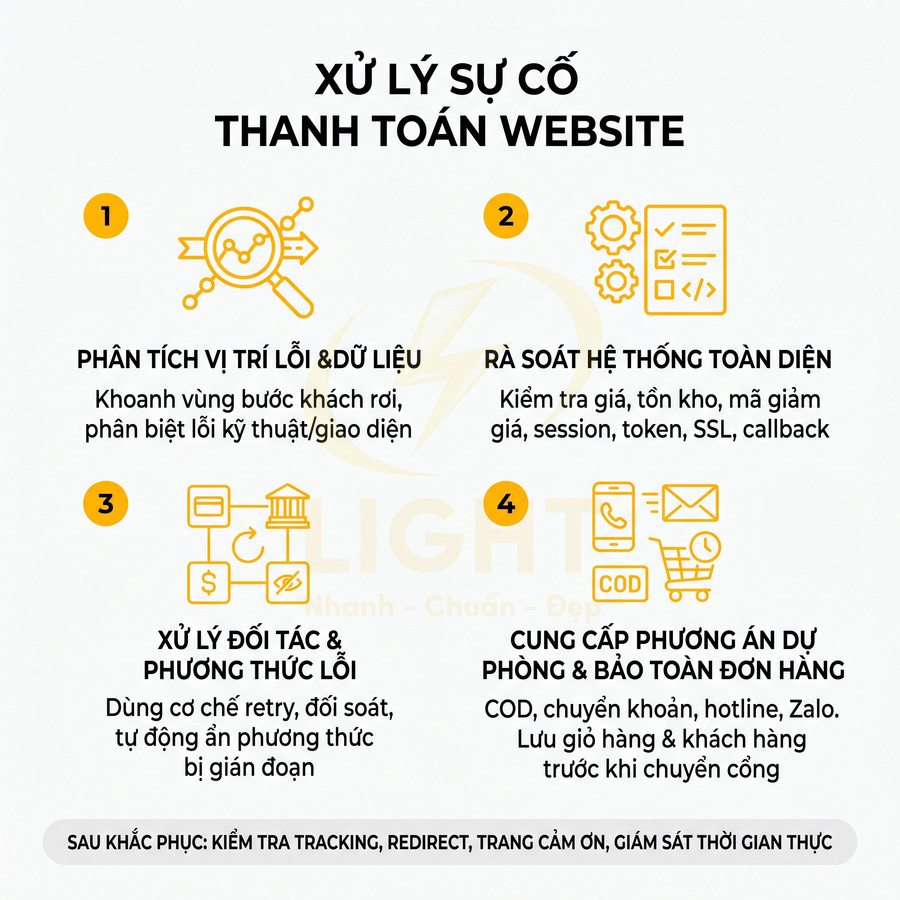
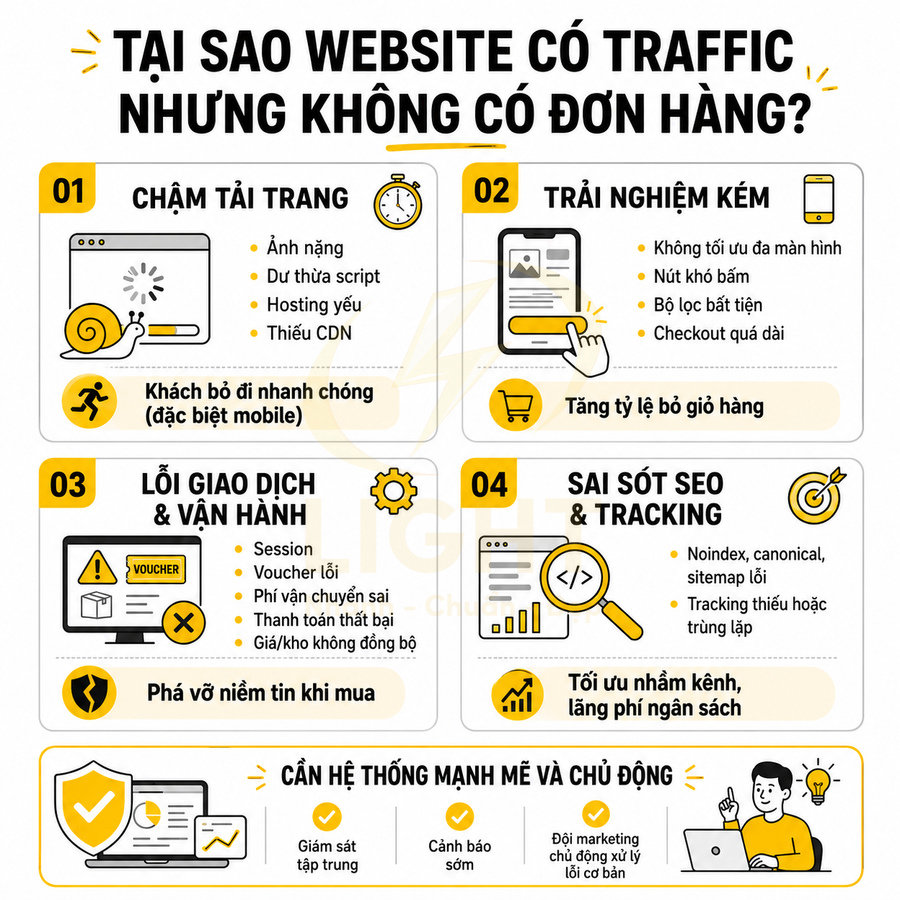
Chi tiết: https://light.com.vn/minh-hm
Youtube: https://www.youtube.com/@minhhmchanel2340